Vulnerabilidades
As falhas do seu parque, desde quando estão abertas e quando são corrigidas
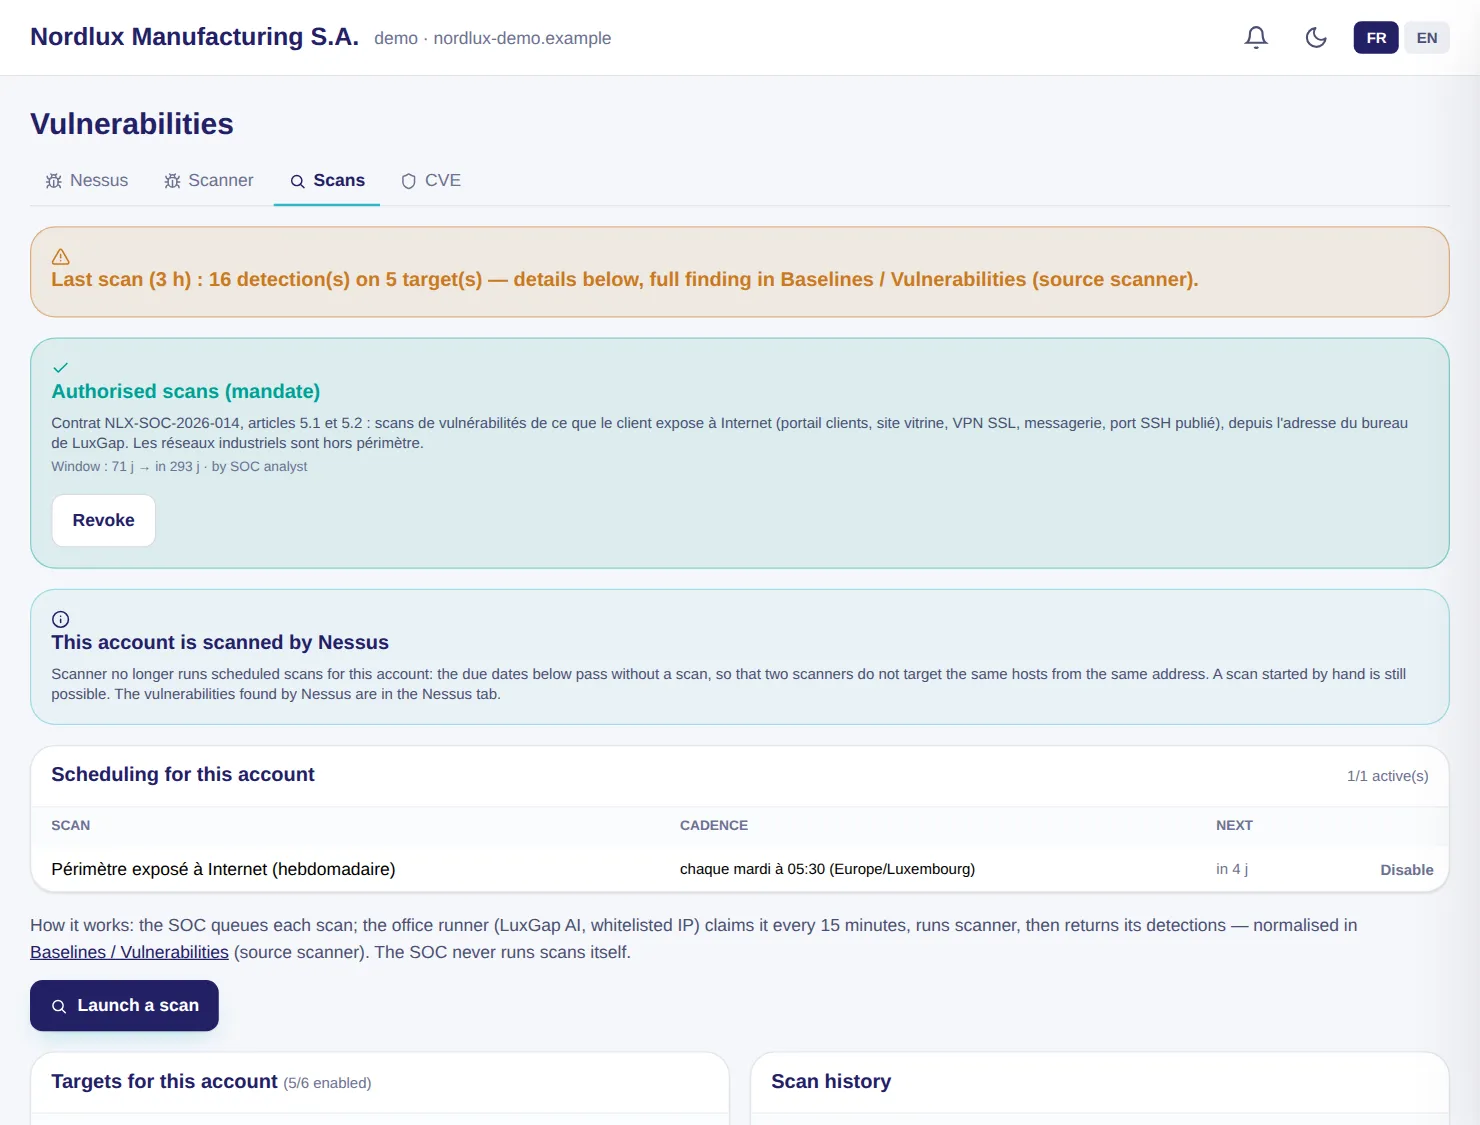
Os resultados do scanner de vulnerabilidades da LuxGap são relidos a cada 6 horas. Cada falha é acompanhada desde a primeira deteção até à correção constatada, com o prazo mediano de correção e o estado em qualquer dia passado.
- Uma ficha por falha acima do limiar: CVE, pontuação CVSS, hosts afetados, solução
- Hosts mais expostos e famílias de falhas
- Vigilância de CVE: as falhas publicadas nos produtos do seu inventário, versão comparada, as já exploradas assinaladas (catálogo KEV da CISA)
- Triagem de cada CVE: nova, assumida, mitigada, falso positivo, risco aceite
Exemplo — cliente de demonstração
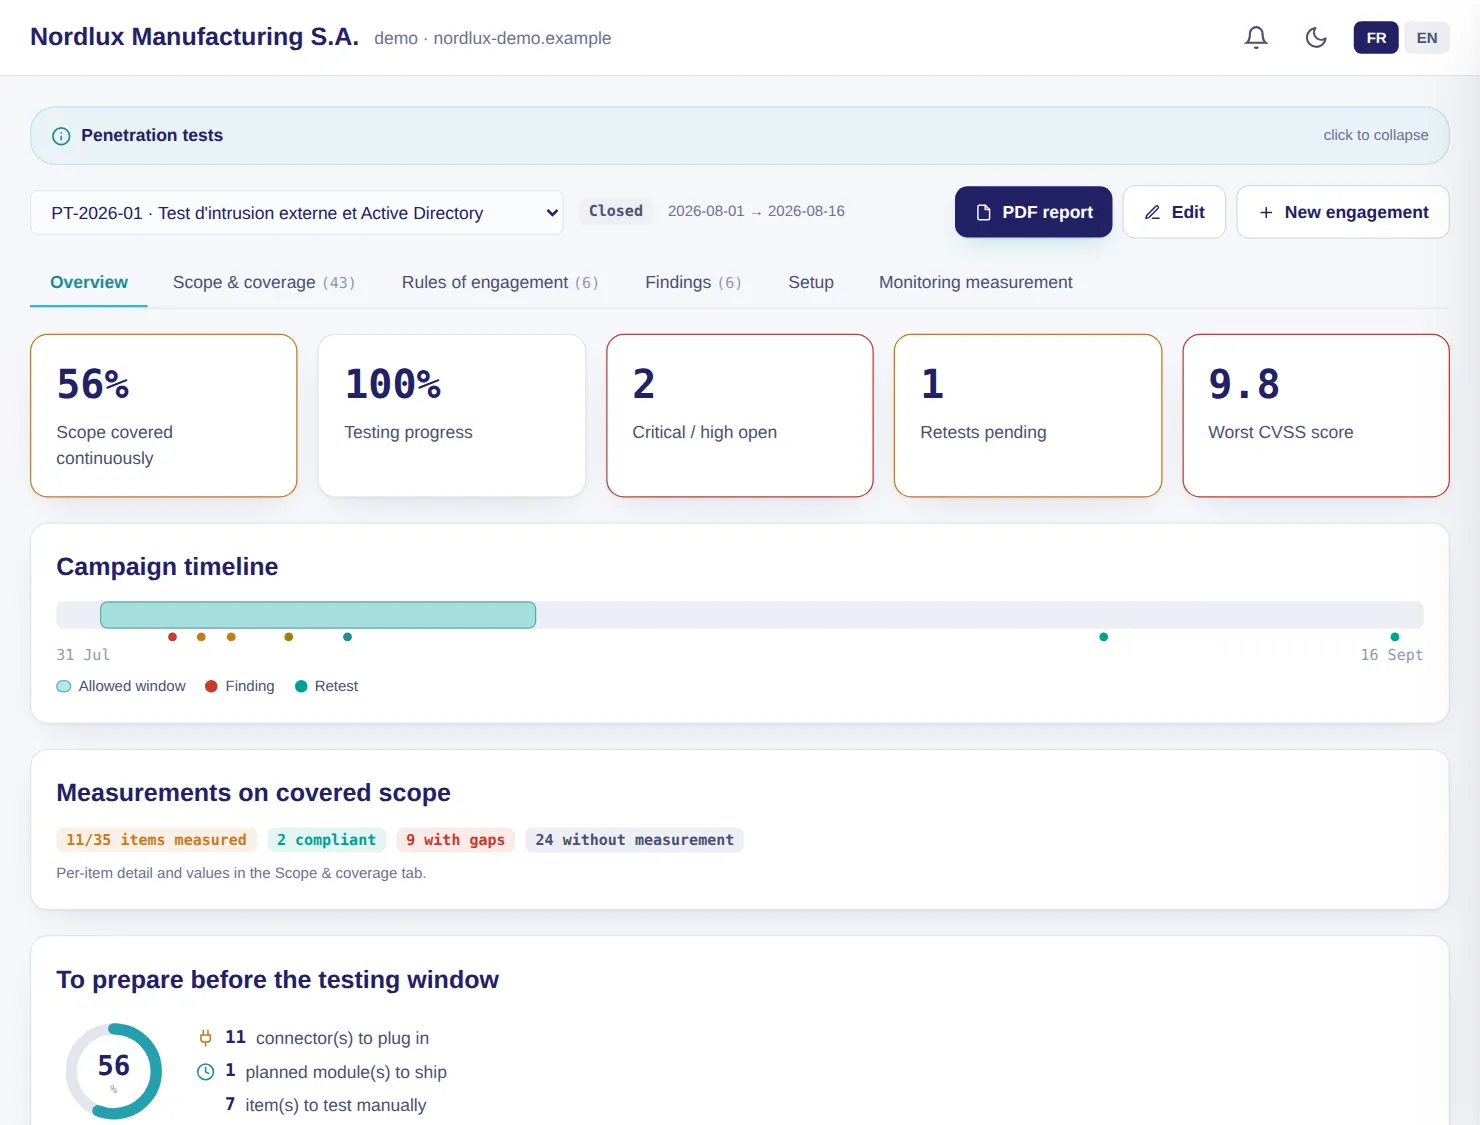
O firewall FortiGate tem a CVE-2024-21762, uma falha da VPN SSL já explorada: está à cabeça dos hosts mais expostos e o reteste do teste de intrusão confirma que continua por corrigir.
Implementação: Scanner ligado ao SOC por VPN, uma pasta por cliente. Vigilância de CVE: um inventário de ativos com editor, produto e versão.
LuxGap SOC — Consola de supervisão