Nove funções, uma única consola, uma única equipa. Cada função alimenta o quadro de tarefas de TI e o índice de cobertura.
Recolha e correlação de registos
Um SIEM/XDR soberano que vê todo o seu perímetro
Os registos dos seus servidores Windows e Linux, firewalls e equipamentos de rede, aplicações, bases de dados e tenants cloud são recolhidos, normalizados e correlacionados continuamente. As regras de deteção são mantidas pela equipa LuxGap e enriquecidas a cada incidente tratado.
- Agentes nos servidores, conectores API para a cloud, receção dos registos de rede
- Correlação entre fontes: um início de sessão suspeito, mais uma partilha externa, mais um download massivo = um alerta, não três
- Conservação dos registos na União Europeia para as suas auditorias e investigações
- Regras de deteção atualizadas a cada incidente tratado pela equipa
Ver em imagens →
Correlação — 3 eventos em 2 fontes → alerta crítico — conta finance-02
Auditoria contínua das configurações cloud
Microsoft 365 e Google Workspace verificados em permanência
Autenticação multifator, partilhas externas, reencaminhamentos automáticos de e-mails, aplicações autorizadas, registo de auditoria, prevenção de fugas de dados, antiphishing: cada parâmetro é verificado continuamente e cada desvio torna-se uma tarefa de reforço. A plataforma adapta-se automaticamente às novas funcionalidades publicadas pela Microsoft e pela Google.
- Controlos de MFA, partilhas, reencaminhamentos, aplicações, registo de auditoria, DLP, antiphishing
- Integração com direitos mínimos, lista exata fornecida antes de qualquer acesso ser concedido
- Deteção de alterações de configuração entre duas verificações
- Adaptação automática às novas funcionalidades da Microsoft e da Google
Ver em imagens →
Configuração do Microsoft 365: 38 controlos conformes · 4 desvios
Reencaminhamento automático externo autorizado — 2 caixas de correio
Monitorização da dark web
As suas credenciais, os seus postos, os seus dirigentes e a sua marca sob monitorização
São consultadas treze fontes de informação sobre ameaças para os seus domínios: credenciais dos seus colaboradores vendidas nos mercados criminosos, postos infetados por um ladrão de credenciais, fugas de bases de dados, domínios falsificados prontos para phishing. Os sites de fuga de dados dos grupos de ransomware são também lidos, e uma lista de vigilância acompanha os seus dirigentes, os seus endereços IP e as suas marcas.
- Contas expostas verificadas até de hora a hora, com alerta logo que são detetadas
- Postos infetados por um ladrão de credenciais, acompanhados até ao seu tratamento
- Validade de cada credencial exposta: provavelmente ainda válida ou alterada desde então, sem nunca testar uma palavra-passe
- Domínios imitadores e homógrafos identificados, assinalados assim que recebem correio ou um certificado
- Lista vigiada dos seus dirigentes, dos seus endereços IP e das suas marcas
- Vigilância dos sites de fuga de dados dos grupos de ransomware, para si e para os seus fornecedores
Ver em imagens →
Crítico — 2 credenciais do domínio principal à venda — redefinição solicitada
Os alertas dos seus antivírus finalmente lidos, correlacionados e tratados
As suas soluções de proteção de postos de trabalho (ESET, Microsoft Defender e outras) enviam para a consola os alertas de malware e de comportamentos suspeitos. A equipa qualifica-os, correlaciona-os com o resto do perímetro e desencadeia a contenção consigo.
- Integração dos EDR existentes, sem mudar de ferramenta
- Correlação entre posto de trabalho, identidade, cloud e rede
- Postos de trabalho desprotegidos ou desatualizados identificados e adicionados ao quadro de tarefas
- Contenção com as suas equipas ou com o seu prestador de TI
Ver em imagens →
Grave — Comportamento suspeito bloqueado pelo EDR — posto compta-07 — qualificação em curso
Vulnerabilidades e testes de intrusão
Encontrar as falhas antes de serem exploradas
As infraestruturas integradas são analisadas regularmente em busca de vulnerabilidades conhecidas; os especialistas da LuxGap realizam os testes de intrusão às suas aplicações e infraestruturas. Cada falha torna-se uma tarefa priorizada no quadro de tarefas de TI, acompanhada até à sua correção.
- Análises de vulnerabilidades recorrentes no perímetro integrado
- Testes de intrusão a aplicações e infraestruturas, realizados pelos especialistas da LuxGap
- Priorização por criticidade e exposição real
- Acompanhamento da correção até ao encerramento, com a respetiva prova
Ver em imagens →
Crítico — Vulnerabilidade explorável exposta na Internet — srv-erp-01 — correção disponível
Objetos conectados, indústria e edifícios
O que os outros Safety se recusam a monitorizar
Sensores, fechaduras e cartões de acesso, câmaras, iluminação, climatização da sala de servidores, UPS, autómatos e equipamentos industriais: tudo o que emite um sinal é integrado, através dos protocolos do edifício e da indústria ou por escuta passiva da rede. Algumas funções de comando estão disponíveis a partir da consola, por exemplo a iluminação ou o corte de um equipamento.
- Integração dos objetos conectados do edifício (por exemplo, através de uma antena Zigbee) e dos equipamentos técnicos
- Escuta passiva das redes industriais, sem perturbar a produção
- Alertas físicos e digitais na mesma consola: porta aberta fora de horas, temperatura anómala, autómato reprogramado
- Funções de comando a partir da consola, nos equipamentos que o permitem
Ver em imagens →
Informação — Sala de servidores: 31 °C, limiar 27 °C — climatização verificadaLigar a iluminação de emergência
Deteção e resposta a incidentes
Detetar logo na primeira hora, notificar dentro dos prazos
Cada alerta é qualificado por um analista. Em caso de incidente, a equipa assegura a contenção consigo, prepara e transmite as notificações legais à CNPD, ao ILR ou à CSSF dentro dos prazos, documenta o incidente e atualiza o quadro de tarefas para evitar que se repita.
- Deteção na primeira hora
- Contenção com as suas equipas ou com o seu prestador de TI
- Notificações legais redigidas pelos nossos juristas e transmitidas nos prazos da NIS2, do DORA e do RGPD
- Documentação completa e lições aprendidas
Ver em imagens →
Detetado 09:12 · Qualificado 09:40 · Contido 10:05 · CNPD notificada D+1 · Encerrado D+3
Quadro de tarefas de TI e índice de cobertura
Veja o que já foi reforçado, o que falta fazer e por que ordem
Cada desvio detetado, cada controlo a reforçar e cada vulnerabilidade alimentam um quadro de tarefas partilhado com a sua equipa ou com o seu prestador de TI. O índice de cobertura sobe a cada tarefa concluída e dá à direção um valor único, atualizado continuamente.
- Controlos a reforçar, desvios detetados e prioridades num só lugar
- Índice de cobertura atualizado continuamente
- Partilha com o seu prestador de TI, sem lhe dar acesso ao resto
- Histórico completo para os seus auditores
Ver em imagens →
Índice de cobertura 91% · 14 tarefas em aberto · próxima: ativar a MFA em 3 contas de serviço
Consola, relatórios e acesso para auditores
Uma consola segura para si, para o seu CISO e para o seu auditor
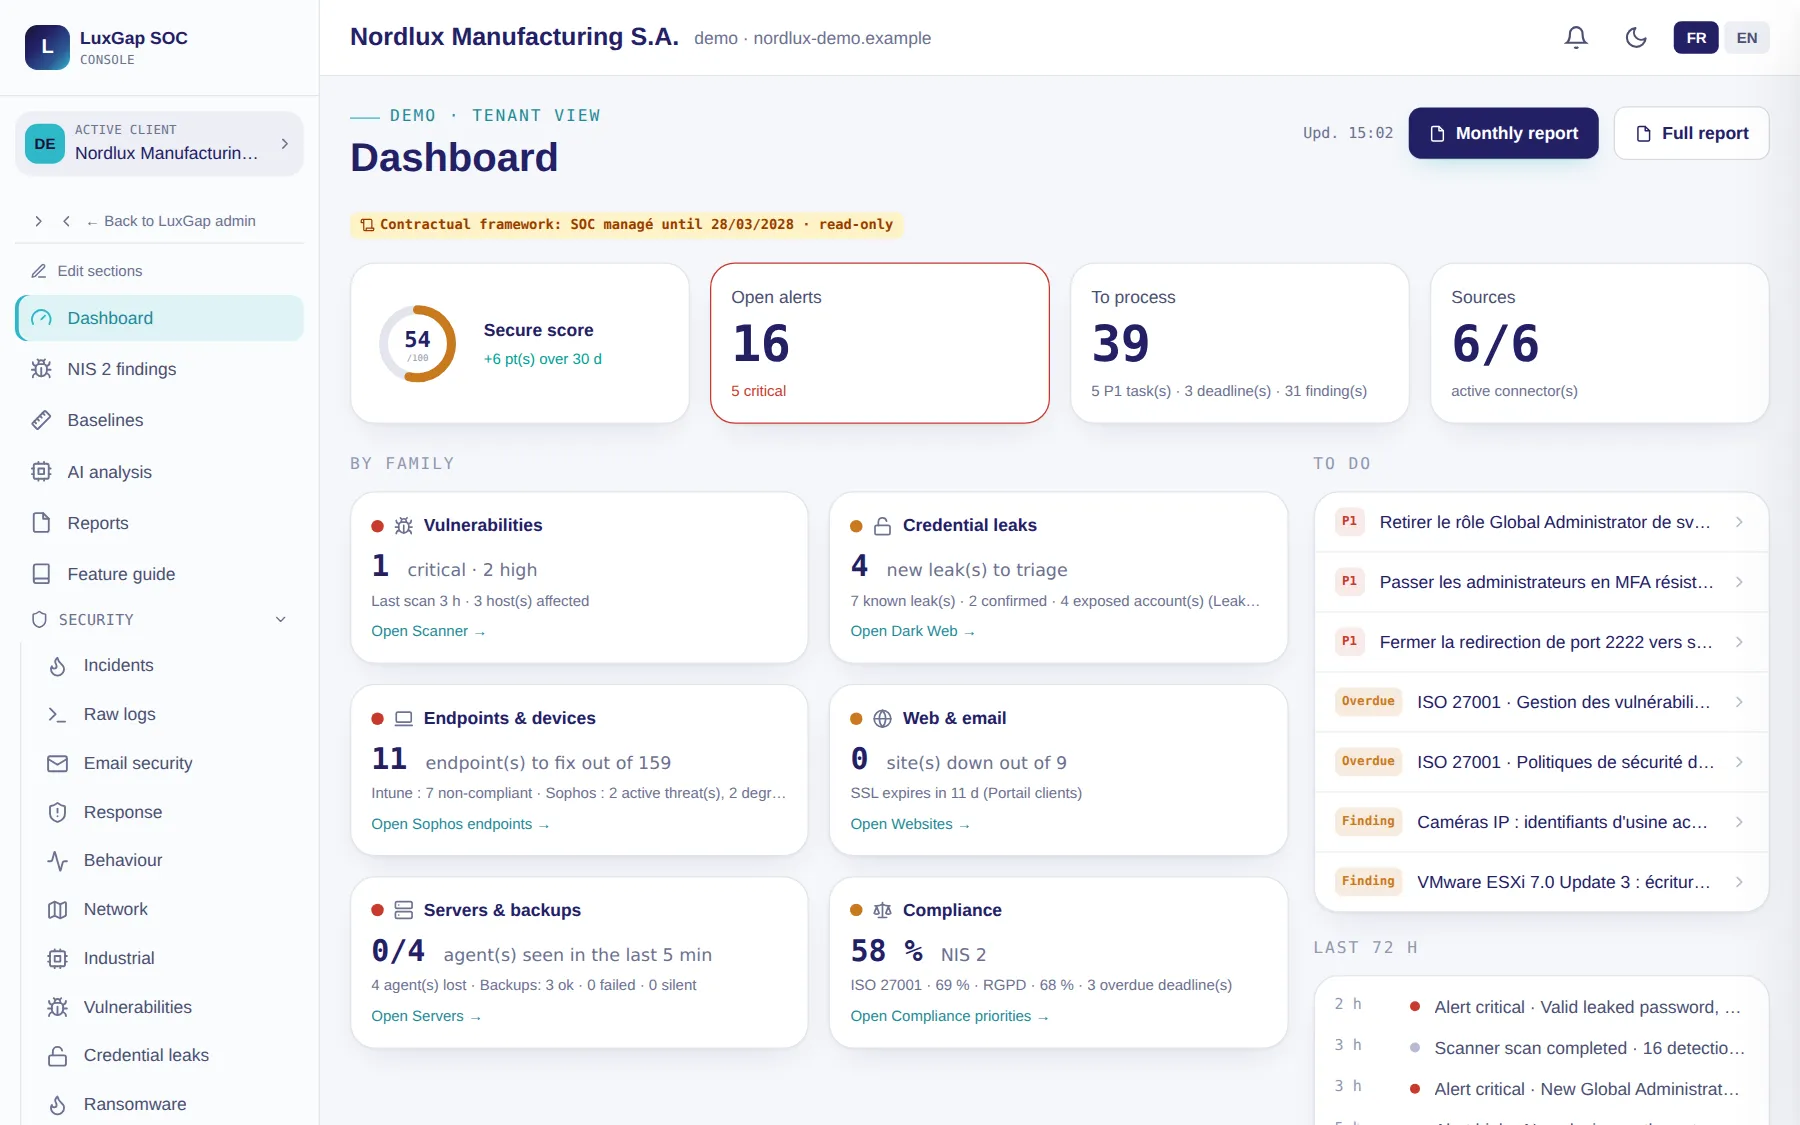
A consola de supervisão está disponível em francês e em inglês, com uma conta por utilizador e MFA obrigatória: endereço de e-mail, palavra-passe e código de utilização única. Nela, pode acompanhar os alertas, os ativos, as tarefas, os incidentes e os relatórios; o seu auditor ou o seu CISO externo dispõe de acesso próprio.
- MFA obrigatória, encriptação TLS 1.3, uma conta nominativa por utilizador
- Relatórios de atividade e provas exportáveis para as suas auditorias
- Acesso dedicado só de leitura para o auditor, o DPO ou o CISO
- Pedidos de evolução enviados diretamente a partir da consola, com um assistente que ajuda a formulá-los
Ver em imagens →
LuxGap Safety — Consola de supervisãoMFA OBRIGATÓRIA