Aller au contenu
LuxGapSOC
Surveillance active
FR
Connexion console Demander un raccordement

← Toutes les fonctions

Exposition

Ce que vous exposez : vulnérabilités, fuites, sites, serveurs et sauvegardes

Le SOC suit ce qu'un attaquant voit de vous avant qu'il ne s'en serve : les failles de votre parc, vos identifiants en circulation, les domaines qui imitent le vôtre, vos sites, vos serveurs et vos sauvegardes.

Toutes les captures viennent de la console LuxGap SOC, sur un client de démonstration : la société Nordlux Manufacturing et ses données sont fictives.

Vulnérabilités

Les failles de votre parc, depuis quand elles sont ouvertes et quand elles sont corrigées

Les résultats du scanner de vulnérabilités de LuxGap sont relus toutes les 6 heures. Chaque faille est suivie de sa première détection à sa correction constatée, avec le délai médian de correction et l'état de n'importe quel jour passé.

  • Une fiche par faille au-dessus du seuil : CVE, score CVSS, hôtes touchés, solution
  • Hôtes les plus exposés et familles de failles
  • Veille CVE : les failles publiées sur les produits de votre inventaire, version comparée, celles déjà exploitées signalées (catalogue KEV de la CISA)
  • Triage de chaque CVE : nouvelle, prise en charge, atténuée, faux positif, risque accepté

Exemple — client de démonstration

Le pare-feu FortiGate porte CVE-2024-21762, une faille du VPN SSL déjà exploitée : il est en tête des hôtes les plus exposés, et le contre-test du test d'intrusion la confirme non corrigée.

Mise en place : Scanner relié au SOC par VPN, un dossier par client. Veille CVE : un inventaire d'actifs avec éditeur, produit et version.

LuxGap SOC — Console de supervision
Vues de la console Console LuxGap SOC : vulnérabilités par gravité et hôtes les plus exposés Console LuxGap SOC : veille CVE rapprochée de l'inventaire des actifs
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Scans externes

Ce que vous exposez sur Internet, scanné seulement avec votre accord écrit

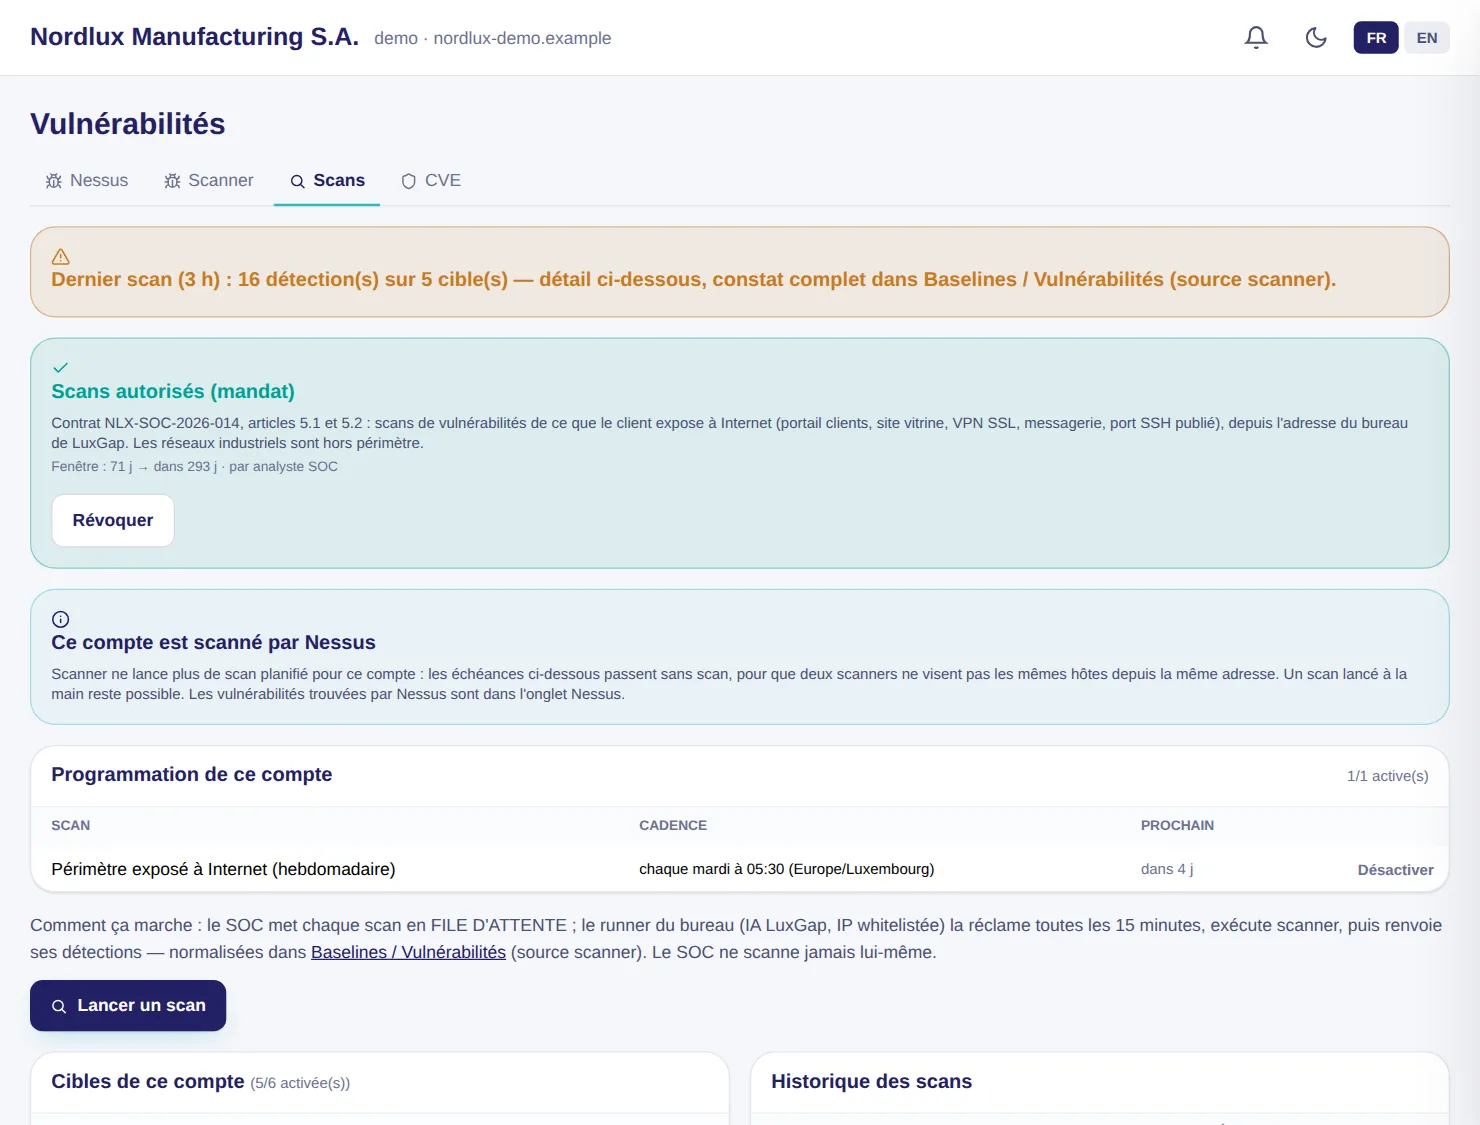
Les cibles exposées (portail, site, VPN, messagerie) sont scannées depuis le bureau LuxGap, selon une programmation ou à la demande. Aucun scan ne part sans une autorisation écrite active, et aucun client n'est autorisé par défaut.

  • Scan prudent : débit limité, aucun test de déni de service, de force brute ni intrusif
  • Jamais de cible industrielle
  • Historique des scans, constats rangés avec les autres vulnérabilités

Exemple — client de démonstration

Le périmètre exposé est scanné chaque mardi, avant l'ouverture des bureaux ; le contrôle de ce matin ne voit plus le port SSH 2222, fermé par la cellule de crise.

Mise en place : Mandat de scan signé et opération autorisée dans votre cadre contractuel.

LuxGap SOC — Console de supervision
Console LuxGap SOC : scans autorisés par mandat, programmation et historique
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Surface exposée

Les hôtes que vous exposez sur Internet, retrouvés chaque jour sans rien installer

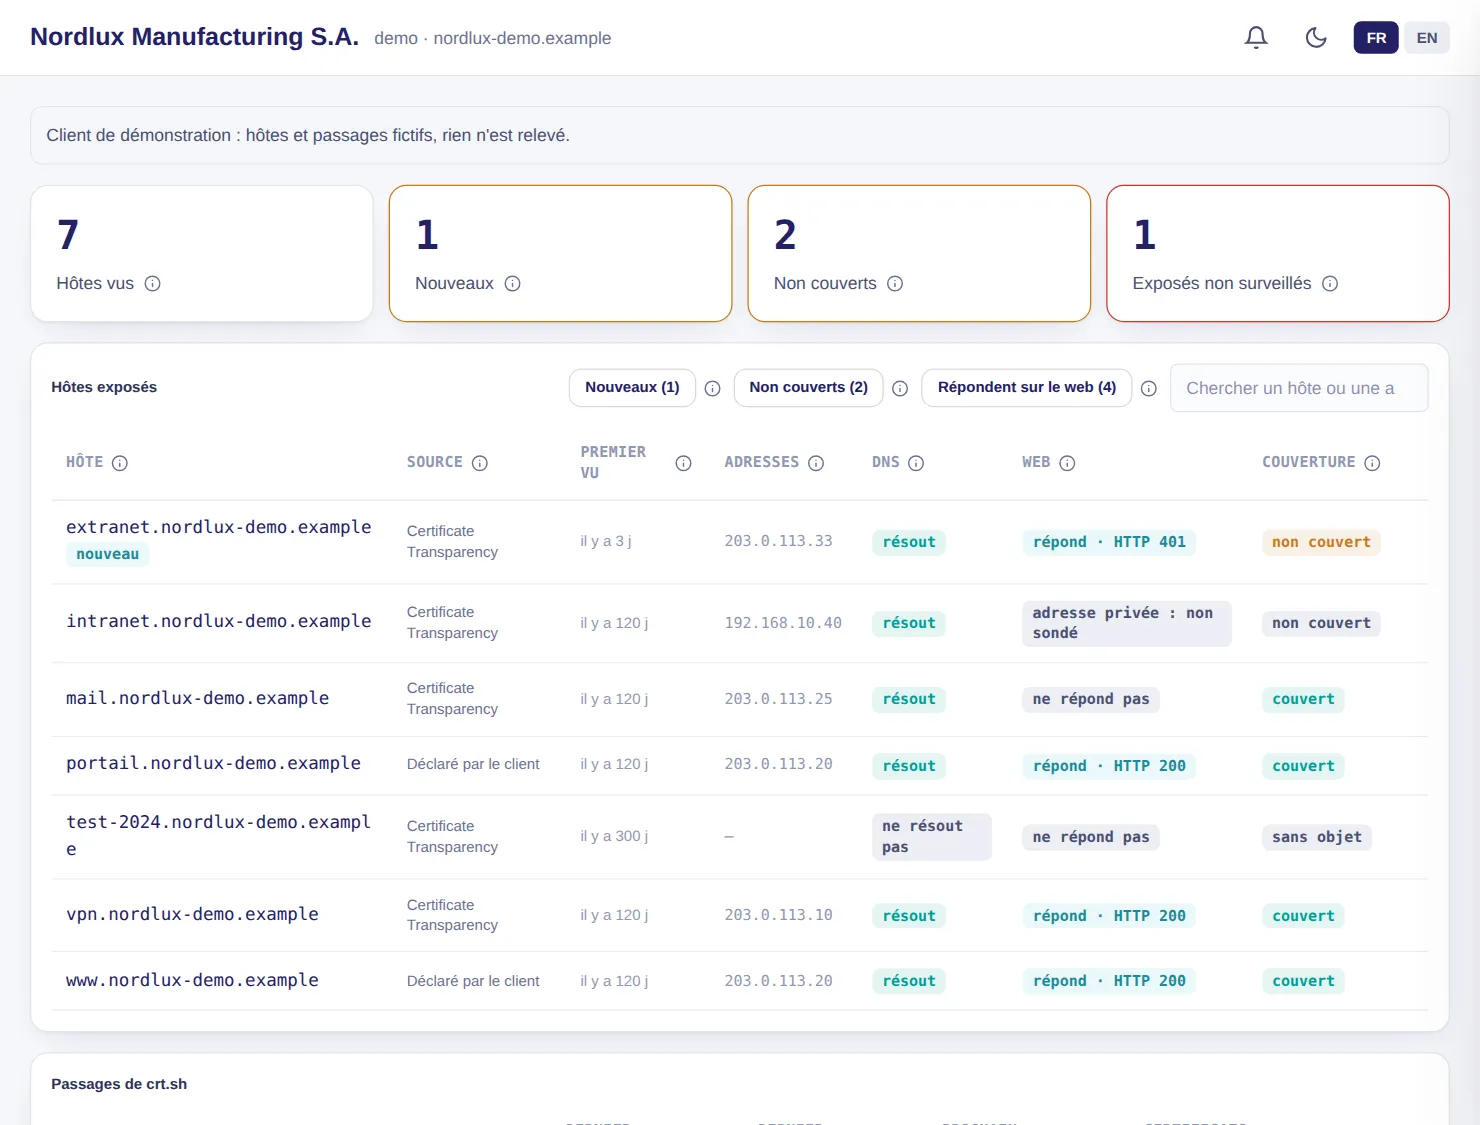
Pour chacun de vos domaines, le SOC lit chaque jour les certificats publiés dans les journaux publics Certificate Transparency, en déduit vos noms d'hôtes, les résout et vérifie s'ils répondent sur le web. Il les compare à ce qui est déjà scanné : un hôte nouveau, actif et non surveillé lève une alerte.

  • Sources publiques seulement : certificats, DNS et une simple requête HEAD, aucun balayage de ports
  • La requête HEAD ne part que vers un domaine dont vous êtes propriétaire (vérifié dans votre Microsoft 365 ou déclaré par LuxGap)
  • Jamais d'adresse privée ni de segment industriel sondé
  • Le premier passage fait l'état des lieux : seuls les hôtes apparus ensuite sont « nouveaux »
  • Rien n'est ajouté aux scans sans la décision d'un analyste

Exemple — client de démonstration

Sept hôtes sont vus. L'extranet fournisseurs, apparu il y a trois jours dans les certificats publics, répond sur le web et n'est couvert par aucun scan : c'est l'actif exposé non surveillé. L'intranet, sur une adresse privée, n'est jamais sondé.

Mise en place : Inclus dès que vos domaines sont connus du SOC (audit DNS, Microsoft 365). Visible de votre administrateur, jamais des comptes en lecture seule.

LuxGap SOC — Console de supervision
Console LuxGap SOC : surface exposée, hôtes trouvés dans les certificats publics et leur couverture par les scans
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Tests d'intrusion

Un test d'intrusion suivi de bout en bout, et la preuve de ce que la supervision a vu

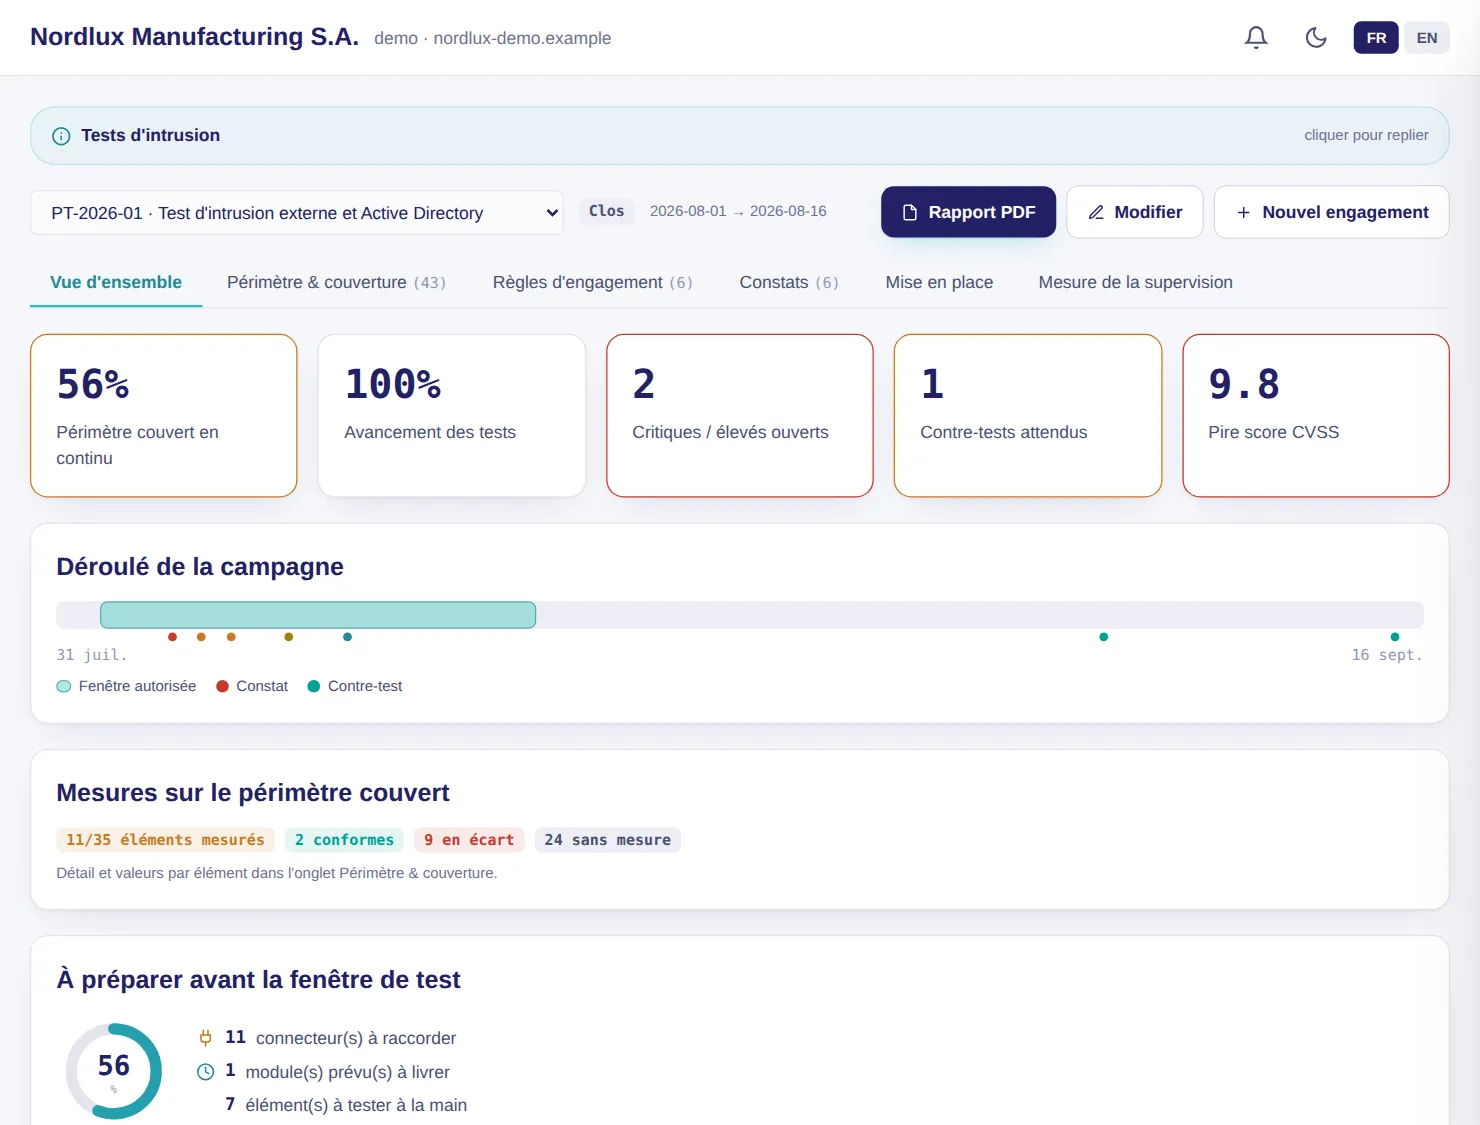
Périmètre, règles d'engagement, constats et contre-tests vivent dans la console. Pendant la fenêtre de test, chaque action de l'auditeur est confrontée à ce que le SOC a vu : alerte levée, simplement journalisée ou invisible.

  • Constats notés en CVSS 3.1, preuves chiffrées, contre-tests, rapport PDF
  • Couverture du périmètre : la part des éléments réellement raccordés à la supervision
  • Taux de détection et délai médian de détection mesurés
  • Guide de mise en place en 26 étapes : machine de collecte, VPN, actifs, sonde

Exemple — client de démonstration

Le jour du contre-test, cinq actions de l'auditeur lèvent une alerte en 1 à 9 minutes ; l'hameçonnage reste invisible, et le rapport le dit.

Mise en place : Option, réalisée par les experts LuxGap ; la console suit le test, elle ne le réalise pas.

LuxGap SOC — Console de supervision
Console LuxGap SOC : test d'intrusion, couverture du périmètre et déroulé de la campagne
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Fuites et sosies de domaine

Vos identifiants en circulation et les domaines qui imitent le vôtre

Treize sources de renseignement sont interrogées pour vos domaines, et un service spécialisé liste les comptes de votre organisation retrouvés dans des fuites d'identifiants. Chaque nuit, les variantes de votre nom de domaine sont calculées et celles qui existent vraiment sont signalées.

  • Surveillance de vos domaines du quotidien à l'annuel, hebdomadaire par défaut ; alerte sur chaque nouveauté
  • Comptes exposés vérifiés jusqu'à chaque heure, alerte dès la détection
  • Aucun mot de passe conservé ; exports Excel et PDF sans mot de passe
  • Sosies : lettre ressemblante, y compris cyrillique ou grecque, omission, tiret, ajout, autre extension ; « Que faire ? » en cinq étapes, jusqu'au retrait
  • Pour chaque sosie actif : serveur de messagerie, date de création du domaine et certificat émis, pour savoir lequel est prêt à servir
  • Postes infectés par un voleur d'identifiants (infostealer) : site touché, poste et identifiant masqués tels que la source les donne, jamais un mot de passe ; une alerte par poste, et la coupure des sessions proposée à un analyste
  • Validité de chaque identifiant fuité : probablement encore valide, changé depuis la fuite ou non vérifiable, d'après la date du dernier changement de mot de passe dans Microsoft 365 ; le SOC ne teste jamais un mot de passe volé

Exemple — client de démonstration

Les identifiants de quatre collaborateurs figurent dans la compilation « Collection 2026-Q2 » : l'un est probablement encore valide, deux ont été changés depuis. Deux postes infectés restent à traiter, et le domaine nordlux-dem0.example, avec un zéro à la place du o, est actif en DNS avec un serveur de messagerie.

Mise en place : Vos domaines placés sous surveillance par LuxGap. La validité des identifiants se lit dans votre Microsoft 365 raccordé.

LuxGap SOC — Console de supervision
Vues de la console Console LuxGap SOC : postes infectés par un voleur d'identifiants, poste et identifiant masqués Console LuxGap SOC : domaines sosies avec serveur de messagerie, âge et certificat, et validité des identifiants fuités Console LuxGap SOC : comptes de l'entreprise exposés dans des fuites d'identifiants
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Veille ciblée

Vos dirigeants, vos adresses IP et vos marques, cherchés dans les fuites

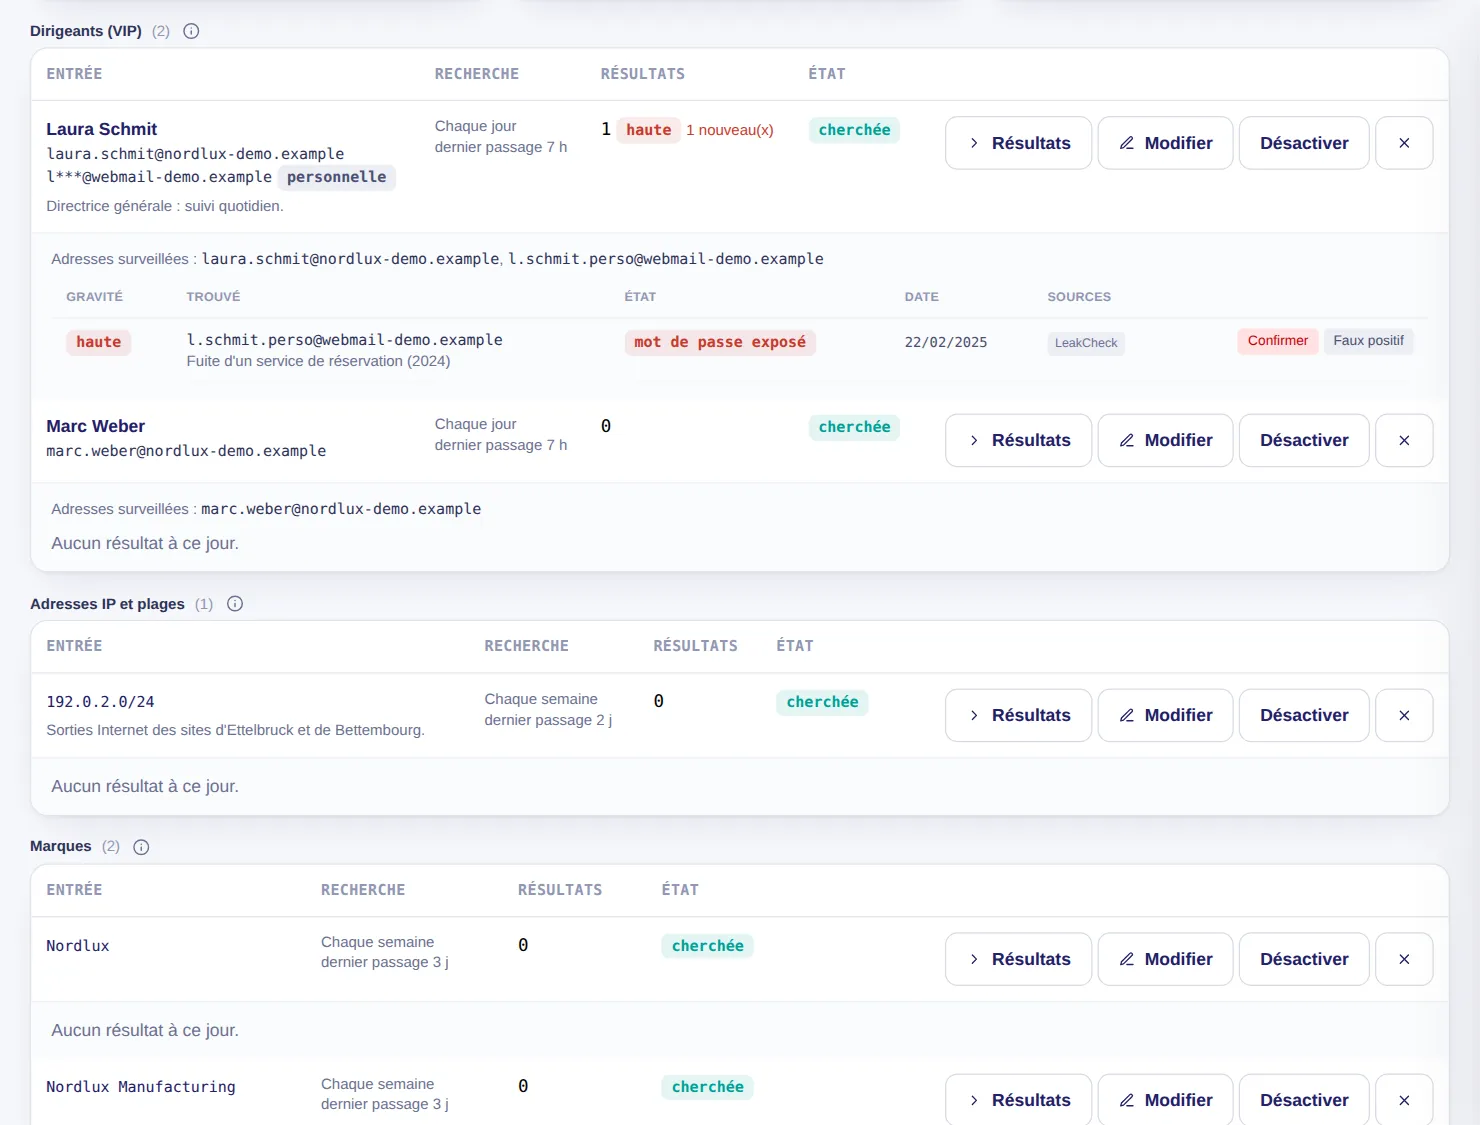
Au-delà de vos domaines, vous tenez une liste de surveillance de 75 entrées au plus : les adresses e-mail de vos dirigeants (une à cinq chacun), vos adresses IP, vos marques et des mots-clés. Chaque entrée est cherchée dans les sources de fuites déjà raccordées au SOC, et une alerte part quand du nouveau apparaît.

  • Chaque entrée est cherchée chaque semaine ou chaque mois, et chaque jour pour un dirigeant
  • Gravité haute quand un dirigeant est retrouvé, critique si son mot de passe figure dans une fuite de moins d'un an
  • Votre administrateur n'ajoute que des adresses de vos domaines vérifiés, cherchées 24 heures après l'ajout ; l'adresse personnelle d'un dirigeant passe par LuxGap
  • Une marque ou un mot-clé ne sert jamais à retrouver une personne
  • Aucun mot de passe conservé ; une source qui n'a pas été interrogée est dite, jamais présentée comme « rien trouvé »

Exemple — client de démonstration

Deux dirigeants, une plage d'adresses IP et deux marques sont suivis. L'adresse personnelle de la directrice générale figure, avec son mot de passe, dans la fuite d'un service de réservation de 2024 : résultat nouveau, gravité haute.

Mise en place : Rien à installer : votre administrateur crée les entrées dans la console, ou LuxGap les crée pour vous. Noms et adresses des dirigeants réservés à votre administrateur et à LuxGap, jamais visibles des comptes en lecture seule.

LuxGap SOC — Console de supervision
Console LuxGap SOC : veille ciblée, dirigeants, adresses IP et marques suivis, avec le résultat d'un dirigeant
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Rançongiciels

Prévenu quand vous ou l'un de vos fournisseurs apparaissez sur le site de fuite d'un groupe d'extorsion

Les groupes d'extorsion publient la liste de leurs victimes pour faire pression. Le SOC lit ces publications toutes les 30 minutes et les rapproche de vos domaines et de ceux de vos fournisseurs. Une publication qui cite l'un de vos domaines lève une alerte critique ; celle d'un fournisseur, une alerte haute.

  • Aucun nom de client ni de fournisseur n'est envoyé à la source : le flux public est lu en entier, puis rapproché chez LuxGap
  • Un rapprochement par le seul nom reste une hypothèse : un analyste le qualifie avant toute alerte
  • Un domaine ou un fournisseur ajouté est comparé à tout l'historique déjà relevé
  • L'alerte d'un fournisseur dit quoi faire : le contacter, relire le contrat et l'accord de traitement, renouveler les secrets partagés
  • Menaces du pays : les publications des 30 ou 90 derniers jours, par groupe et par pays

Exemple — client de démonstration

PayLux Services S.A., le prestataire de paie, apparaît sur le site de fuite d'un groupe d'extorsion depuis 12 jours : la console le signale, avec la marche à suivre auprès du fournisseur.

Mise en place : Inclus. Vos domaines (audit DNS) et le site web de chaque fournisseur (registre des tiers) rendent l'alerte automatique.

Source des publications : RansomLook (www.ransomlook.io), licence CC BY 4.0.

LuxGap SOC — Console de supervision
Vues de la console Console LuxGap SOC : publications de sites de fuite rapprochées du client et de ses fournisseurs Console LuxGap SOC : publications des groupes d'extorsion par groupe et par pays
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Sites et services en ligne

Prévenu dès qu'un site, une API ou un serveur de messagerie ne répond plus

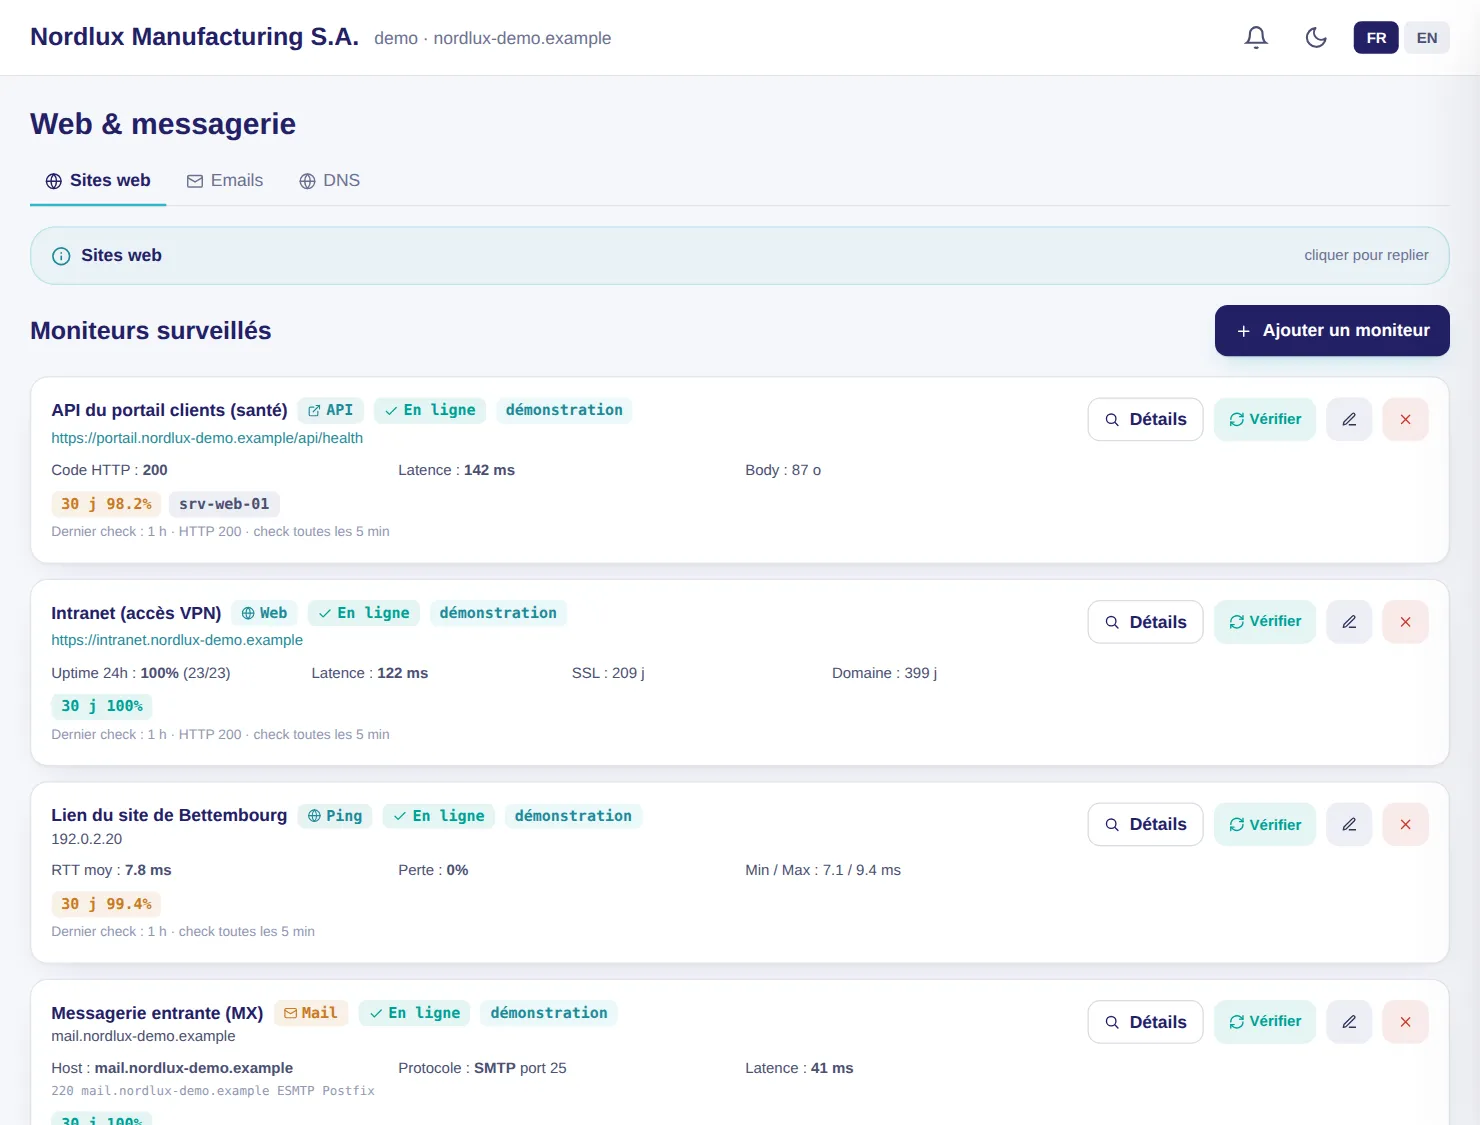
Sept types de moniteurs : site web, API, port TCP, ping, messagerie (SMTP, POP3, IMAP), listes noires et signal de vie. Le moniteur web contrôle le code de réponse, la latence, un mot-clé, le certificat, l'expiration du domaine et le défacement.

  • Alerte 21 jours avant l'échéance d'un certificat, 30 jours avant celle d'un domaine
  • Alerte après deux échecs consécutifs, pour éviter les fausses pannes
  • Un changement de contenu est tranché par l'IA de LuxGap avant de conclure au défacement

Exemple — client de démonstration

Le portail clients est tombé trois heures (erreur 502), puis est revenu ; son certificat expire dans 12 jours et le passe en « dégradé ».

Mise en place : Une adresse suffit.

LuxGap SOC — Console de supervision
Console LuxGap SOC : moniteurs de sites, d'API et de messagerie
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

DNS

Votre domaine audité en un tableau : messagerie, signature, sécurité

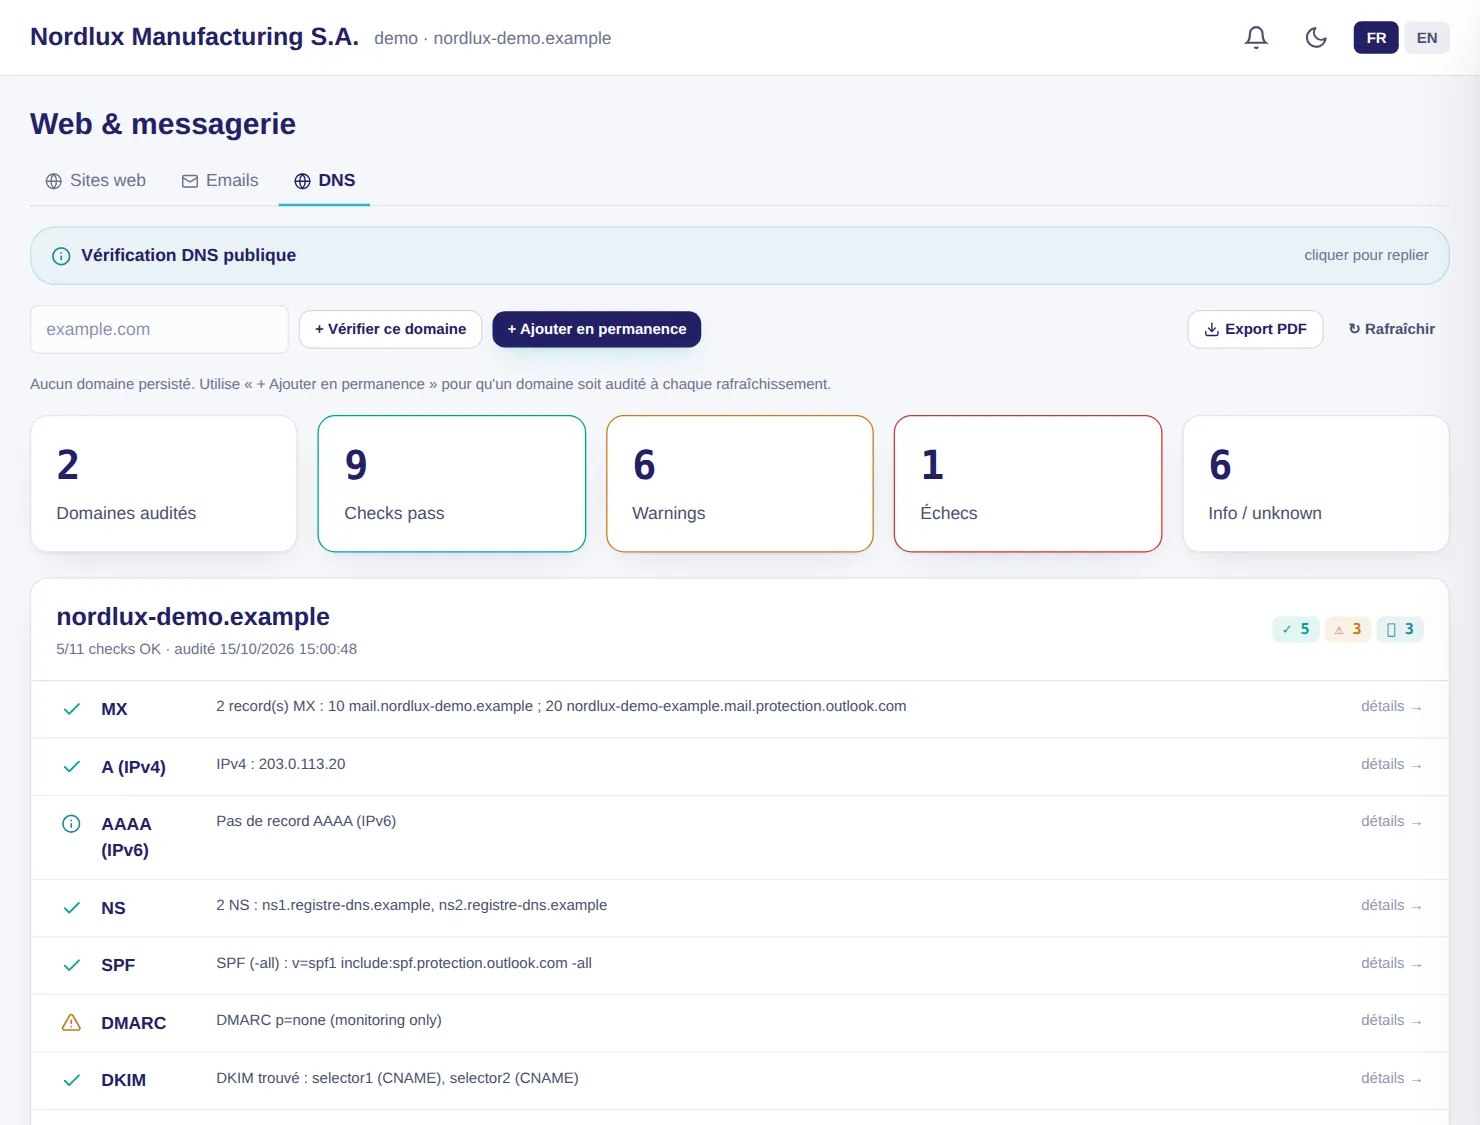
Onze contrôles sur vos domaines : MX, A, AAAA, NS, SPF, DMARC, DKIM, DNSSEC, CAA, MTA-STS et BIMI, chacun avec l'enregistrement observé et la recommandation.

  • Jusqu'à 20 domaines suivis
  • Export PDF avec la matrice domaines × contrôles
  • Aucun connecteur nécessaire

Exemple — client de démonstration

SPF et DKIM sont conformes, mais DMARC reste en observation : la console recommande de passer à quarantine, puis à reject.

Mise en place : Un nom de domaine suffit.

LuxGap SOC — Console de supervision

Console LuxGap SOC : vérification DNS publique d'un domaine
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Serveurs

L'état de chaque serveur et ce qui dérive, sans ouvrir un seul port

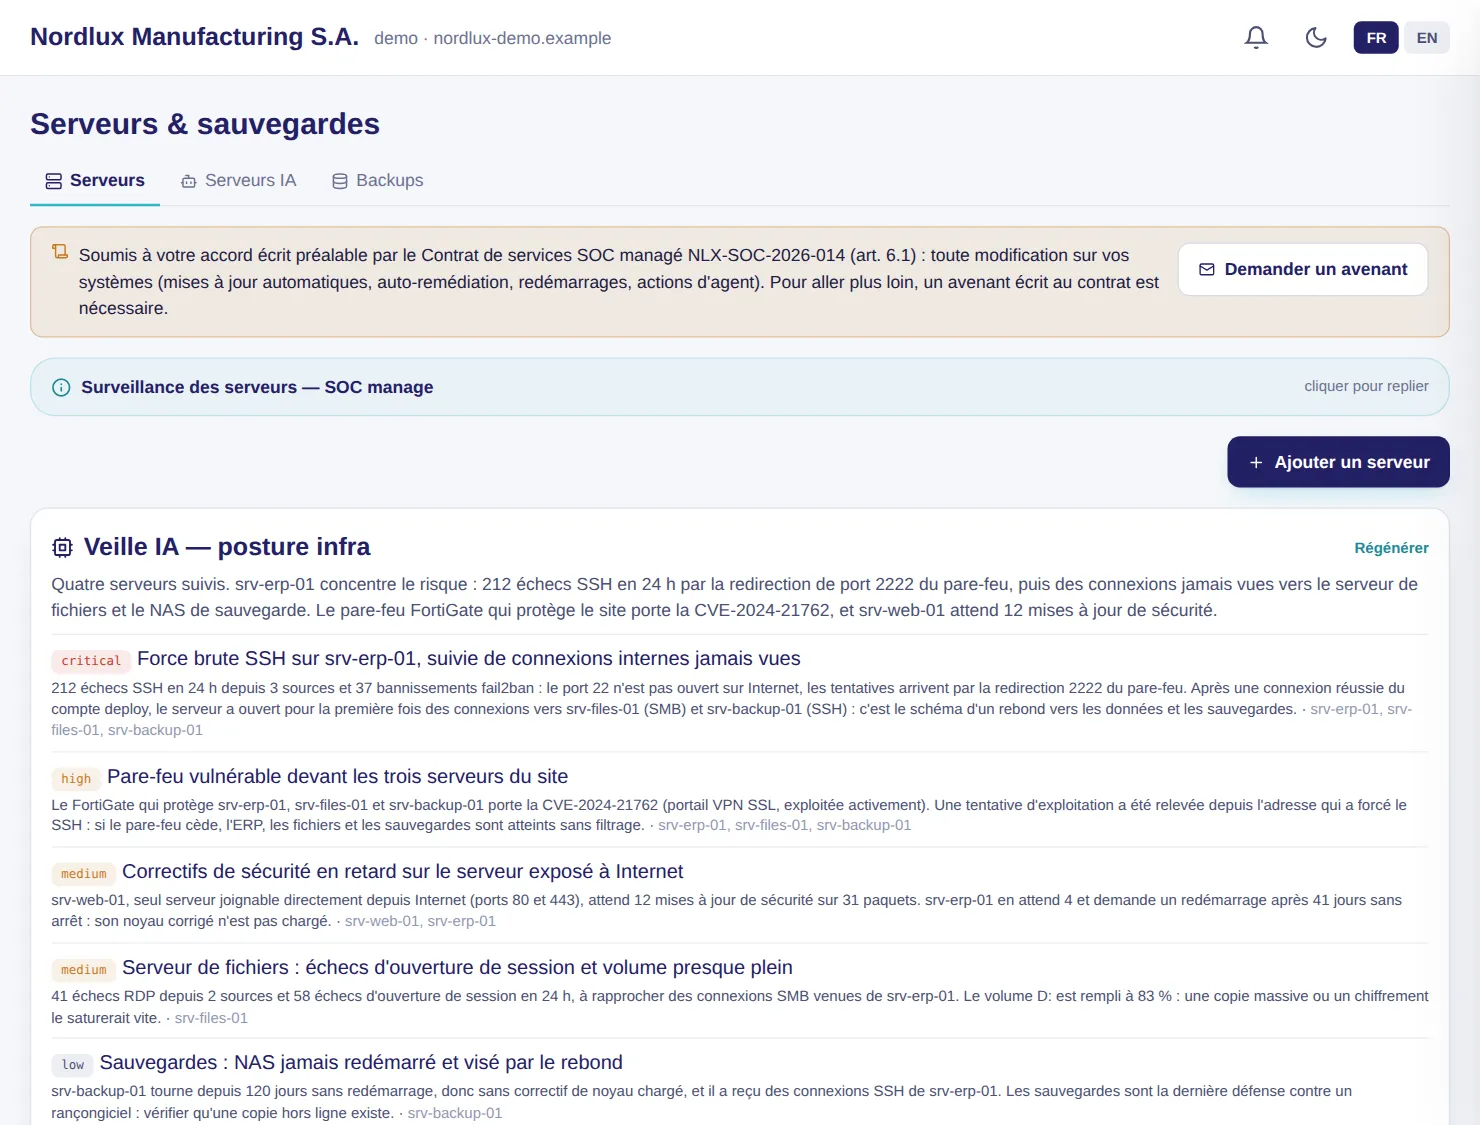
Un agent léger, Linux ou Windows, envoie ses mesures toutes les 60 secondes en HTTPS sortant. Chaque indicateur s'ouvre sur sa liste : échecs de connexion SSH et RDP, comptes connectés, ports en écoute, tâches planifiées, administrateurs locaux.

  • Posture et dérive avec leur ancienneté : « redémarrage requis depuis 12 jours »
  • Score de sécurité quotidien, historique de la mémoire et du disque sur 30 jours
  • Veille IA de l'infrastructure : un risque critique ou élevé devient une alerte suivie

Exemple — client de démonstration

Le serveur ERP subit 212 échecs SSH en 24 heures par la redirection de port 2222 ; la veille IA relie ce port au pare-feu vulnérable et au rebond vers les autres serveurs.

Mise en place : L'agent installé sur chaque serveur, avec un jeton propre à ce serveur.

LuxGap SOC — Console de supervision

Console LuxGap SOC : veille IA de l'infrastructure et serveurs supervisés
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Sauvegardes

Ce qui est sauvegardé, où, et l'alerte quand une sauvegarde échoue ou se tait

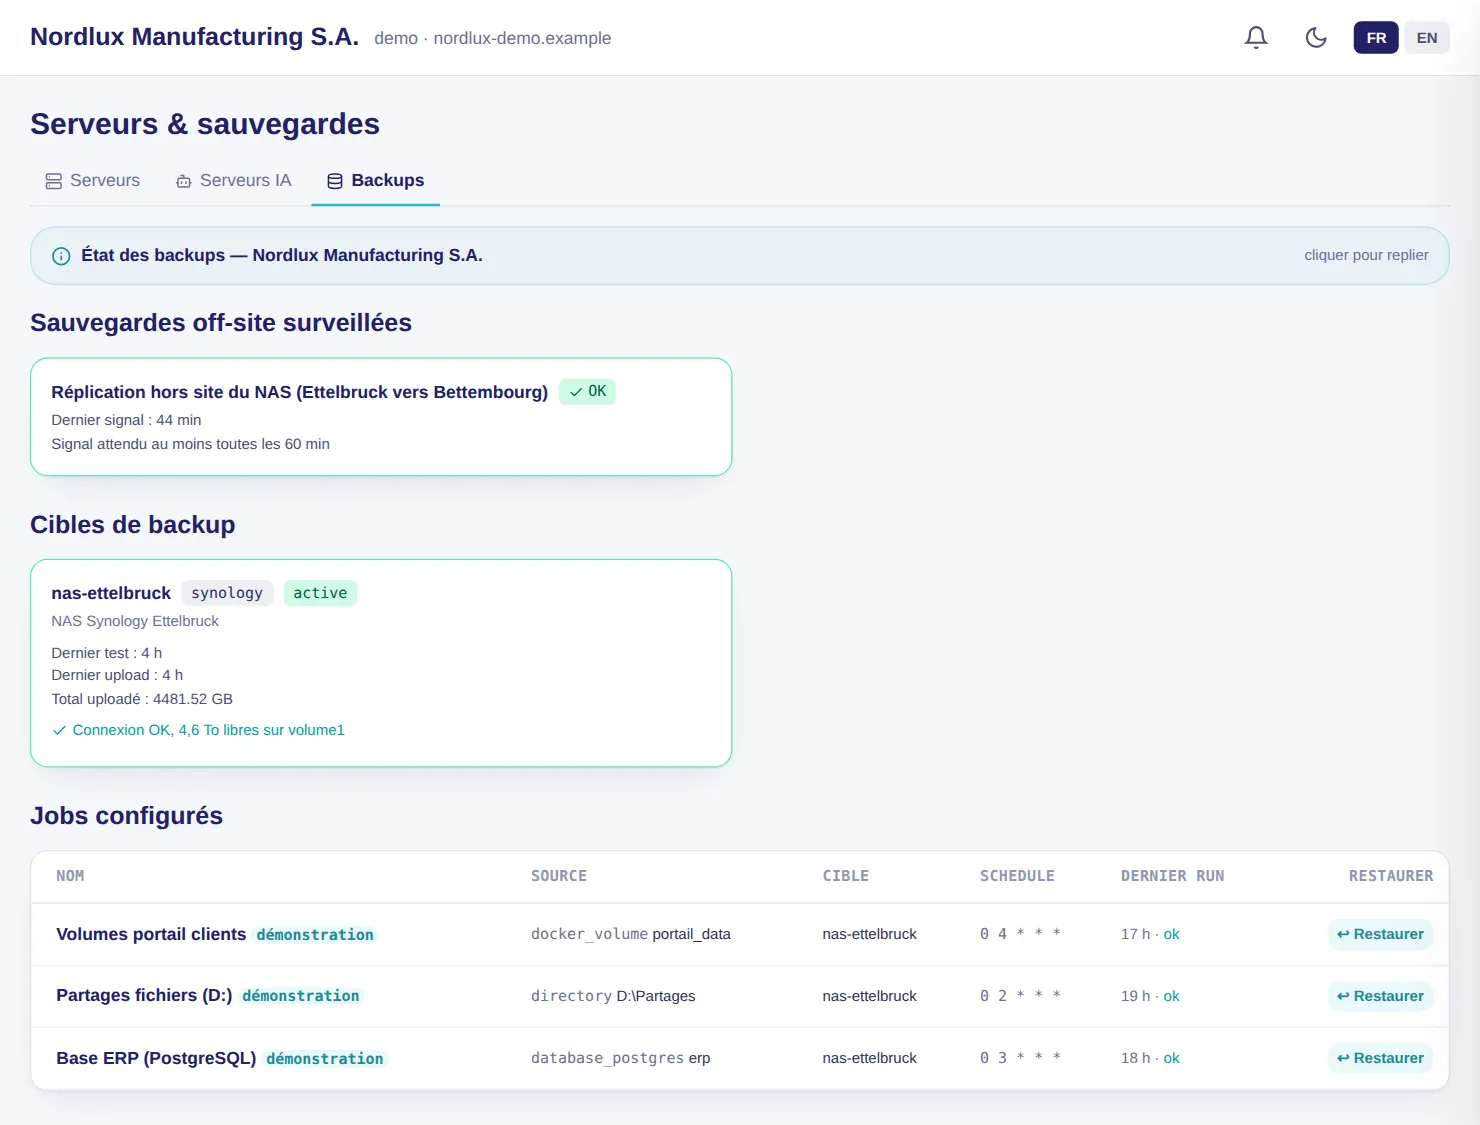
Bases de données, dossiers et volumes sont sauvegardés vers votre NAS Synology, chiffrés vers deux clés. Un échec lève une alerte, et un silence aussi : deux périodes manquées suffisent.

  • Synthèse par serveur et procédure de restauration générée pour chaque sauvegarde
  • Copies hors site surveillées par signal de vie
  • Alertes de votre NAS Synology reprises dans la console

Exemple — client de démonstration

La sauvegarde des volumes du portail clients a échoué il y a trois jours, quota atteint ; celle du lendemain est repassée au vert.

Mise en place : Un NAS Synology joignable par le SOC.

LuxGap SOC — Console de supervision

Console LuxGap SOC : sauvegardes surveillées, réplication hors site et tâches configurées
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Rapport d'exposition

Avant tout contrat : ce que votre domaine révèle à un attaquant, noté sur 100

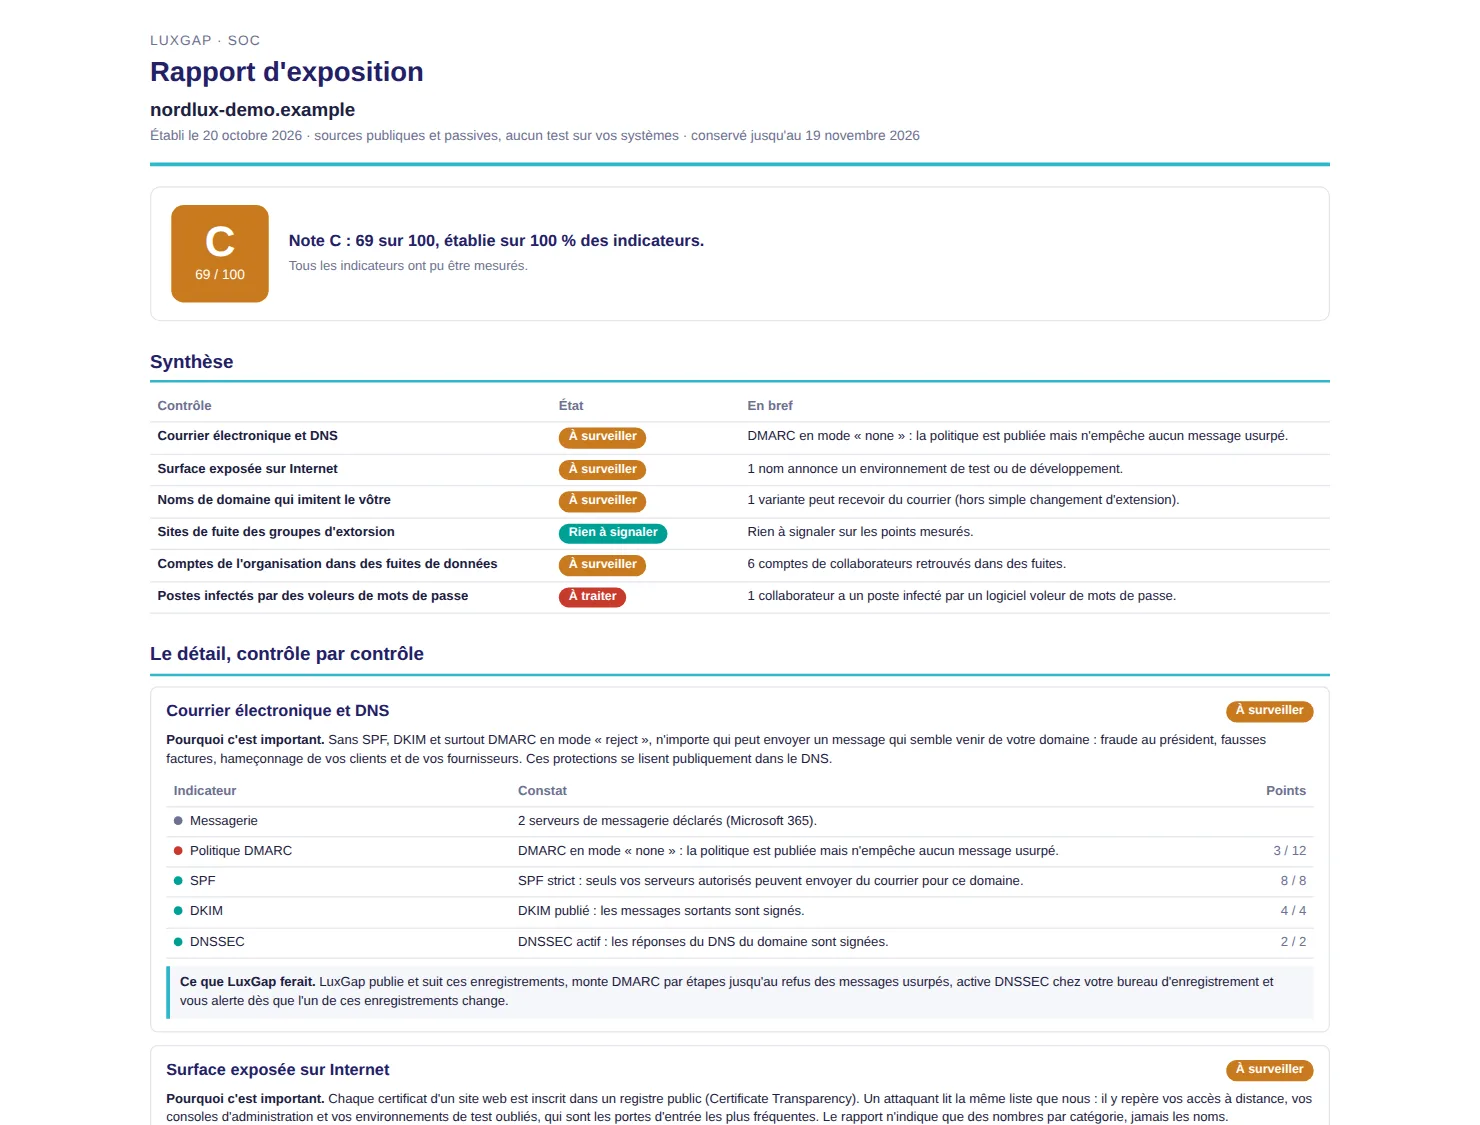
À partir de votre seul nom de domaine, un analyste de LuxGap établit votre rapport d'exposition : ce que n'importe qui peut apprendre de vous sans toucher à un seul de vos serveurs. Courrier et DNS, certificats publics, domaines qui imitent le vôtre, sites de fuite des groupes d'extorsion, comptes de vos collaborateurs dans des fuites, postes infectés : chaque constat dit pourquoi il compte et ce que LuxGap ferait.

  • Sources publiques et passives seulement : aucune connexion à vos serveurs, ni requête web, ni test de port
  • Note sur 100 dont la formule figure dans le rapport (onze indicateurs) ; ce qui n'a pas pu être mesuré est dit, jamais compté comme un zéro, et aucune note n'est donnée sous 50 % de couverture
  • Des nombres et des catégories seulement : aucun nom, aucune adresse, aucun mot de passe
  • Un état des lieux à une date, ni un audit ni une certification ; son contenu est effacé au bout de 30 jours

Exemple — domaine fictif

Pour nordlux-demo.example : DMARC en mode « none », une variante du domaine qui peut recevoir du courrier, six comptes de collaborateurs dans des fuites et un poste infecté, rien sur les sites de fuite. Note C, 69 sur 100.

Mise en place : Prestation facturée sur devis, quelques jours de travail. Il suffit de votre nom de domaine ; le rapport est remis en PDF, en français.

Rapport d'exposition — exemple fictif

Rapport d'exposition LuxGap SOC d'un domaine fictif : note C, 69 sur 100, synthèse et premier contrôle détaillé
Domaine fictif, données fictives. Cliquez sur l'image pour l'agrandir.

Ces modules, sur votre propre périmètre

Décrivez ce que vous voulez surveiller : devis ferme sous 24 h, contrat annuel, périmètre garanti à 100 %.

Demander un raccordement Voir les tarifs

Vous subissez un incident en ce moment ? Appelez le +352 621 583 116.