Schwachstellen
Die Schwachstellen Ihres Geräteparks, seit wann sie offen sind und wann sie behoben werden
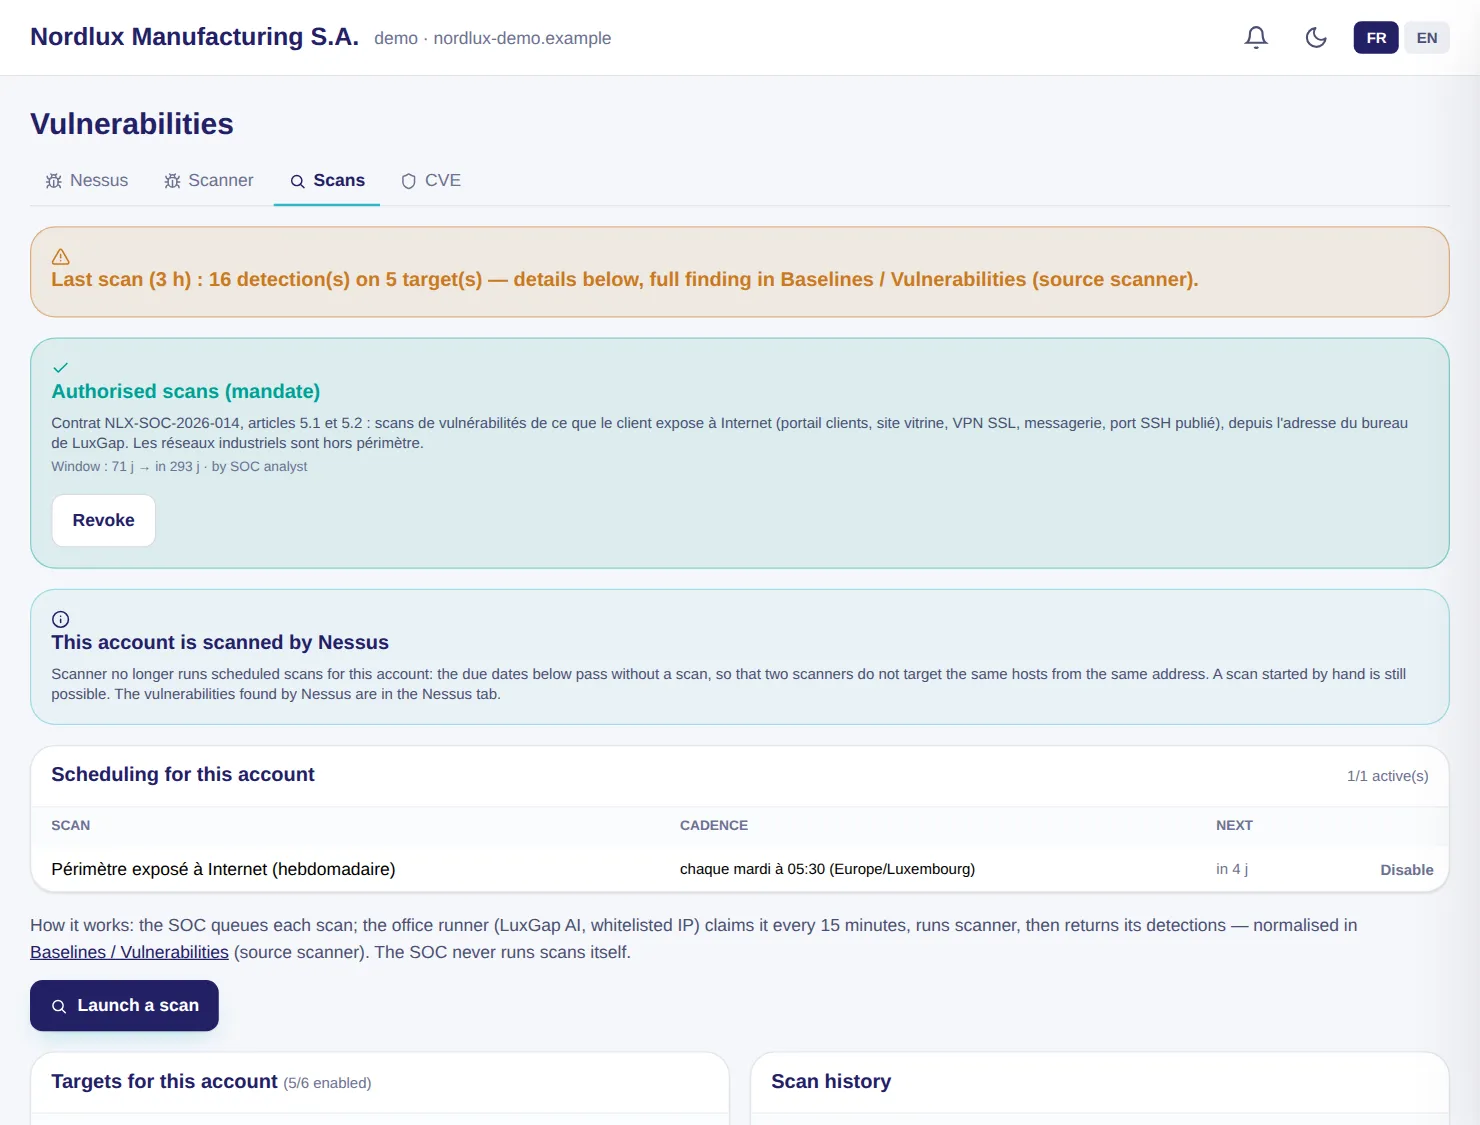
Die Ergebnisse des Schwachstellenscanners von LuxGap werden alle 6 Stunden neu eingelesen. Jede Schwachstelle wird von der ersten Erkennung bis zur festgestellten Behebung verfolgt, mit der mittleren Behebungsdauer und dem Stand an jedem vergangenen Tag.
- Eine Karte je Schwachstelle über dem Schwellenwert: CVE, CVSS-Score, betroffene Hosts, Lösung
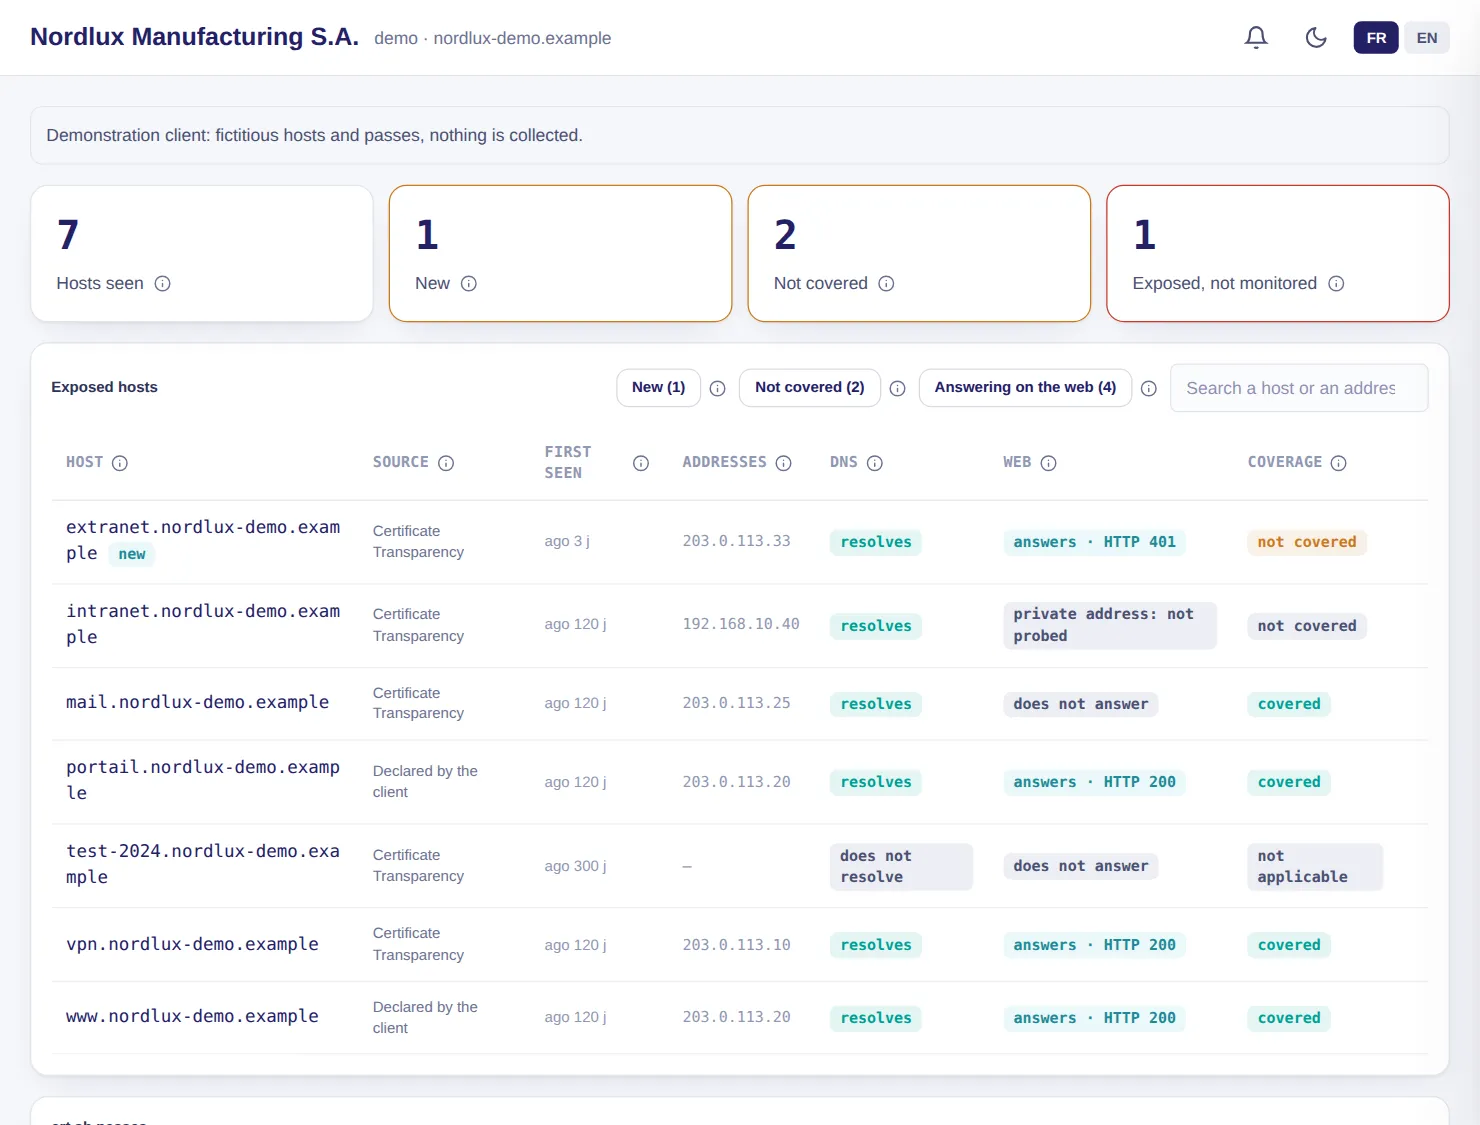
- Am stärksten exponierte Hosts und Schwachstellenfamilien
- CVE-Monitoring: die für die Produkte Ihres Inventars veröffentlichten Schwachstellen, Version abgeglichen, bereits ausgenutzte markiert (KEV-Katalog der CISA)
- Triage jeder CVE: neu, übernommen, abgeschwächt, Fehlalarm, akzeptiertes Risiko
Beispiel – Demo-Kunde
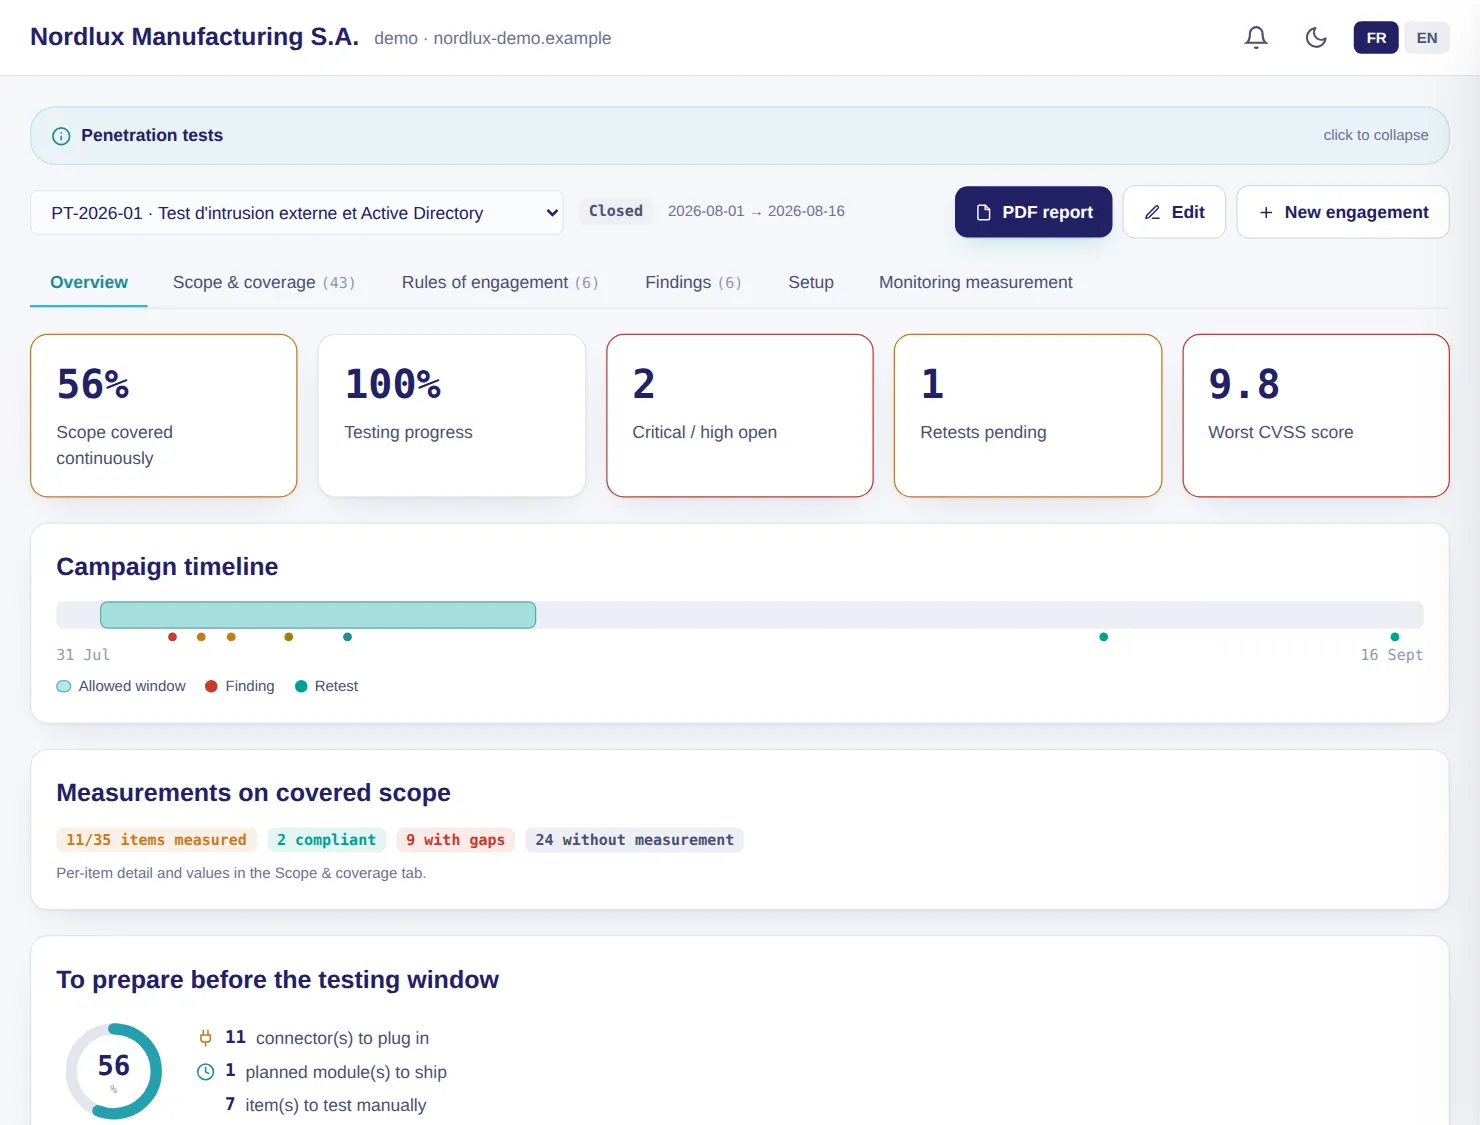
Die FortiGate-Firewall trägt CVE-2024-21762, eine bereits ausgenutzte Schwachstelle im SSL-VPN: Sie steht an der Spitze der am stärksten exponierten Hosts, und der Nachtest des Penetrationstests bestätigt sie als nicht behoben.
Einrichtung: Per VPN mit dem SOC verbundener Scanner, ein Ordner je Kunde. CVE-Monitoring: ein Asset-Inventar mit Hersteller, Produkt und Version.
LuxGap SOC – Überwachungskonsole