Ir al contenido
LuxGapSOC
Monitorización activa
ES
Acceso a la consola Solicitar la conexión

← Todas las funciones

Exposición

Lo que usted expone: vulnerabilidades, filtraciones, sitios, servidores y copias de seguridad

El SOC sigue lo que un atacante ve de usted antes de que lo utilice: los fallos de su parque informático, sus credenciales en circulación, los dominios que imitan el suyo, sus sitios, sus servidores y sus copias de seguridad.

Todas las capturas proceden de la consola de LuxGap SOC, sobre un cliente de demostración: la empresa Nordlux Manufacturing y sus datos son ficticios.

Vulnerabilidades

Los fallos de su parque informático, desde cuándo están abiertos y cuándo se corrigen

Los resultados del escáner de vulnerabilidades de LuxGap se releen cada 6 horas. Cada fallo se sigue desde su primera detección hasta su corrección comprobada, con el tiempo mediano de corrección y el estado de cualquier día pasado.

  • Una ficha por fallo por encima del umbral: CVE, puntuación CVSS, equipos afectados, solución
  • Equipos más expuestos y familias de fallos
  • Vigilancia de CVE: los fallos publicados sobre los productos de su inventario, con la versión comparada, y señalando los ya explotados (catálogo KEV de la CISA)
  • Clasificación de cada CVE: nueva, asumida, mitigada, falso positivo, riesgo aceptado

Ejemplo — cliente de demostración

El cortafuegos FortiGate presenta CVE-2024-21762, un fallo de la VPN SSL ya explotado: encabeza los equipos más expuestos, y la contraprueba del test de intrusión confirma que sigue sin corregir.

Puesta en marcha: Escáner conectado al SOC mediante VPN, con una carpeta por cliente. Vigilancia de CVE: un inventario de activos con fabricante, producto y versión.

LuxGap SOC — Consola de supervisión
Vistas de la consola Consola de LuxGap SOC: vulnerabilidades por gravedad y equipos más expuestos Consola de LuxGap SOC: vigilancia de CVE cruzada con el inventario de activos
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Escaneos externos

Lo que usted expone en Internet, escaneado solo con su acuerdo por escrito

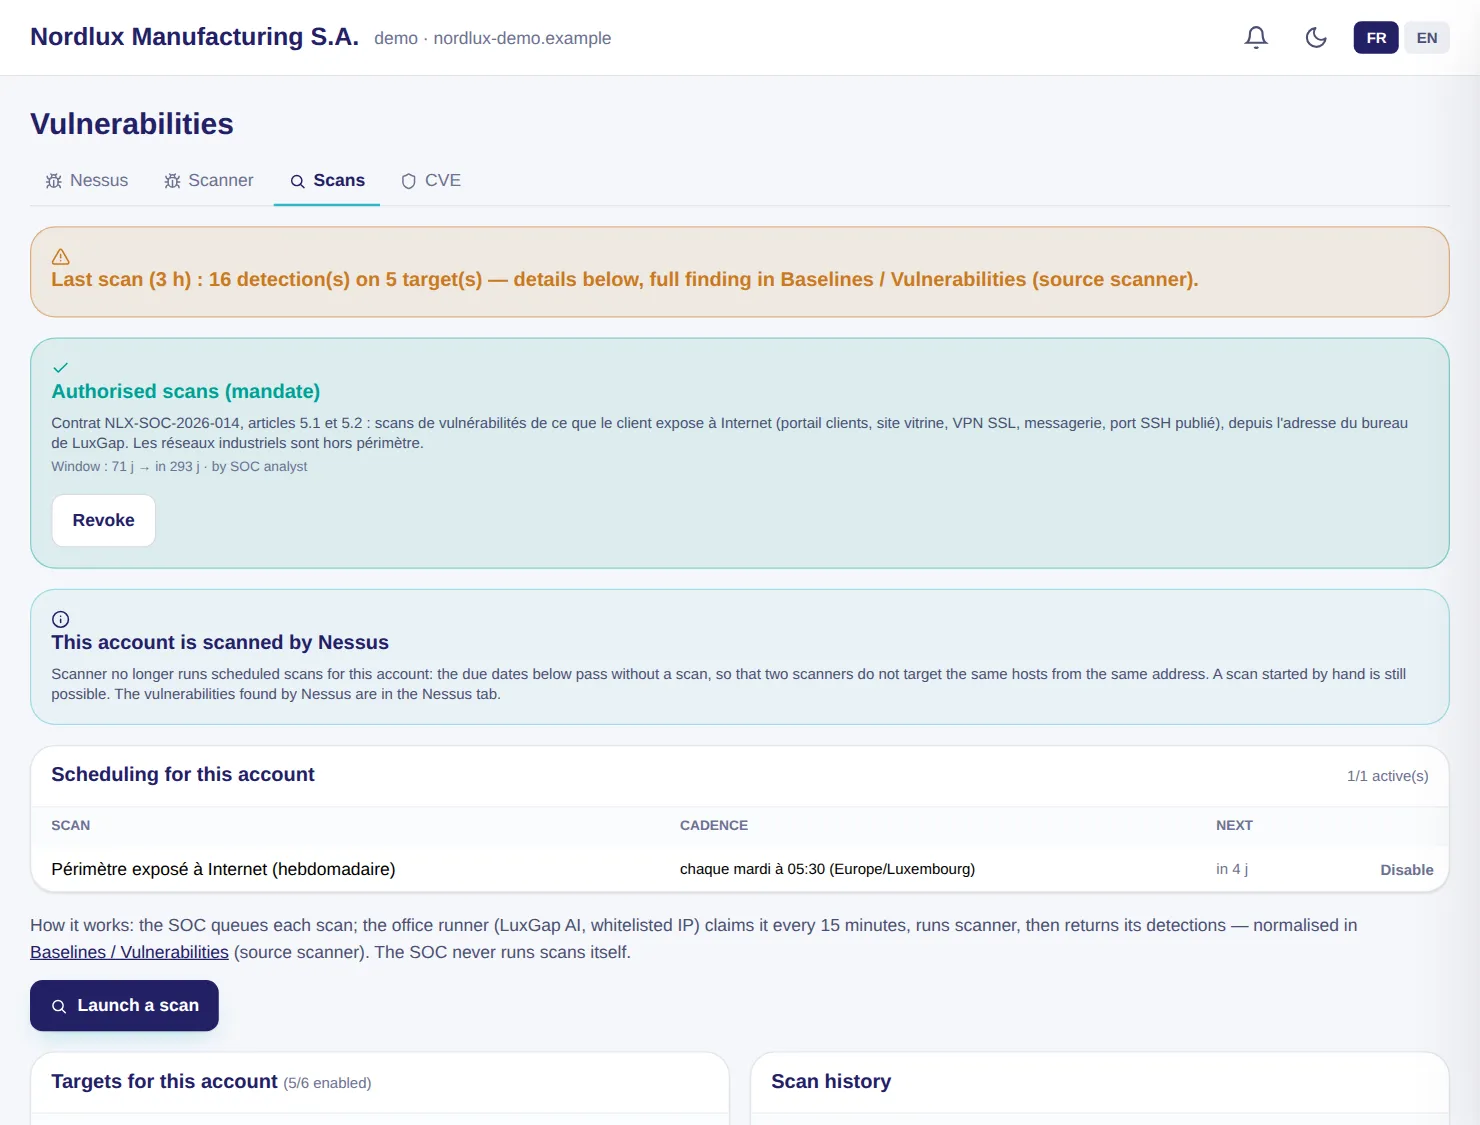
Los objetivos expuestos (portal, sitio web, VPN, correo) se escanean desde la oficina de LuxGap, con una programación o a petición. Ningún escaneo se lanza sin una autorización escrita vigente, y ningún cliente está autorizado por defecto.

  • Escaneo prudente: caudal limitado, sin pruebas de denegación de servicio, de fuerza bruta ni intrusivas
  • Nunca sobre objetivos industriales
  • Historial de escaneos, con los hallazgos clasificados junto a las demás vulnerabilidades

Ejemplo — cliente de demostración

El perímetro expuesto se escanea cada martes, antes de la apertura de las oficinas; la comprobación de esta mañana ya no ve el puerto SSH 2222, cerrado por la célula de crisis.

Puesta en marcha: Mandato de escaneo firmado y operación autorizada en su marco contractual.

LuxGap SOC — Consola de supervisión

Consola de LuxGap SOC: escaneos autorizados por mandato, programación e historial
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Superficie expuesta

Los hosts que usted expone en Internet, localizados cada día sin instalar nada

Para cada uno de sus dominios, el SOC lee cada día los certificados publicados en los registros públicos Certificate Transparency, deduce de ellos los nombres de sus hosts, los resuelve y comprueba si responden en la web. Los compara con lo que ya se escanea: un host nuevo, activo y no vigilado genera una alerta.

  • Solo fuentes públicas: certificados, DNS y una simple petición HEAD, sin escaneo de puertos
  • La petición HEAD solo se envía a un dominio del que usted es propietario (verificado en su Microsoft 365 o declarado por LuxGap)
  • Nunca se sondea una dirección privada ni un segmento industrial
  • La primera pasada hace el inventario inicial: solo los hosts que aparecen después son «nuevos»
  • No se añade nada a los escaneos sin la decisión de un analista

Ejemplo — cliente de demostración

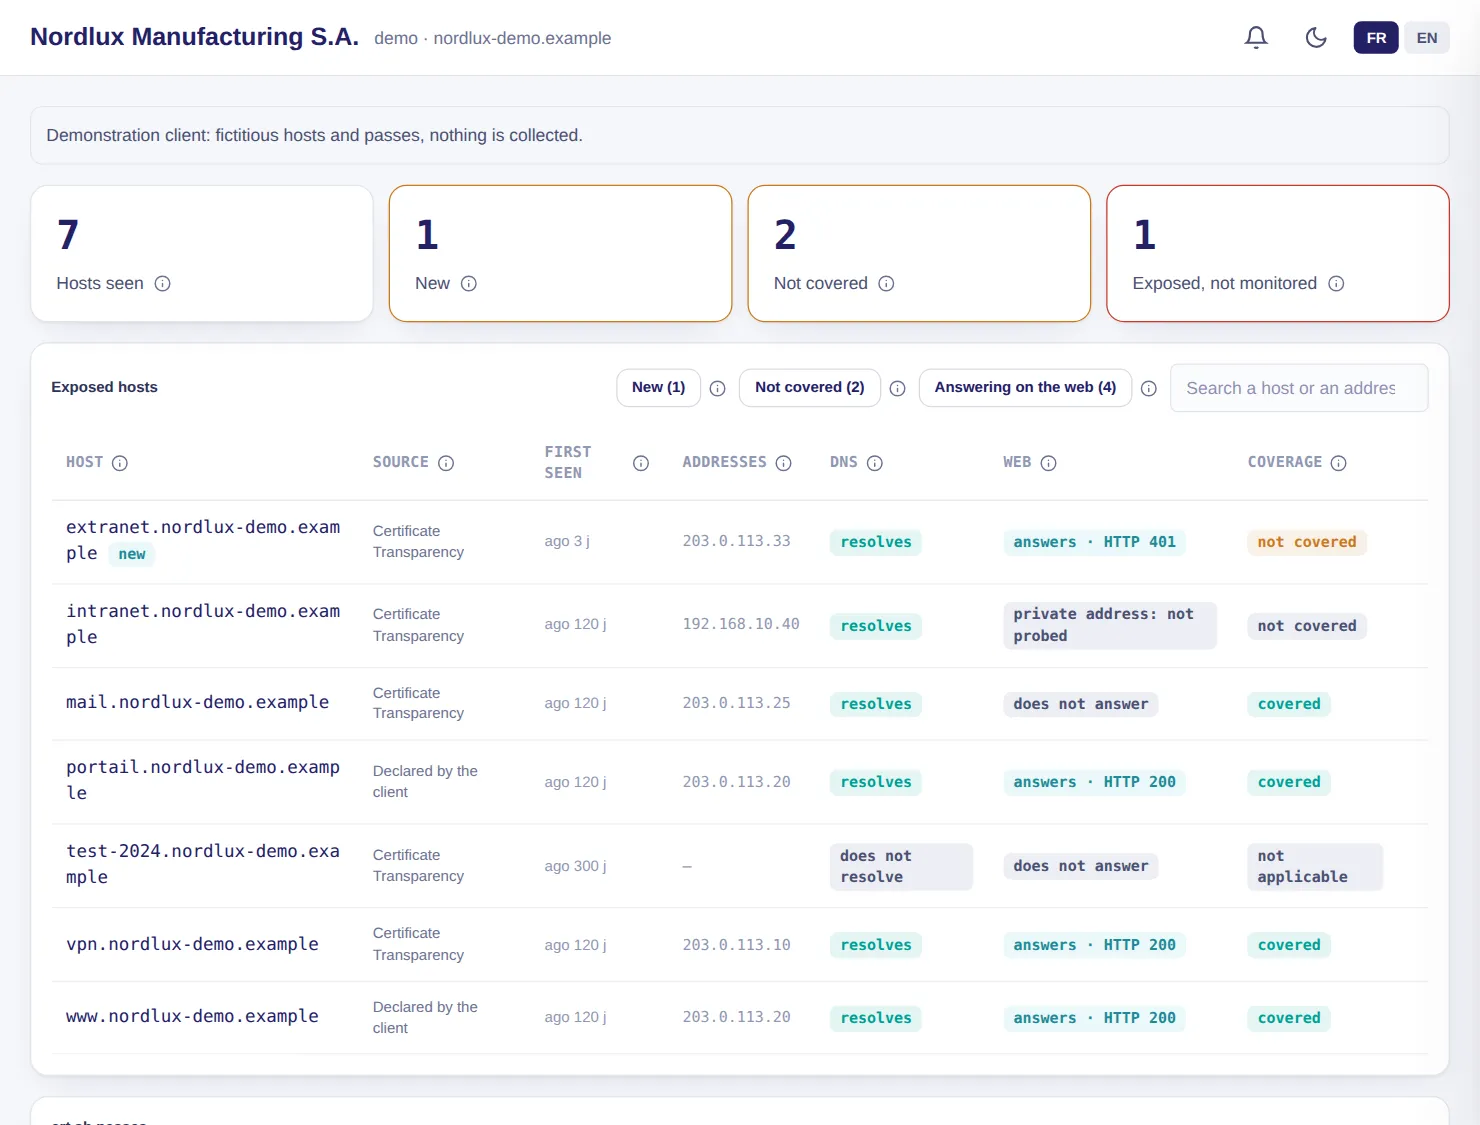
Se ven siete hosts. La extranet de proveedores, aparecida hace tres días en los certificados públicos, responde en la web y no la cubre ningún escaneo: es el activo expuesto no vigilado. La intranet, en una dirección privada, nunca se sondea.

Puesta en marcha: Incluido en cuanto el SOC conoce sus dominios (auditoría DNS, Microsoft 365). Visible para su administrador, nunca para las cuentas de solo lectura.

LuxGap SOC — Consola de supervisión

Consola LuxGap SOC: superficie expuesta, hosts encontrados en los certificados públicos y su cobertura por los escaneos
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Tests de intrusión

Un test de intrusión seguido de principio a fin, y la prueba de lo que ha visto la supervisión

El perímetro, las reglas de compromiso, los hallazgos y las contrapruebas viven en la consola. Durante la ventana de pruebas, cada acción del auditor se compara con lo que ha visto el SOC: alerta generada, simplemente registrada o invisible.

  • Hallazgos puntuados con CVSS 3.1, evidencias cifradas, contrapruebas, informe en PDF
  • Cobertura del perímetro: la proporción de elementos realmente conectados a la supervisión
  • Tasa de detección y tiempo mediano de detección medidos
  • Guía de puesta en marcha en 26 pasos: máquina de recopilación, VPN, activos, sonda

Ejemplo — cliente de demostración

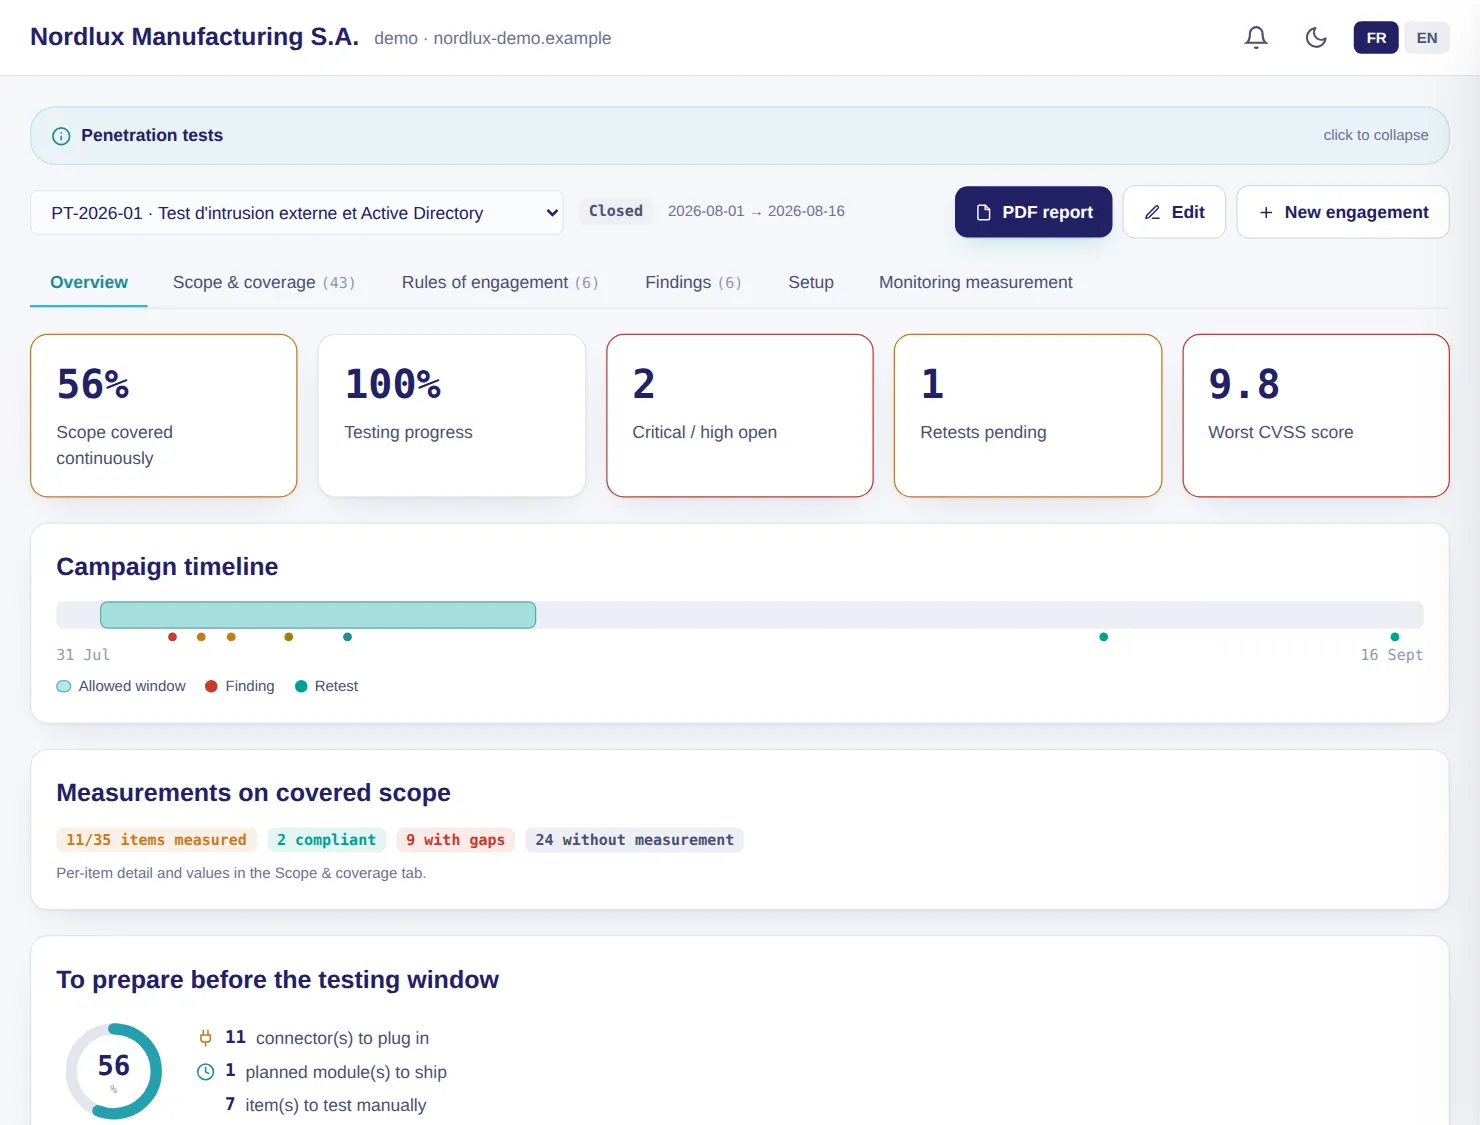
El día de la contraprueba, cinco acciones del auditor generan una alerta en 1 a 9 minutos; el phishing sigue siendo invisible, y el informe lo dice.

Puesta en marcha: Opción realizada por los expertos de LuxGap; la consola sigue la prueba, no la realiza.

LuxGap SOC — Consola de supervisión

Consola de LuxGap SOC: test de intrusión, cobertura del perímetro y desarrollo de la campaña
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Filtraciones y dominios falsos

Sus credenciales en circulación y los dominios que imitan el suyo

Se consultan trece fuentes de inteligencia para sus dominios, y un servicio especializado lista las cuentas de su organización encontradas en filtraciones de credenciales. Cada noche se calculan las variantes de su nombre de dominio y se señalan las que existen realmente.

  • Monitorización de sus dominios con una frecuencia desde diaria hasta anual, semanal por defecto; alerta ante cada novedad
  • Cuentas expuestas verificadas con una frecuencia de hasta una hora, alerta en cuanto se detectan
  • No se conserva ninguna contraseña; exportaciones a Excel y PDF sin contraseñas
  • Dominios falsos: letra parecida, incluso cirílica o griega, omisión, guion, adición, otra extensión; «¿Qué hacer?» en cinco pasos, hasta su retirada
  • Para cada dominio falso activo: servidor de correo, fecha de creación del dominio y certificado emitido, para saber cuál está listo para usarse
  • Equipos infectados por un ladrón de credenciales (infostealer): sitio afectado, equipo e identificador enmascarados tal como los da la fuente, nunca una contraseña; una alerta por equipo, y el corte de las sesiones propuesto a un analista
  • Validez de cada credencial filtrada: probablemente aún válida, cambiada desde la filtración o no verificable, según la fecha del último cambio de contraseña en Microsoft 365; el SOC nunca prueba una contraseña robada

Ejemplo — cliente de demostración

Las credenciales de cuatro empleados figuran en la compilación «Collection 2026-Q2»: una es probablemente aún válida, dos se han cambiado desde entonces. Quedan dos equipos infectados por tratar, y el dominio nordlux-dem0.example, con un cero en lugar de la o, está activo en DNS con un servidor de correo.

Puesta en marcha: Sus dominios, puestos bajo monitorización por LuxGap. La validez de las credenciales se lee en su Microsoft 365 conectado.

LuxGap SOC — Consola de supervisión

Vistas de la consola Consola LuxGap SOC: equipos infectados por un ladrón de credenciales, equipo e identificador enmascarados Consola LuxGap SOC: dominios falsos con servidor de correo, antigüedad y certificado, y validez de las credenciales filtradas Consola de LuxGap SOC: cuentas de la empresa expuestas en filtraciones de credenciales
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Vigilancia dirigida

Sus directivos, sus direcciones IP y sus marcas, buscados en las filtraciones

Más allá de sus dominios, usted mantiene una lista de vigilancia de hasta 75 entradas: las direcciones de correo de sus directivos (de una a cinco cada uno), sus direcciones IP, sus marcas y palabras clave. Cada entrada se busca en las fuentes de filtraciones ya conectadas al SOC, y se envía una alerta cuando aparece algo nuevo.

  • Cada entrada se busca cada semana o cada mes, y cada día para un directivo
  • Gravedad alta cuando se encuentra a un directivo, crítica si su contraseña figura en una filtración de menos de un año
  • Su administrador solo añade direcciones de sus dominios verificados, buscadas 24 horas después de añadirlas; la dirección personal de un directivo pasa por LuxGap
  • Una marca o una palabra clave nunca sirve para encontrar a una persona
  • No se conserva ninguna contraseña; una fuente que no se ha consultado se indica, nunca se presenta como «nada encontrado»

Ejemplo — cliente de demostración

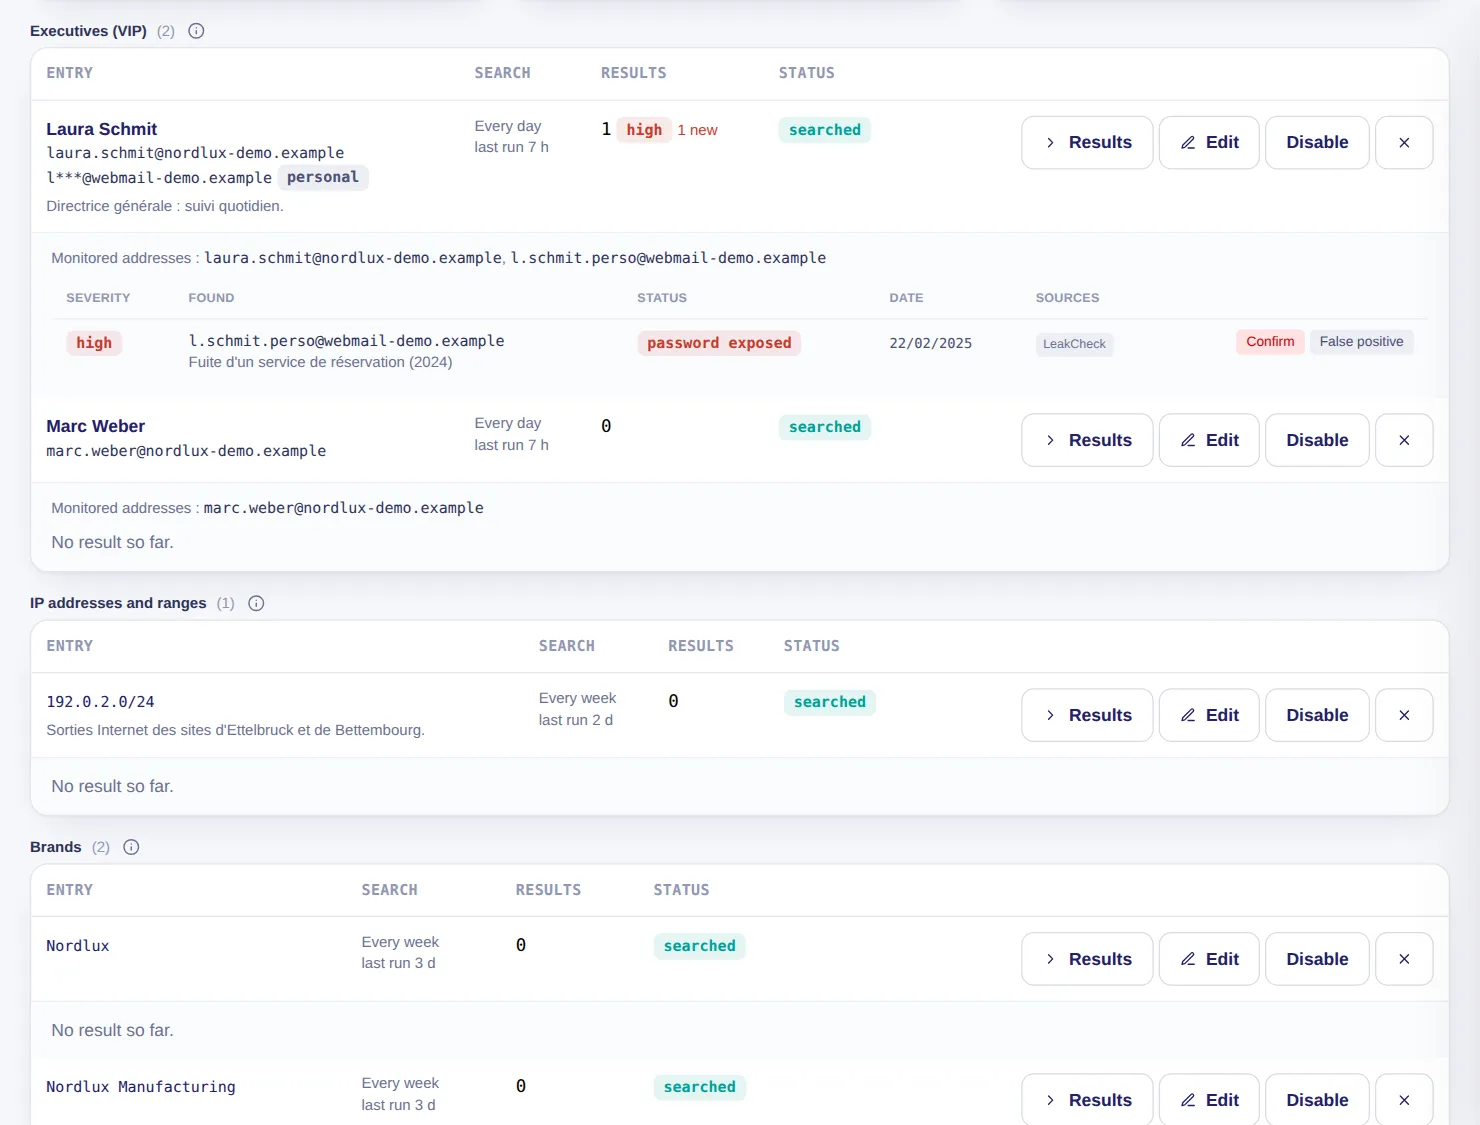
Se vigilan dos directivos, un rango de direcciones IP y dos marcas. La dirección personal de la directora general figura, con su contraseña, en la filtración de un servicio de reservas de 2024: resultado nuevo, gravedad alta.

Puesta en marcha: Nada que instalar: su administrador crea las entradas en la consola, o LuxGap las crea por usted. Nombres y direcciones de los directivos reservados a su administrador y a LuxGap, nunca visibles para las cuentas de solo lectura.

LuxGap SOC — Consola de supervisión

Consola LuxGap SOC: vigilancia dirigida, directivos, direcciones IP y marcas vigilados, con el resultado de un directivo
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Ransomware

Avisado cuando usted o uno de sus proveedores aparece en el sitio de filtración de un grupo de extorsión

Los grupos de extorsión publican la lista de sus víctimas para presionar. El SOC lee estas publicaciones cada 30 minutos y las cruza con sus dominios y los de sus proveedores. Una publicación que cita uno de sus dominios genera una alerta crítica; la de un proveedor, una alerta alta.

  • Ningún nombre de cliente ni de proveedor se envía a la fuente: el feed público se lee completo y se cruza después en LuxGap
  • Una coincidencia basada solo en el nombre sigue siendo una hipótesis: un analista la valida antes de cualquier alerta
  • Un dominio o un proveedor añadido se compara con todo el historial ya recopilado
  • La alerta de un proveedor indica qué hacer: contactarlo, revisar el contrato y el acuerdo de encargo del tratamiento, renovar los secretos compartidos
  • Amenazas del país: las publicaciones de los últimos 30 o 90 días, por grupo y por país

Ejemplo — cliente de demostración

PayLux Services S.A., el proveedor de nóminas, aparece en el sitio de filtración de un grupo de extorsión desde hace 12 días: la consola lo señala, con los pasos que seguir ante el proveedor.

Puesta en marcha: Incluido. Sus dominios (auditoría DNS) y el sitio web de cada proveedor (registro de terceros) hacen que la alerta sea automática.

Fuente de las publicaciones: RansomLook (www.ransomlook.io), licencia CC BY 4.0.

LuxGap SOC — Consola de supervisión

Vistas de la consola Consola de LuxGap SOC: publicaciones de sitios de filtración cruzadas con el cliente y sus proveedores Consola de LuxGap SOC: publicaciones de los grupos de extorsión por grupo y por país
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Sitios y servicios en línea

Avisado en cuanto un sitio web, una API o un servidor de correo deja de responder

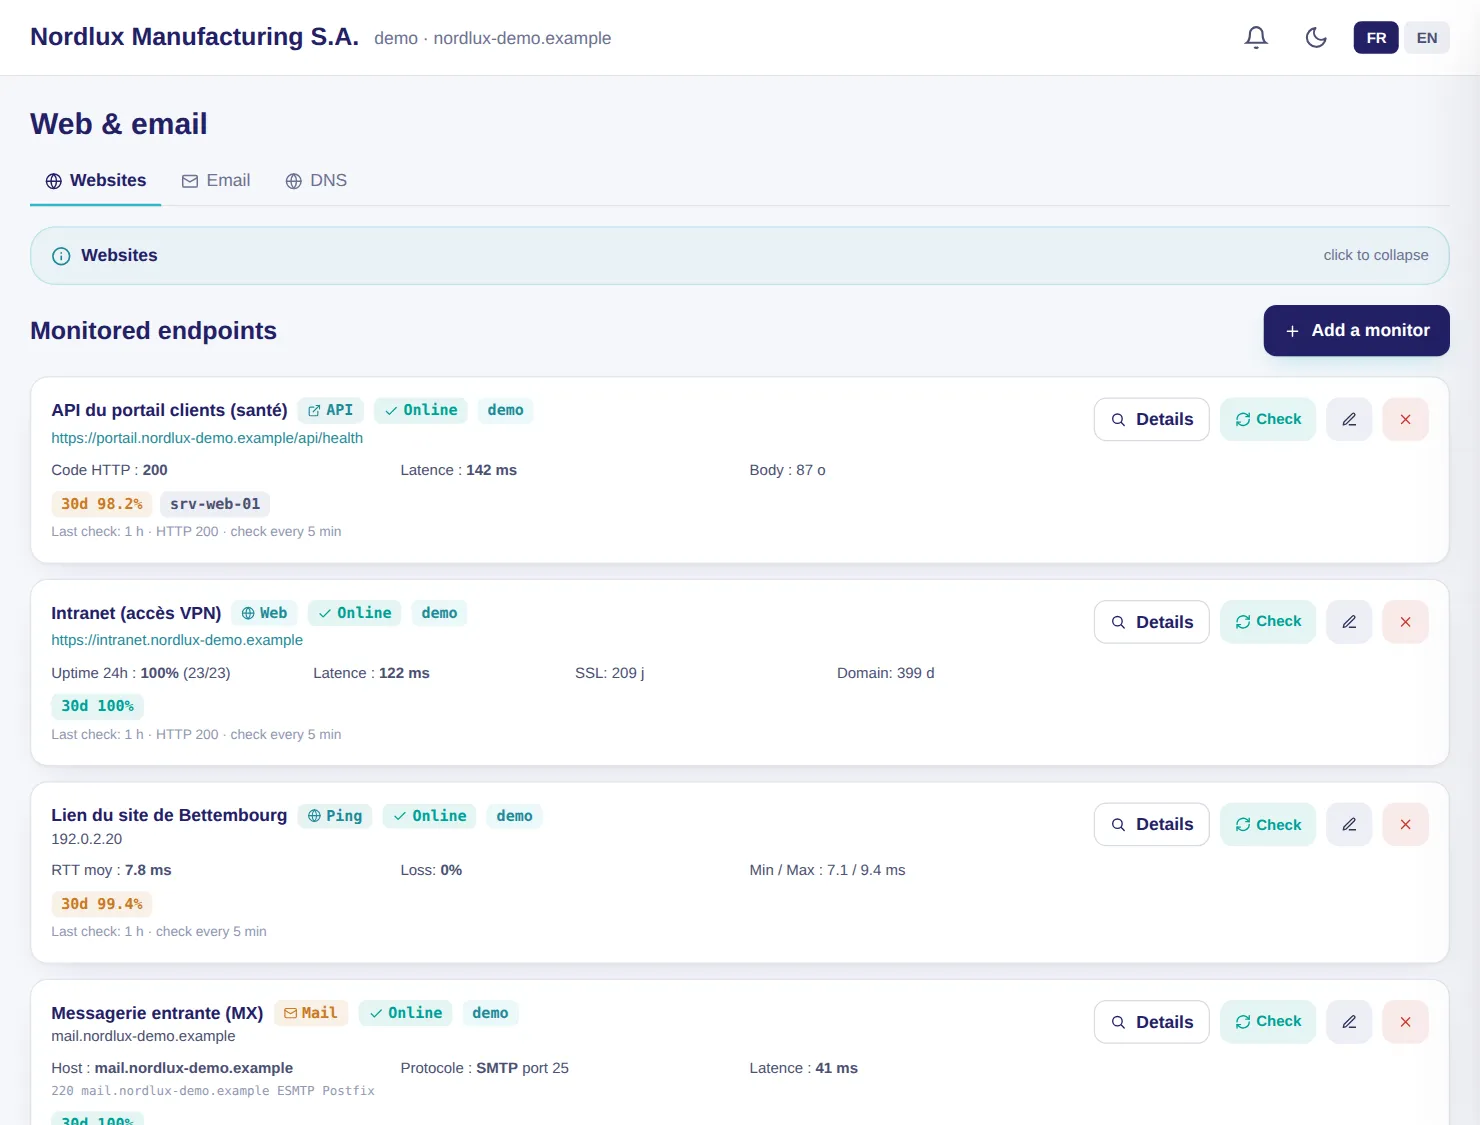
Siete tipos de monitores: sitio web, API, puerto TCP, ping, correo (SMTP, POP3, IMAP), listas negras y señal de vida. El monitor web controla el código de respuesta, la latencia, una palabra clave, el certificado, la caducidad del dominio y la desfiguración del sitio (defacement).

  • Alerta 21 días antes del vencimiento de un certificado y 30 días antes del de un dominio
  • Alerta tras dos fallos consecutivos, para evitar falsas averías
  • Un cambio de contenido lo dirime la IA de LuxGap antes de concluir que se trata de un defacement

Ejemplo — cliente de demostración

El portal de clientes estuvo caído tres horas (error 502) y después volvió; su certificado caduca en 12 días y lo pasa al estado «degradado».

Puesta en marcha: Basta con una dirección.

LuxGap SOC — Consola de supervisión
Consola de LuxGap SOC: monitores de sitios web, de API y de correo
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

DNS

Su dominio auditado en una tabla: correo, firma, seguridad

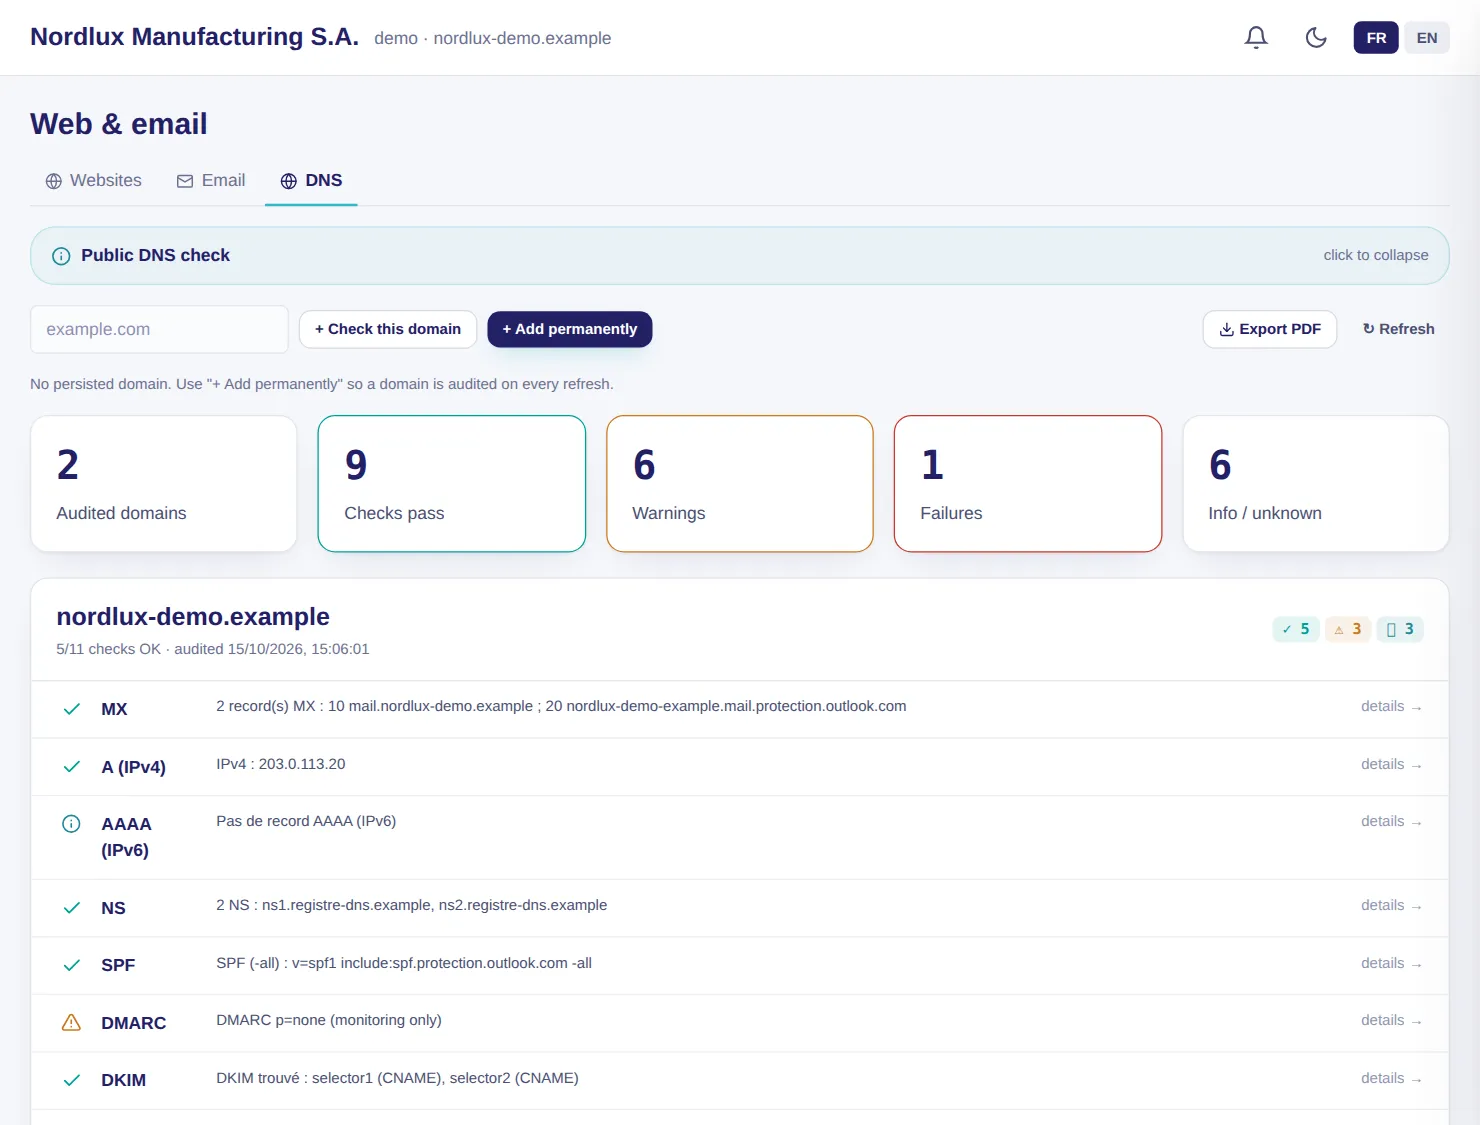
Once controles sobre sus dominios: MX, A, AAAA, NS, SPF, DMARC, DKIM, DNSSEC, CAA, MTA-STS y BIMI, cada uno con el registro observado y la recomendación.

  • Hasta 20 dominios supervisados
  • Exportación a PDF con la matriz de dominios × controles
  • No se necesita ningún conector

Ejemplo — cliente de demostración

SPF y DKIM son conformes, pero DMARC sigue en observación: la consola recomienda pasar a quarantine y después a reject.

Puesta en marcha: Basta con un nombre de dominio.

LuxGap SOC — Consola de supervisión
Consola de LuxGap SOC: verificación DNS pública de un dominio
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Servidores

El estado de cada servidor y lo que se desvía, sin abrir un solo puerto

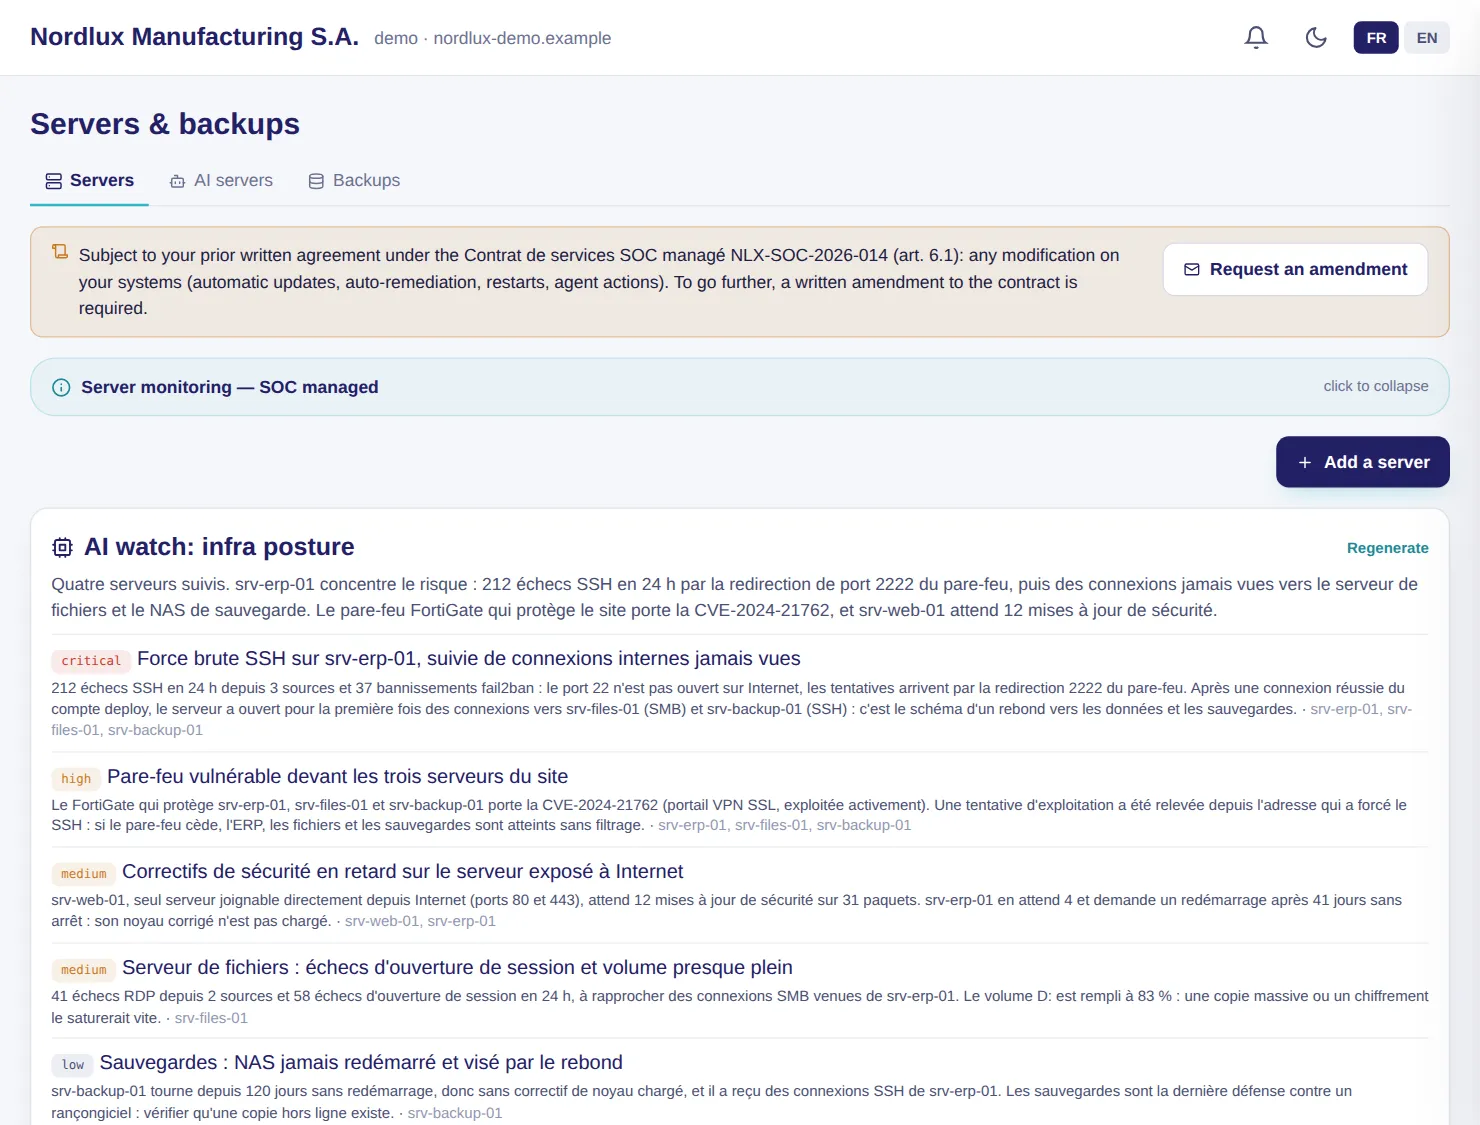
Un agente ligero, para Linux o Windows, envía sus mediciones cada 60 segundos por HTTPS saliente. Cada indicador se abre en su lista: intentos fallidos de conexión SSH y RDP, cuentas conectadas, puertos a la escucha, tareas programadas, administradores locales.

  • Postura y deriva con su antigüedad: «reinicio necesario desde hace 12 días»
  • Puntuación de seguridad diaria, historial de la memoria y del disco durante 30 días
  • Vigilancia de la infraestructura con IA: un riesgo crítico o alto se convierte en una alerta con seguimiento

Ejemplo — cliente de demostración

El servidor ERP sufre 212 intentos fallidos de SSH en 24 horas a través de la redirección del puerto 2222; la vigilancia con IA vincula ese puerto con el cortafuegos vulnerable y con el salto hacia los demás servidores.

Puesta en marcha: El agente instalado en cada servidor, con un token propio de ese servidor.

LuxGap SOC — Consola de supervisión
Consola de LuxGap SOC: vigilancia de la infraestructura con IA y servidores supervisados
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Copias de seguridad

Lo que se copia, dónde, y la alerta cuando una copia de seguridad falla o se queda en silencio

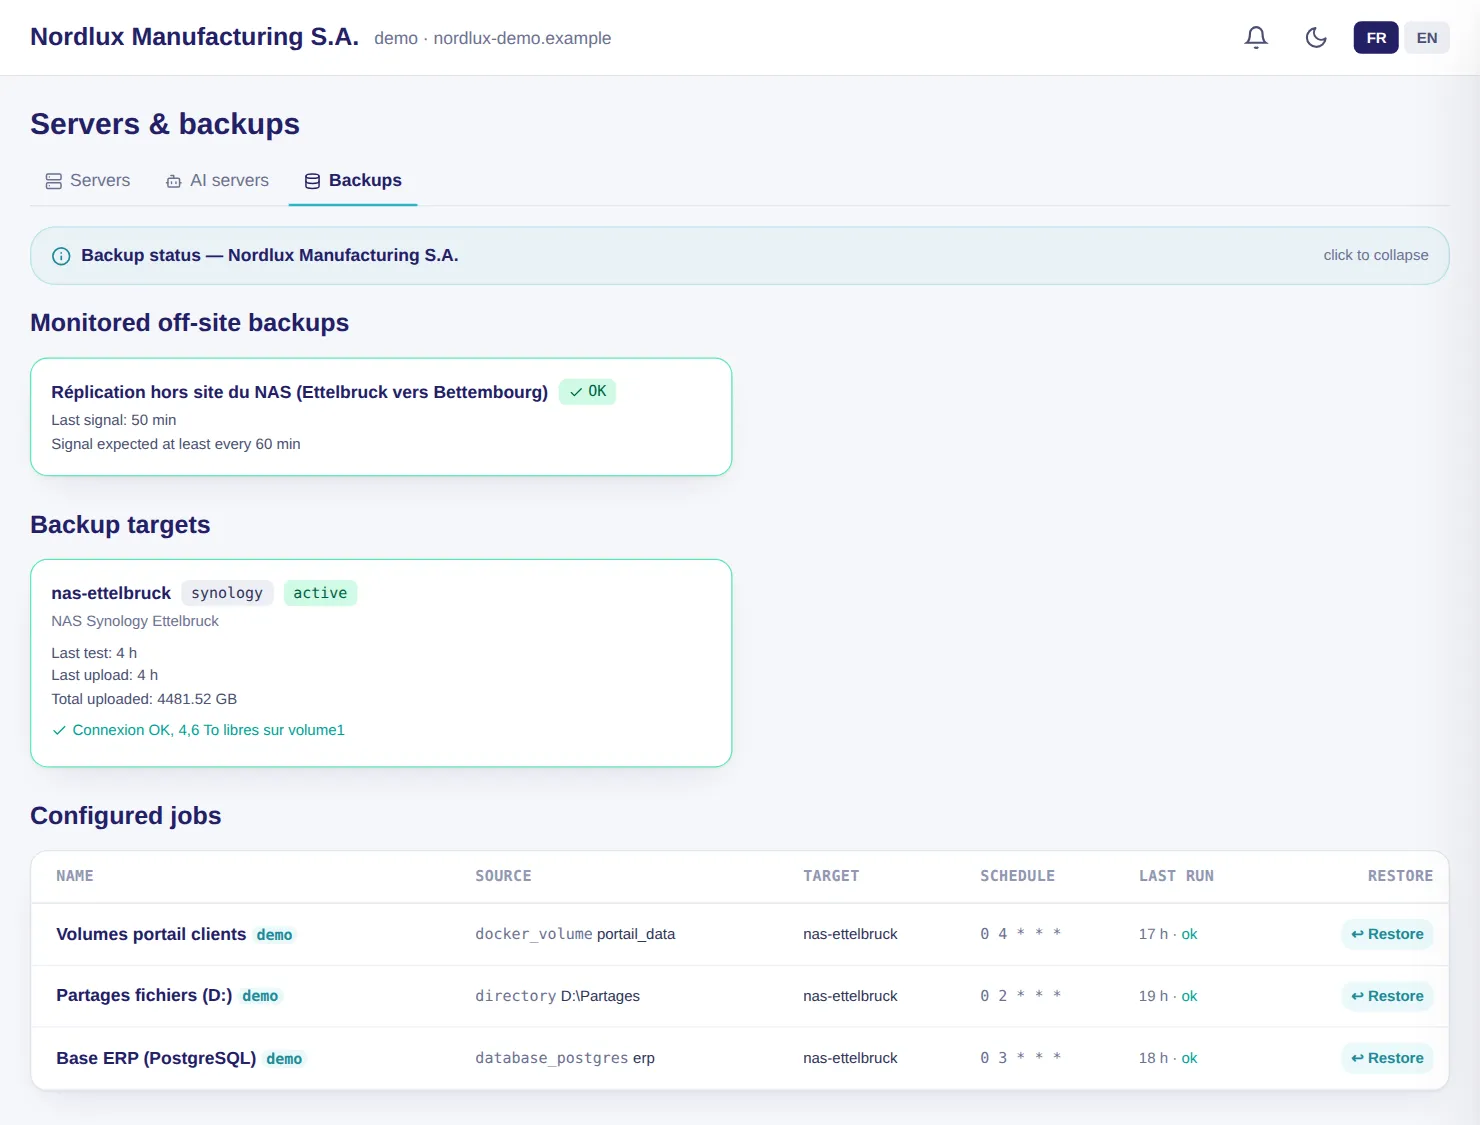
Las bases de datos, carpetas y volúmenes se copian a su NAS Synology, cifrados con dos claves. Un fallo genera una alerta, y un silencio también: bastan dos periodos sin copia.

  • Resumen por servidor y procedimiento de restauración generado para cada copia de seguridad
  • Copias fuera de sitio supervisadas mediante una señal de vida
  • Alertas de su NAS Synology integradas en la consola

Ejemplo — cliente de demostración

La copia de seguridad de los volúmenes del portal de clientes falló hace tres días por haber alcanzado la cuota; la del día siguiente volvió a ponerse en verde.

Puesta en marcha: Un NAS Synology accesible desde el SOC.

LuxGap SOC — Consola de supervisión
Consola de LuxGap SOC: copias de seguridad supervisadas, replicación fuera de sitio y tareas configuradas
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Informe de exposición

Antes de cualquier contrato: lo que su dominio revela a un atacante, puntuado sobre 100

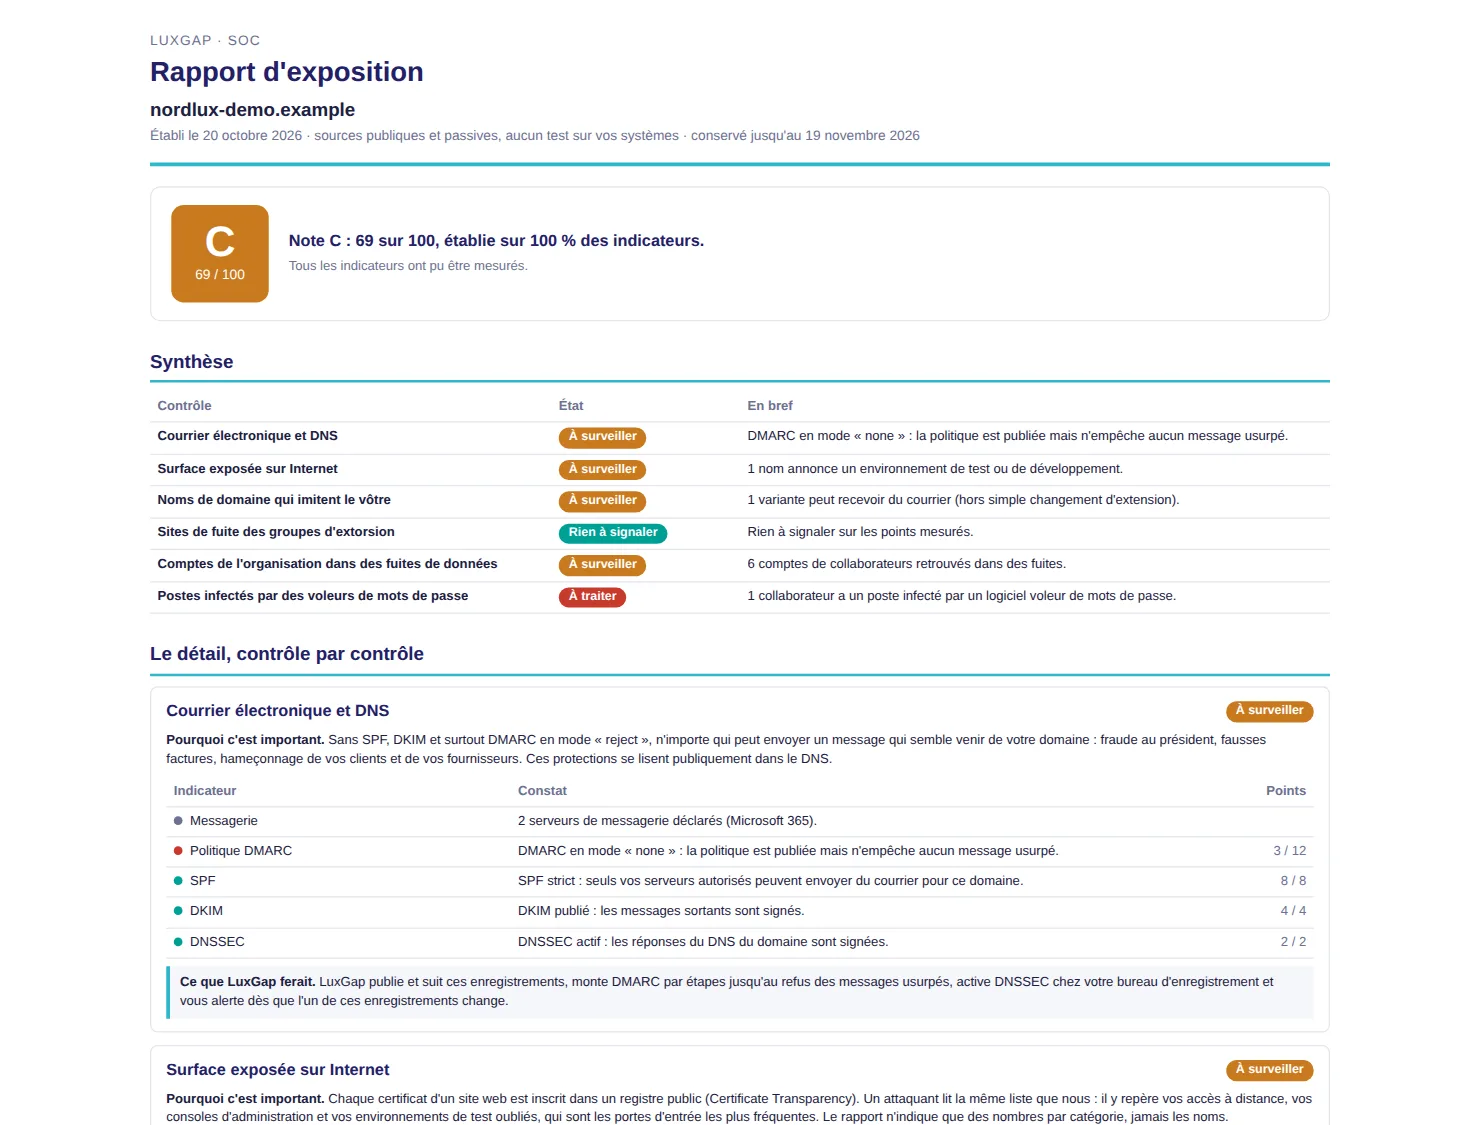
A partir únicamente de su nombre de dominio, un analista de LuxGap elabora su informe de exposición: lo que cualquiera puede saber de usted sin tocar ni uno solo de sus servidores. Correo y DNS, certificados públicos, dominios que imitan el suyo, sitios de filtración de los grupos de extorsión, cuentas de sus empleados en filtraciones, equipos infectados: cada hallazgo explica por qué importa y qué haría LuxGap.

  • Solo fuentes públicas y pasivas: ninguna conexión a sus servidores, ninguna petición web, ninguna prueba de puertos
  • Nota sobre 100 cuya fórmula figura en el informe (once indicadores); lo que no se ha podido medir se indica, nunca se cuenta como un cero, y no se da ninguna nota por debajo del 50 % de cobertura
  • Solo cifras y categorías: ningún nombre, ninguna dirección, ninguna contraseña
  • Una fotografía en una fecha, ni una auditoría ni una certificación; su contenido se borra a los 30 días

Ejemplo — dominio ficticio

Para nordlux-demo.example: DMARC en modo «none», una variante del dominio capaz de recibir correo, seis cuentas de empleados en filtraciones y un equipo infectado, nada en los sitios de filtración. Nota C, 69 sobre 100.

Puesta en marcha: Servicio facturado según presupuesto, unos días de trabajo. Basta con su nombre de dominio; el informe se entrega en PDF, en francés.

Informe de exposición — ejemplo ficticio

Informe de exposición de LuxGap SOC de un dominio ficticio: nota C, 69 sobre 100, síntesis y primer control detallado
Dominio ficticio, datos ficticios. Haga clic en la imagen para ampliarla.

Estos módulos, sobre su propio perímetro

Describa lo que desea monitorizar: presupuesto en firme en 24 h, contrato anual, perímetro garantizado al 100 %.

Solicitar la conexión Ver los precios

¿Está sufriendo un incidente ahora mismo? Llame al +352 621 583 116.