Vulnerabilità
Le falle del suo parco, da quando sono aperte e quando vengono corrette
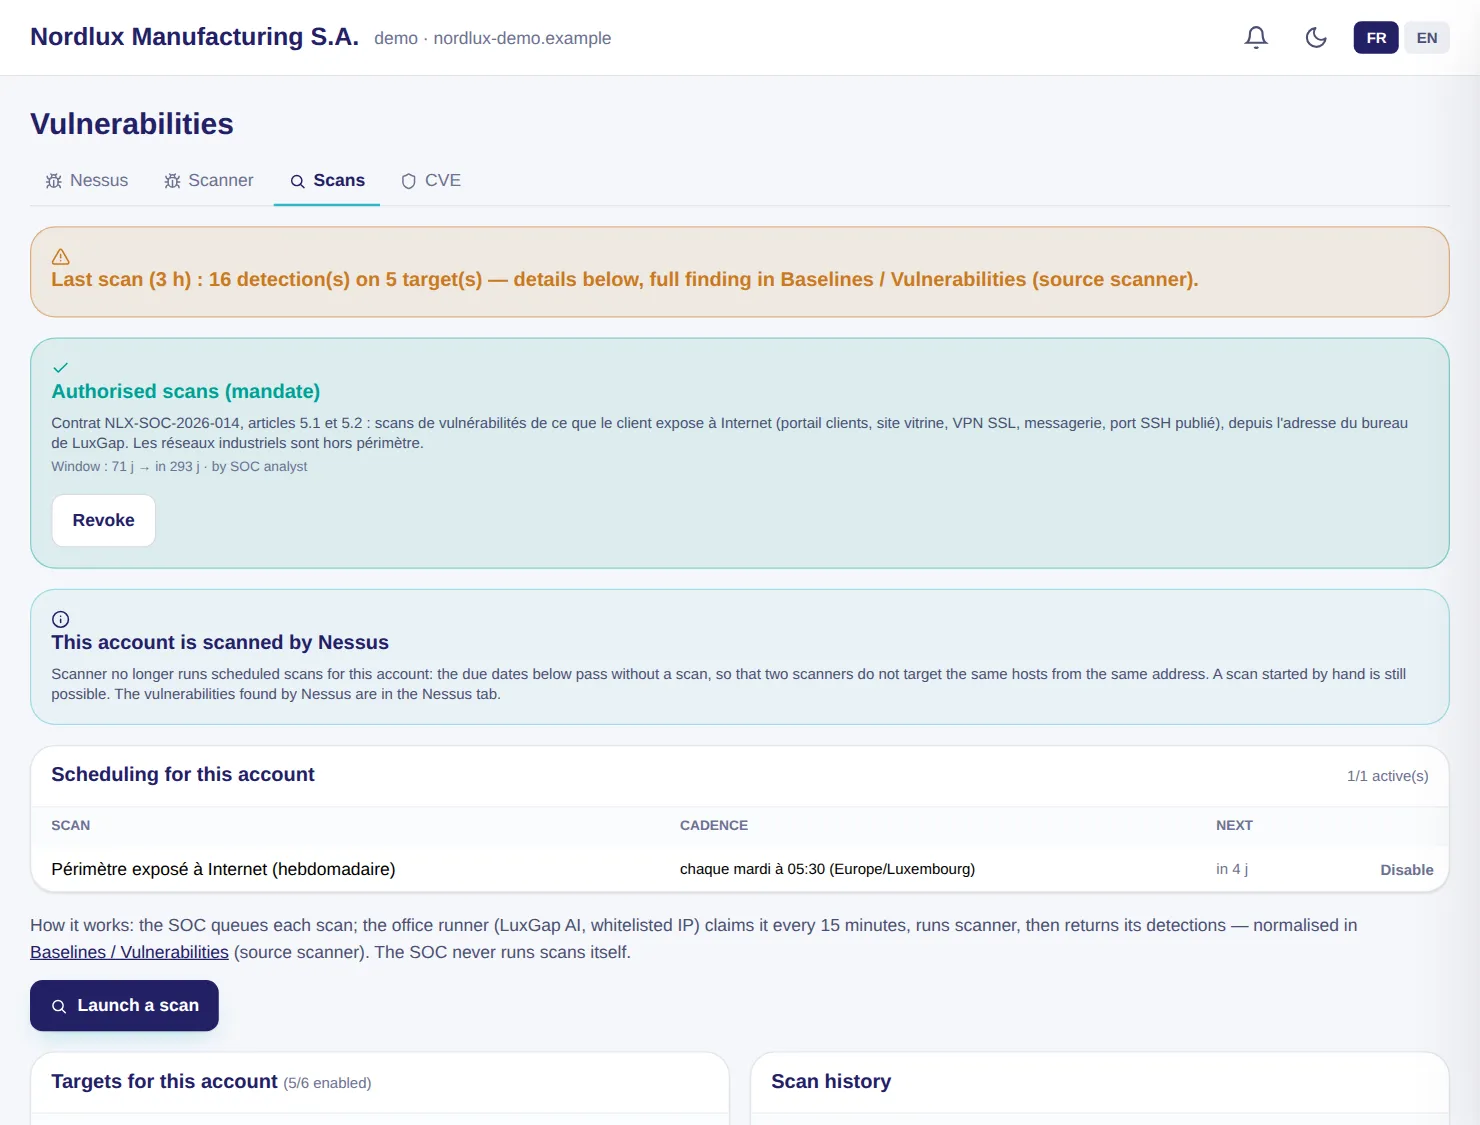
I risultati dello scanner di vulnerabilità di LuxGap vengono riletti ogni 6 ore. Ogni falla è seguita dal primo rilevamento fino alla correzione accertata, con il tempo mediano di correzione e lo stato di qualsiasi giorno passato.
- Una scheda per ogni falla sopra la soglia: CVE, punteggio CVSS, host interessati, soluzione
- Host più esposti e famiglie di falle
- Monitoraggio CVE: le falle pubblicate sui prodotti del suo inventario, con confronto di versione, e segnalazione di quelle già sfruttate (catalogo KEV della CISA)
- Triage di ogni CVE: nuova, presa in carico, mitigata, falso positivo, rischio accettato
Esempio — cliente dimostrativo
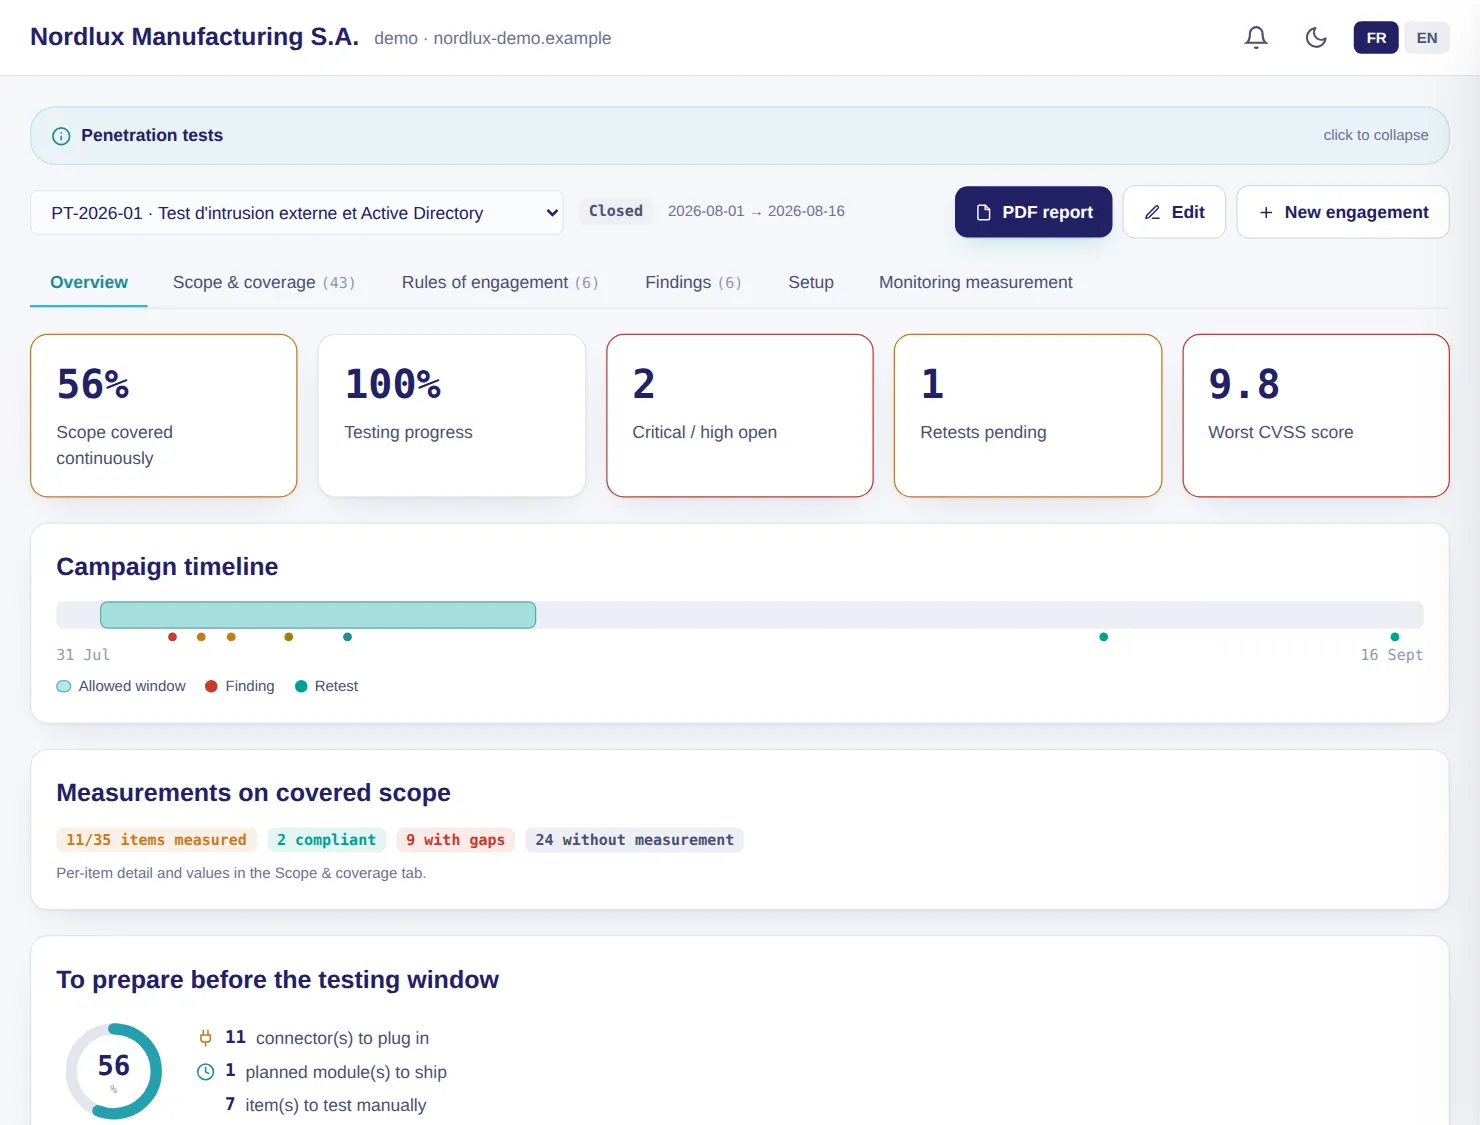
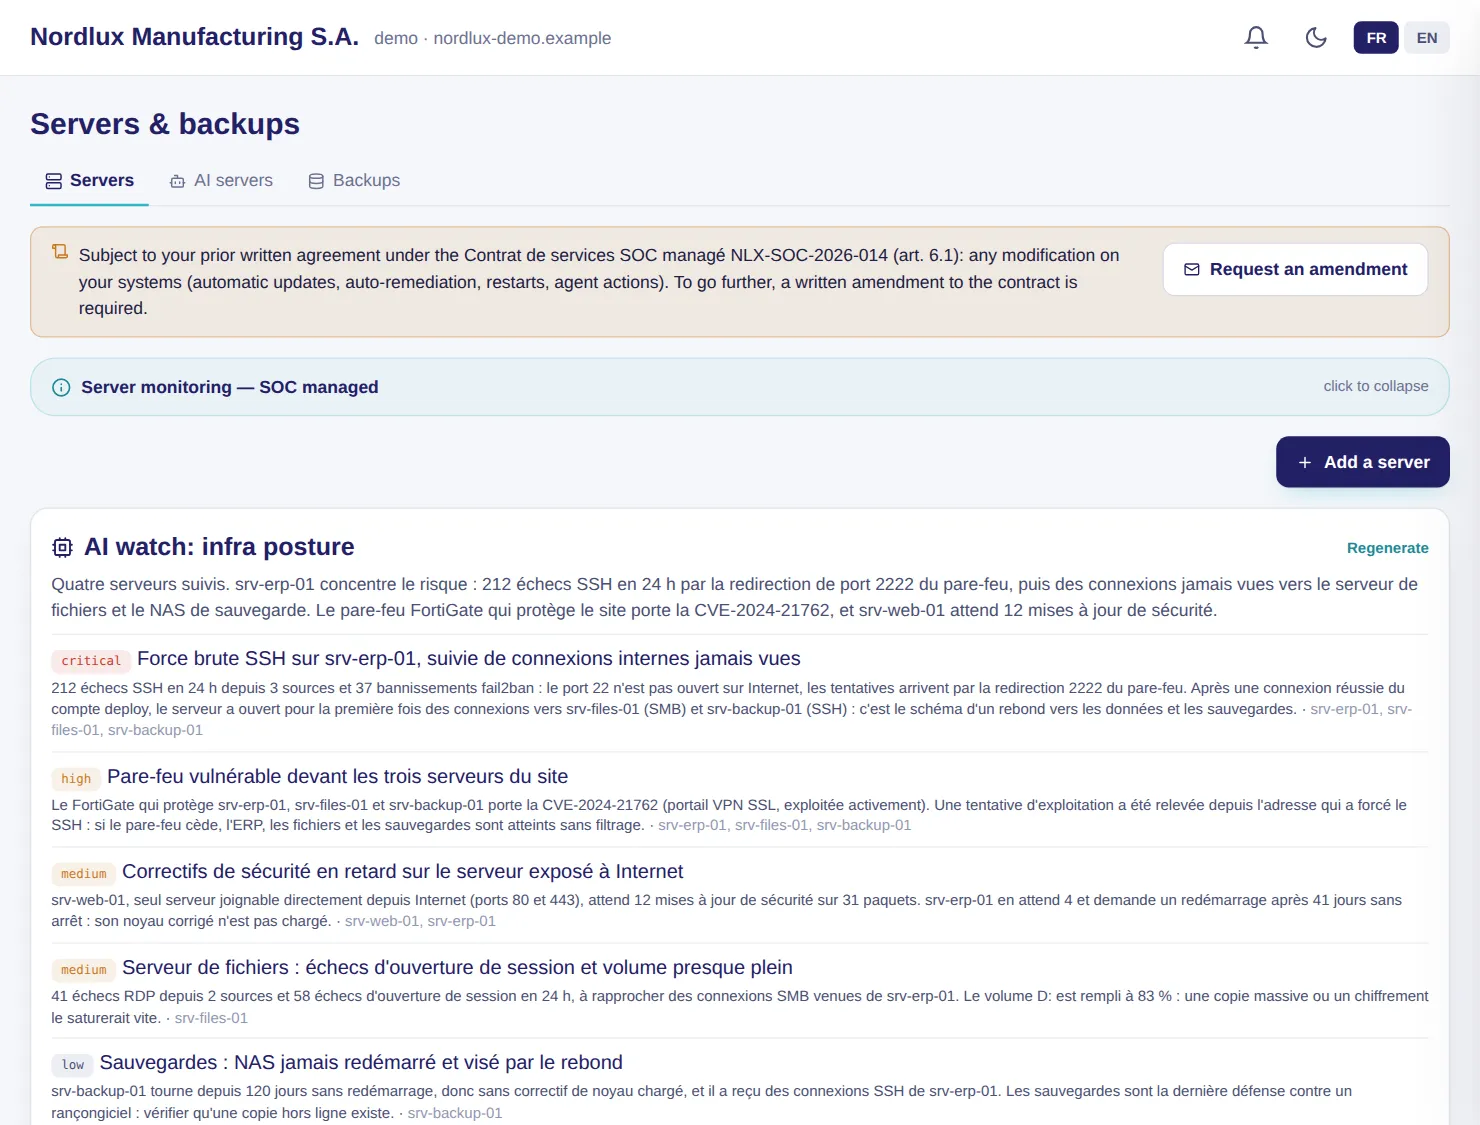
Il firewall FortiGate presenta la CVE-2024-21762, una falla della VPN SSL già sfruttata: è in testa agli host più esposti e il contro-test del penetration test la conferma non corretta.
Attivazione: Scanner collegato al SOC tramite VPN, una cartella per cliente. Monitoraggio CVE: un inventario degli asset con produttore, prodotto e versione.
LuxGap SOC — Console di monitoraggio