İçeriğe geç
LuxGapSOC
Aktif izleme
TR
Konsol girişi Bağlantı talep edin

← Tüm özellikler

MARUZİYET

Açıkta olanlar: zafiyetler, sızıntılar, web siteleri, sunucular ve yedeklemeler

SOC, bir saldırganın sizden gördüklerini onlar kullanmadan önce izler: cihaz parkınızın açıkları, dolaşımdaki kimlik bilgileriniz, sizi taklit eden alan adları, web siteleriniz, sunucularınız ve yedeklemeleriniz.

Tüm ekran görüntüleri, bir demo müşterisi üzerinde LuxGap SOC konsolundan alınmıştır: Nordlux Manufacturing şirketi ve verileri kurgusaldır.

ZAFİYETLER

Cihaz parkınızın açıkları, ne zamandan beri açık oldukları ve ne zaman düzeltildikleri

LuxGap zafiyet tarayıcısının sonuçları 6 saat arayla yeniden okunur. Her açık ilk tespitinden doğrulanmış düzeltmesine kadar izlenir; medyan düzeltme süresi ve geçmişteki herhangi bir günün durumu görülür.

  • Eşiğin üzerindeki her açık için bir kart: CVE, CVSS puanı, etkilenen hostlar, çözüm
  • En çok açıkta kalan hostlar ve açık aileleri
  • CVE izleme: envanterinizdeki ürünler için yayımlanan açıklar, sürüm karşılaştırılır, halihazırda istismar edilenler işaretlenir (CISA'nın KEV kataloğu)
  • Her CVE'nin triyajı: yeni, üstlenildi, hafifletildi, yanlış pozitif, kabul edilen risk

ÖRNEK — DEMO MÜŞTERİSİ

FortiGate güvenlik duvarı, SSL VPN'in halihazırda istismar edilen bir açığı olan CVE-2024-21762'yi taşıyor: en çok açıkta kalan hostların başında geliyor ve sızma testinin yeniden testi açığın giderilmediğini doğruluyor.

Kurulum: VPN ile SOC'a bağlı tarayıcı, müşteri başına bir klasör. CVE izleme: üretici, ürün ve sürüm içeren bir varlık envanteri.

LuxGap SOC — İzleme konsolu
Konsol görünümleri LuxGap SOC konsolu: ciddiyete göre zafiyetler ve en çok açıkta kalan hostlar LuxGap SOC konsolu: varlık envanteriyle eşleştirilen CVE izleme
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

DIŞ TARAMALAR

İnternet'te açıkta olanlar, yalnızca yazılı onayınızla taranır

Açıktaki hedefler (portal, web sitesi, VPN, e-posta) LuxGap ofisinden, bir programa göre veya talep üzerine taranır. Geçerli yazılı bir yetkilendirme olmadan hiçbir tarama başlamaz ve varsayılan olarak hiçbir müşteri yetkili değildir.

  • İhtiyatlı tarama: sınırlı hız, hizmet engelleme, kaba kuvvet veya müdahaleci hiçbir test yok
  • Asla endüstriyel hedef yok
  • Tarama geçmişi, bulgular diğer zafiyetlerle birlikte listelenir

ÖRNEK — DEMO MÜŞTERİSİ

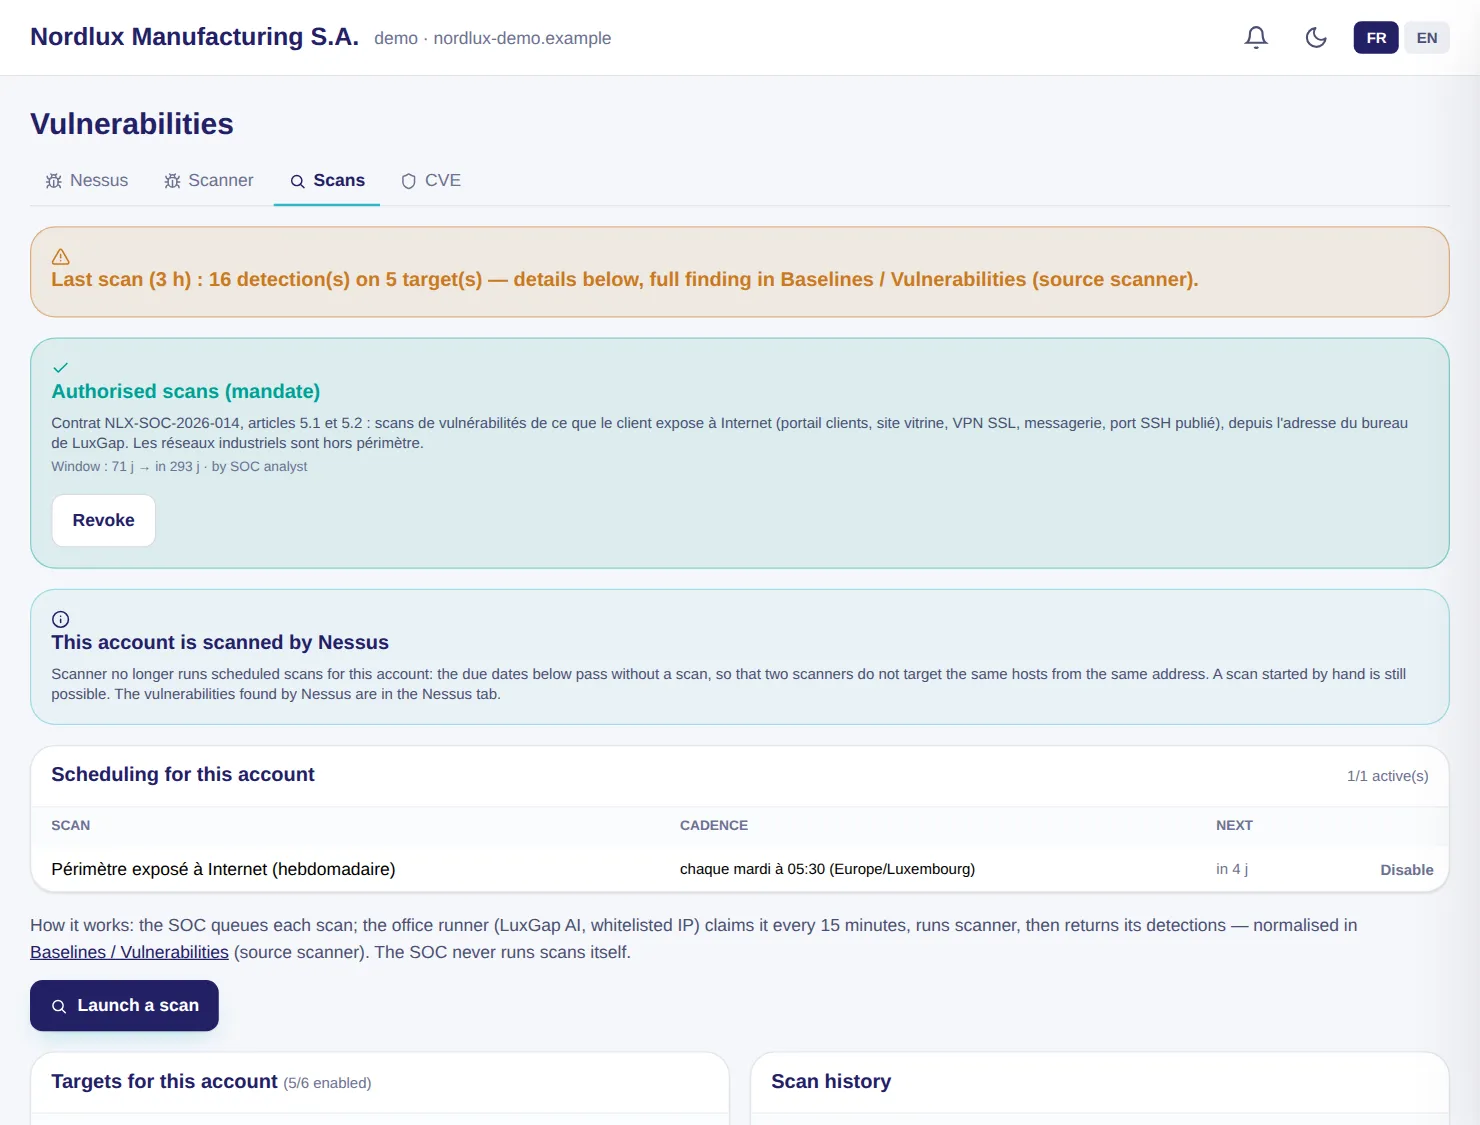
Açıktaki kapsam her salı, ofisler açılmadan önce taranır; bu sabahki kontrol, kriz birimi tarafından kapatılan SSH 2222 portunu artık görmüyor.

Kurulum: İmzalı tarama yetkilendirmesi ve sözleşme çerçevenizde yetkilendirilmiş işlem.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: yetkilendirmeyle izin verilen taramalar, programlama ve geçmiş
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

DIŞ SALDIRI YÜZEYİ

İnternette açıkta bıraktığınız sunucular, hiçbir şey kurmadan her gün yeniden bulunur

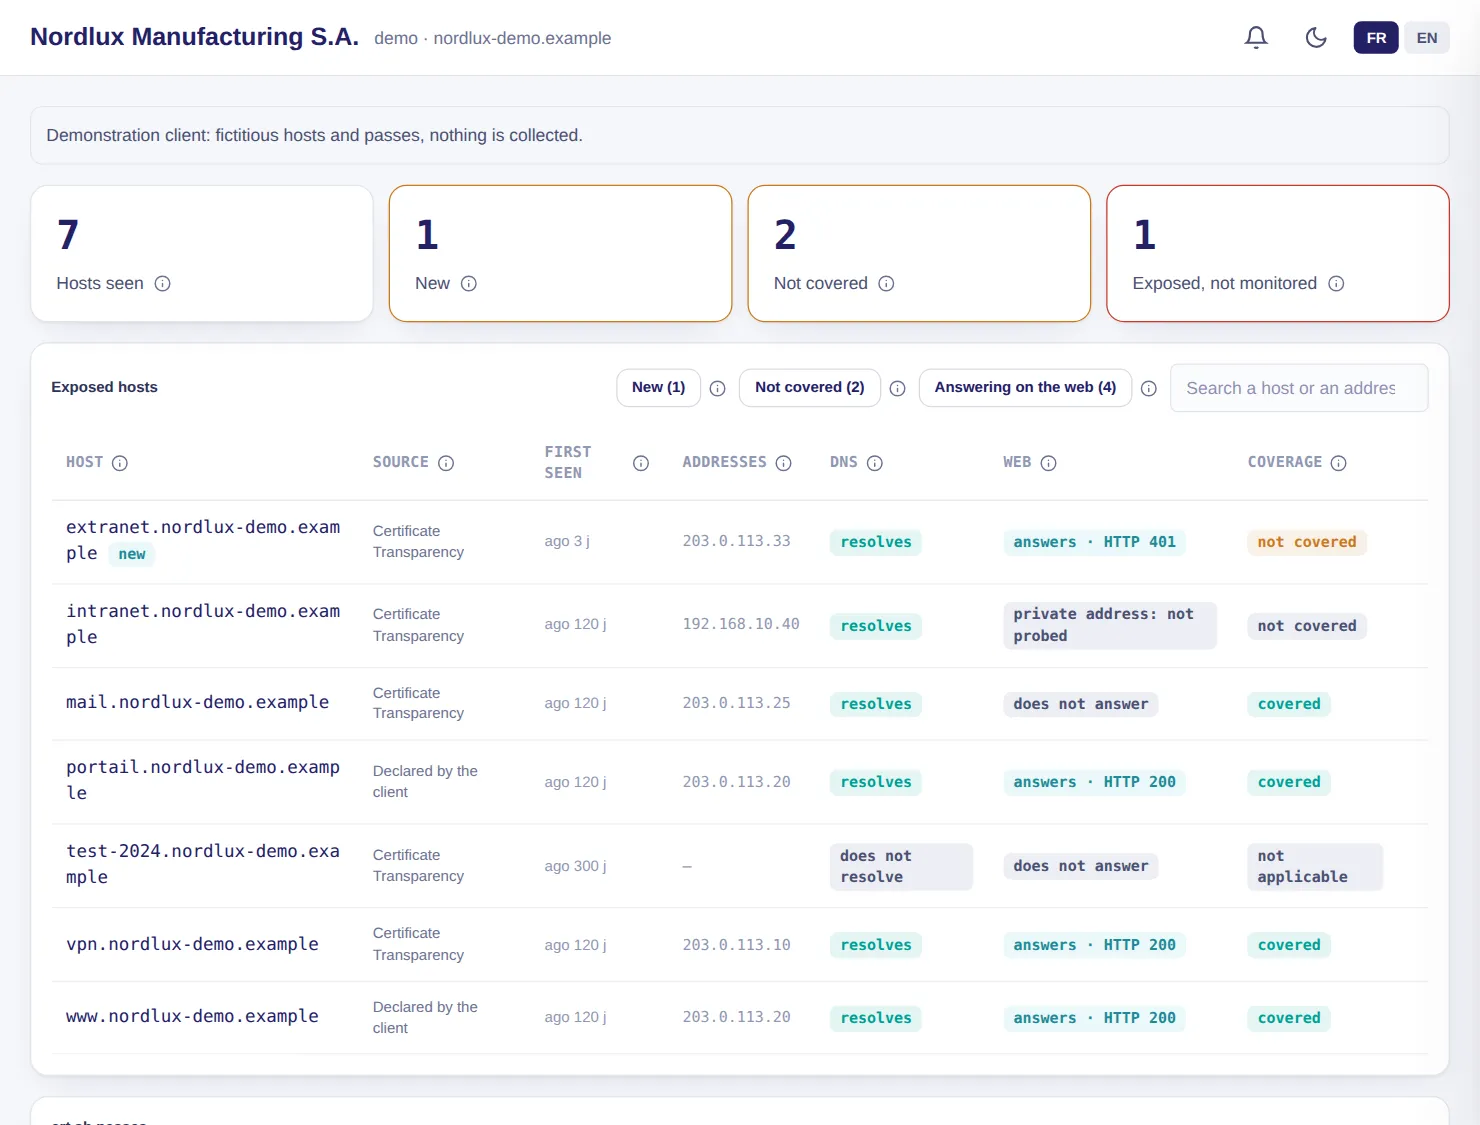
SOC, alan adlarınızın her biri için herkese açık Certificate Transparency kayıtlarında yayımlanan sertifikaları her gün okur, bunlardan sunucu adlarınızı çıkarır, çözümler ve web üzerinden yanıt verip vermediklerini kontrol eder. Bunları zaten taranan varlıklarla karşılaştırır: yeni, etkin ve izlenmeyen bir sunucu uyarı oluşturur.

  • Yalnızca herkese açık kaynaklar: sertifikalar, DNS ve tek bir HEAD isteği, port taraması yok
  • HEAD isteği yalnızca sahibi olduğunuz bir alan adına gider (Microsoft 365'inizde doğrulanmış ya da LuxGap tarafından tanımlanmış)
  • Özel bir adres ya da endüstriyel bir segment asla yoklanmaz
  • İlk geçiş mevcut durumu tespit eder: yalnızca sonradan ortaya çıkan sunucular “yeni” sayılır
  • Bir analistin kararı olmadan taramalara hiçbir şey eklenmez

ÖRNEK — DEMO MÜŞTERİSİ

Yedi sunucu görülüyor. Üç gün önce herkese açık sertifikalarda ortaya çıkan tedarikçi extraneti web üzerinden yanıt veriyor ve hiçbir tarama tarafından kapsanmıyor: izlenmeyen açık varlık budur. Özel bir adresteki intranet ise asla yoklanmaz.

Kurulum: SOC alan adlarınızı öğrendiği anda dahildir (DNS denetimi, Microsoft 365). Yöneticinize görünür, salt okunur hesaplara asla.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: dış saldırı yüzeyi, herkese açık sertifikalarda bulunan sunucular ve taramalarla kapsanma durumları
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

SIZMA TESTLERİ

Baştan sona izlenen bir sızma testi ve izlemenin gördüklerinin kanıtı

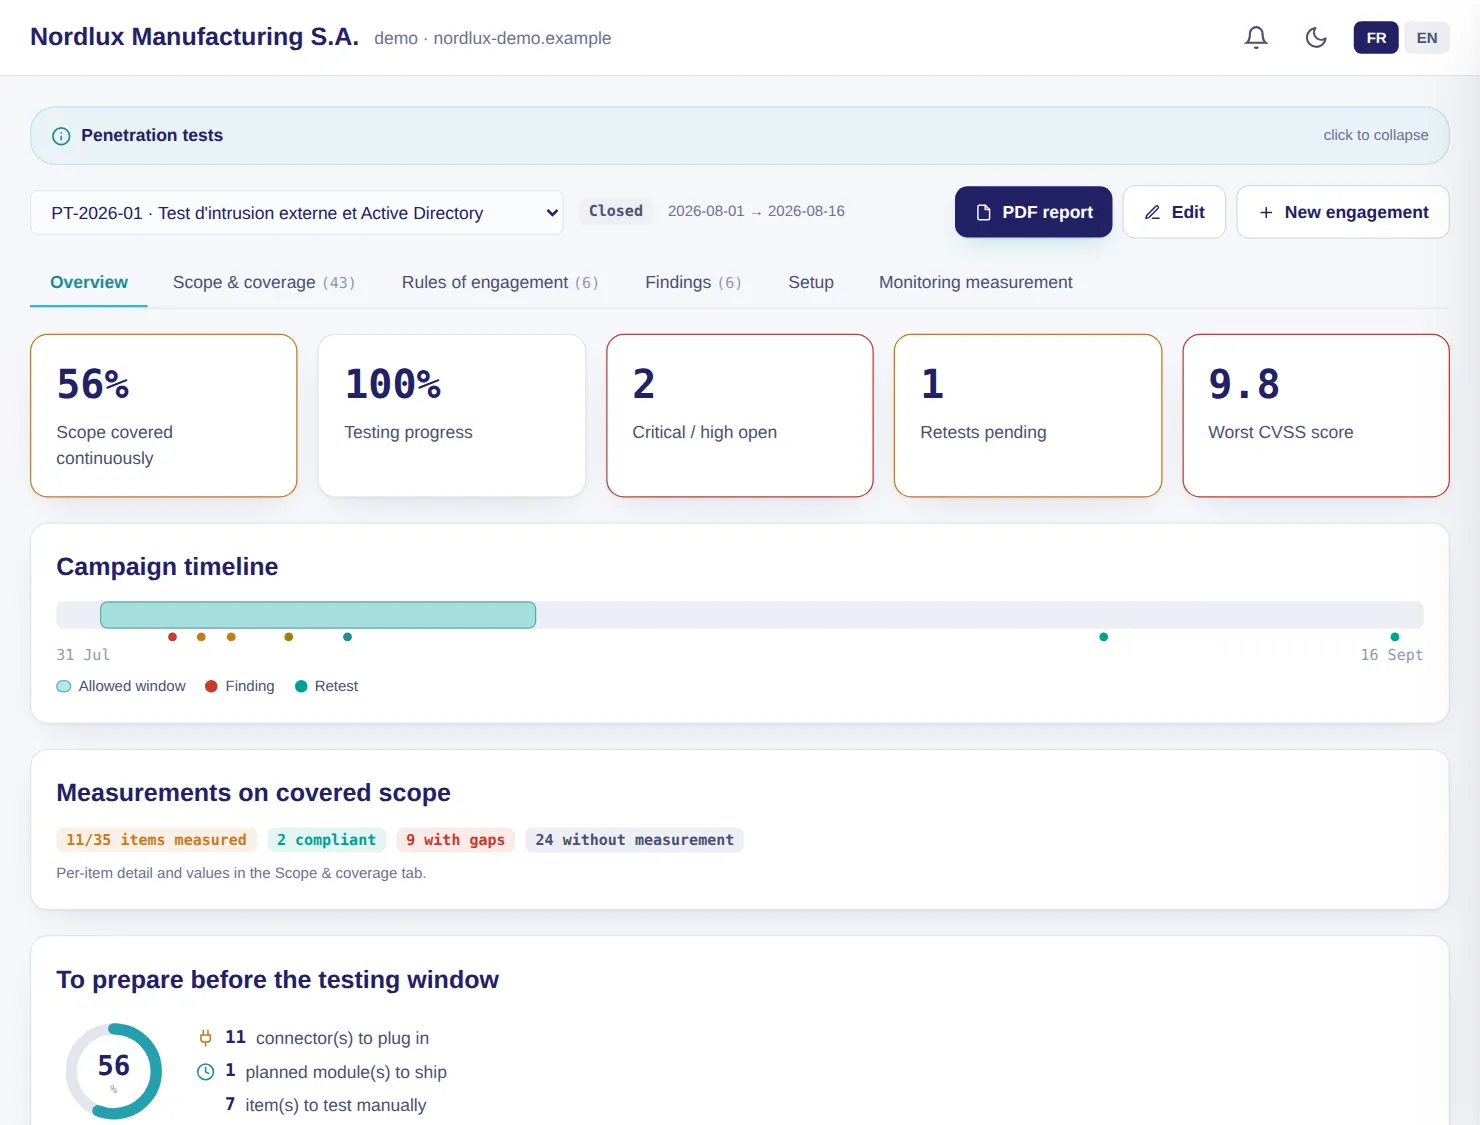
Kapsam, angajman kuralları, bulgular ve yeniden testler konsolda yer alır. Test penceresi boyunca denetçinin her eylemi SOC'un gördükleriyle karşılaştırılır: alarm verildi, yalnızca kayda geçti veya görünmezdi.

  • CVSS 3.1 ile puanlanan bulgular, rakamlı kanıtlar, yeniden testler, PDF rapor
  • Kapsam örtüşmesi: gerçekten izlemeye bağlı öğelerin oranı
  • Ölçülen tespit oranı ve medyan tespit süresi
  • 26 adımlık kurulum rehberi: toplama makinesi, VPN, varlıklar, prob

ÖRNEK — DEMO MÜŞTERİSİ

Yeniden test gününde, denetçinin beş eylemi 1 ila 9 dakika içinde alarm verir; oltalama görünmez kalır ve rapor bunu söyler.

Kurulum: Opsiyon, LuxGap uzmanlarınca gerçekleştirilir; konsol testi izler, gerçekleştirmez.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: sızma testi, kapsam örtüşmesi ve kampanyanın akışı
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

SIZINTILAR VE BENZER ALAN ADLARI

Dolaşımdaki kimlik bilgileriniz ve sizi taklit eden alan adları

Alan adlarınız için on üç istihbarat kaynağı sorgulanır ve uzmanlaşmış bir hizmet, kuruluşunuzun kimlik bilgisi sızıntılarında bulunan hesaplarını listeler. Her gece alan adınızın varyantları hesaplanır ve gerçekten var olanlar bildirilir.

  • Alan adlarınızın günlükten yıllığa kadar izlenmesi, varsayılan olarak haftalık; her yeni gelişmede alarm
  • İfşa olan hesaplar saatte bir kadar sık kontrol edilir, tespit edildiği anda alarm verilir
  • Hiçbir parola saklanmaz; parolasız Excel ve PDF dışa aktarmaları
  • Benzer alan adları: Kiril veya Yunan harfleri dahil benzer harf, eksik harf, tire, ekleme, başka uzantı; “Ne yapmalı?” beş adımda, kaldırmaya kadar
  • Etkin her benzer alan adı için: e-posta sunucusu, alan adının oluşturulma tarihi ve verilmiş sertifika, hangisinin kullanıma hazır olduğunu anlamak için
  • Kimlik bilgisi hırsızı (infostealer) bulaşmış cihazlar: etkilenen site, kaynağın verdiği şekilde maskelenmiş cihaz ve tanımlayıcı, asla bir parola değil; cihaz başına bir uyarı ve oturumların kapatılması bir analiste önerilir
  • Sızan her kimlik bilgisinin geçerliliği: Microsoft 365'teki son parola değişikliği tarihine göre muhtemelen hâlâ geçerli, sızıntıdan sonra değiştirilmiş ya da doğrulanamaz; SOC çalınmış bir parolayı asla denemez

ÖRNEK — DEMO MÜŞTERİSİ

Dört çalışanın kimlik bilgileri “Collection 2026-Q2” derlemesinde yer alıyor: biri muhtemelen hâlâ geçerli, ikisi o zamandan beri değiştirilmiş. Bulaşmış iki cihaz hâlâ ele alınmayı bekliyor ve “o” yerine sıfır bulunan nordlux-dem0.example alan adı DNS'te etkin, bir e-posta sunucusu da var.

Kurulum: Alan adlarınız LuxGap tarafından izleme altına alınır. Kimlik bilgilerinin geçerliliği bağlı Microsoft 365'inizden okunur.

LuxGap SOC — İzleme konsolu

Konsol görünümleri LuxGap SOC konsolu: kimlik bilgisi hırsızı bulaşmış cihazlar, cihaz ve tanımlayıcı maskelenmiş LuxGap SOC konsolu: e-posta sunucusu, yaşı ve sertifikasıyla benzer alan adları ve sızan kimlik bilgilerinin geçerliliği LuxGap SOC konsolu: kimlik bilgisi sızıntılarında ifşa olan şirket hesapları
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

HEDEFLİ İZLEME

Yöneticileriniz, IP adresleriniz ve markalarınız sızıntılarda aranır

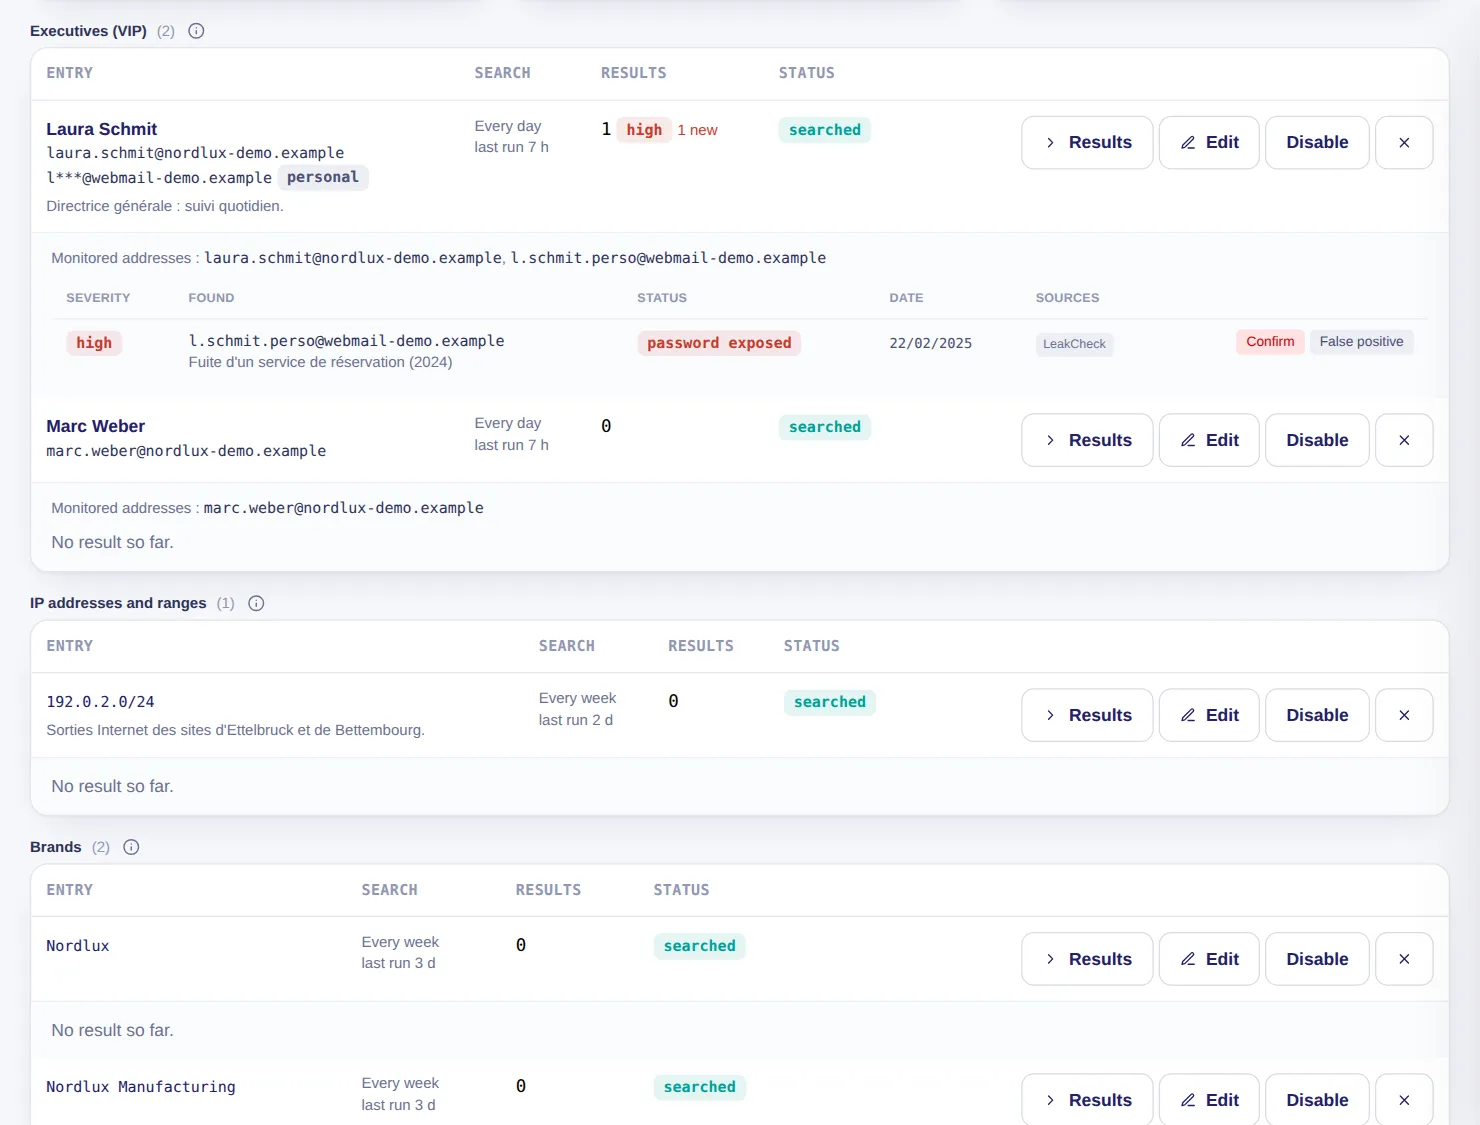
Alan adlarınızın ötesinde en fazla 75 girişlik bir izleme listesi tutarsınız: yöneticilerinizin e-posta adresleri (kişi başına bir ila beş), IP adresleriniz, markalarınız ve anahtar kelimeler. Her giriş SOC'a zaten bağlı olan sızıntı kaynaklarında aranır ve yeni bir şey ortaya çıktığında bir uyarı gönderilir.

  • Her giriş haftalık ya da aylık, bir yönetici için ise her gün aranır
  • Bir yönetici bulunduğunda yüksek önem, parolası bir yıldan yeni bir sızıntıda yer alıyorsa kritik
  • Yöneticiniz yalnızca doğrulanmış alan adlarınızdan adres ekleyebilir ve bu adresler eklendikten 24 saat sonra aranır; bir yöneticinin kişisel adresi LuxGap üzerinden eklenir
  • Bir marka ya da anahtar kelime asla bir kişiyi bulmak için kullanılmaz
  • Hiçbir parola saklanmaz; sorgulanmamış bir kaynak belirtilir, asla “hiçbir şey bulunamadı” olarak sunulmaz

ÖRNEK — DEMO MÜŞTERİSİ

İki yönetici, bir IP adresi aralığı ve iki marka izleniyor. Genel müdürün kişisel adresi, parolasıyla birlikte 2024 tarihli bir rezervasyon hizmetinin sızıntısında yer alıyor: yeni sonuç, yüksek önem.

Kurulum: Kurulacak bir şey yok: yöneticiniz girişleri konsolda oluşturur ya da LuxGap sizin için oluşturur. Yöneticilerin adları ve adresleri yalnızca yöneticinize ve LuxGap'e açıktır, salt okunur hesaplara asla görünmez.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: hedefli izleme, izlenen yöneticiler, IP adresleri ve markalar, bir yöneticinin sonucuyla birlikte
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

FİDYE YAZILIMLARI

Siz veya tedarikçilerinizden biri bir şantaj grubunun sızıntı sitesinde göründüğünde bilgilendirilirsiniz

Şantaj grupları baskı kurmak için kurbanlarının listesini yayımlar. SOC bu yayınları 30 dakikada bir okur ve sizin ve tedarikçilerinizin alan adlarıyla eşleştirir. Alan adlarınızdan birini anan bir yayın kritik bir alarm üretir; bir tedarikçininki yüksek bir alarm.

  • Kaynağa hiçbir müşteri veya tedarikçi adı gönderilmez: herkese açık akış bütünüyle okunur, ardından LuxGap'ta eşleştirilir
  • Yalnızca adla yapılan bir eşleştirme varsayım olarak kalır: herhangi bir alarmdan önce bir analist değerlendirir
  • Eklenen bir alan adı veya tedarikçi, o ana kadar toplanan tüm geçmişle karşılaştırılır
  • Bir tedarikçinin alarmı ne yapılacağını söyler: iletişime geçmek, sözleşmeyi ve veri işleme sözleşmesini yeniden okumak, paylaşılan sırları yenilemek
  • Ülkedeki tehditler: son 30 veya 90 günün yayınları, gruba ve ülkeye göre

ÖRNEK — DEMO MÜŞTERİSİ

Bordro hizmet sağlayıcısı PayLux Services S.A., 12 gündür bir şantaj grubunun sızıntı sitesinde görünüyor: konsol bunu, tedarikçiyle izlenecek yolla birlikte bildirir.

Kurulum: Dahildir. Alan adlarınız (DNS denetimi) ve her tedarikçinin web sitesi (üçüncü taraf kaydı) alarmı otomatik hale getirir.

Yayınların kaynağı: RansomLook (www.ransomlook.io), CC BY 4.0 lisansı.

LuxGap SOC — İzleme konsolu

Konsol görünümleri LuxGap SOC konsolu: müşteri ve tedarikçileriyle eşleştirilen sızıntı sitesi yayınları LuxGap SOC konsolu: şantaj gruplarının gruba ve ülkeye göre yayınları
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

WEB SİTELERİ VE ÇEVRİM İÇİ HİZMETLER

Bir web sitesi, API veya e-posta sunucusu yanıt vermeyi bıraktığı anda bilgilendirilirsiniz

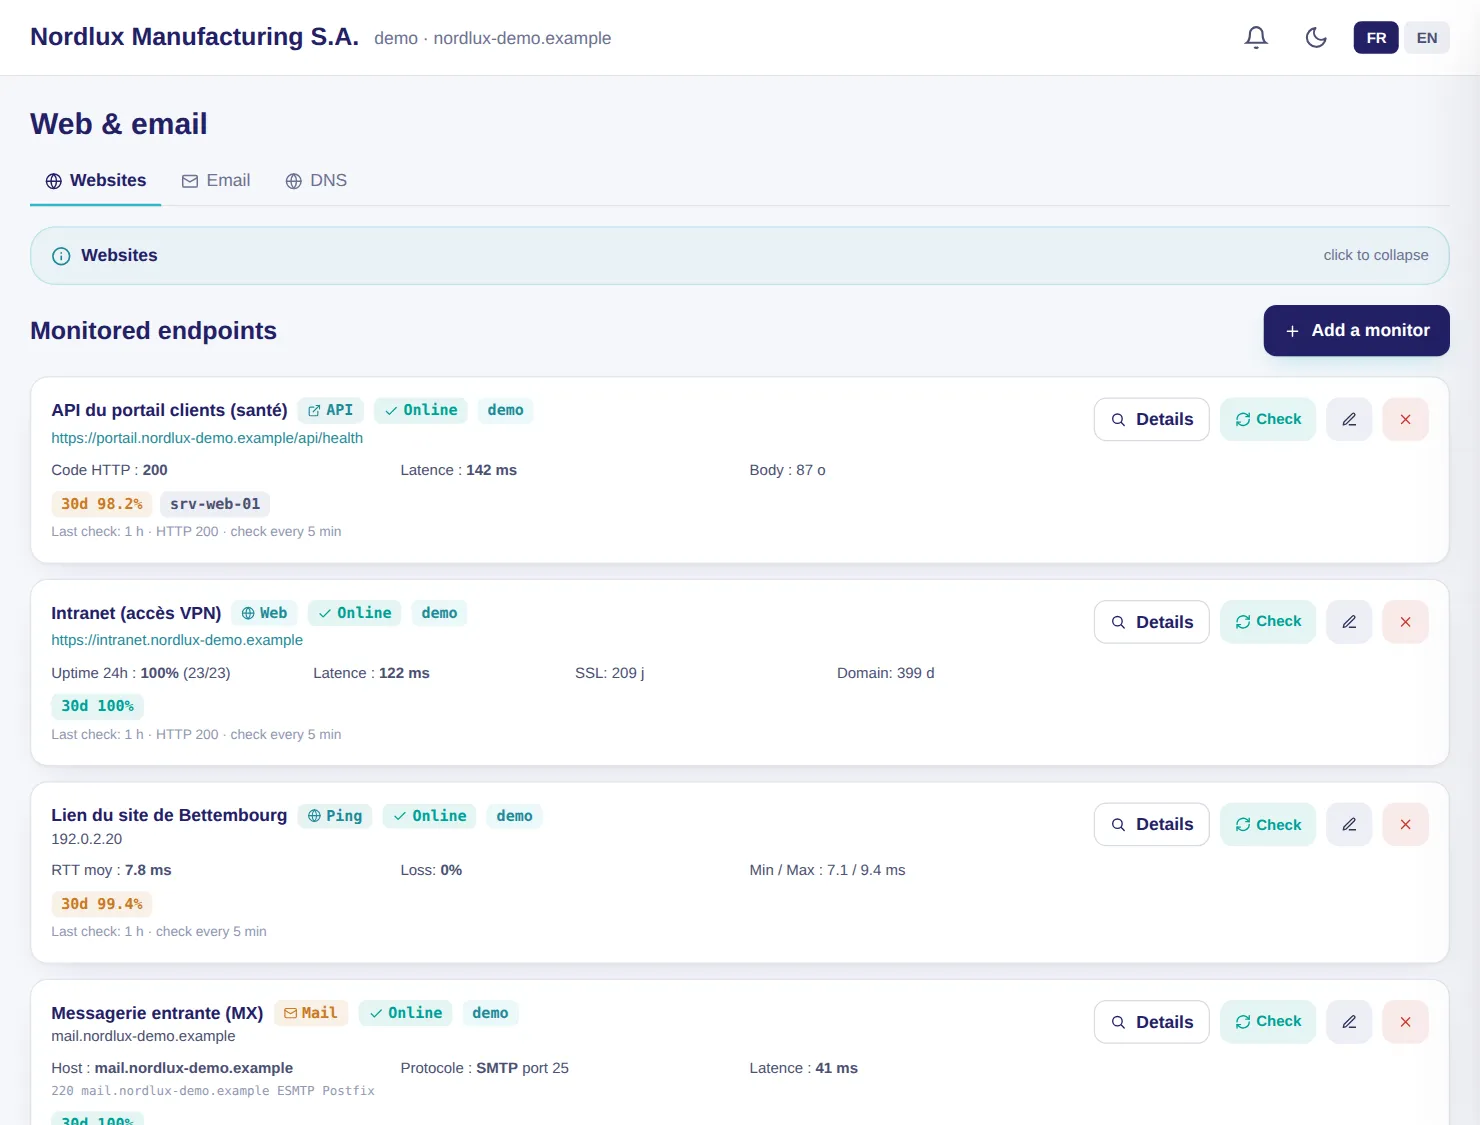
Yedi izleme türü: web sitesi, API, TCP portu, ping, e-posta (SMTP, POP3, IMAP), kara listeler ve yaşam sinyali. Web izleme yanıt kodunu, gecikmeyi, bir anahtar sözcüğü, sertifikayı, alan adının süresini ve tahrifatı kontrol eder.

  • Sertifika bitişinden 21 gün, alan adı bitişinden 30 gün önce alarm
  • Yanlış kesinti alarmını önlemek için art arda iki başarısızlıktan sonra alarm
  • İçerik değişikliği, tahrifata karar verilmeden önce LuxGap yapay zekâsı tarafından karara bağlanır

ÖRNEK — DEMO MÜŞTERİSİ

Müşteri portalı üç saat çöktü (502 hatası), sonra geri geldi; sertifikasının süresi 12 gün içinde doluyor ve onu “bozulmuş” durumuna geçiriyor.

Kurulum: Bir adres yeterlidir.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: web sitesi, API ve e-posta izleyicileri
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

DNS

Alan adınız tek bir tabloda denetlenir: e-posta, imza, güvenlik

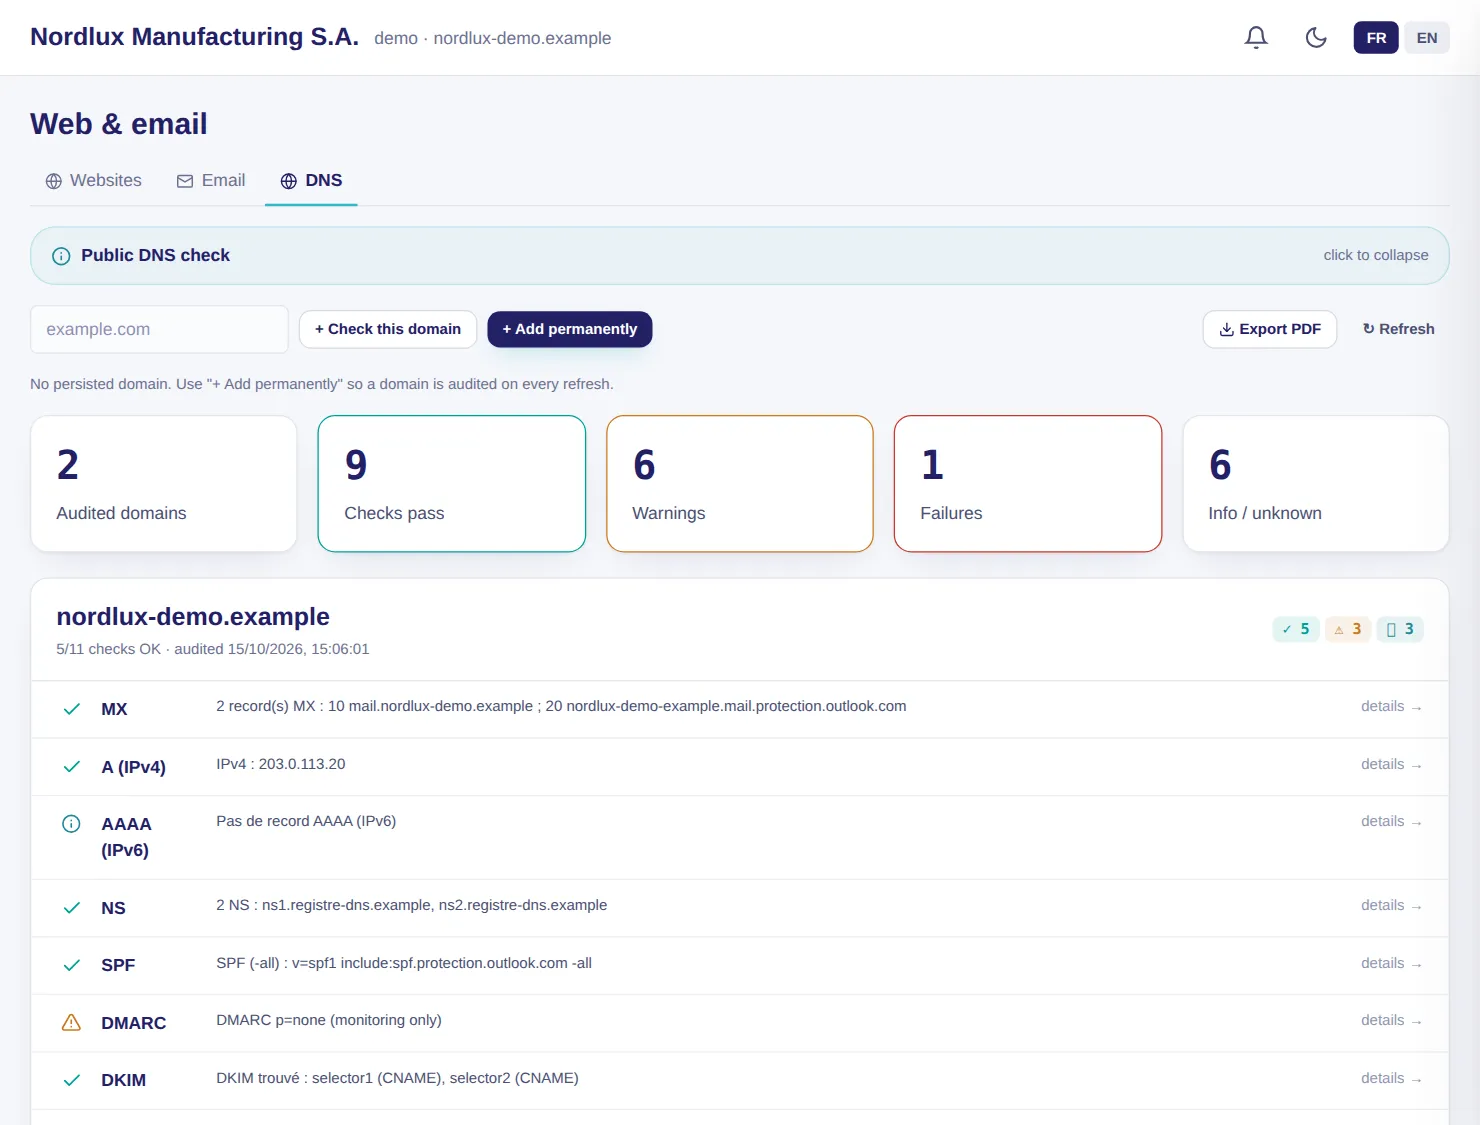
Alan adlarınızda on bir kontrol: MX, A, AAAA, NS, SPF, DMARC, DKIM, DNSSEC, CAA, MTA-STS ve BIMI; her biri gözlemlenen kayıt ve öneriyle birlikte.

  • En fazla 20 alan adı izlenir
  • Alan adları × kontroller matrisiyle PDF dışa aktarma
  • Hiçbir bağlayıcı gerekmez

ÖRNEK — DEMO MÜŞTERİSİ

SPF ve DKIM uyumludur, ancak DMARC gözlem modunda kalır: konsol önce quarantine, sonra reject moduna geçmeyi önerir.

Kurulum: Bir alan adı yeterlidir.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: bir alan adının herkese açık DNS doğrulaması
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

SUNUCULAR

Her sunucunun durumu ve nelerin kaydığı, tek bir port açmadan

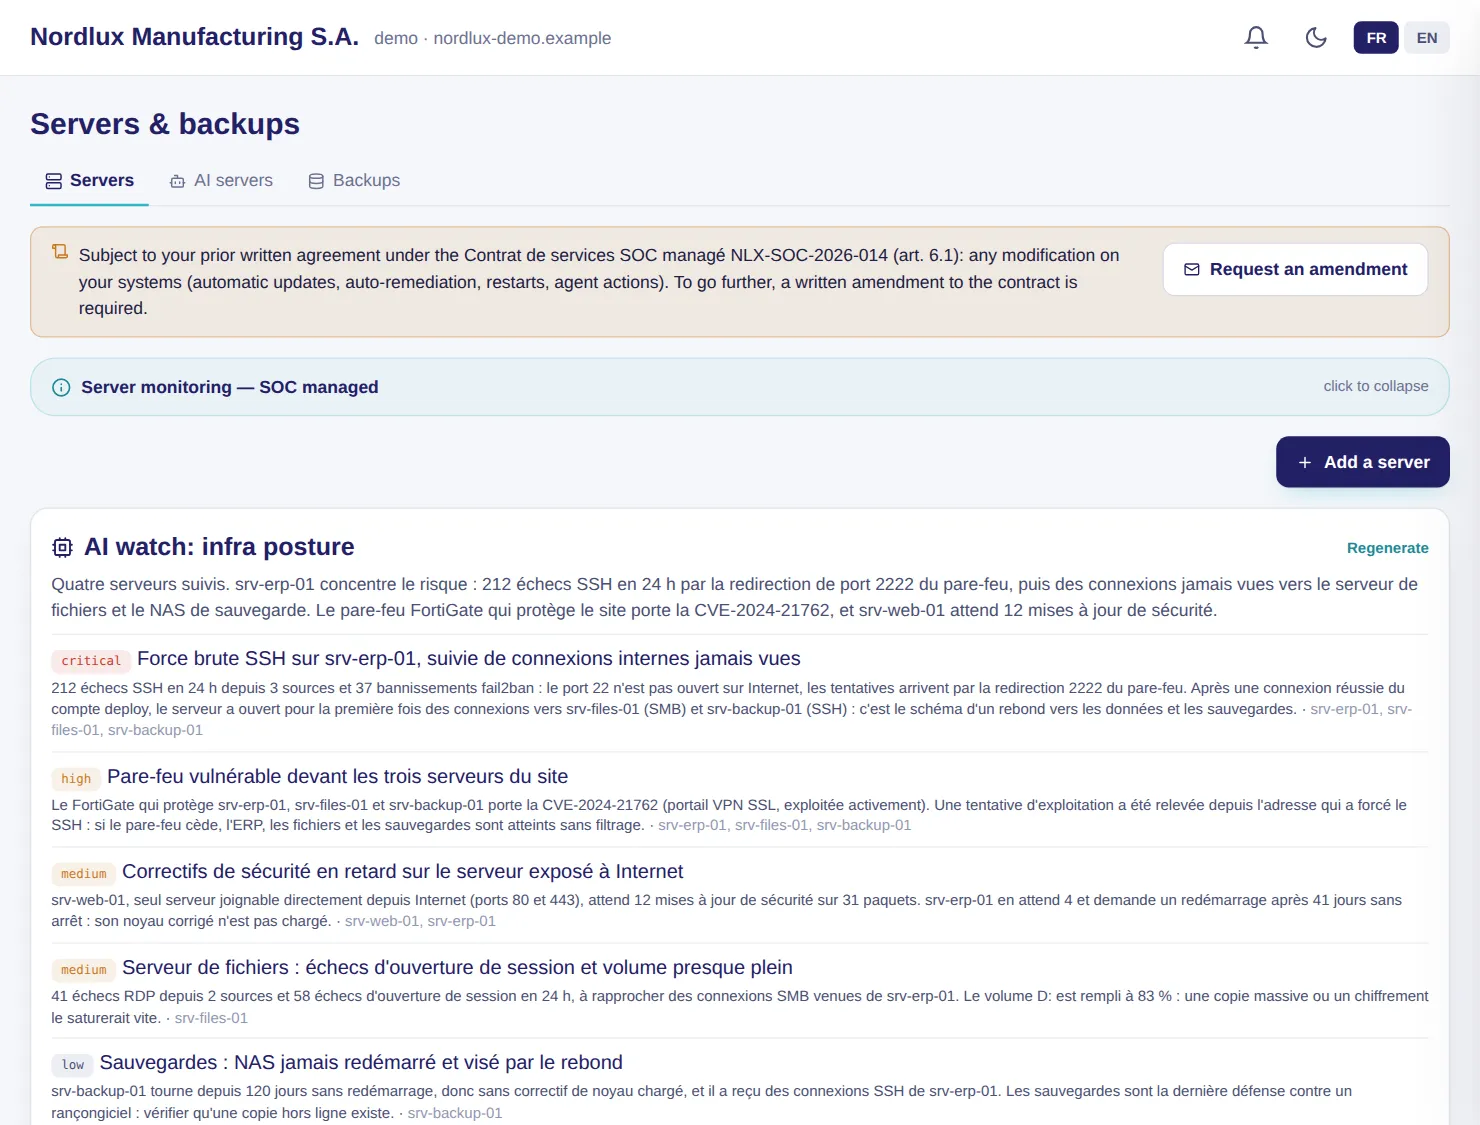
Hafif bir Linux veya Windows ajanı, ölçümlerini 60 saniyede bir giden HTTPS ile gönderir. Her gösterge kendi listesine açılır: SSH ve RDP oturum açma başarısızlıkları, bağlı hesaplar, dinleyen portlar, zamanlanmış görevler, yerel yöneticiler.

  • Yaşlarıyla birlikte duruş ve kayma: “12 gündür yeniden başlatma gerekiyor”
  • Günlük güvenlik puanı, 30 günlük bellek ve disk geçmişi
  • Altyapının yapay zekâ ile izlenmesi: kritik veya yüksek bir risk, takip edilen bir alarma dönüşür

ÖRNEK — DEMO MÜŞTERİSİ

ERP sunucusu 24 saat içinde 2222 numaralı port yönlendirmesi üzerinden 212 SSH başarısızlığı alıyor; yapay zekâ izlemesi bu portu savunmasız güvenlik duvarına ve diğer sunuculara sıçramaya bağlıyor.

Kurulum: Her sunucuya, o sunucuya özel bir belirteçle kurulan ajan.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: altyapının yapay zekâ ile izlenmesi ve izlenen sunucular
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

YEDEKLEMELER

Nelerin nerede yedeklendiği ve bir yedekleme başarısız olduğunda veya sustuğunda alarm

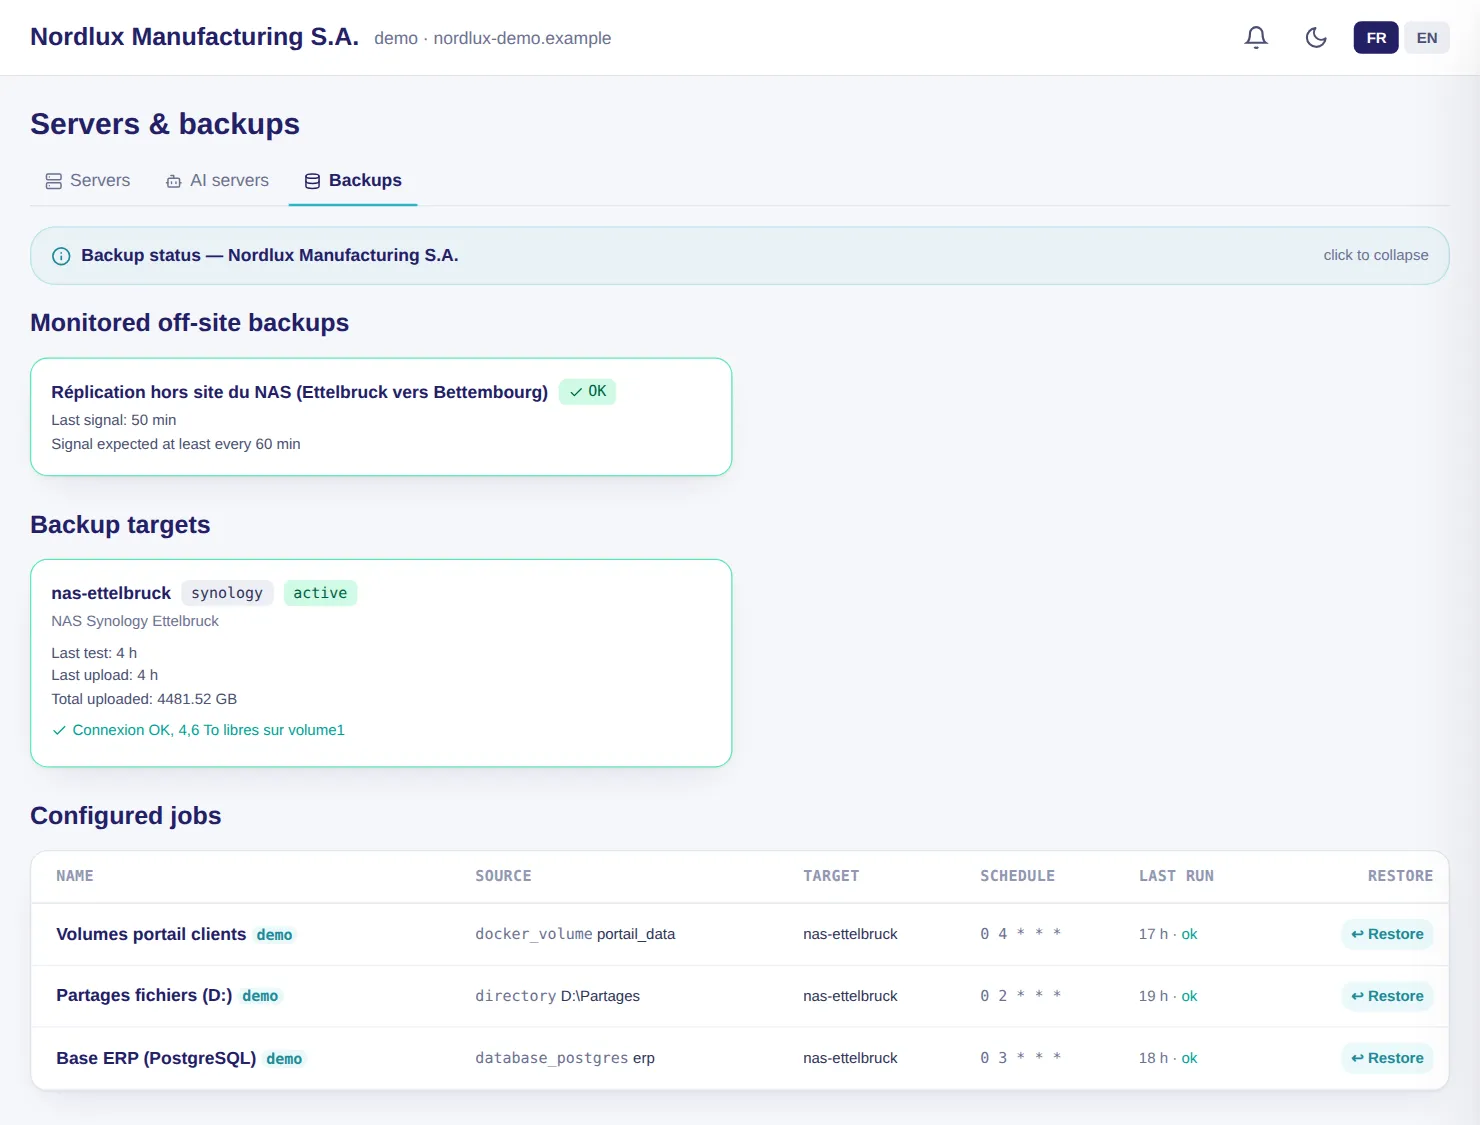
Veritabanları, klasörler ve birimler Synology NAS'ınıza, iki anahtar için şifrelenerek yedeklenir. Bir başarısızlık alarm üretir, bir sessizlik de: iki kaçırılan dönem yeterlidir.

  • Sunucu bazında özet ve her yedekleme için oluşturulan geri yükleme prosedürü
  • Yaşam sinyaliyle izlenen site dışı kopyalar
  • Synology NAS'ınızdan gelen alarmlar konsola aktarılır

ÖRNEK — DEMO MÜŞTERİSİ

Müşteri portalı birimlerinin yedeklemesi üç gün önce, kota dolduğu için başarısız oldu; ertesi günkü yeşile döndü.

Kurulum: SOC'un erişebildiği bir Synology NAS.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: izlenen yedeklemeler, site dışı çoğaltma ve yapılandırılmış görevler
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

MARUZİYET RAPORU

Her sözleşmeden önce: alan adınızın bir saldırgana açığa çıkardıkları, 100 üzerinden puanlanır

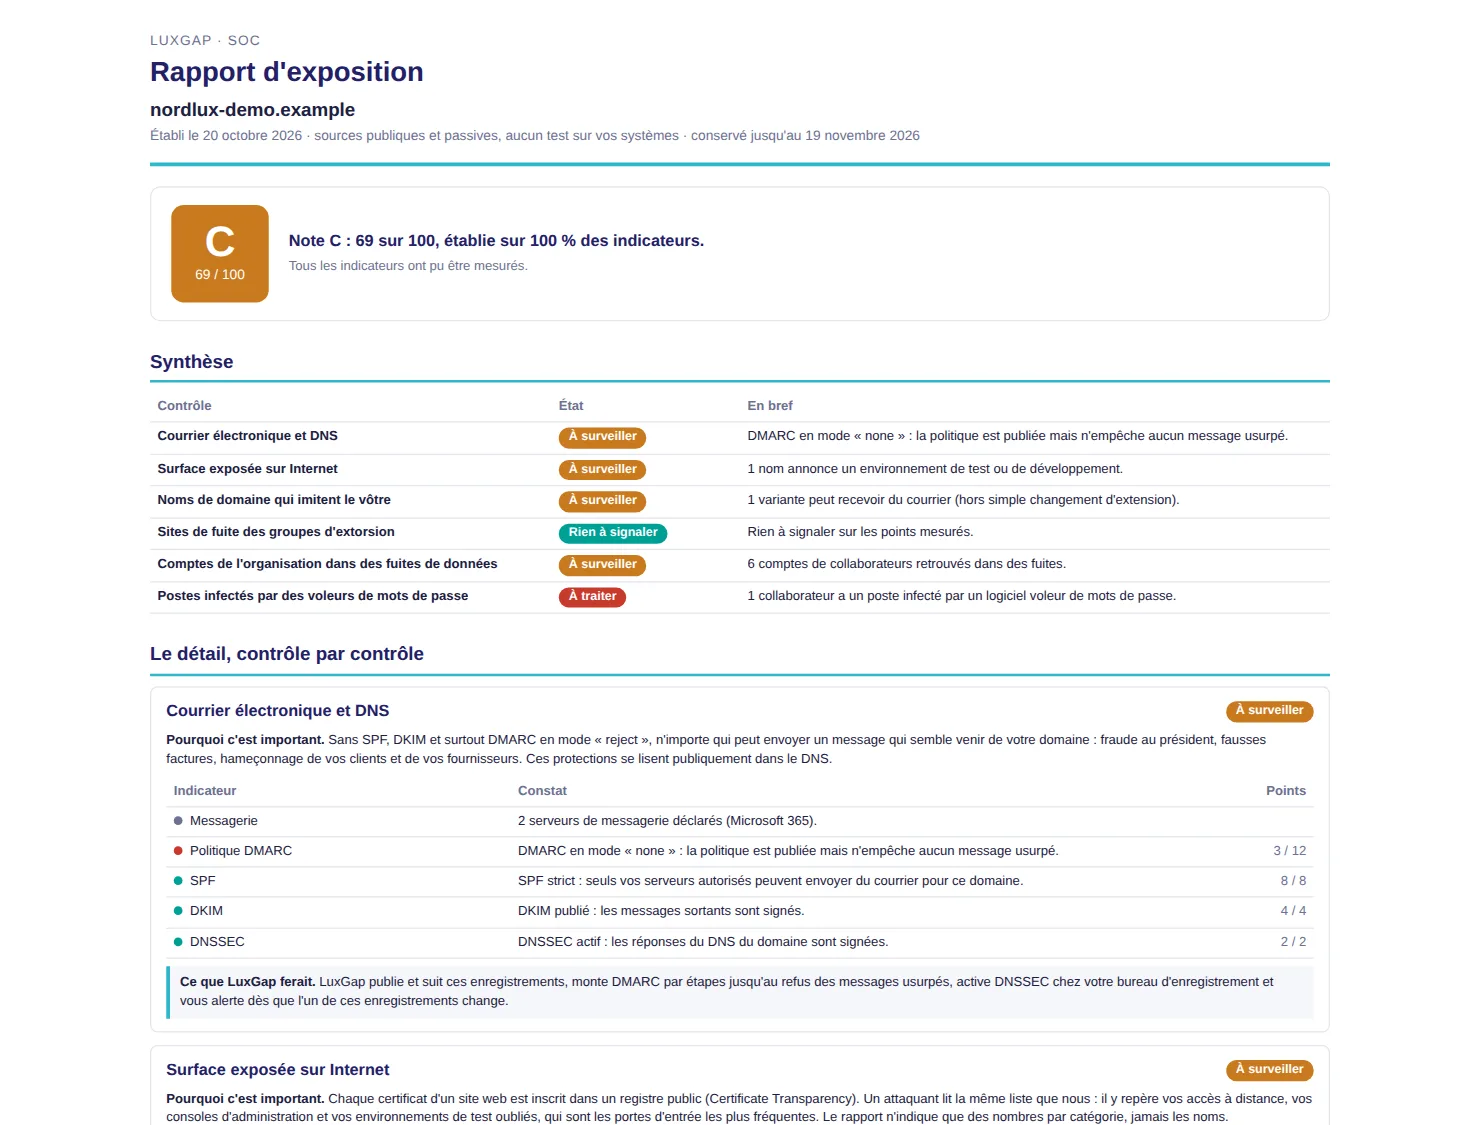
Yalnızca alan adınızdan yola çıkarak bir LuxGap analisti maruziyet raporunuzu hazırlar: sunucularınızın hiçbirine dokunmadan herkesin sizin hakkınızda öğrenebilecekleri. E-posta ve DNS, herkese açık sertifikalar, sizinkini taklit eden alan adları, şantaj gruplarının sızıntı siteleri, çalışanlarınızın sızıntılardaki hesapları, bulaşmış cihazlar: her bulgu neden önemli olduğunu ve LuxGap'in ne yapacağını söyler.

  • Yalnızca herkese açık ve pasif kaynaklar: sunucularınıza hiçbir bağlantı, web isteği ya da port testi yok
  • Formülü raporda yer alan 100 üzerinden bir puan (on bir gösterge); ölçülemeyen şey belirtilir, asla sıfır sayılmaz ve %50'nin altındaki kapsamda puan verilmez
  • Yalnızca sayılar ve kategoriler: hiçbir ad, adres ya da parola yok
  • Belirli bir tarihteki durum tespiti, ne denetim ne de sertifika; içeriği 30 gün sonra silinir

ÖRNEK — KURGUSAL ALAN ADI

nordlux-demo.example için: DMARC “none” modunda, alan adının e-posta alabilen bir varyantı, sızıntılarda altı çalışan hesabı ve bulaşmış bir cihaz, sızıntı sitelerinde hiçbir şey yok. Puan C, 100 üzerinden 69.

Kurulum: Teklif üzerine faturalandırılan hizmet, birkaç günlük çalışma. Alan adınız yeterlidir; rapor Fransızca PDF olarak teslim edilir.

Maruziyet raporu — kurgusal örnek

Kurgusal bir alan adının LuxGap SOC maruziyet raporu: puan C, 100 üzerinden 69, özet ve ilk ayrıntılı kontrol
Kurgusal alan adı, kurgusal veriler. Büyütmek için resme tıklayın.

Bu modüller, kendi kapsamınızda

İzlemek istediklerinizi tanımlayın: 24 saat içinde kesin teklif, yıllık sözleşme, %100 garantili kapsam.

Bağlantı talep edin Fiyatları görün

Şu anda bir güvenlik olayı mı yaşıyorsunuz? +352 621 583 116 numarasını arayın.