脆弱性
IT環境の脆弱性、いつから開いているか、いつ修正されたか
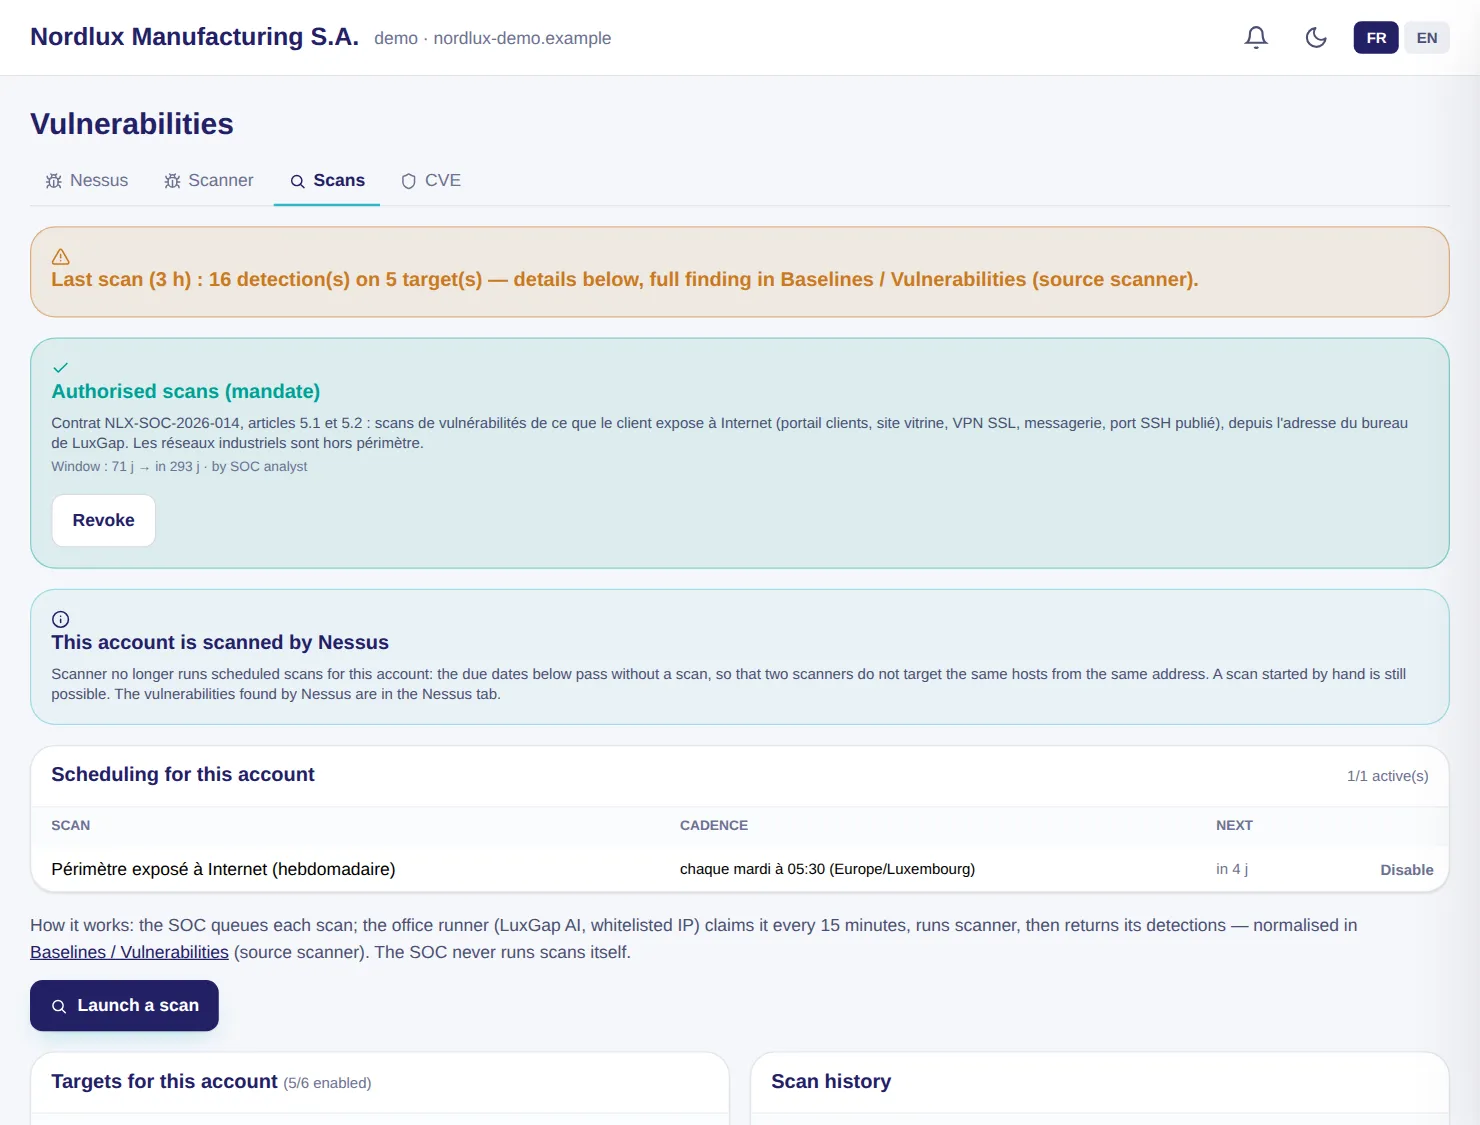
LuxGapの脆弱性スキャナーの結果は、6時間ごとに読み込まれます。各脆弱性は、最初の検知から修正の確認まで追跡され、修正までの中央値と、過去の任意の日の状態も確認できます。
- しきい値を超える脆弱性ごとに1件のカード:CVE、CVSSスコア、影響を受けるホスト、解決策
- 最も露出しているホストと、脆弱性のファミリー
- CVE情報:お客様のインベントリにある製品について公開された脆弱性をバージョンと突き合わせ、すでに悪用されているものを通知(CISAのKEVカタログ)
- CVEごとのトリアージ:新規、担当中、緩和済み、誤検知、受容したリスク
事例 — デモ用のお客様
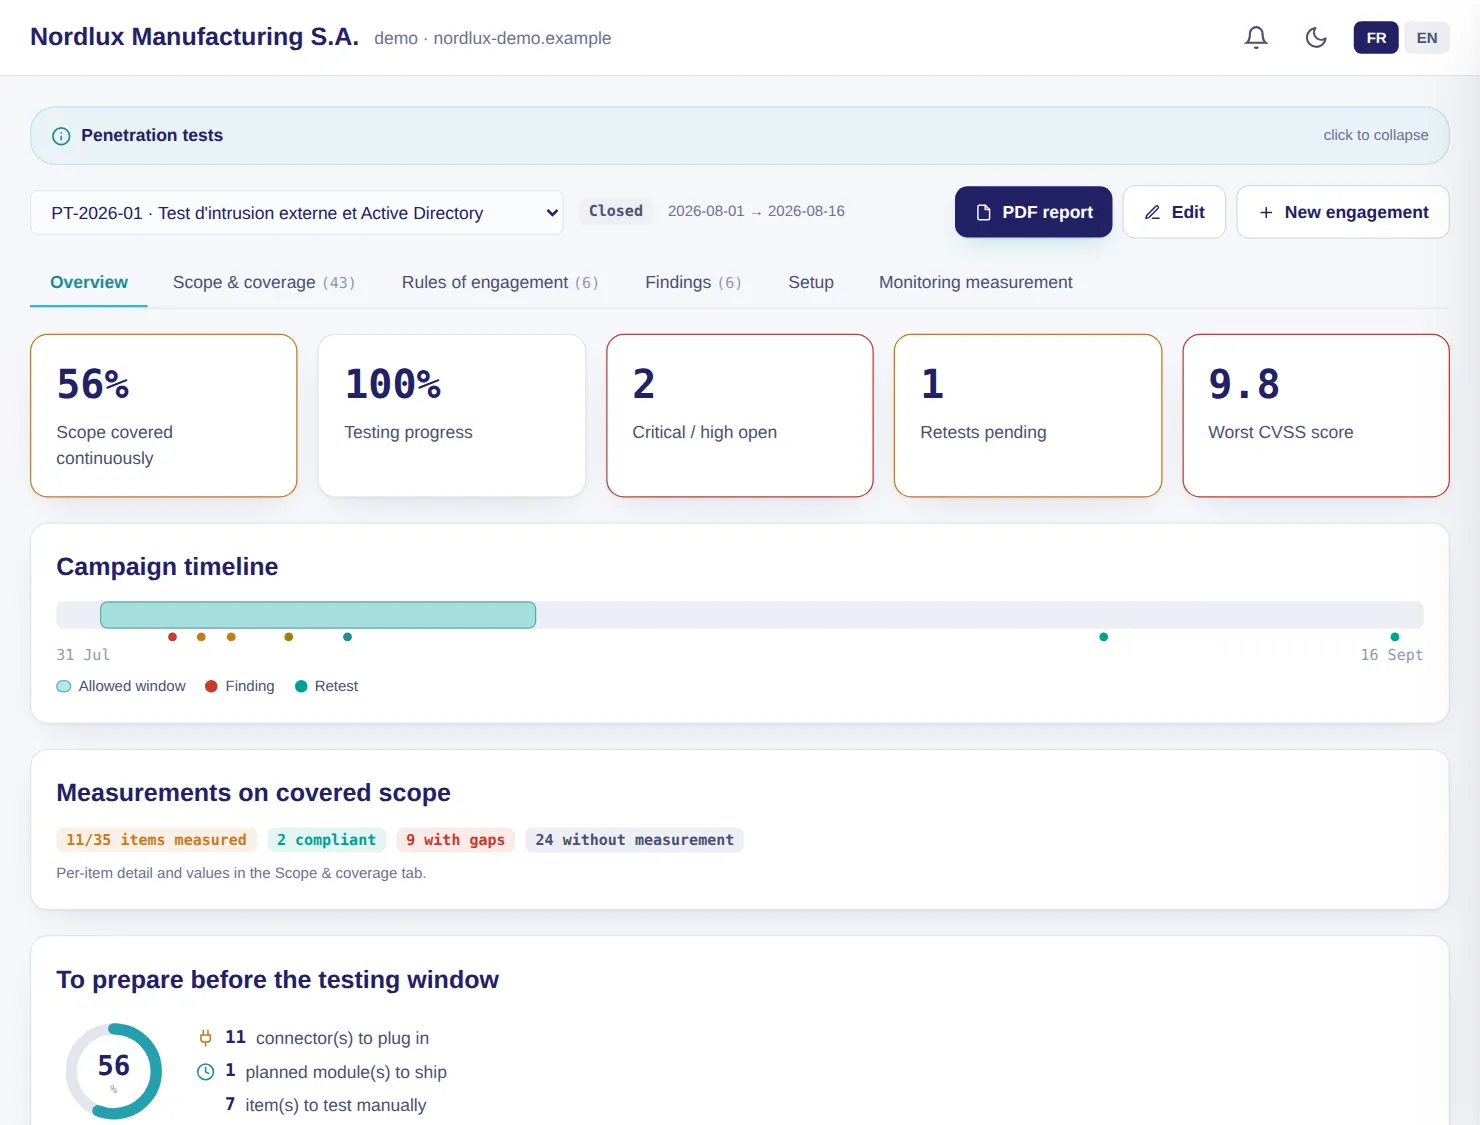
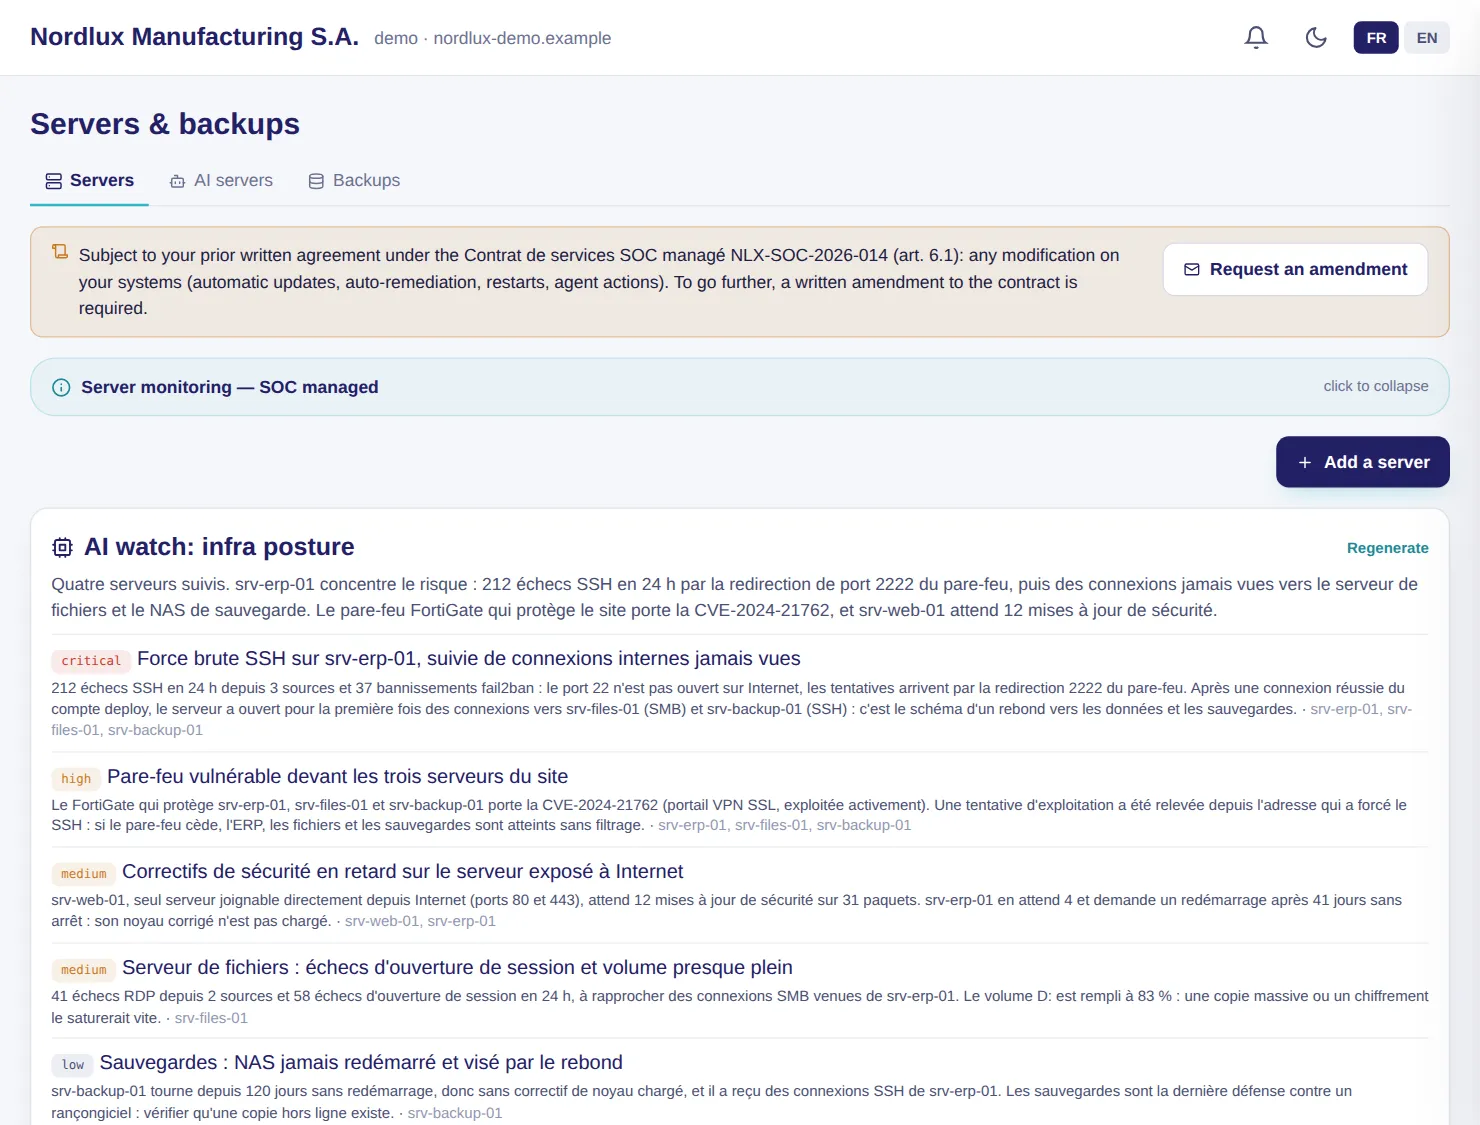
FortiGateファイアウォールにはCVE-2024-21762があります。これはSSL VPNの脆弱性で、すでに悪用されています。最も露出しているホストの先頭に表示され、ペネトレーションテストの再テストでも未修正であることが確認されています。
導入方法:VPNでSOCに接続されたスキャナー。お客様ごとに1つのフォルダー。CVE情報には、ベンダー、製品、バージョンを含む資産インベントリが必要です。
LuxGap SOC — 監視コンソール