Saltar para o conteúdo
LuxGapSOC
Monitorização ativa
PT
Acesso à consola Solicitar integração

← Todas as funções

Microsoft 365 e postos de trabalho

Microsoft 365, Google Workspace e postos de trabalho: a configuração verificada, os desvios explicados

O SOC lê os seus serviços cloud em modo só de leitura, controla a configuração a cada sincronização e diz-lhe, definição a definição, o que corrigir e como. Os seus antivírus e EDR reportam para o mesmo local.

Todas as capturas de ecrã provêm da consola LuxGap SOC, num cliente de demonstração: a empresa Nordlux Manufacturing e os seus dados são fictícios.

Controlos de configuração

O seu Microsoft 365 controlado ponto por ponto, e o que derivou desde então

39 controlos cobrem o Entra ID, o Exchange, o Intune, o Defender, o Teams, o Purview e o SharePoint. Cada um está associado aos referenciais que o exigem: CIS, NIST CSF, NIS2, RGPD, DORA, ISO 27001, Essential 8 e a base de segurança da Microsoft.

  • Sincronização de hora a hora; um controlo que regride gera um alerta de deriva
  • Um controlo não avaliado, por falta de permissão ou de licença, é declarado como tal, nunca contado como conforme
  • Guia de correção passo a passo para cada desvio, ou pedido direto à LuxGap
  • Níveis de maturidade Essentials, Core, Advanced e Premium

Exemplo — cliente de demonstração

A política DMARC ficou em observação (p=none): o controlo está em desvio, com a respetiva correção. A percentagem de controlos Microsoft 365 conformes passou de 58% para 71% em três meses.

Implementação: Conector Microsoft 365 só de leitura: uma aplicação consentida uma única vez pelo seu administrador, nenhuma palavra-passe conservada.

LuxGap SOC — Consola de supervisão
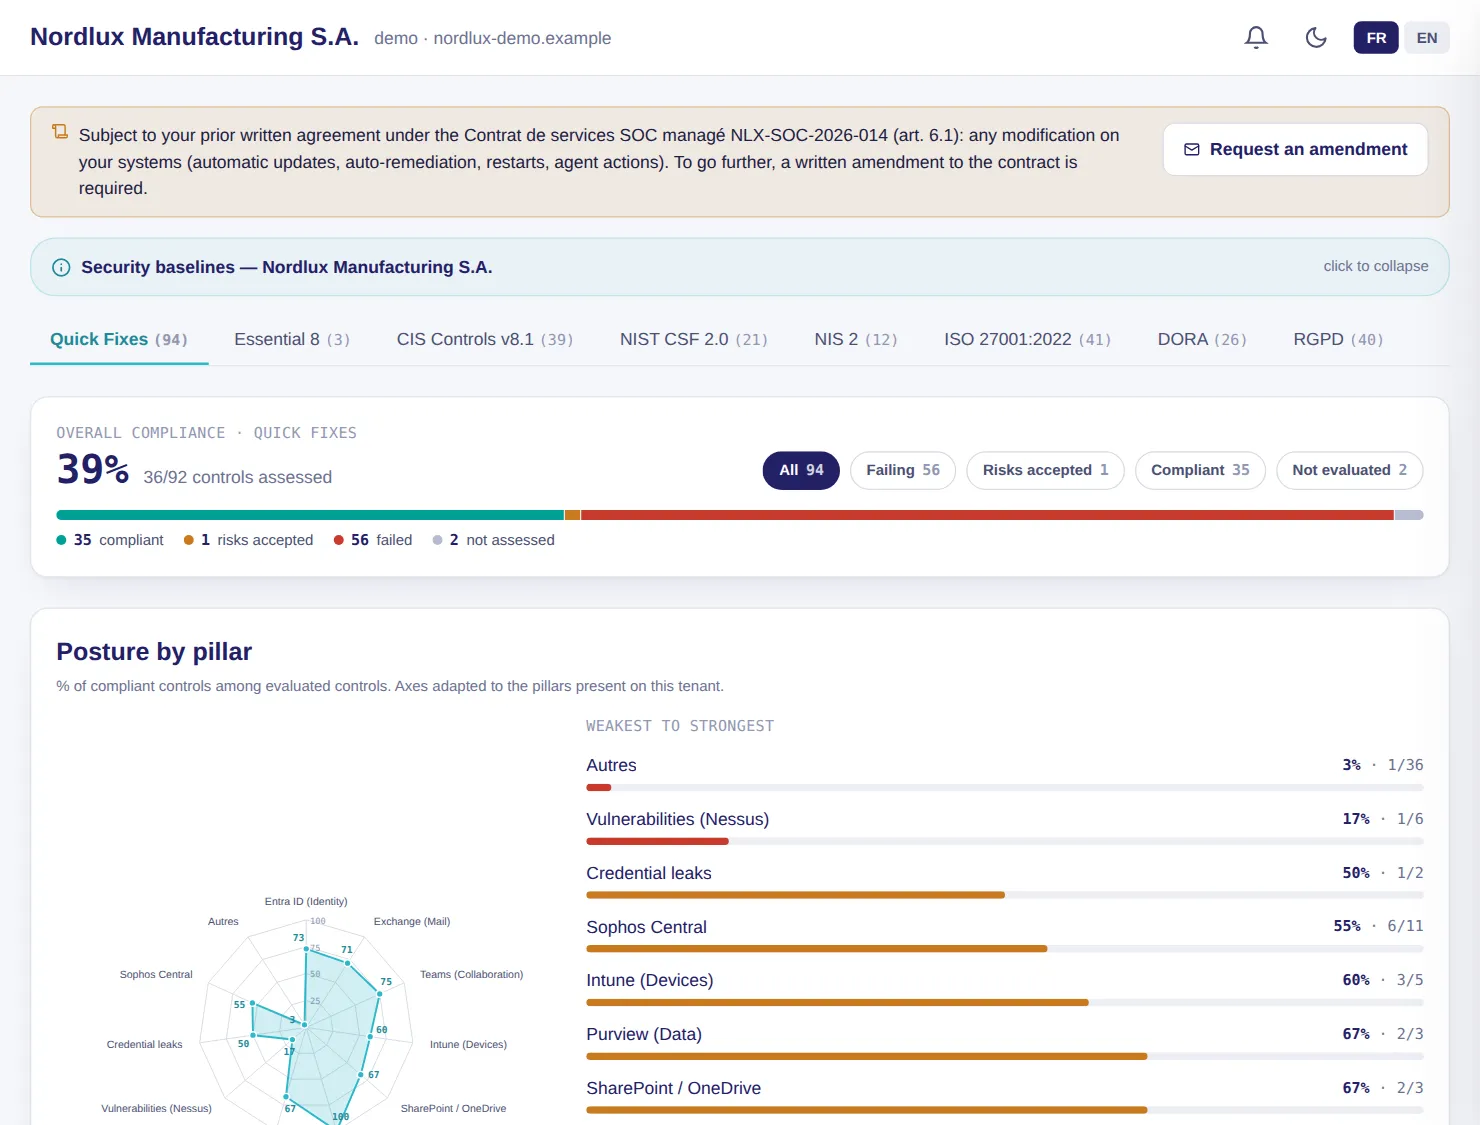
Consola LuxGap SOC: controlos de segurança do Microsoft 365 por referencial e por pilar
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Análise de IA da postura

Uma nota de A a F, os riscos que contam e o plano para os tratar

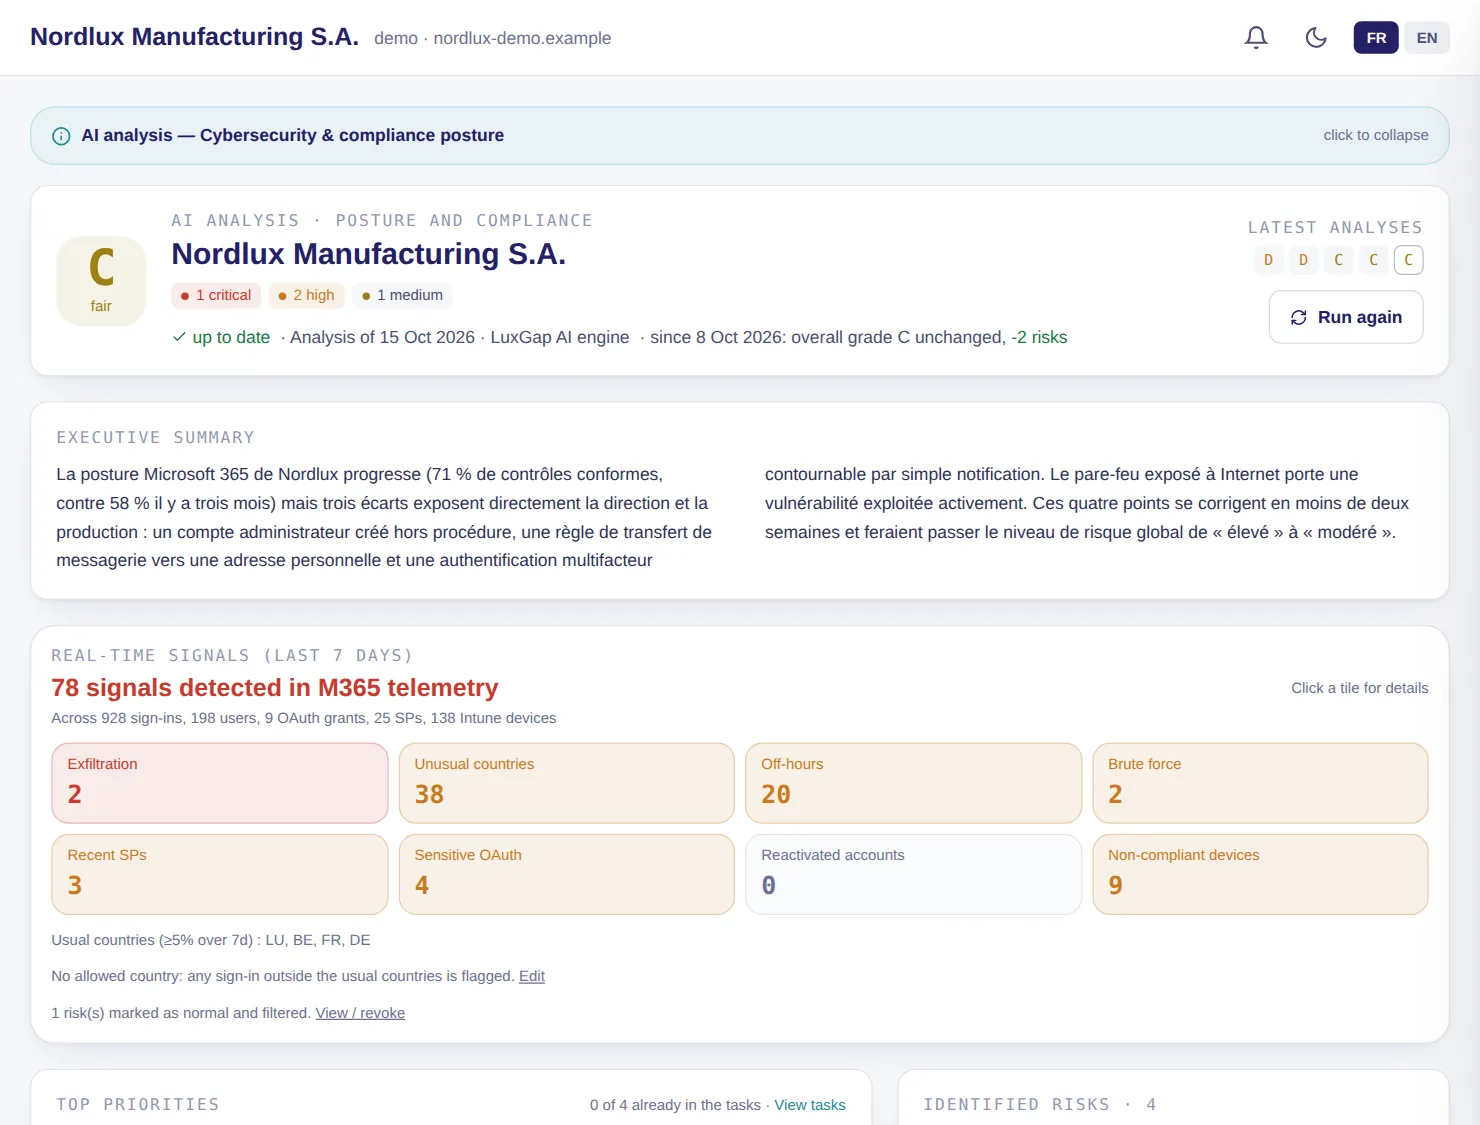
Todas as semanas, a IA da LuxGap cruza configuração, anomalias e inícios de sessão para avaliar a sua postura, nomear os riscos com as respetivas provas e propor um plano priorizado. A tendência das últimas análises mostra se está a progredir.

  • Resumo para a direção, riscos identificados, ações prioritárias e pontos fortes
  • Sinais dos últimos sete dias: países invulgares, horas atípicas, rajadas de falhas, contas dormentes reativadas, autorizações OAuth sensíveis, dispositivos não conformes
  • Cada risco tem um seguimento: assumido, corrigido, falso positivo, ou aceite e inscrito no registo de riscos
  • Redigida por predefinição no servidor de IA da LuxGap

Exemplo — cliente de demonstração

A nota continua a ser C, mas dois riscos desapareceram desde a semana anterior; são registados 78 sinais em sete dias, dos quais 38 inícios de sessão a partir de países invulgares.

Implementação: Conector Microsoft 365 ou Google Workspace.

LuxGap SOC — Consola de supervisão
Consola LuxGap SOC: análise de IA da postura, nota, resumo para a direção e sinais dos últimos sete dias
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Recomendações

O manual para reforçar o seu Microsoft 365, definição a definição

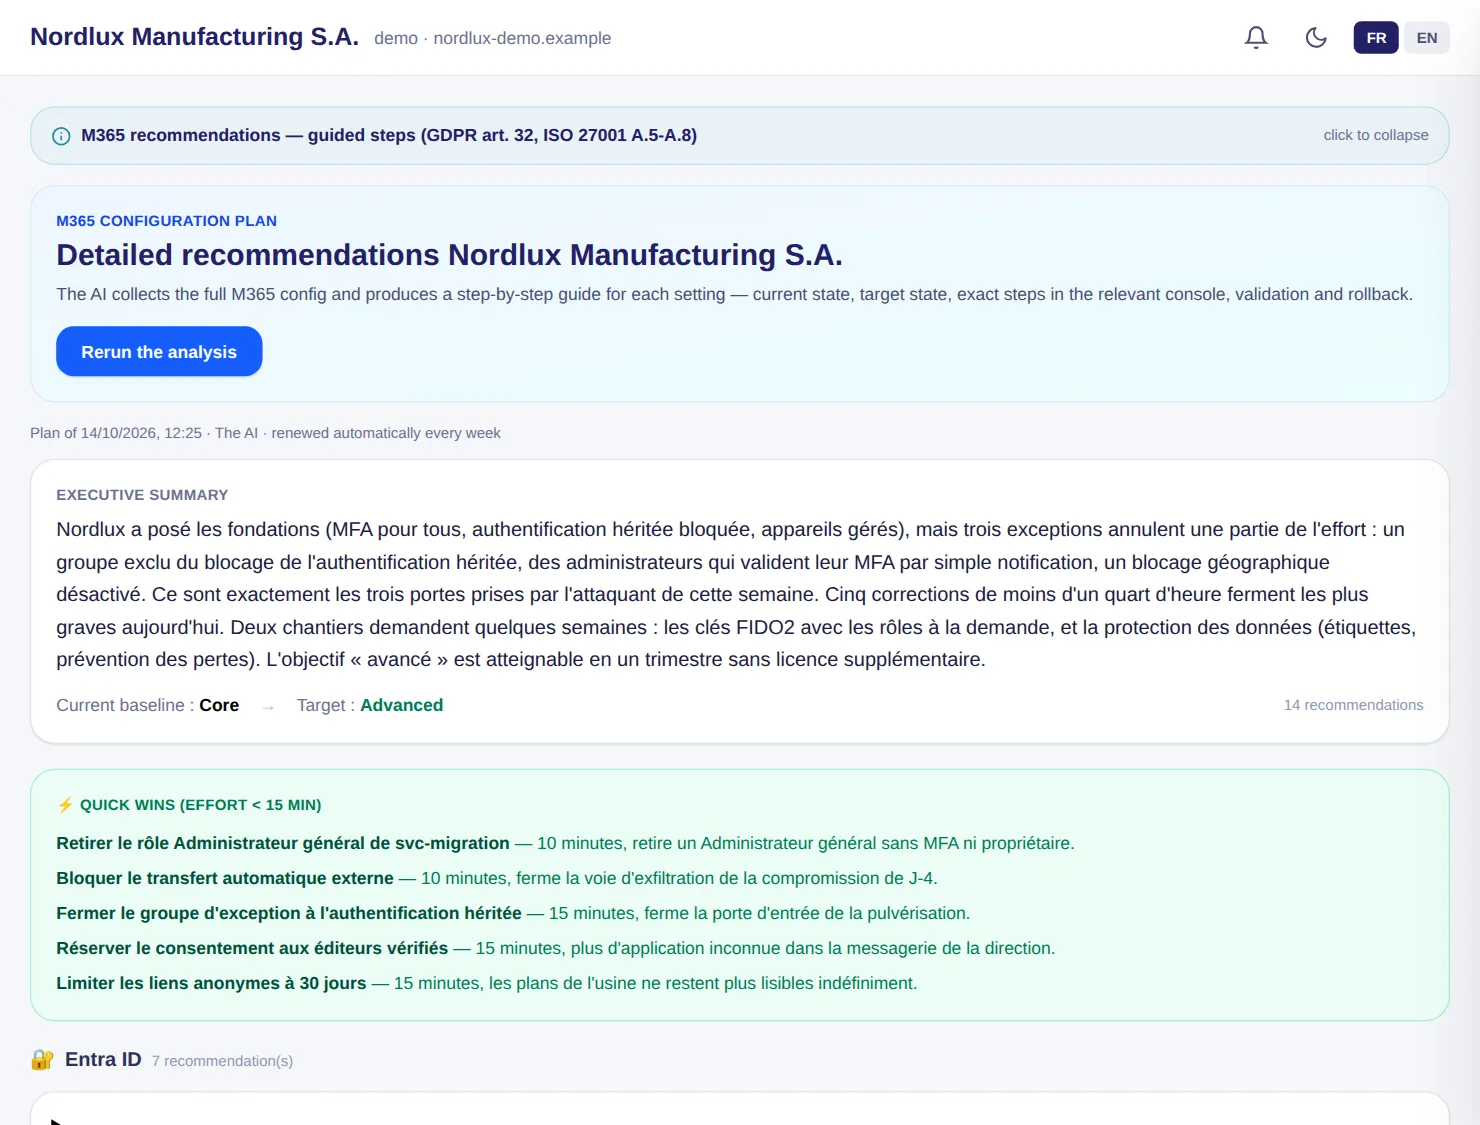
Um plano renovado todas as semanas: para cada definição, porquê alterá-la, o estado atual e o objetivo, os passos exatos na consola certa, o equivalente em PowerShell, como verificar e como voltar atrás.

  • Esforço estimado e ganhos rápidos, de menos de 15 minutos, à cabeça
  • Referência às exigências do CIS, NIST, RGPD (art. 32.º), NIS2, DORA e ISO 27001
  • A página não altera nada nos seus sistemas: o controlo continua consigo

Exemplo — cliente de demonstração

O plano começa por cinco ganhos rápidos, entre os quais «Fechar o grupo de exceção à autenticação legada»: a porta por onde o atacante entrou por IMAP.

Implementação: Conector Microsoft 365.

LuxGap SOC — Consola de supervisão
Consola LuxGap SOC: recomendações detalhadas para o Microsoft 365, ganhos rápidos à cabeça
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Direitos de administração

Quem tem que direitos e se o acesso condicional protege mesmo

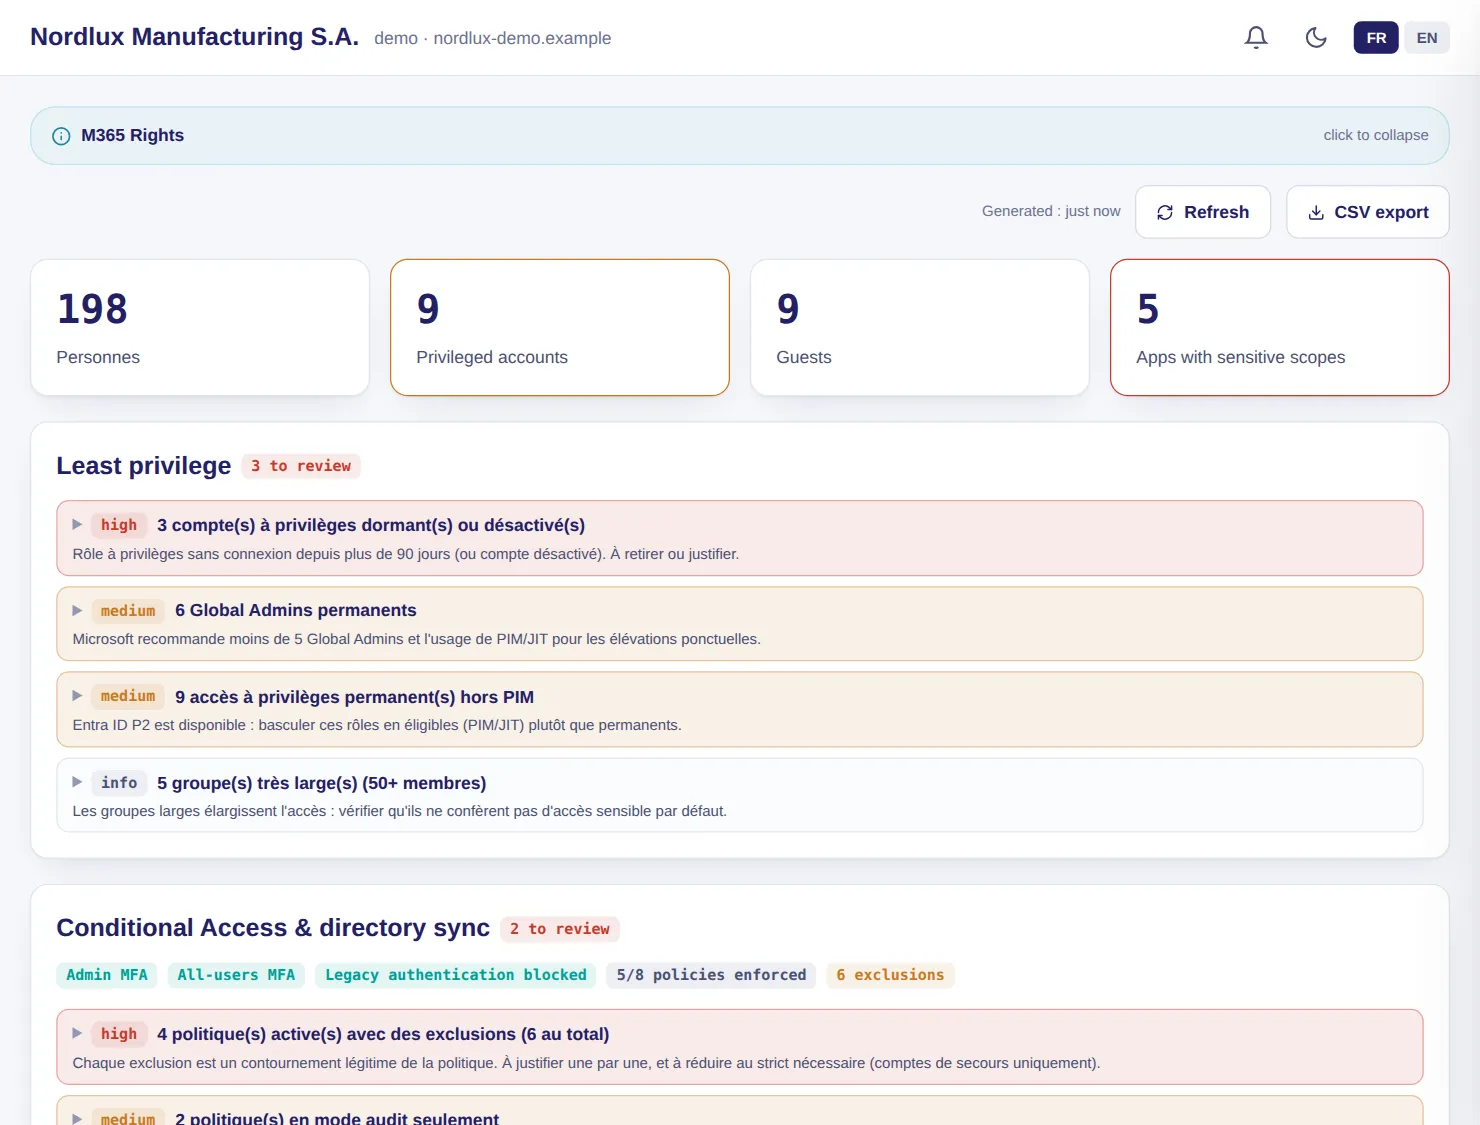
A matriz das pessoas, funções, grupos e licenças, e a análise das suas políticas de acesso condicional para encontrar o que as contorna: autenticação legada não bloqueada, exclusões, administradores sem MFA, políticas só em auditoria.

  • Contas com privilégios dormentes, Administradores Globais permanentes, acessos privilegiados fora do PIM
  • Leitura em direto, só de leitura
  • Análise conduzida pelos analistas da LuxGap, que lhe transmitem as conclusões

Exemplo — cliente de demonstração

A conta svc-migration passou a Administrador Global sem pedido registado e quatro políticas ativas têm exclusões a justificar.

Implementação: Conector Microsoft 365. As funções elegíveis do PIM exigem uma licença Entra ID P2.

LuxGap SOC — Consola de supervisão
Consola LuxGap SOC: direitos do Microsoft 365, privilégio mínimo e acesso condicional
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Dispositivos e aplicações

Os postos geridos, conformes e encriptados, e as aplicações que acedem aos seus dados

O inventário do Entra ID e do Intune mostra que dispositivos estão geridos, conformes e encriptados e quais escapam ao controlo. As aplicações autorizadas no seu diretório são assinaladas quando são recentes, pedem direitos sensíveis ou vêm de um editor desconhecido.

  • Números clicáveis que filtram as tabelas, exportação em CSV
  • Dispositivos conhecidos do Entra ID mas ausentes do Intune, postos inativos, sistemas em fim de suporte
  • Políticas de acesso condicional, de conformidade e perfis do Intune, métodos de autenticação
  • Dados: convidados, sites, etiquetas de confidencialidade

Exemplo — cliente de demonstração

7 dispositivos não conformes e 5 sem encriptação são listados com a razão de cada desvio; a aplicação «PDF Converter Pro», consentida pela direção, destaca-se pelos seus direitos sensíveis e pelo editor desconhecido.

Implementação: Conector Microsoft 365.

LuxGap SOC — Consola de supervisão

Vistas da consola Consola LuxGap SOC: dispositivos do Entra ID e do Intune, conformidade e higiene do parque Consola LuxGap SOC: aplicações empresariais e respetivas autorizações
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Correio eletrónico

O seu correio eletrónico protegido contra a usurpação de identidade e o phishing

SPF, DKIM e DMARC em todos os seus domínios, proteções do Defender para Office 365 (antiphishing, ligações e anexos seguros, aviso de remetente externo) e registo das caixas de correio: cada controlo com a sua recomendação.

  • Exchange Online e Gmail consoante os seus conectores
  • Controlos avaliados, em falha e conformes num relance
  • O conteúdo das suas mensagens nunca é lido

Exemplo — cliente de demonstração

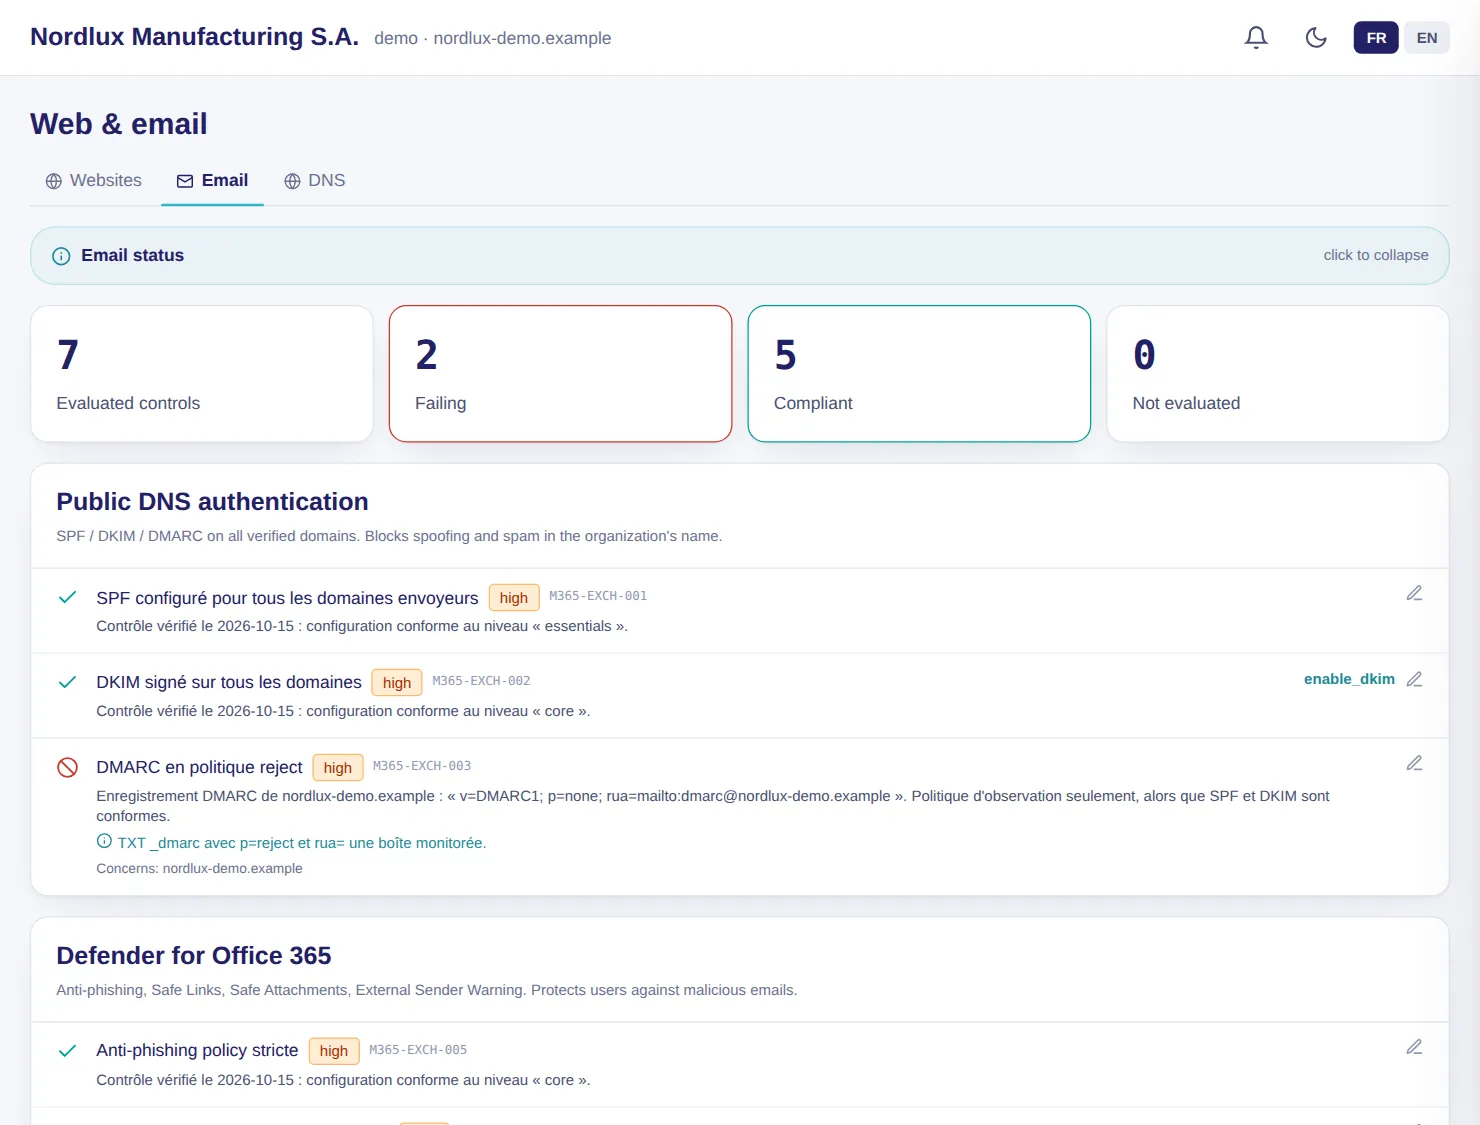
São avaliados 7 controlos: o SPF e o DKIM estão conformes, mas o DMARC continua em observação e as ligações seguras não estão ativadas.

Implementação: Conector Microsoft 365 ou Google Workspace.

LuxGap SOC — Consola de supervisão

Consola LuxGap SOC: estado do correio eletrónico, SPF, DKIM, DMARC e Defender para Office 365
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Antivírus e EDR

Os alertas dos seus antivírus finalmente lidos, correlacionados e acompanhados

O Sophos Central, o ESET PROTECT e o Microsoft Defender reportam o estado dos postos de trabalho e as suas deteções na consola: postos silenciosos, proteção desativada, ameaças não tratadas, discos não encriptados.

  • Acesso só de leitura criado por si: o SOC não pode alterar nada na sua consola de antivírus
  • Controlos de postura por fabricante: estado de saúde, proteção contra adulteração, encriptação, cobertura
  • A deteção de malware ou de ransomware torna-se um alerta crítico
  • Incidentes do Defender XDR com a respetiva cronologia

Exemplo — cliente de demonstração

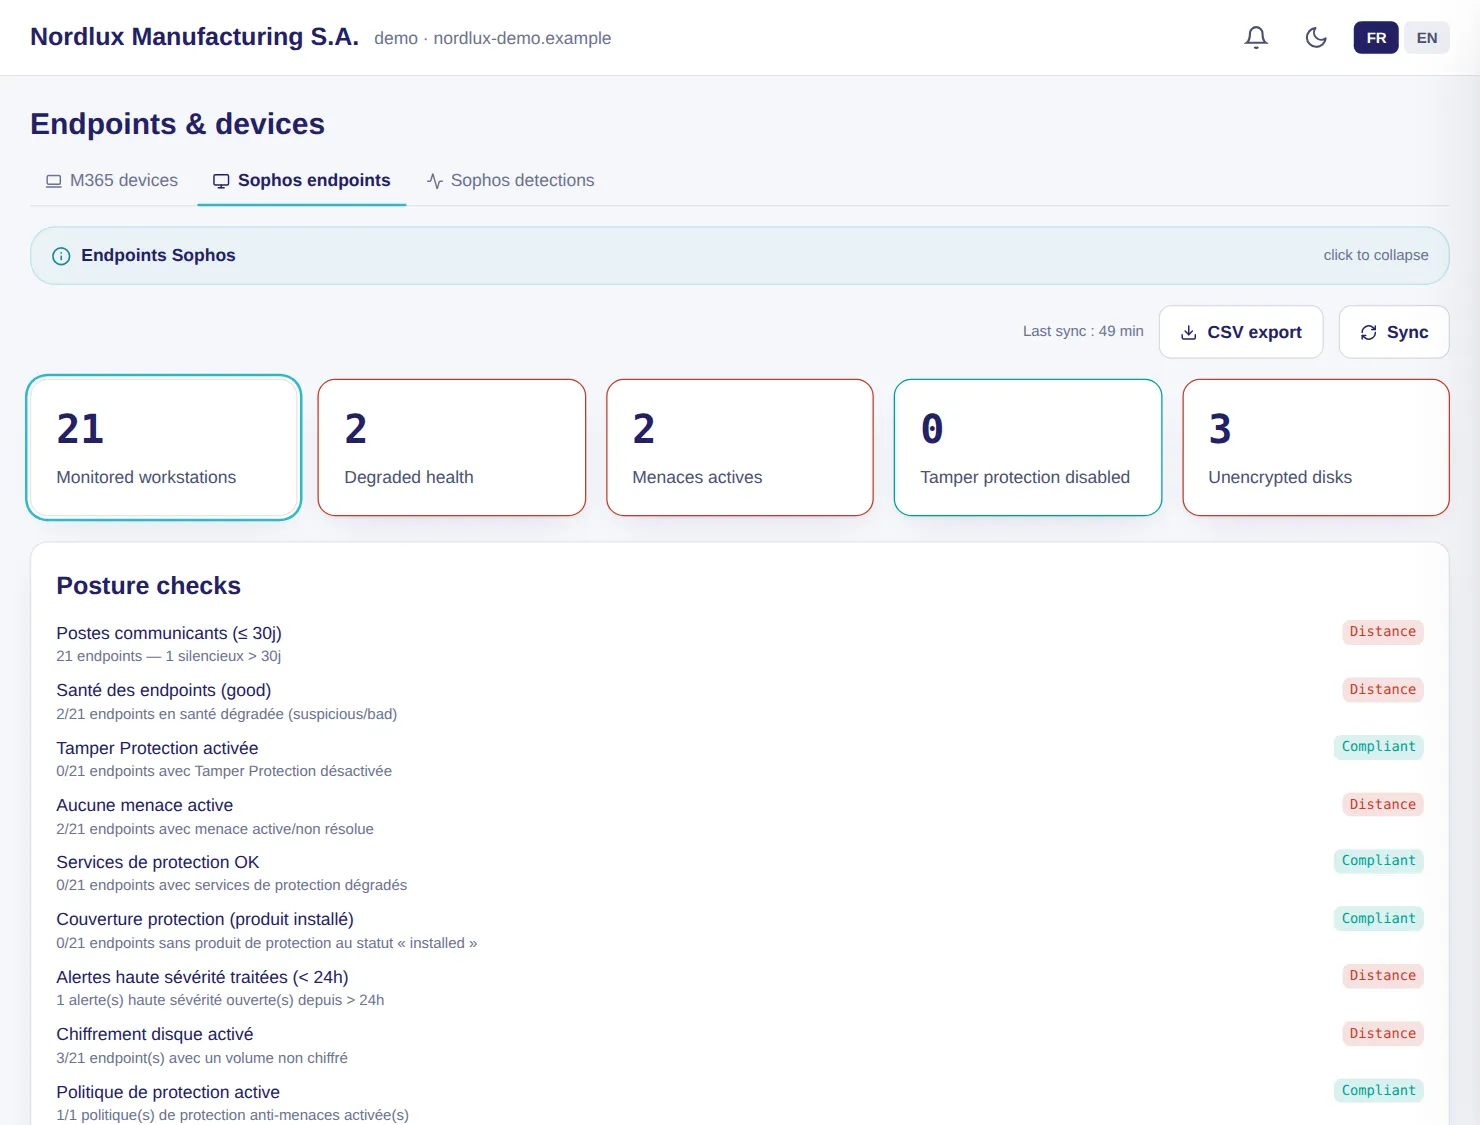
Os 21 postos que o Defender não cobre (oficina, laboratório, armazém, três Mac) são acompanhados pelo Sophos; um malware não limpo em WS-PROD-11, chegado pela chave USB de um prestador, é assinalado.

Implementação: Conector do seu fornecedor, com acesso só de leitura. Incidentes do Defender: conector Microsoft 365 e licença Defender.

LuxGap SOC — Consola de supervisão

Consola LuxGap SOC: postos Sophos supervisionados e controlos de postura
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

E ainda

Os outros módulos da família

Google Workspace

A mesma vigilância para o Google Workspace

26 controlos de configuração, 7 dos quais dedicados ao Gmail, e os mesmos detetores que para o Microsoft 365: inícios de sessão de risco, partilhas públicas no Drive, autorizações OAuth, ações de administração.

  • Conta de serviço só de leitura: nenhum direito de escrita, nunca
  • SPF, DKIM, DMARC, reencaminhamentos para fora do domínio e aplicações de terceiros no Gmail
  • Os resultados alimentam as mesmas páginas: controlos, correio eletrónico, dados, aplicações, dispositivos, análise de IA

Exemplo

Um reencaminhamento automático para um endereço externo é ativado numa caixa de correio: o controlo passa a desvio e é gerado um alerta de deriva.

Implementação: Uma conta dedicada criada pelo seu administrador, protegida por uma chave de segurança física.

Azure e Active Directory

As suas subscrições Azure e o seu diretório local controlados, em modo só de leitura

Para o Azure, 12 controlos identificam bases de dados abertas à Internet, portas de administração expostas, proprietários diretos, armazenamento público. Para o Active Directory, um coletor só de leitura num controlador de domínio procura as falhas que levam de um posto de trabalho à administração do domínio.

  • Azure: um service principal com a função Reader, criado e revogável por si
  • Active Directory: contas com privilégios e nome de serviço, delegação sem restrições, direitos de replicação, palavras-passe nas GPO, conta krbtgt antiga, LAPS
  • Nenhuma palavra-passe nem hash sai do seu domínio; o que não pôde ser lido é declarado «não medido», nunca «conforme»

Exemplo

Uma regra de rede do Azure autoriza o ambiente de trabalho remoto a partir de toda a Internet: o controlo passa a crítico.

Implementação: Azure: uma aplicação com a função Reader nas suas subscrições. Active Directory: agente Windows num controlador de domínio.

Estes módulos, no seu próprio perímetro

Descreva o que pretende monitorizar: orçamento firme no prazo de 24 h, contrato anual, perímetro garantido a 100%.

Solicitar integração Ver os preços

Está a sofrer um incidente neste momento? Ligue para o +352 621 583 116.