Saltar para o conteúdo
LuxGapSOC
Monitorização ativa
PT
Acesso à consola Solicitar integração

← Todas as funções

Deteção e investigação

Detetar, relacionar, investigar, responder: o que o SOC faz com cada sinal

Os alertas de todas as suas fontes chegam a uma única lista, triada e explicada pela IA da LuxGap. Os que contam o mesmo ataque tornam-se um inquérito redigido, e uma conta Microsoft 365 comprometida pode ser bloqueada em poucos minutos, por decisão de um analista.

Todas as capturas de ecrã provêm da consola LuxGap SOC, num cliente de demonstração: a empresa Nordlux Manufacturing e os seus dados são fictícios.

Incidentes e alertas

Uma única lista para tudo o que lhe chega, triada e explicada pela IA

Microsoft 365, Google Workspace, antivírus e EDR, servidores, rede, vulnerabilidades, dark web, sites web, cópias de segurança: todos os alertas chegam à mesma lista. A partir da gravidade média, a IA da LuxGap classifica cada um como «risco real» ou «ruído» e redige uma explicação em francês, com os passos a seguir.

  • Painel lateral do alerta: a prova, o endereço de origem localizado (país, fornecedor de alojamento, VPN ou Tor), a análise da IA e as ações possíveis
  • O ruído é arquivado automaticamente; um erro do modelo nunca arquiva nada
  • Correlação: cinco tentativas falhadas seguidas de um início de sessão bem-sucedido a partir do mesmo endereço tornam-se um único alerta crítico
  • O seu administrador assume o tratamento de um alerta ou classifica-o como falso positivo; o encerramento definitivo cabe ao SOC

Exemplo — cliente de demonstração

Esta manhã, a palavra-passe divulgada do estagiário de TI é tentada a partir do endereço que já tinha tomado a conta de um diretor quatro dias antes. A MFA bloqueia o início de sessão; a IA classifica o alerta como «risco real», faz a ligação com a primeira intrusão e a desativação da conta aguarda a validação de um analista.

Implementação: Incluído: os alertas vêm das fontes integradas, sincronizadas de hora a hora.

LuxGap SOC — Consola de supervisão
Vistas da consola Consola LuxGap SOC: painel lateral de um alerta crítico com a análise da IA e a ação proposta Consola LuxGap SOC: lista de incidentes e alertas, de todas as fontes
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Inquéritos IA

Os alertas que contam o mesmo ataque, reunidos e narrados

A cada 10 minutos, o SOC relaciona os alertas de um mesmo cliente que partilham uma conta, um endereço IP, um dispositivo, um domínio ou um ficheiro com menos de 72 horas de intervalo. A IA da LuxGap lê o dossiê de provas e redige a narrativa do incidente: o que aconteceu, por que ordem, com que gravidade e o que é preciso fazer.

  • Cronologia, grafo das contas, endereços e dispositivos envolvidos, técnicas de ataque MITRE ATT&CK
  • A IA pode agravar a gravidade de um inquérito, nunca a reduzir
  • Os dados ficam na LuxGap: estes inquéritos não passam por nenhum fornecedor de IA externo
  • Nada é executado sem um analista: as ações propostas seguem para o módulo Resposta, onde são validadas ou recusadas
  • Pesquisa do analista: um endereço, um domínio, um IP ou uma CVE pesquisados de uma só vez em tudo o que o SOC já guardou (fugas, domínios imitadores, superfície exposta, ransomware, caça a ameaças, vigilância), sem nenhum pedido fora do SOC; o termo pesquisado nunca é conservado

Exemplo — cliente de demonstração

Seis alertas repartidos por quatro dias (pulverização de palavras-passe, início de sessão IMAP sem MFA, regra que reencaminha o correio, conta assinalada como comprometida, início de sessão de um administrador a partir da Nigéria, palavra-passe divulgada tentada esta manhã) formam um único inquérito crítico: «Conta de Jean Thill tomada por uma palavra-passe divulgada; o atacante visa agora outras contas».

Implementação: Incluído, nada a ativar. Os inquéritos são a ferramenta dos analistas da LuxGap: recebe as conclusões e as ações a realizar.

LuxGap SOC — Consola de supervisão

Vistas da consola Consola LuxGap SOC: narrativa de um inquérito crítico redigida pela IA da LuxGap Consola LuxGap SOC: cronologia e grafo das entidades de um inquérito Consola LuxGap SOC: pesquisa de um domínio em todas as fontes do SOC
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Resposta a incidentes

Uma conta Microsoft 365 comprometida, bloqueada em minutos e não em horas

Quando uma conta é tomada, o SOC pode terminar as suas sessões, desativá-la e voltar a ativá-la depois de a palavra-passe ser alterada. A deteção propõe a ação, um analista valida-a e um serviço separado executa-a depois de reverificar todas as regras de segurança.

  • Nada avança sem o seu mandato assinado nem o seu consentimento a uma aplicação dedicada, limitada a três permissões
  • Nunca numa conta de administrador, numa conta sincronizada a partir do seu diretório local ou numa conta que tenha protegido
  • Cada ação é registada e é avisado por e-mail
  • O seu administrador consulta o mandato, o consentimento e o histórico das ações na consola

Exemplo — cliente de demonstração

As sessões de Jean Thill são terminadas e a sua conta é desativada 32 minutos após a intrusão; é reativada no dia seguinte, com a palavra-passe alterada. O bloqueio pedido na conta de administrador de Tom Kremer é recusado pela regra de proteção: esta conta trata-se com a CISO.

Implementação: Conector Microsoft 365, mandato de resposta anexo ao contrato, consentimento do seu Administrador Global à aplicação «LuxGap SOC — Réponse».

LuxGap SOC — Consola de supervisão

Vistas da consola Consola LuxGap SOC: histórico das ações de resposta, validadas, executadas ou recusadas Consola LuxGap SOC: mandato, consentimento, políticas e contas protegidas do módulo Resposta
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Comportamento por conta

Detetar o atacante que inicia sessão com credenciais verdadeiras

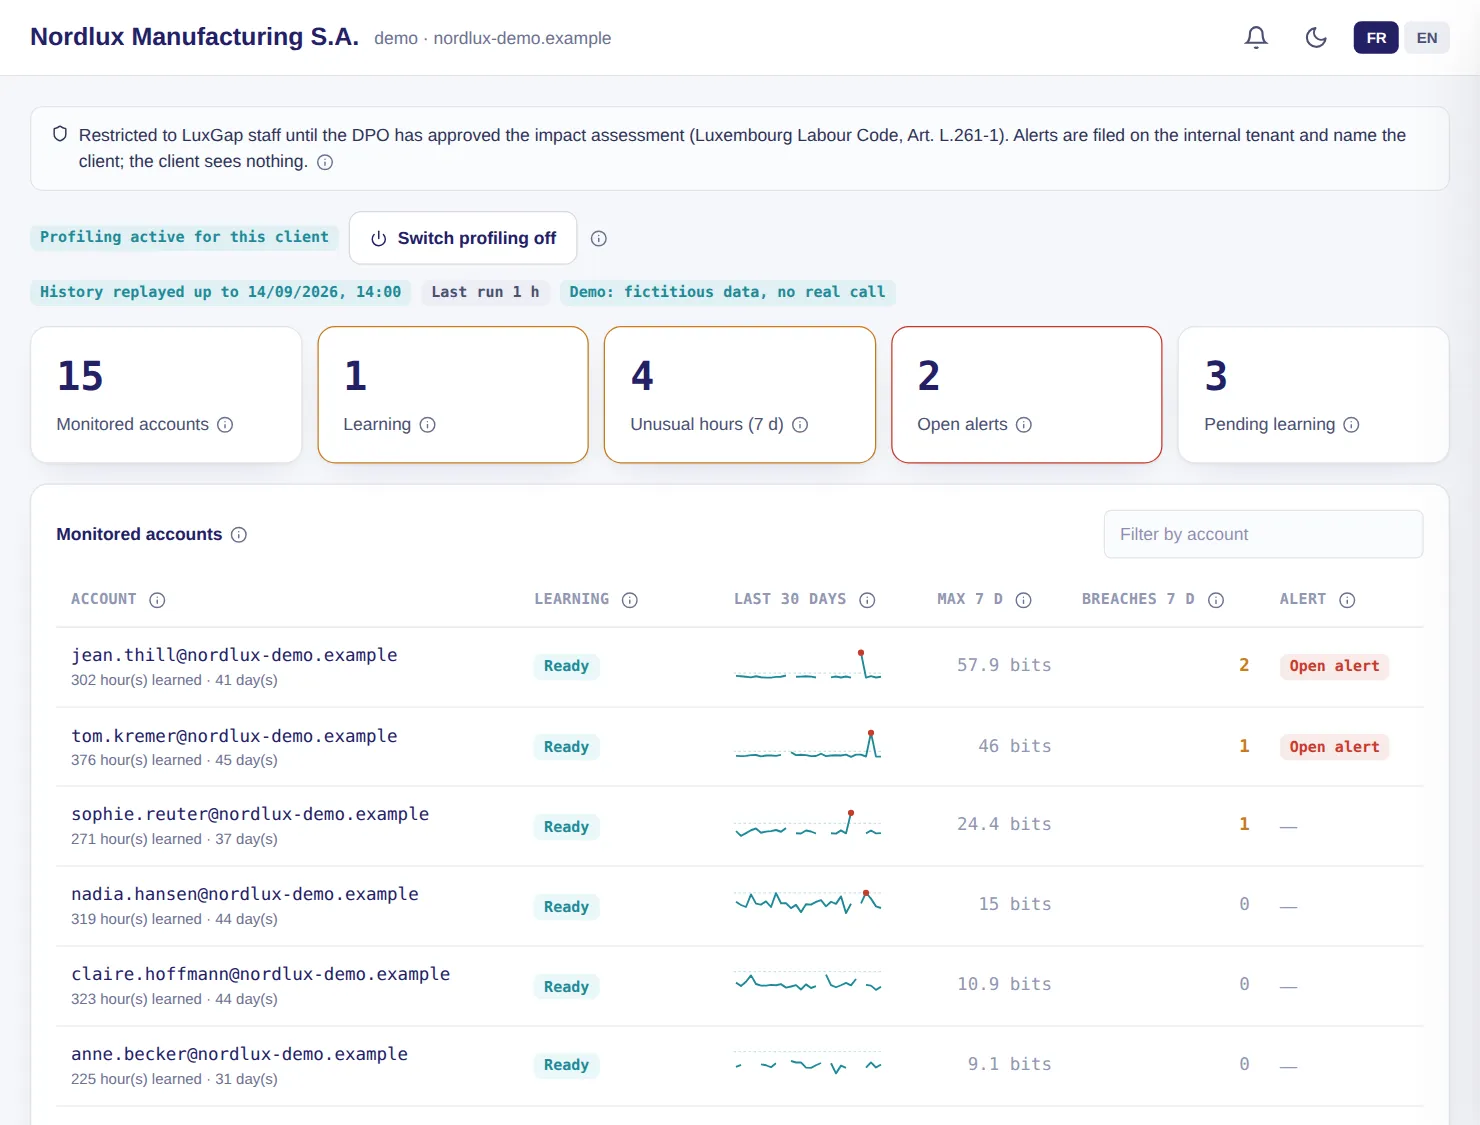
Uma palavra-passe roubada não aciona nenhuma regra. Por isso, o SOC aprende o que cada conta faz habitualmente (país, operador, dispositivo, modo de início de sessão, horários, volumes, ações sensíveis) e avalia cada hora de atividade: quanto mais improvável for para essa conta, mais pesa.

  • Uma conta é aprendida em 14 dias; um hábito só é retido após três dias distintos, para que o próprio atacante não passe a fazer parte do normal
  • Uma hora muito invulgar gera um alerta, cinco no máximo por dia e por cliente
  • Uma deslocação legítima marca-se como «é normal» e deixa de alertar
  • Fontes: inícios de sessão e registos de auditoria do Microsoft Entra ID, atividade do Google Workspace

Exemplo — cliente de demonstração

O início de sessão IMAP de Jean Thill a meio da noite, a partir da Nigéria, soma um país, um operador e um protocolo nunca vistos: a hora é assinalada. A deslocação da DPO a Lisboa, essa, é marcada como «é normal».

Implementação: Desativado por predefinição. Ativado pela LuxGap após a avaliação de impacto validada pelo seu DPO e a informação do pessoal (Código do Trabalho luxemburguês, art. L.261-1).

LuxGap SOC — Consola de supervisão

Consola LuxGap SOC: contas acompanhadas, aprendizagem e horas invulgares por conta
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

Registos brutos

Todos os seus registos conservados e consultáveis durante um incidente

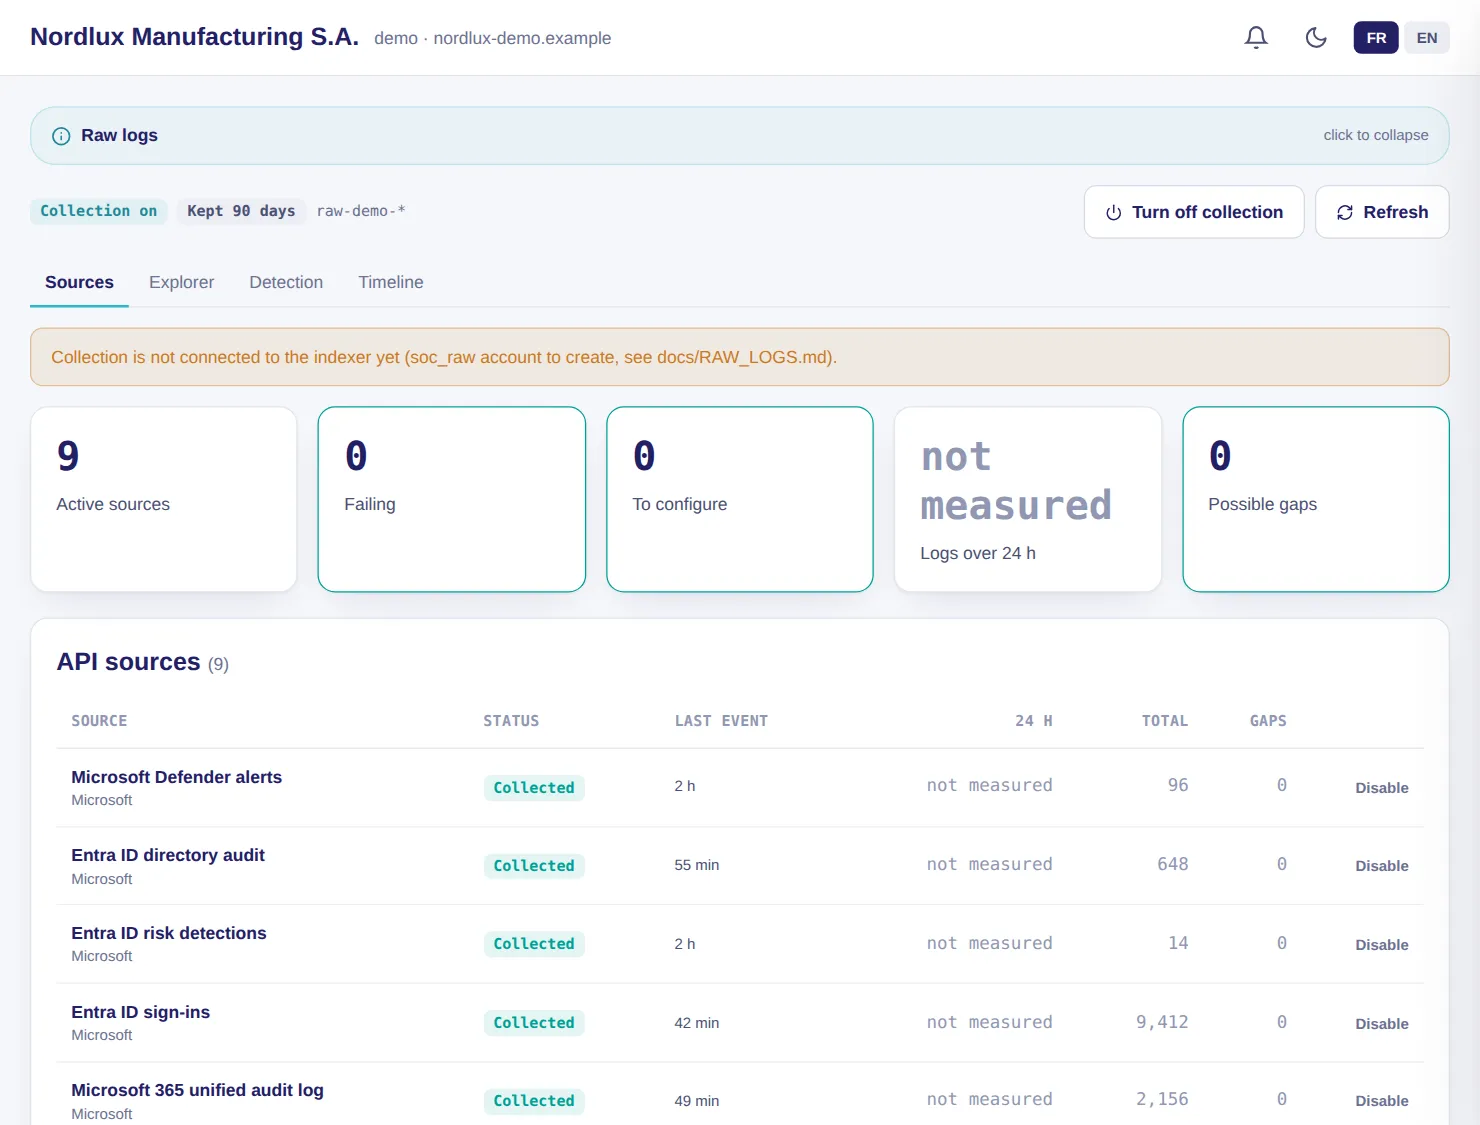
Os registos dos seus serviços cloud, firewalls, servidores e aplicações são recolhidos num índice próprio da sua organização. Durante um incidente, o analista pesquisa em todas as fontes ao mesmo tempo e reconstitui a cronologia de uma conta, de um endereço ou de um dispositivo.

  • Conservação à escolha: 30, 60, 90, 180 ou 365 dias, aplicada ao dia
  • Pesquisa em todas as fontes, de uma hora a 90 dias, exportação em CSV
  • Cronologia a 1 h, 6 h, 24 h ou 72 h em torno de um evento, exportável com uma impressão digital SHA-256 como prova
  • Dezoito regras de deteção a cada 5 minutos, das quais seis para a sonda de rede e quatro para os relatórios recebidos por e-mail: pulverização de palavras-passe, conta comprometida, elevação de privilégios, partilha pública, autenticação legada, palavra-passe divulgada reutilizada
  • Uma fonte silenciosa há mais de 6 horas gera um alerta; cada pesquisa é registada

Exemplo — cliente de demonstração

São recolhidas nove fontes: inícios de sessão, auditoria e deteções de risco do Entra ID, alertas do Defender, eventos e alertas do Sophos, registos dos servidores e atividade na consola.

Implementação: Conectores dos seus serviços e, para os registos de rede e de servidores, uma máquina de recolha instalada nas suas instalações, ligada ao SOC por um túnel encriptado de saída.

LuxGap SOC — Consola de supervisão

Consola LuxGap SOC: fontes de registos brutos recolhidas e respetivo estado
Cliente de demonstração, dados fictícios. Clique numa captura de ecrã para a ampliar.

E ainda

Os outros módulos da família

Vigilância e caça a ameaças

Quando uma ameaça é publicada, o SOC verifica se já o atingiu

Os indicadores de comprometimento publicados pelo CIRCL, o centro de resposta luxemburguês, são importados a cada 6 horas e procurados nos seus registos dos 90 dias anteriores e, depois, de forma contínua. A vigilância agrega também os avisos do CERT-FR, da CISA, da Microsoft e da ESET, resumidos em francês.

  • Veredicto por cliente: atingido, não atingido no período coberto, ou não verificável, com a razão
  • Uma correspondência é qualificada por um analista antes de lhe ser comunicada
  • Resumo diário e clientes abrangidos identificados por editor e por produto

Exemplo

Um feed publica o endereço de um servidor de comando e controlo; a caça volta a encontrá-lo nos seus inícios de sessão do mês passado; o analista confirma e depois avisa-o.

Implementação: Incluído assim que os seus registos brutos forem recolhidos.

Relatórios recebidos por e-mail

Os relatórios que ninguém lê até ao fim, lidos em seu nome

Firewall, antivírus, cópias de segurança, supervisão: as suas ferramentas enviam relatórios por e-mail. Faça-os reencaminhar para uma caixa de correio dedicada; o SOC lê o corpo e os anexos (PDF, CSV, Excel, HTML), acrescenta-os aos seus registos e só retém o que conta.

  • Quatro regras: erro assinalado, pico de linhas bloqueadas, alvo que o SOC sabe estar vulnerável ou exposto, ferramenta que deixa de enviar
  • Só são lidos os remetentes que autorizar
  • Síntese a pedido pela IA da LuxGap, sem fornecedor externo

Exemplo

O seu firewall envia um relatório todas as noites. No dia em que as linhas bloqueadas triplicam, é gerado um alerta; no dia em que se cala, também.

Implementação: Com a LuxGap: criação da caixa de relatórios e da lista de remetentes autorizados.

Estes módulos, no seu próprio perímetro

Descreva o que pretende monitorizar: orçamento firme no prazo de 24 h, contrato anual, perímetro garantido a 100%.

Solicitar integração Ver os preços

Está a sofrer um incidente neste momento? Ligue para o +352 621 583 116.