Aller au contenu
LuxGapSOC
Surveillance active
FR
Connexion console Demander un raccordement

← Toutes les fonctions

Microsoft 365 et postes

Microsoft 365, Google Workspace et postes : la configuration vérifiée, les écarts expliqués

Le SOC lit vos services cloud en lecture seule, contrôle leur configuration à chaque synchronisation et vous dit, réglage par réglage, quoi corriger et comment. Vos antivirus et EDR remontent au même endroit.

Toutes les captures viennent de la console LuxGap SOC, sur un client de démonstration : la société Nordlux Manufacturing et ses données sont fictives.

Contrôles de configuration

Votre Microsoft 365 contrôlé point par point, et ce qui a dérivé depuis

39 contrôles couvrent Entra ID, Exchange, Intune, Defender, Teams, Purview et SharePoint. Chacun est rattaché aux référentiels qui l'exigent : CIS, NIST CSF, NIS2, RGPD, DORA, ISO 27001, Essential 8 et la base de sécurité Microsoft.

  • Synchronisation toutes les heures ; un contrôle qui régresse lève une alerte de dérive
  • Un contrôle non évalué, faute de permission ou de licence, est dit tel quel, jamais compté conforme
  • Guide de correction pas à pas pour chaque écart, ou demande directe à LuxGap
  • Niveaux de maturité Essentials, Core, Advanced et Premium

Exemple — client de démonstration

La politique DMARC est restée en observation (p=none) : le contrôle est en écart, avec sa correction. La part de contrôles Microsoft 365 conformes est passée de 58 % à 71 % en trois mois.

Mise en place : Connecteur Microsoft 365 en lecture seule : une application consentie une fois par votre administrateur, aucun mot de passe conservé.

LuxGap SOC — Console de supervision
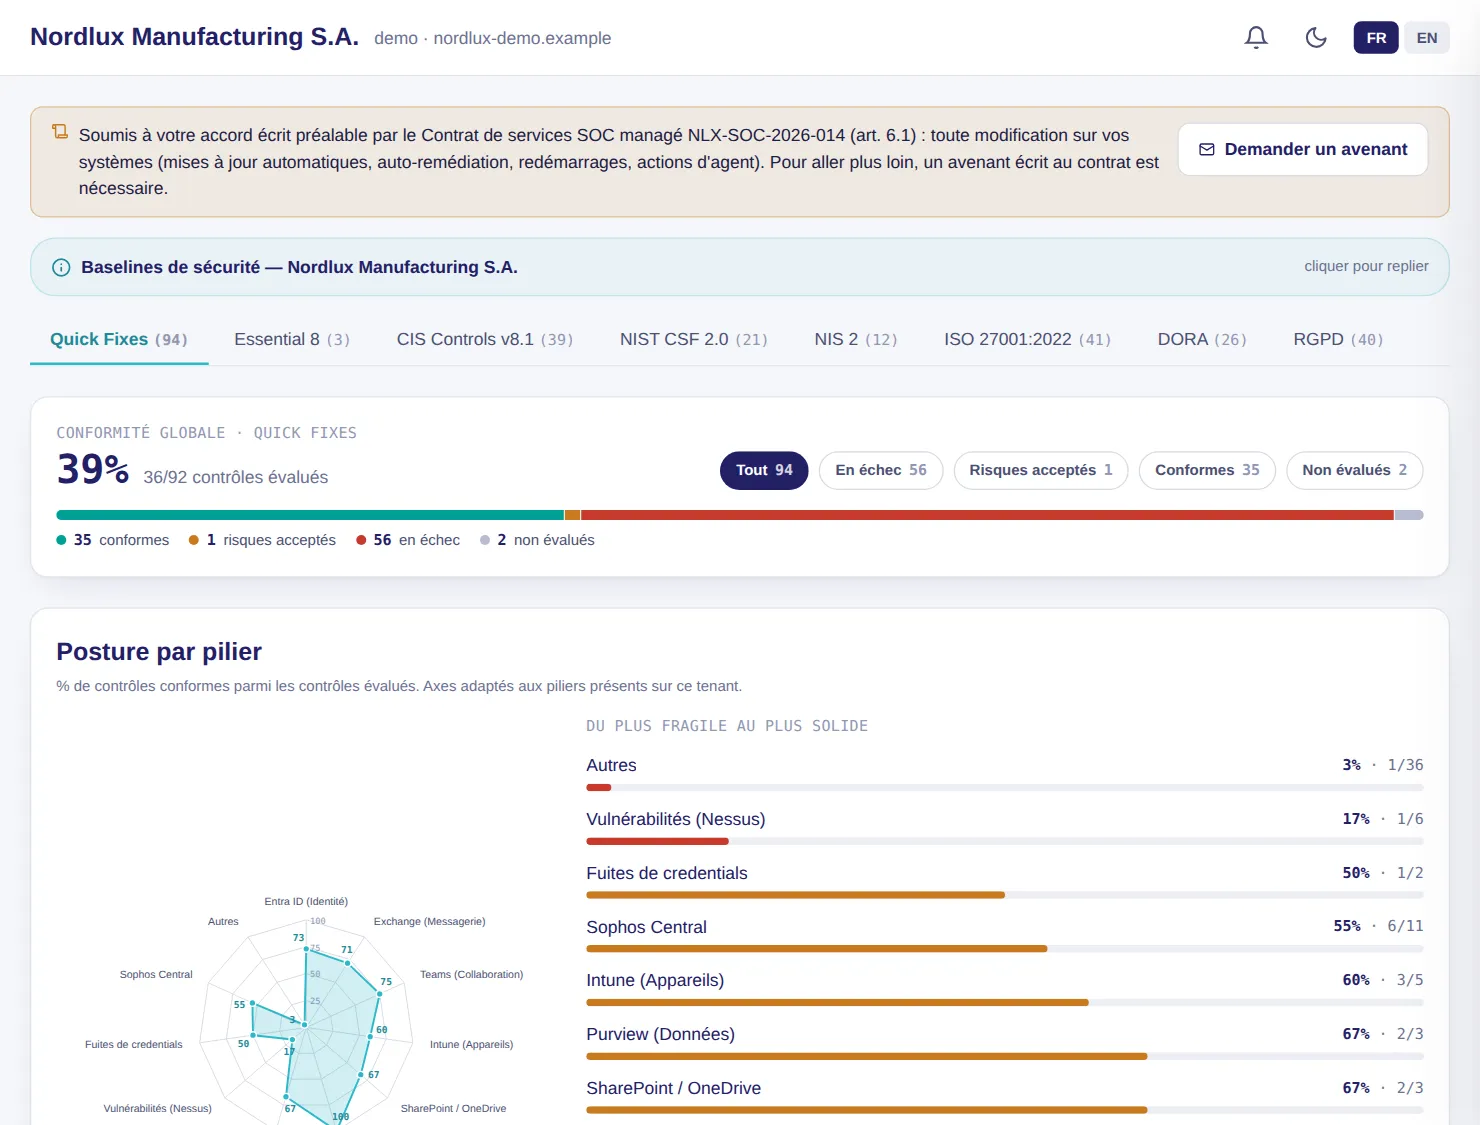
Console LuxGap SOC : contrôles de sécurité Microsoft 365 par référentiel et par pilier
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

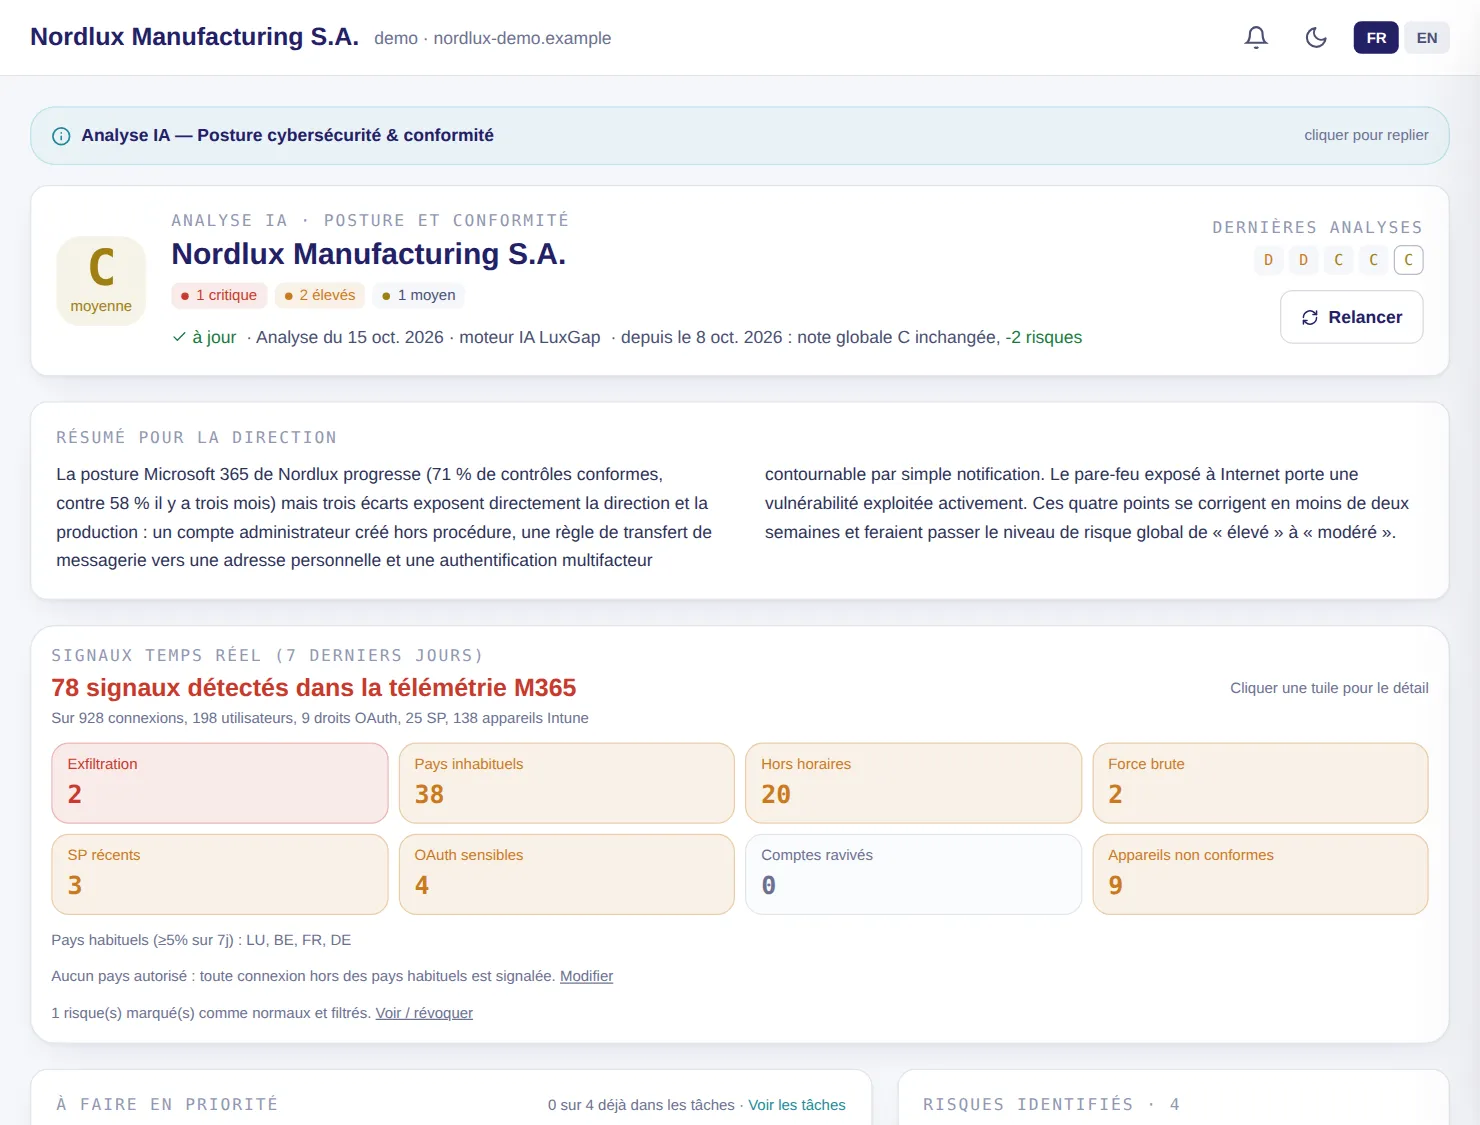
Analyse IA de la posture

Une note de A à F, les risques qui comptent et le plan pour les traiter

Chaque semaine, l'IA de LuxGap croise configuration, anomalies et connexions pour noter votre posture, nommer les risques avec leurs preuves et proposer un plan priorisé. La tendance des dernières analyses montre si vous progressez.

  • Résumé pour la direction, risques identifiés, actions prioritaires et acquis
  • Signaux des sept derniers jours : pays inhabituels, heures atypiques, rafales d'échecs, comptes dormants réveillés, autorisations OAuth sensibles, appareils non conformes
  • Chaque risque reçoit une suite : pris en charge, corrigé, faux positif, ou accepté et inscrit au registre des risques
  • Rédigée par défaut sur le serveur IA de LuxGap

Exemple — client de démonstration

La note reste C, mais deux risques ont disparu depuis la semaine précédente ; 78 signaux sont relevés en sept jours, dont 38 connexions depuis des pays inhabituels.

Mise en place : Connecteur Microsoft 365 ou Google Workspace.

LuxGap SOC — Console de supervision
Console LuxGap SOC : analyse IA de la posture, note, résumé pour la direction et signaux des sept derniers jours
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Recommandations

Le mode d'emploi pour durcir votre Microsoft 365, réglage par réglage

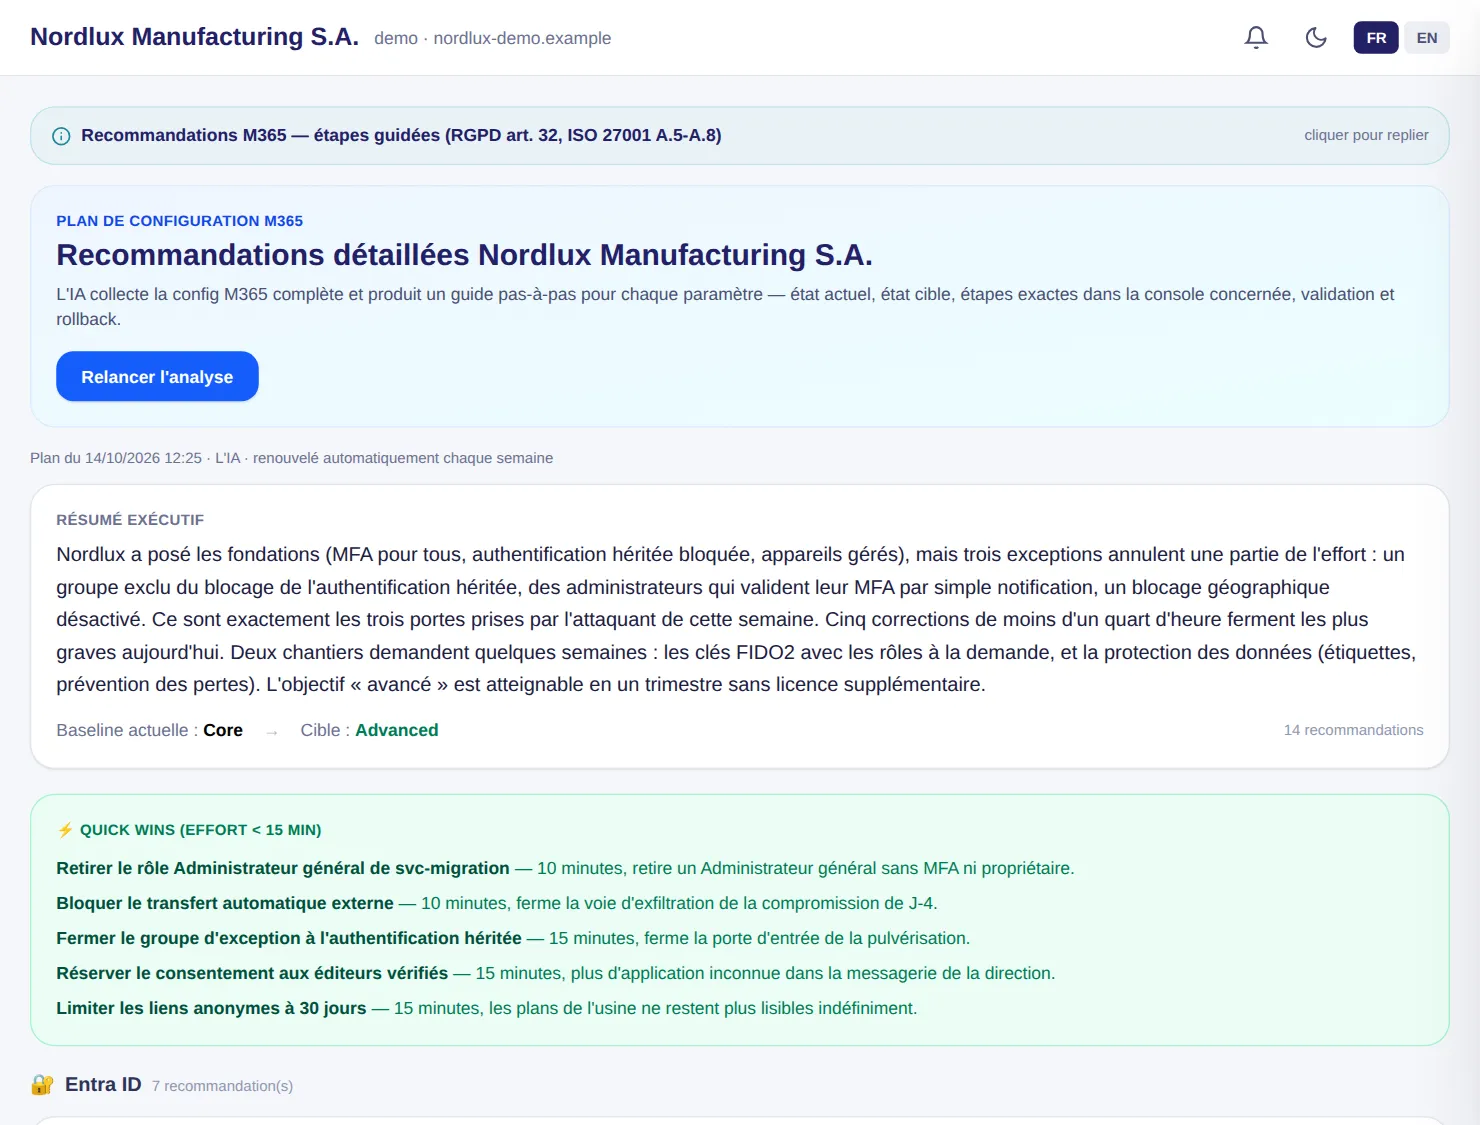
Un plan renouvelé chaque semaine : pour chaque réglage, pourquoi le changer, l'état actuel et la cible, les étapes exactes dans la bonne console, l'équivalent PowerShell, comment vérifier et comment revenir en arrière.

  • Effort estimé, et gains rapides de moins de 15 minutes en tête
  • Référence aux exigences CIS, NIST, RGPD art. 32, NIS2, DORA et ISO 27001
  • La page ne modifie rien chez vous : vous gardez la main

Exemple — client de démonstration

Le plan commence par cinq gains rapides, dont « Fermer le groupe d'exception à l'authentification héritée » : la porte par laquelle l'attaquant est entré en IMAP.

Mise en place : Connecteur Microsoft 365.

LuxGap SOC — Console de supervision
Console LuxGap SOC : recommandations Microsoft 365 détaillées, gains rapides en tête
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Droits d'administration

Qui a quels droits, et si l'accès conditionnel protège vraiment

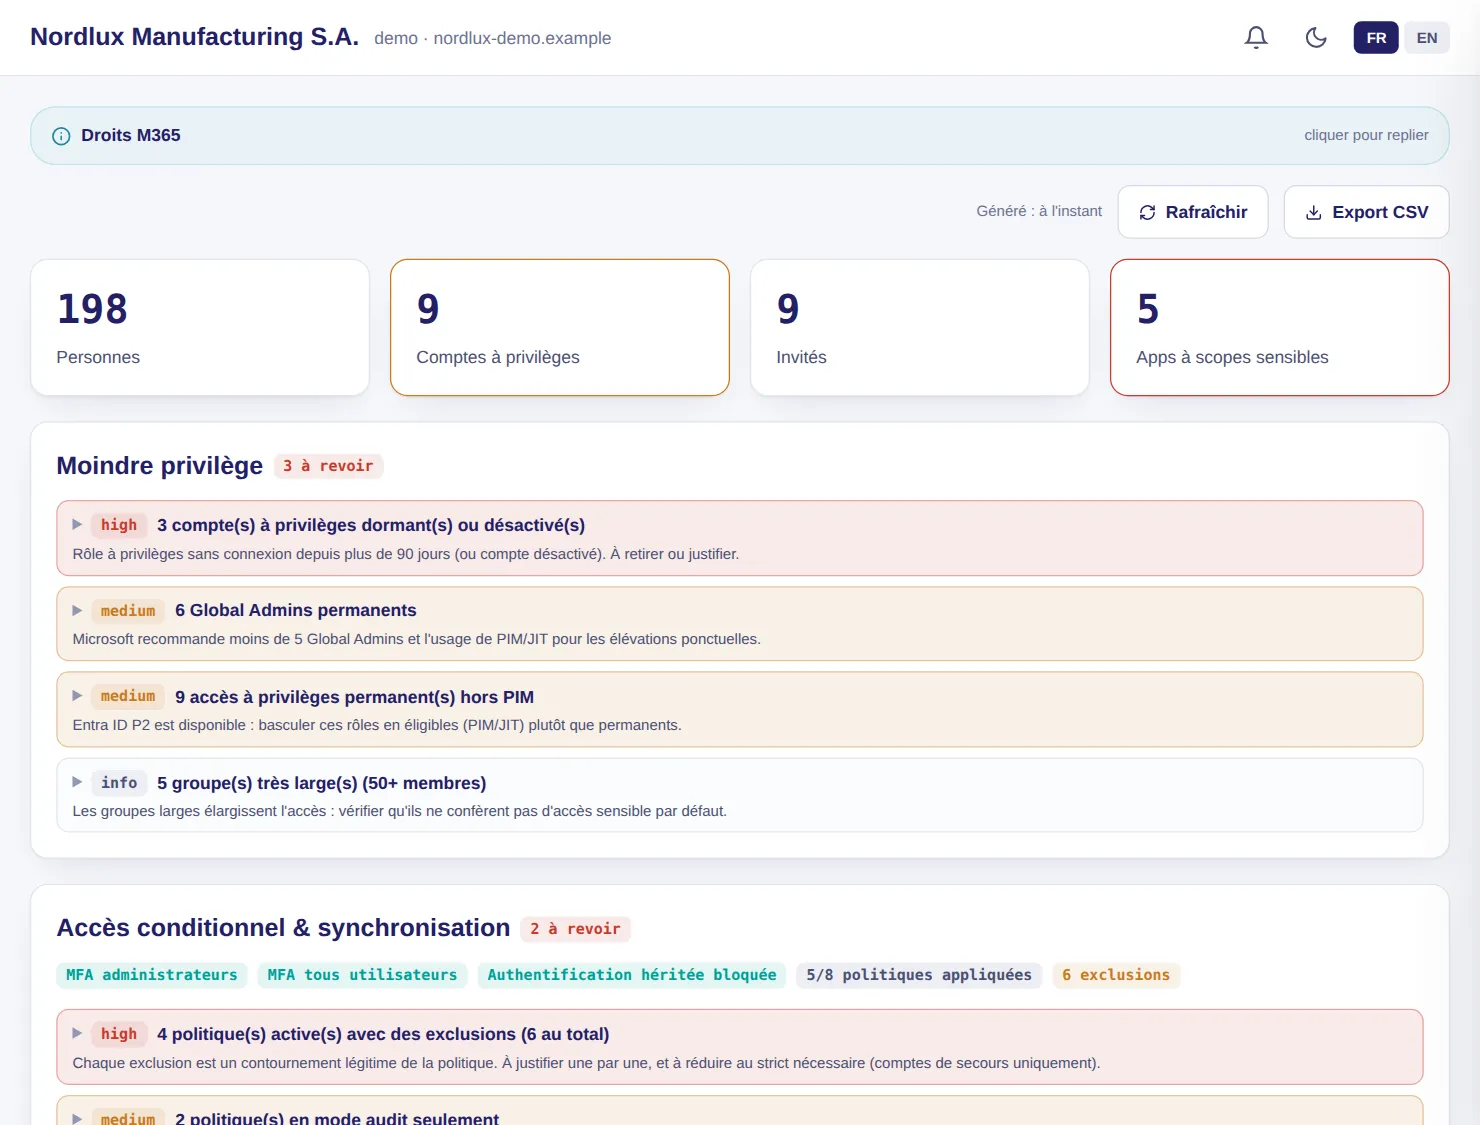
La matrice des personnes, rôles, groupes et licences, et l'analyse de vos politiques d'accès conditionnel pour trouver ce qui les contourne : authentification héritée non bloquée, exclusions, administrateurs sans MFA, politiques en audit seul.

  • Comptes à privilèges dormants, administrateurs globaux permanents, accès privilégiés hors PIM
  • Lecture en direct, en lecture seule
  • Analyse menée par les analystes LuxGap, qui vous en transmettent les conclusions

Exemple — client de démonstration

Le compte svc-migration est devenu administrateur général sans ticket, et quatre politiques actives portent des exclusions à justifier.

Mise en place : Connecteur Microsoft 365. Les rôles éligibles PIM demandent une licence Entra ID P2.

LuxGap SOC — Console de supervision
Console LuxGap SOC : droits Microsoft 365, moindre privilège et accès conditionnel
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Appareils et applications

Les postes gérés, conformes et chiffrés, et les applications qui accèdent à vos données

L'inventaire Entra ID et Intune montre quels appareils sont gérés, conformes et chiffrés, et lesquels échappent au contrôle. Les applications autorisées dans votre annuaire sont signalées quand elles sont récentes, demandent des droits sensibles ou viennent d'un éditeur inconnu.

  • Chiffres cliquables qui filtrent les tableaux, export CSV
  • Appareils connus d'Entra ID mais absents d'Intune, postes inactifs, systèmes en fin de support
  • Politiques d'accès conditionnel, de conformité et profils Intune, méthodes d'authentification
  • Données : invités, sites, étiquettes de sensibilité

Exemple — client de démonstration

7 appareils non conformes et 5 sans chiffrement sont listés avec la raison de chaque écart ; l'application « PDF Converter Pro », consentie par la direction, ressort avec ses droits sensibles et son éditeur inconnu.

Mise en place : Connecteur Microsoft 365.

LuxGap SOC — Console de supervision
Vues de la console Console LuxGap SOC : appareils Entra ID et Intune, conformité et hygiène du parc Console LuxGap SOC : applications d'entreprise et leurs autorisations
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Messagerie

Votre messagerie protégée contre l'usurpation et l'hameçonnage

SPF, DKIM et DMARC sur tous vos domaines, protections Defender pour Office 365 (anti-hameçonnage, liens et pièces jointes fiables, avertissement d'expéditeur externe) et journalisation des boîtes : chaque contrôle avec sa recommandation.

  • Exchange Online et Gmail selon vos connecteurs
  • Contrôles évalués, en échec et conformes en un coup d'œil
  • Le contenu de vos messages n'est jamais lu

Exemple — client de démonstration

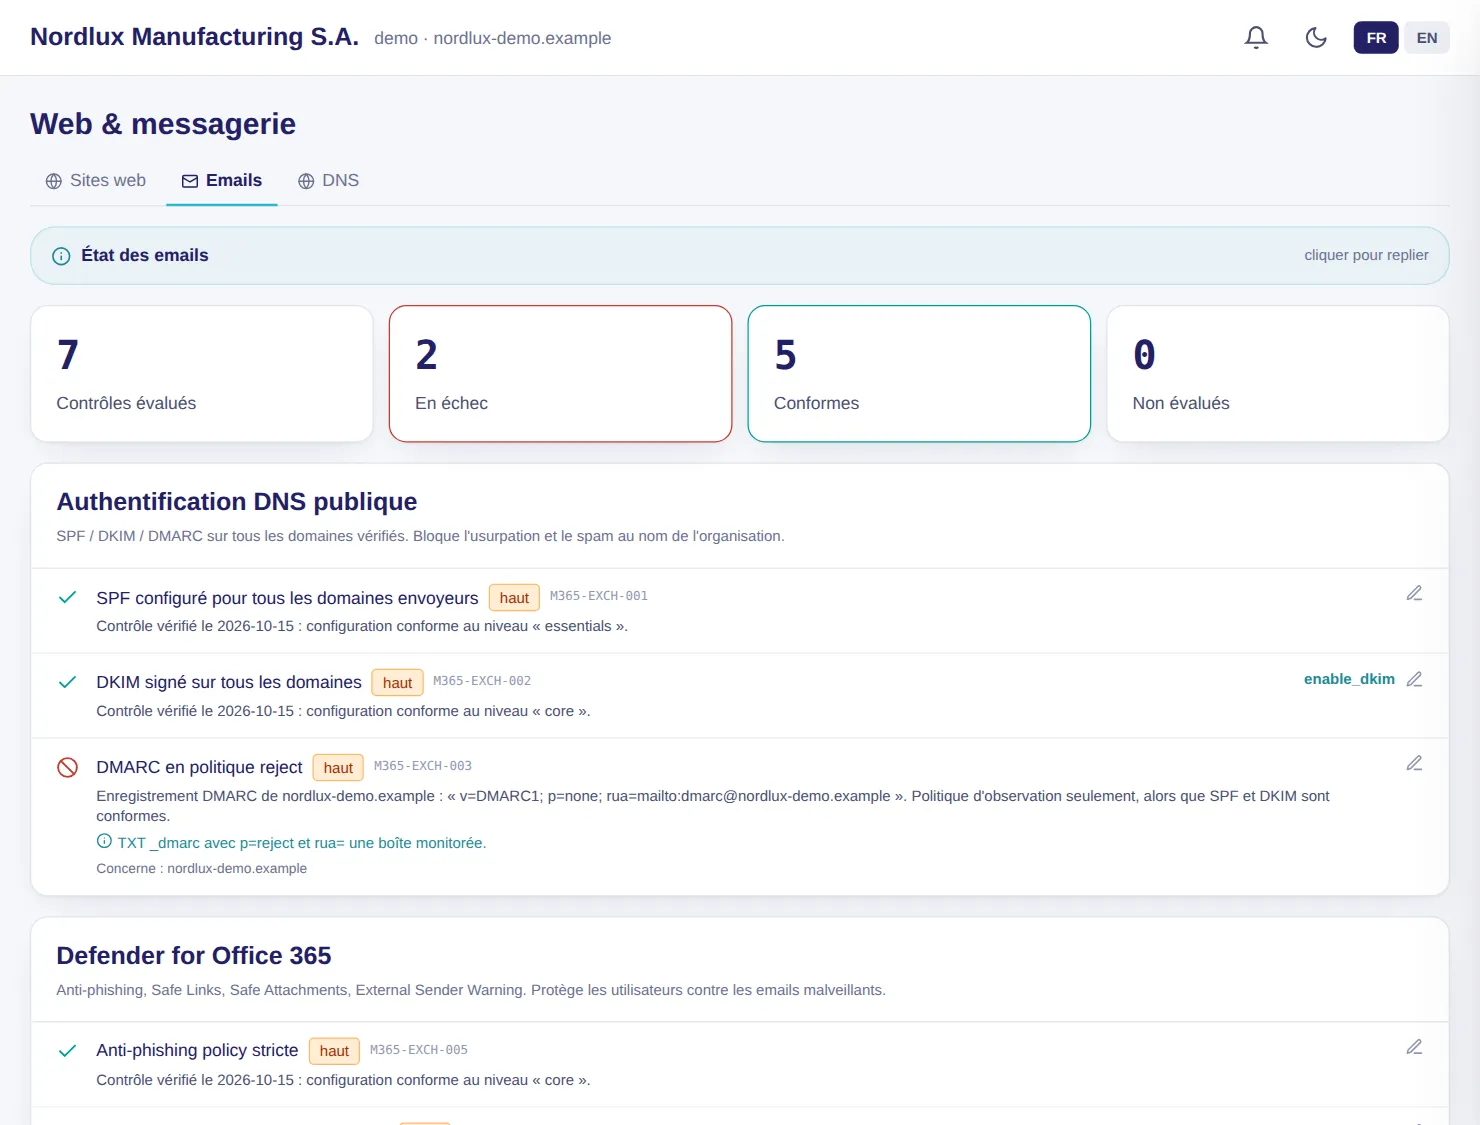
7 contrôles sont évalués : SPF et DKIM sont conformes, mais DMARC reste en observation et les liens fiables ne sont pas activés.

Mise en place : Connecteur Microsoft 365 ou Google Workspace.

LuxGap SOC — Console de supervision

Console LuxGap SOC : état de la messagerie, SPF, DKIM, DMARC et Defender pour Office 365
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Antivirus et EDR

Les alertes de vos antivirus enfin lues, corrélées et suivies

Sophos Central, ESET PROTECT et Microsoft Defender remontent l'état des postes et leurs détections dans la console : postes muets, protection désactivée, menaces non traitées, disques non chiffrés.

  • Accès en lecture seule créé par vous : le SOC ne peut rien modifier dans votre console antivirus
  • Contrôles de posture par éditeur : santé, protection anti-altération, chiffrement, couverture
  • Une détection de logiciel malveillant ou de rançongiciel devient une alerte critique
  • Incidents Defender XDR avec leur chronologie

Exemple — client de démonstration

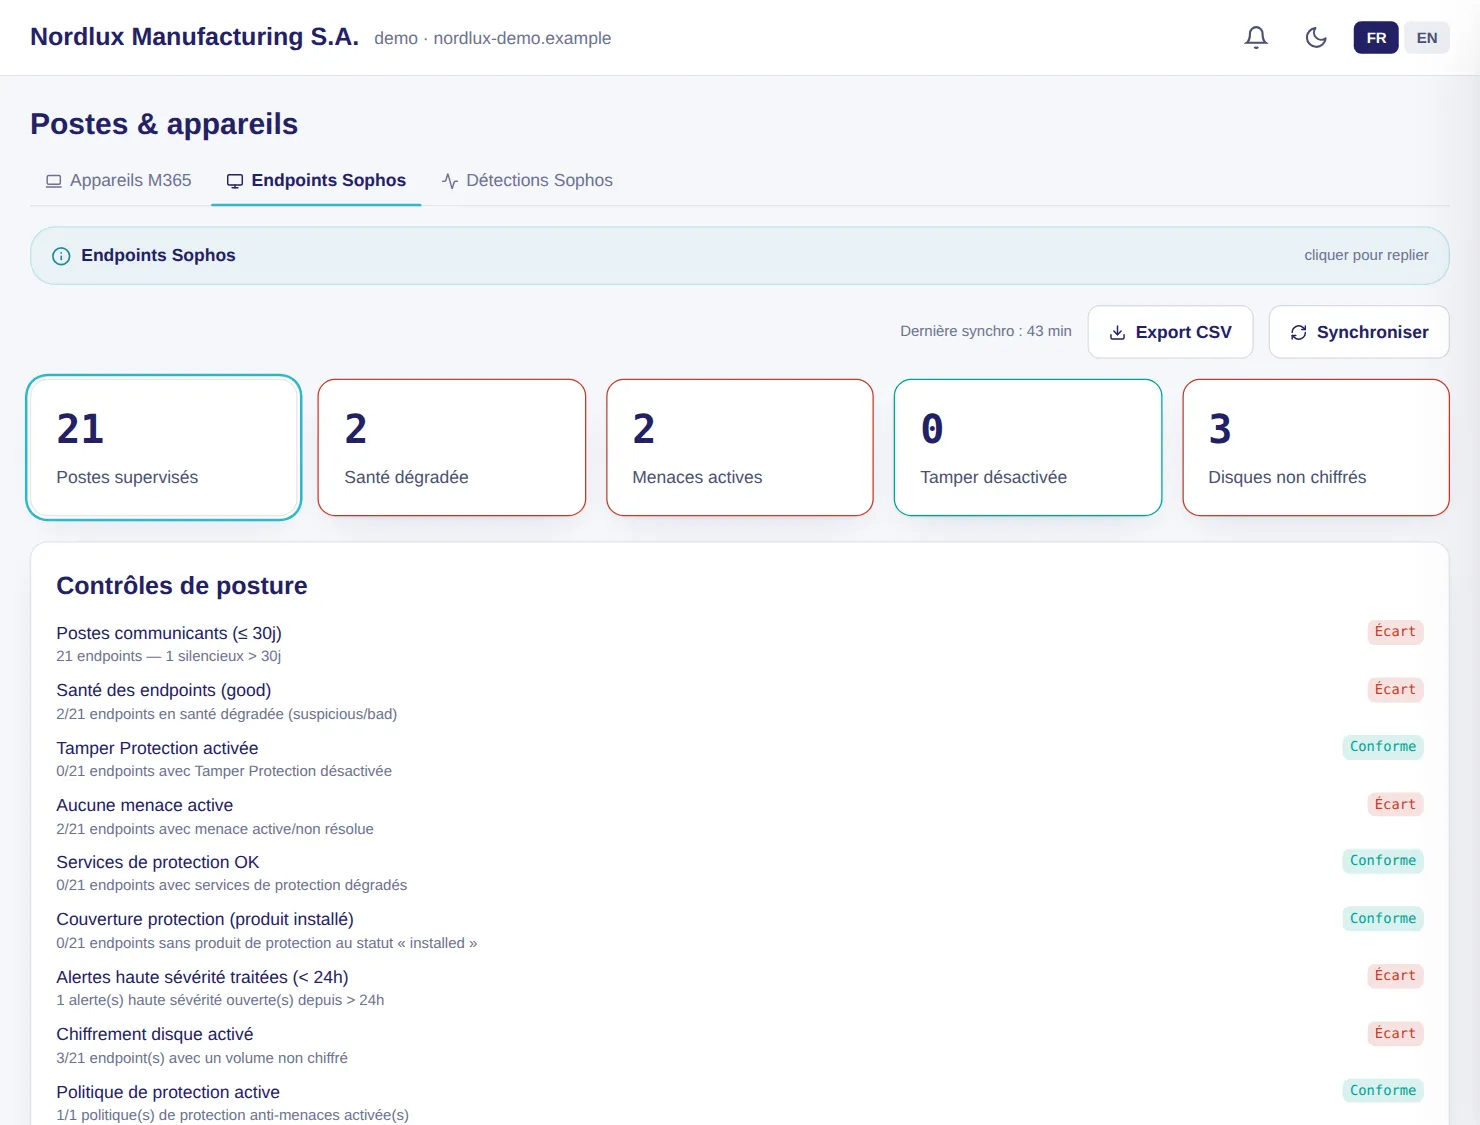
Les 21 postes que Defender ne couvre pas (atelier, laboratoire, entrepôt, trois Mac) sont suivis par Sophos ; un logiciel malveillant non nettoyé sur WS-PROD-11, arrivé par la clé USB d'un prestataire, est signalé.

Mise en place : Connecteur de votre éditeur, avec un accès en lecture seule. Incidents Defender : connecteur Microsoft 365 et licence Defender.

LuxGap SOC — Console de supervision

Console LuxGap SOC : postes Sophos supervisés et contrôles de posture
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Et aussi

Les autres modules de la famille

Google Workspace

La même vigilance pour Google Workspace

26 contrôles de configuration, dont 7 dédiés à Gmail, et les mêmes détecteurs que pour Microsoft 365 : connexions risquées, partages Drive publics, autorisations OAuth, actions d'administration.

  • Compte de service en lecture seule : aucun droit d'écriture, jamais
  • SPF, DKIM, DMARC, transferts hors domaine et applications tierces sur Gmail
  • Les résultats alimentent les mêmes pages : contrôles, messagerie, données, applications, appareils, analyse IA

Exemple

Un transfert automatique vers une adresse extérieure est activé sur une boîte : le contrôle passe en écart et une alerte de dérive se lève.

Mise en place : Un compte dédié créé par votre administrateur, protégé par une clé de sécurité matérielle.

Azure et Active Directory

Vos abonnements Azure et votre annuaire local contrôlés, en lecture seule

Pour Azure, 12 contrôles repèrent bases ouvertes à Internet, ports d'administration exposés, propriétaires directs, stockage public. Pour Active Directory, un collecteur en lecture seule sur un contrôleur de domaine cherche les failles qui mènent d'un poste à l'administration du domaine.

  • Azure : un service principal avec le rôle Reader, créé et révocable par vous
  • Active Directory : comptes à privilèges avec nom de service, délégation non contrainte, droits de réplication, mots de passe dans les GPO, compte krbtgt ancien, LAPS
  • Aucun mot de passe ni empreinte ne quitte votre domaine ; ce qui n'a pas pu être lu est dit « non mesuré », jamais « conforme »

Exemple

Une règle réseau Azure autorise le bureau à distance depuis tout Internet : le contrôle passe en critique.

Mise en place : Azure : une application avec le rôle Reader sur vos abonnements. Active Directory : agent Windows sur un contrôleur de domaine.

Ces modules, sur votre propre périmètre

Décrivez ce que vous voulez surveiller : devis ferme sous 24 h, contrat annuel, périmètre garanti à 100 %.

Demander un raccordement Voir les tarifs

Vous subissez un incident en ce moment ? Appelez le +352 621 583 116.