Ir al contenido
LuxGapSOC
Monitorización activa
ES
Acceso a la consola Solicitar la conexión

← Todas las funciones

Microsoft 365 y puestos

Microsoft 365, Google Workspace y puestos de trabajo: la configuración verificada y las desviaciones explicadas

El SOC lee sus servicios en la nube en modo de solo lectura, controla su configuración en cada sincronización y le dice, parámetro por parámetro, qué corregir y cómo. Sus antivirus y EDR informan en el mismo lugar.

Todas las capturas proceden de la consola de LuxGap SOC, sobre un cliente de demostración: la empresa Nordlux Manufacturing y sus datos son ficticios.

Controles de configuración

Su Microsoft 365 controlado punto por punto, y lo que se ha desviado desde entonces

39 controles cubren Entra ID, Exchange, Intune, Defender, Teams, Purview y SharePoint. Cada uno está vinculado a los marcos de referencia que lo exigen: CIS, NIST CSF, NIS2, RGPD, DORA, ISO 27001, Essential 8 y la línea base de seguridad de Microsoft.

  • Sincronización cada hora; un control que empeora genera una alerta de deriva
  • Un control no evaluado, por falta de permiso o de licencia, se indica como tal y nunca se cuenta como conforme
  • Guía de corrección paso a paso para cada desviación, o solicitud directa a LuxGap
  • Niveles de madurez Essentials, Core, Advanced y Premium

Ejemplo — cliente de demostración

La política DMARC se ha quedado en observación (p=none): el control presenta una desviación, con su corrección. La proporción de controles de Microsoft 365 conformes ha pasado del 58 % al 71 % en tres meses.

Puesta en marcha: Conector de Microsoft 365 de solo lectura: una aplicación a la que su administrador da su consentimiento una sola vez, sin conservar ninguna contraseña.

LuxGap SOC — Consola de supervisión
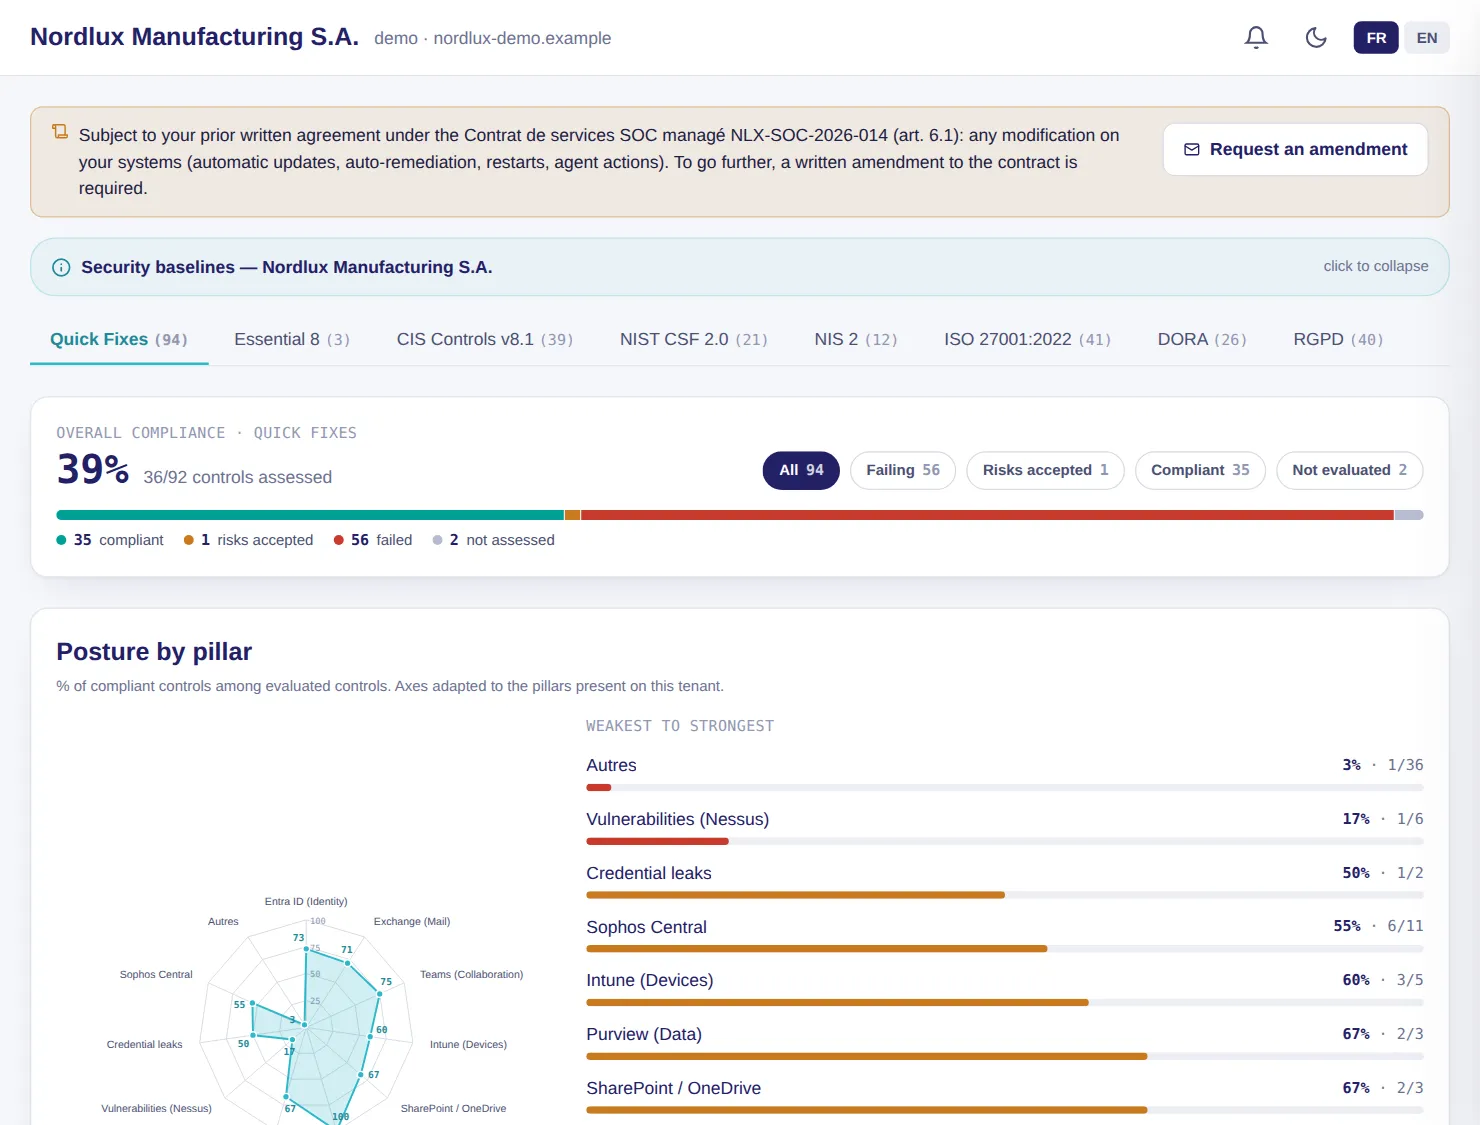
Consola de LuxGap SOC: controles de seguridad de Microsoft 365 por marco de referencia y por pilar
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Análisis de IA de la postura

Una nota de A a F, los riesgos que importan y el plan para tratarlos

Cada semana, la IA de LuxGap cruza configuración, anomalías e inicios de sesión para puntuar su postura, nombrar los riesgos con sus evidencias y proponer un plan priorizado. La tendencia de los últimos análisis muestra si usted progresa.

  • Resumen para la dirección, riesgos identificados, acciones prioritarias y lo ya conseguido
  • Señales de los últimos siete días: países inusuales, horas atípicas, ráfagas de intentos fallidos, cuentas inactivas reactivadas, autorizaciones OAuth sensibles, dispositivos no conformes
  • Cada riesgo tiene su seguimiento: asumido, corregido, falso positivo, o aceptado e inscrito en el registro de riesgos
  • Redactada por defecto en el servidor de IA de LuxGap

Ejemplo — cliente de demostración

La nota sigue siendo C, pero dos riesgos han desaparecido desde la semana anterior; se registran 78 señales en siete días, entre ellas 38 inicios de sesión desde países inusuales.

Puesta en marcha: Conector de Microsoft 365 o de Google Workspace.

LuxGap SOC — Consola de supervisión
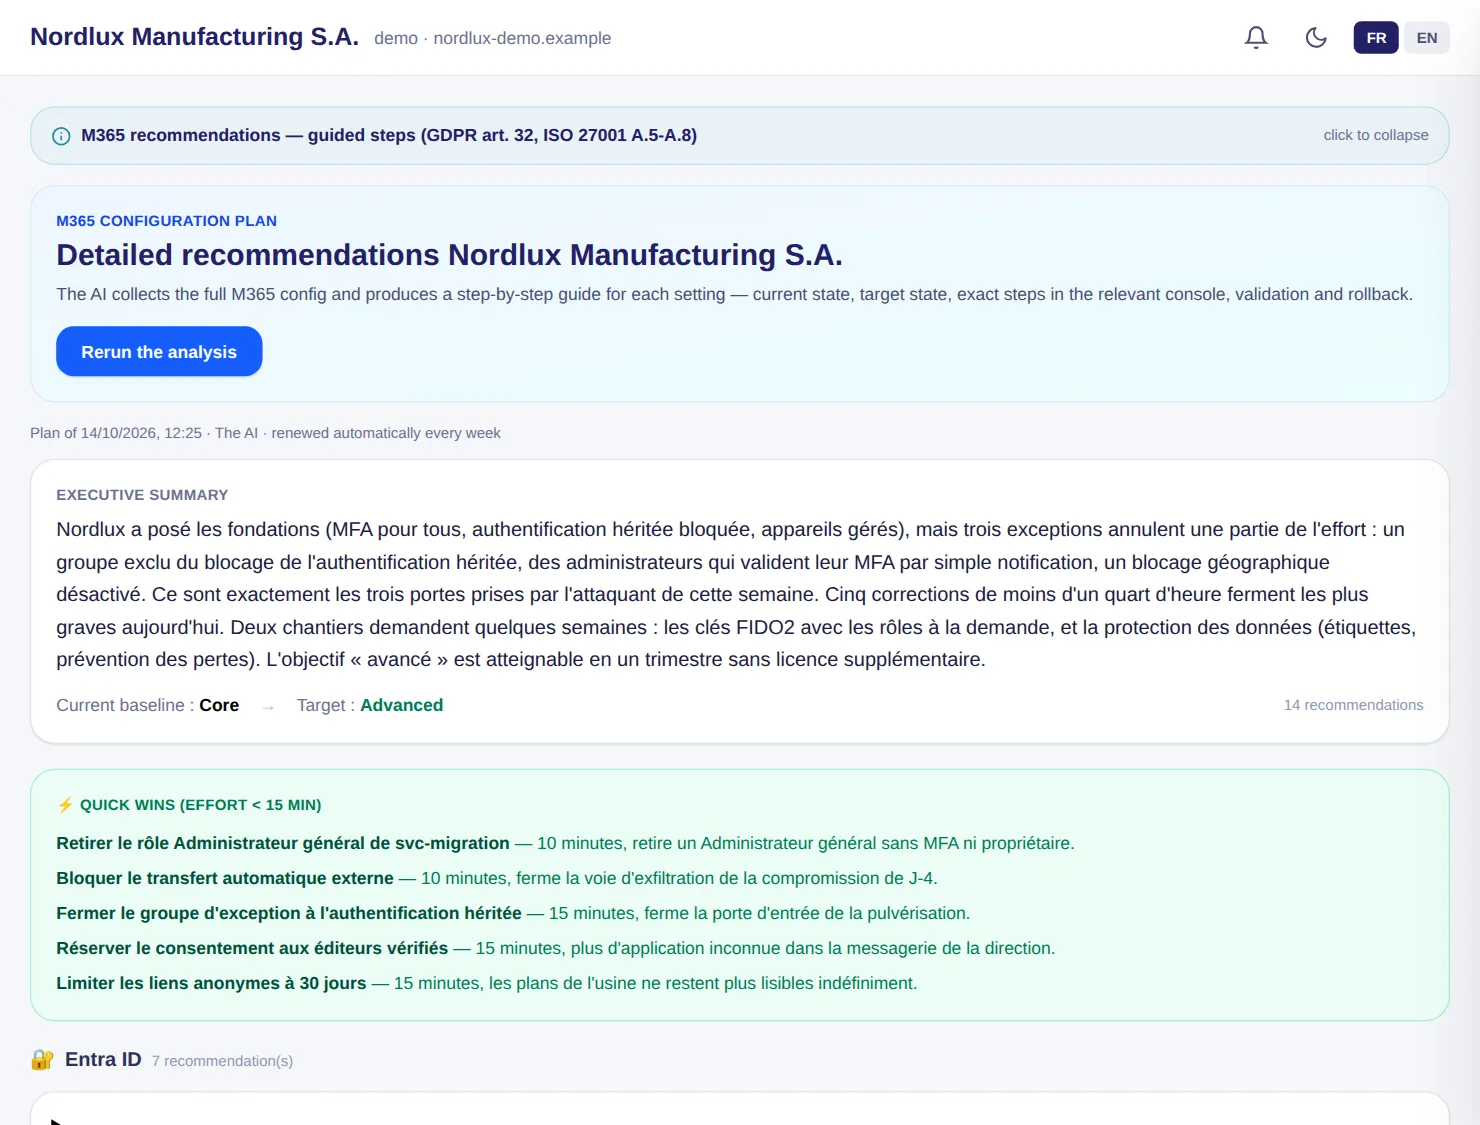
Consola de LuxGap SOC: análisis de IA de la postura, nota, resumen para la dirección y señales de los últimos siete días
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Recomendaciones

El manual para bastionar su Microsoft 365, parámetro por parámetro

Un plan renovado cada semana: para cada parámetro, por qué cambiarlo, el estado actual y el objetivo, los pasos exactos en la consola correspondiente, el equivalente en PowerShell, cómo comprobarlo y cómo deshacer el cambio.

  • Esfuerzo estimado, con las mejoras rápidas de menos de 15 minutos al principio
  • Referencia a los requisitos de CIS, NIST, RGPD art. 32, NIS2, DORA e ISO 27001
  • La página no modifica nada en su entorno: usted mantiene el control

Ejemplo — cliente de demostración

El plan empieza por cinco mejoras rápidas, entre ellas «Cerrar el grupo de excepción a la autenticación heredada»: la puerta por la que el atacante entró por IMAP.

Puesta en marcha: Conector de Microsoft 365.

LuxGap SOC — Consola de supervisión
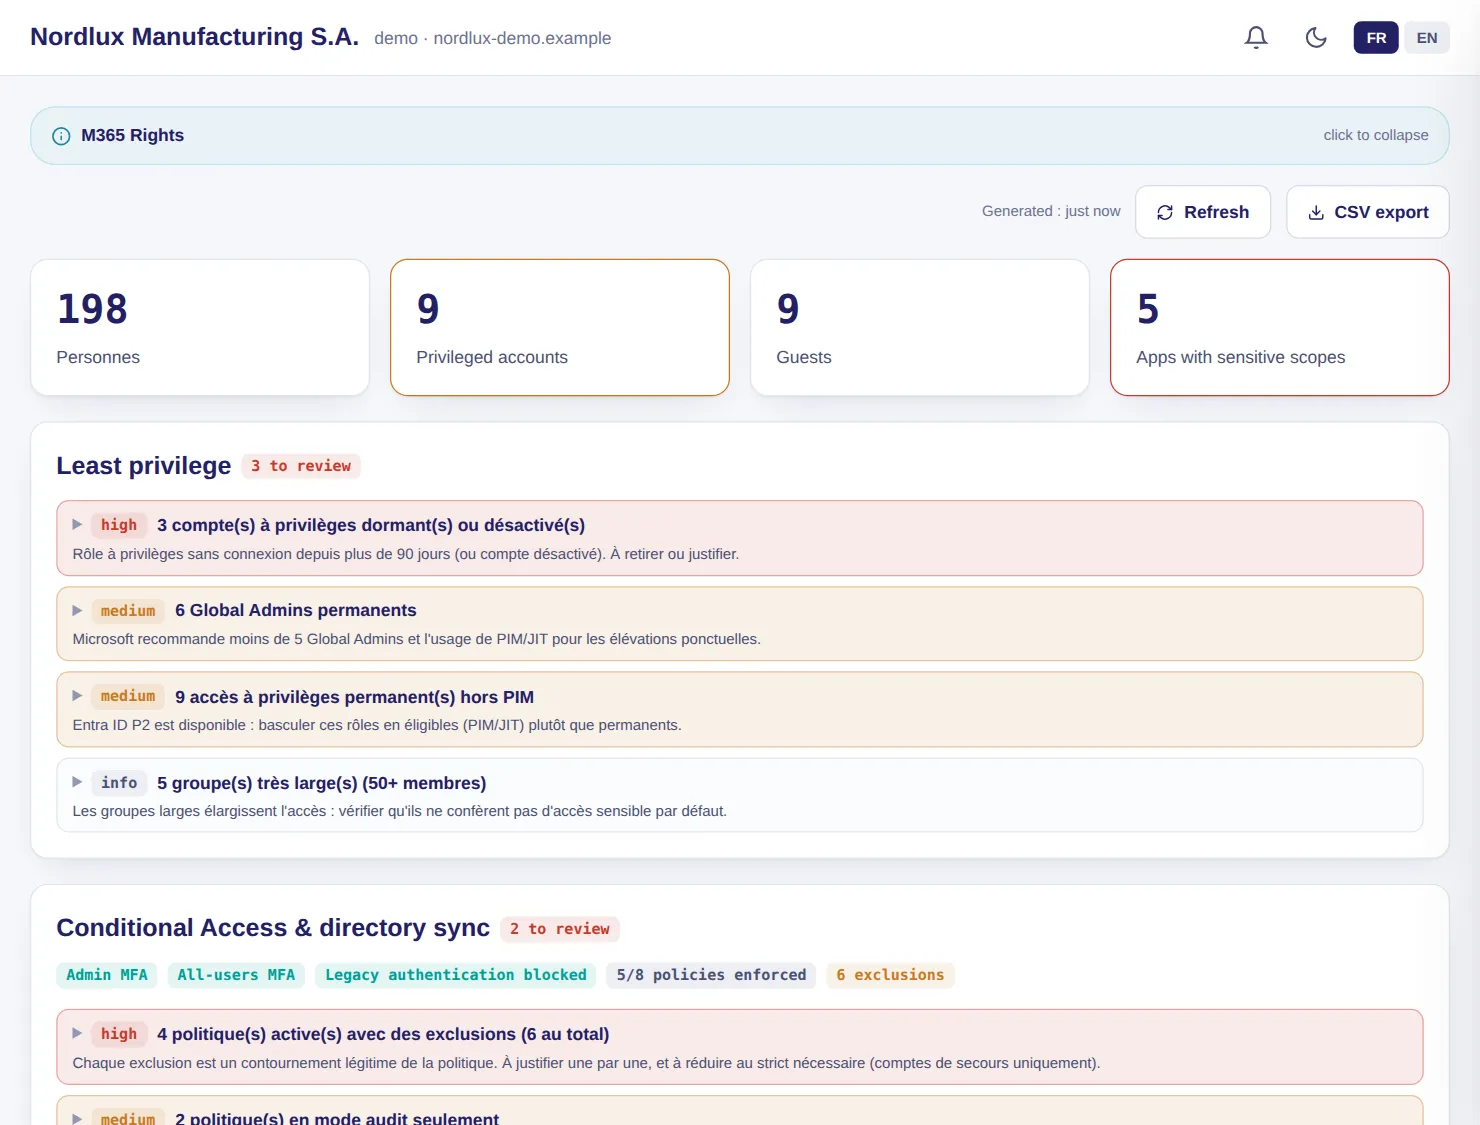
Consola de LuxGap SOC: recomendaciones detalladas de Microsoft 365, con las mejoras rápidas al principio
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Permisos de administración

Quién tiene qué permisos y si el acceso condicional protege de verdad

La matriz de personas, roles, grupos y licencias, y el análisis de sus políticas de acceso condicional para encontrar lo que las elude: autenticación heredada no bloqueada, exclusiones, administradores sin MFA, políticas en modo solo auditoría.

  • Cuentas con privilegios inactivas, administradores globales permanentes, accesos privilegiados fuera de PIM
  • Lectura en directo, en solo lectura
  • Análisis realizado por los analistas de LuxGap, que le transmiten las conclusiones

Ejemplo — cliente de demostración

La cuenta svc-migration se ha convertido en administrador global sin ticket, y cuatro políticas activas llevan exclusiones que hay que justificar.

Puesta en marcha: Conector de Microsoft 365. Los roles elegibles de PIM requieren una licencia de Entra ID P2.

LuxGap SOC — Consola de supervisión
Consola de LuxGap SOC: permisos de Microsoft 365, mínimo privilegio y acceso condicional
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Dispositivos y aplicaciones

Los equipos gestionados, conformes y cifrados, y las aplicaciones que acceden a sus datos

El inventario de Entra ID e Intune muestra qué dispositivos están gestionados, son conformes y están cifrados, y cuáles escapan al control. Las aplicaciones autorizadas en su directorio se señalan cuando son recientes, solicitan permisos sensibles o proceden de un editor desconocido.

  • Cifras en las que se puede hacer clic para filtrar las tablas, exportación a CSV
  • Dispositivos conocidos por Entra ID pero ausentes de Intune, equipos inactivos, sistemas al final de su soporte
  • Políticas de acceso condicional y de conformidad, perfiles de Intune, métodos de autenticación
  • Datos: invitados, sitios, etiquetas de confidencialidad

Ejemplo — cliente de demostración

7 dispositivos no conformes y 5 sin cifrado figuran en la lista con el motivo de cada desviación; la aplicación «PDF Converter Pro», autorizada por la dirección, destaca por sus permisos sensibles y su editor desconocido.

Puesta en marcha: Conector de Microsoft 365.

LuxGap SOC — Consola de supervisión
Vistas de la consola Consola de LuxGap SOC: dispositivos de Entra ID e Intune, conformidad e higiene del parque informático Consola de LuxGap SOC: aplicaciones empresariales y sus autorizaciones
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Correo electrónico

Su correo protegido contra la suplantación de identidad y el phishing

SPF, DKIM y DMARC en todos sus dominios, protecciones de Defender para Office 365 (antiphishing, vínculos y archivos adjuntos seguros, aviso de remitente externo) y registro de auditoría de los buzones: cada control con su recomendación.

  • Exchange Online y Gmail, según sus conectores
  • Controles evaluados, fallidos y conformes de un vistazo
  • El contenido de sus mensajes nunca se lee

Ejemplo — cliente de demostración

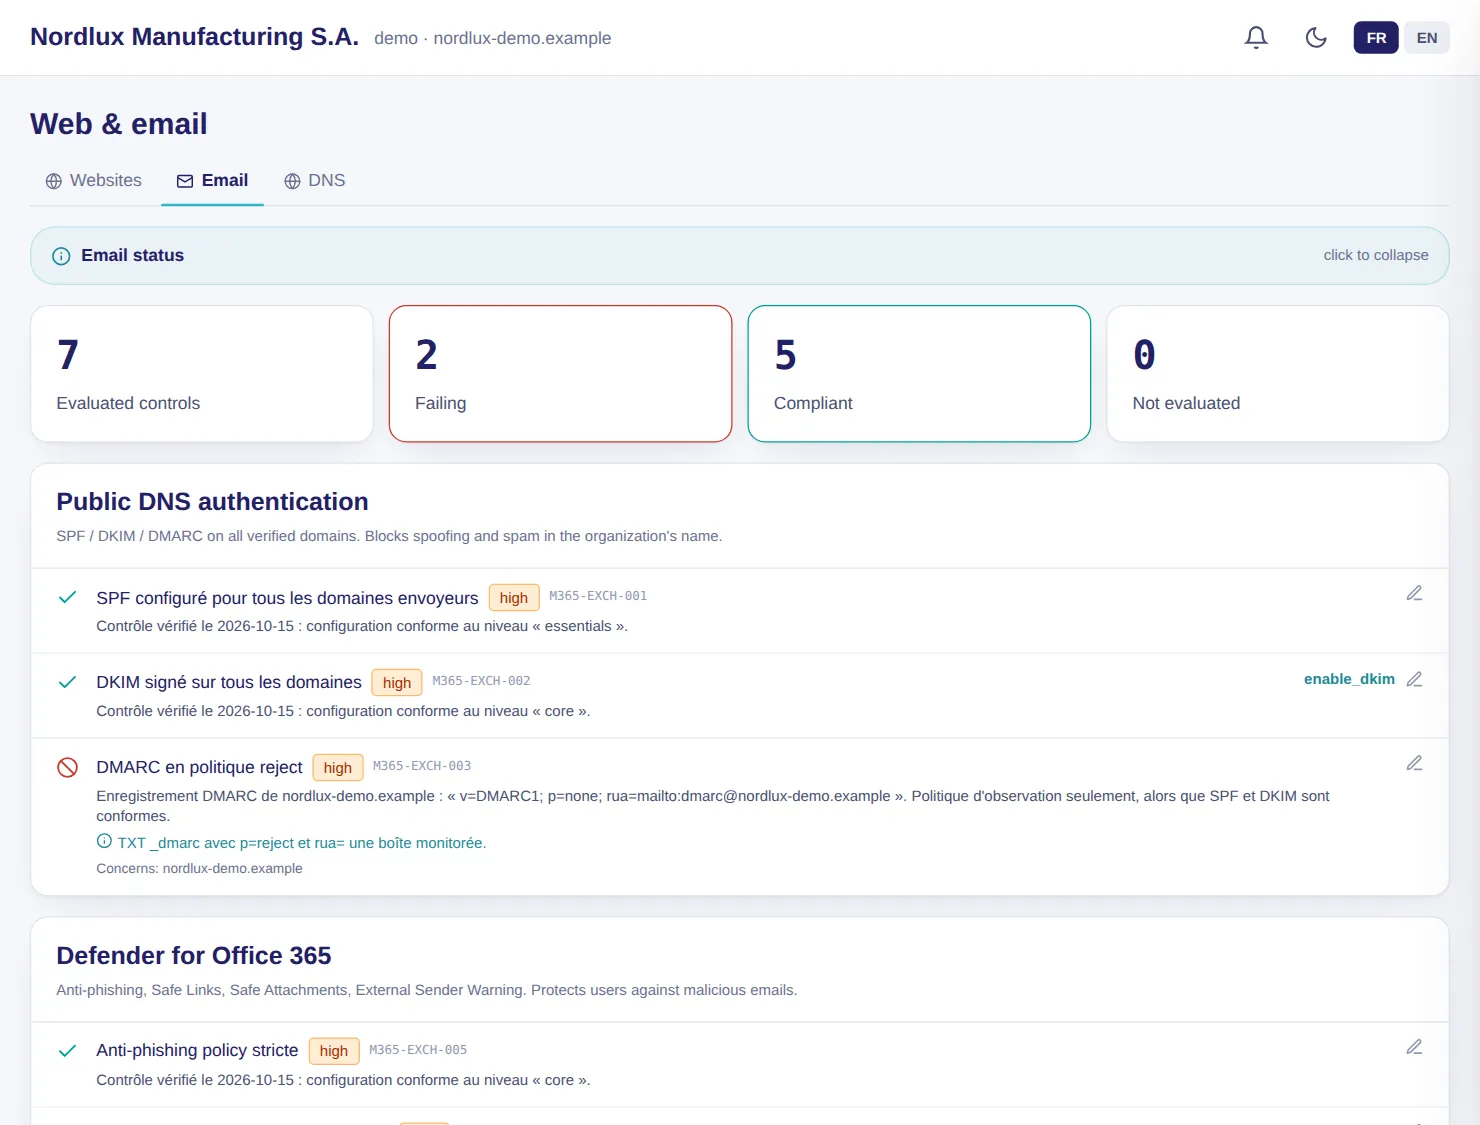
Se evalúan 7 controles: SPF y DKIM son conformes, pero DMARC sigue en observación y los vínculos seguros no están activados.

Puesta en marcha: Conector de Microsoft 365 o de Google Workspace.

LuxGap SOC — Consola de supervisión

Consola de LuxGap SOC: estado del correo, SPF, DKIM, DMARC y Defender para Office 365
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Antivirus y EDR

Las alertas de sus antivirus, por fin leídas, correlacionadas y con seguimiento

Sophos Central, ESET PROTECT y Microsoft Defender envían a la consola el estado de los equipos y sus detecciones: equipos que no responden, protección desactivada, amenazas sin tratar, discos sin cifrar.

  • Acceso de solo lectura creado por usted: el SOC no puede modificar nada en su consola de antivirus
  • Controles de postura por fabricante: estado, protección contra manipulación, cifrado, cobertura
  • Una detección de malware o de ransomware se convierte en una alerta crítica
  • Incidentes de Defender XDR con su cronología

Ejemplo — cliente de demostración

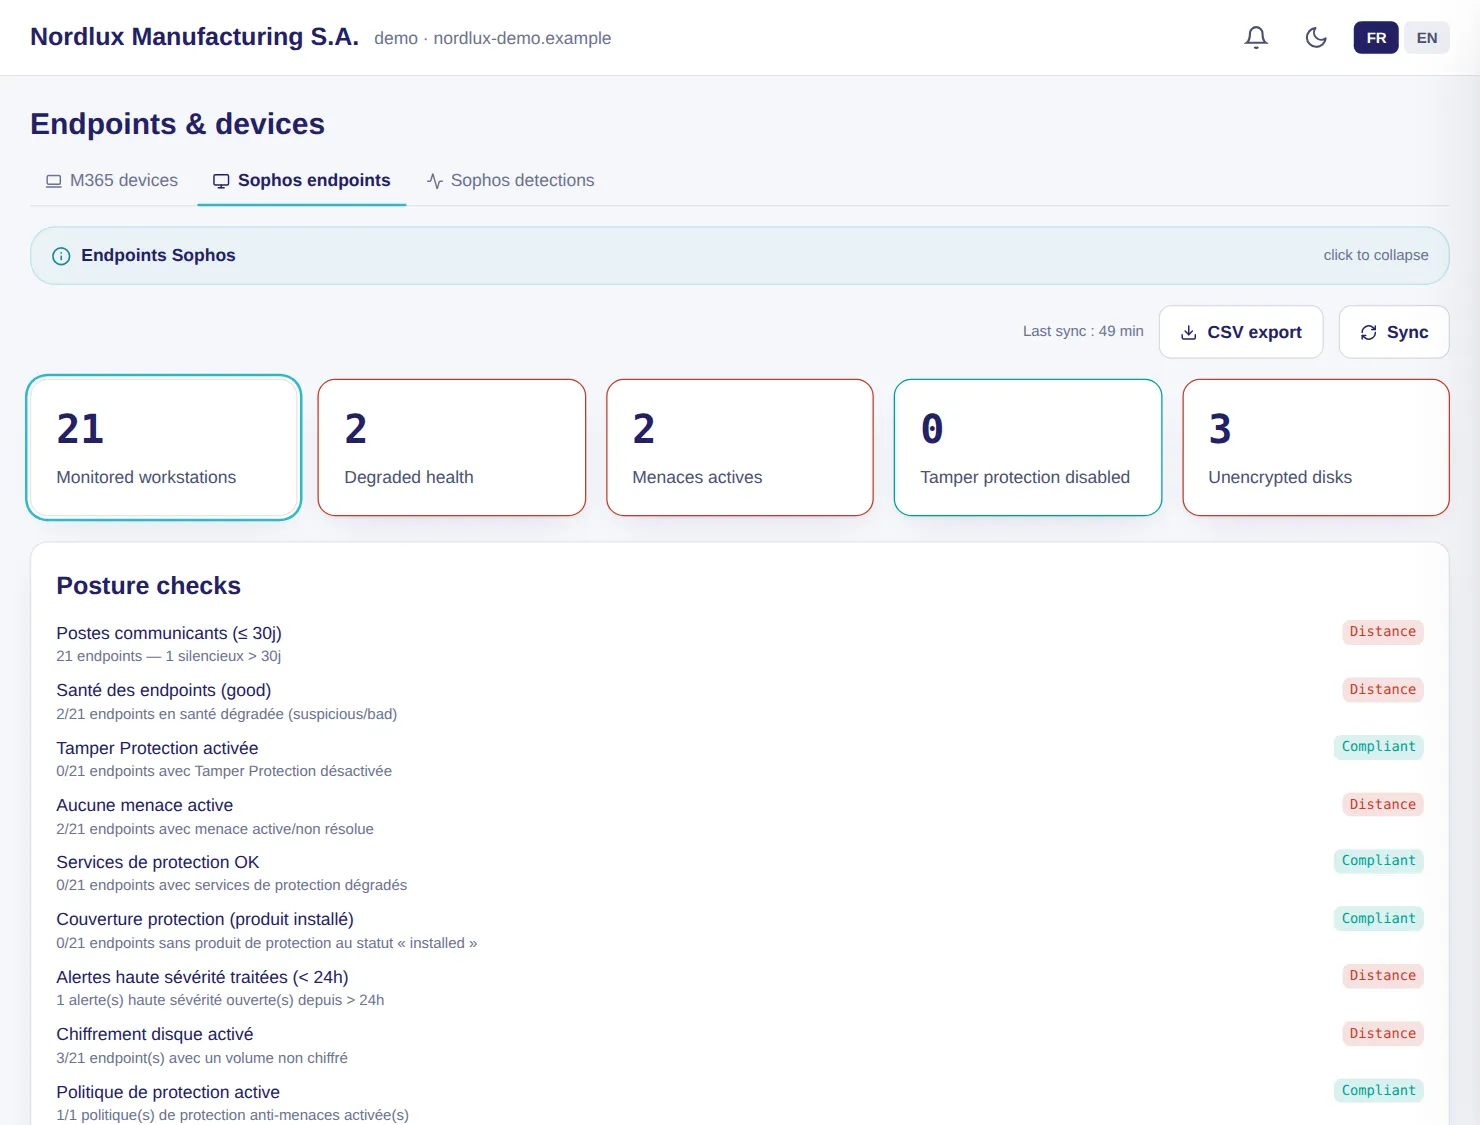
Los 21 equipos que Defender no cubre (taller, laboratorio, almacén, tres Mac) están bajo el control de Sophos; se señala un malware sin limpiar en WS-PROD-11, llegado por la memoria USB de un proveedor.

Puesta en marcha: Conector de su fabricante, con acceso de solo lectura. Incidentes de Defender: conector de Microsoft 365 y licencia de Defender.

LuxGap SOC — Consola de supervisión

Consola de LuxGap SOC: equipos Sophos supervisados y controles de postura
Cliente de demostración, datos ficticios. Haga clic en una captura para ampliarla.

Y también

Los demás módulos de la familia

Google Workspace

La misma vigilancia para Google Workspace

26 controles de configuración, 7 de ellos dedicados a Gmail, y los mismos detectores que para Microsoft 365: inicios de sesión de riesgo, recursos compartidos públicos de Drive, autorizaciones OAuth, acciones de administración.

  • Cuenta de servicio de solo lectura: ningún permiso de escritura, nunca
  • SPF, DKIM, DMARC, reenvíos fuera del dominio y aplicaciones de terceros en Gmail
  • Los resultados alimentan las mismas páginas: controles, correo, datos, aplicaciones, dispositivos, análisis de IA

Ejemplo

Hay un reenvío automático a una dirección externa activado en un buzón: el control pasa a desviación y salta una alerta de deriva.

Puesta en marcha: Una cuenta dedicada creada por su administrador y protegida con una llave de seguridad física.

Azure y Active Directory

Sus suscripciones de Azure y su directorio local controlados, en solo lectura

En Azure, 12 controles detectan bases de datos abiertas a Internet, puertos de administración expuestos, propietarios directos y almacenamiento público. En Active Directory, un recolector de solo lectura instalado en un controlador de dominio busca los fallos que llevan de un equipo a la administración del dominio.

  • Azure: una entidad de servicio (service principal) con el rol Reader, creada y revocable por usted
  • Active Directory: cuentas con privilegios y nombre de servicio, delegación sin restricciones, derechos de replicación, contraseñas en las GPO, cuenta krbtgt antigua, LAPS
  • Ninguna contraseña ni hash sale de su dominio; lo que no se ha podido leer se indica como «no medido», nunca como «conforme»

Ejemplo

Una regla de red de Azure permite el escritorio remoto desde todo Internet: el control pasa a crítico.

Puesta en marcha: Azure: una aplicación con el rol Reader en sus suscripciones. Active Directory: agente de Windows en un controlador de dominio.

Estos módulos, sobre su propio perímetro

Describa lo que desea monitorizar: presupuesto en firme en 24 h, contrato anual, perímetro garantizado al 100 %.

Solicitar la conexión Ver los precios

¿Está sufriendo un incidente ahora mismo? Llame al +352 621 583 116.