Zum Inhalt springen
LuxGapSOC
Überwachung aktiv
DE
Konsolen-Login Anbindung anfragen

← Alle Funktionen

Microsoft 365 und Endgeräte

Microsoft 365, Google Workspace und Endgeräte: Konfiguration geprüft, Abweichungen erklärt

Das SOC liest Ihre Cloud-Dienste schreibgeschützt, prüft ihre Konfiguration bei jeder Synchronisierung und sagt Ihnen Einstellung für Einstellung, was Sie wie korrigieren sollten. Ihre Virenschutz- und EDR-Lösungen laufen an derselben Stelle zusammen.

Alle Screenshots stammen aus der LuxGap SOC-Konsole eines Demo-Kunden: Das Unternehmen Nordlux Manufacturing und seine Daten sind fiktiv.

Konfigurationsprüfungen

Ihr Microsoft 365, Punkt für Punkt geprüft – und was sich seither verändert hat

39 Prüfungen decken Entra ID, Exchange, Intune, Defender, Teams, Purview und SharePoint ab. Jede ist den Regelwerken zugeordnet, die sie verlangen: CIS, NIST CSF, NIS2, DSGVO, DORA, ISO 27001, Essential 8 und die Microsoft-Sicherheitsbaseline.

  • Stündliche Synchronisierung; eine Prüfung, die sich verschlechtert, löst einen Drift-Alarm aus
  • Eine nicht bewertete Prüfung – wegen fehlender Berechtigung oder Lizenz – wird als solche ausgewiesen, nie als konform gezählt
  • Schritt-für-Schritt-Anleitung zur Behebung jeder Abweichung, oder direkte Anfrage an LuxGap
  • Reifegradstufen Essentials, Core, Advanced und Premium

Beispiel – Demo-Kunde

Die DMARC-Richtlinie ist im Beobachtungsmodus (p=none) geblieben: Die Prüfung weicht ab, mit ihrer Korrektur. Der Anteil konformer Microsoft-365-Prüfungen ist in drei Monaten von 58 % auf 71 % gestiegen.

Einrichtung: Microsoft-365-Konnektor mit Lesezugriff: eine Anwendung, der Ihr Administrator einmal zustimmt, es wird kein Passwort gespeichert.

LuxGap SOC – Überwachungskonsole
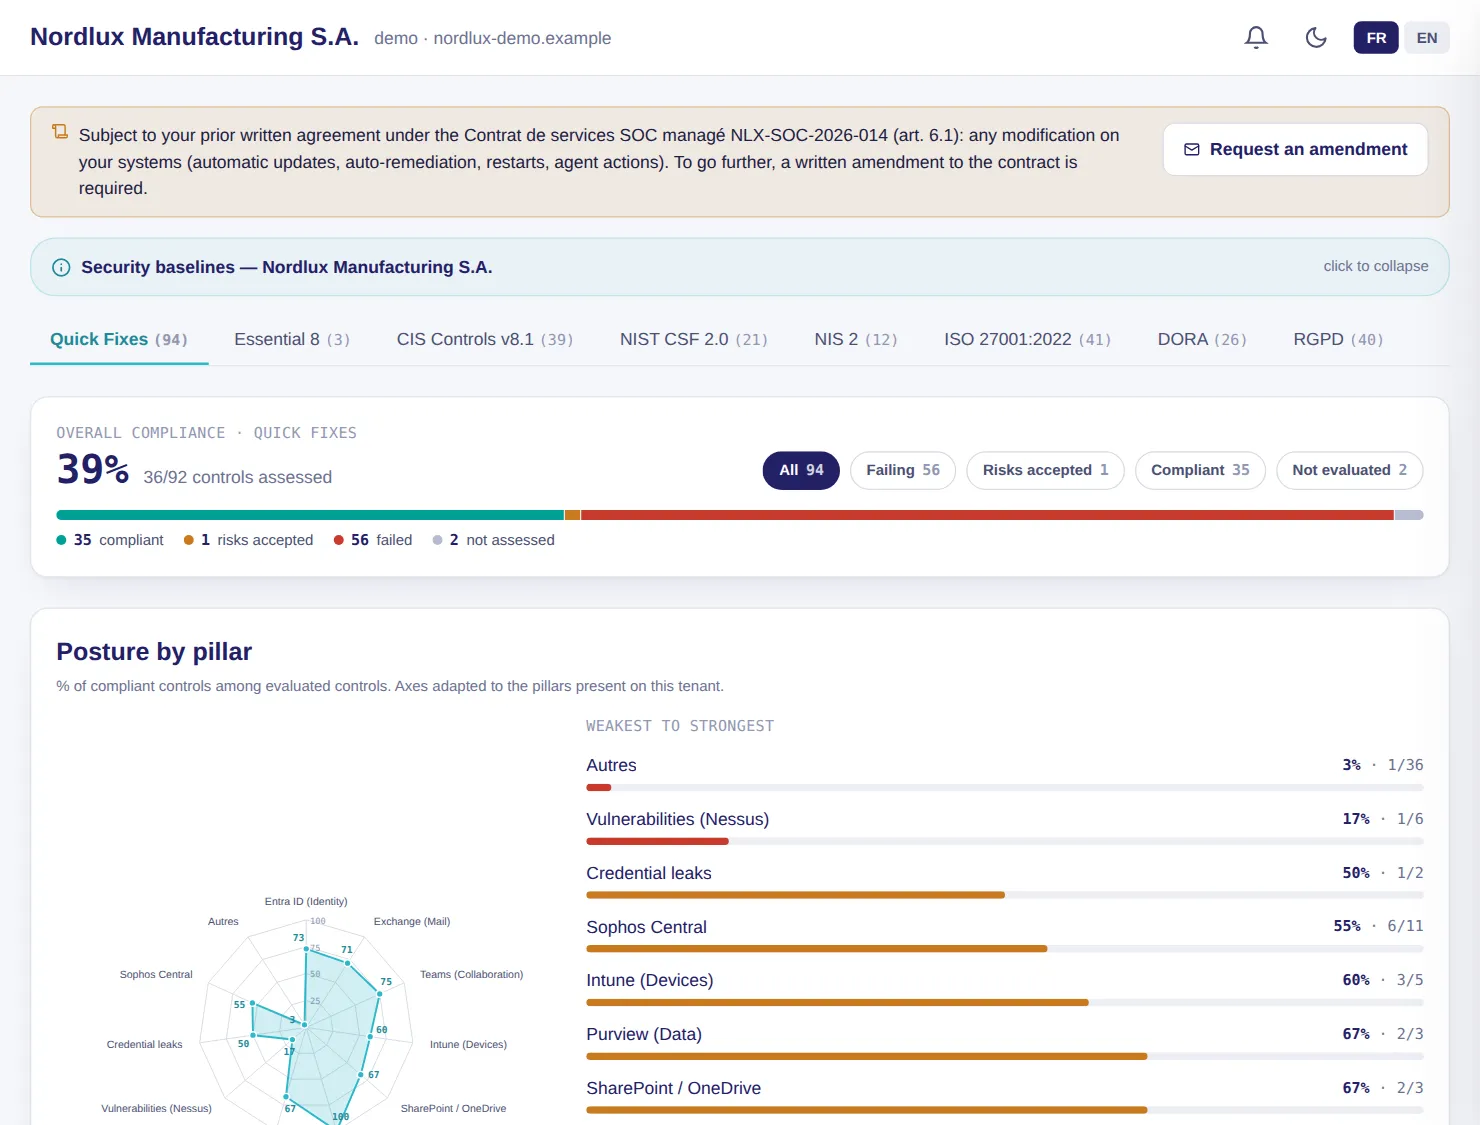
LuxGap SOC-Konsole: Microsoft-365-Sicherheitsprüfungen nach Regelwerk und Säule
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

KI-Analyse der Sicherheitslage

Eine Note von A bis F, die Risiken, die zählen, und der Plan, sie zu beheben

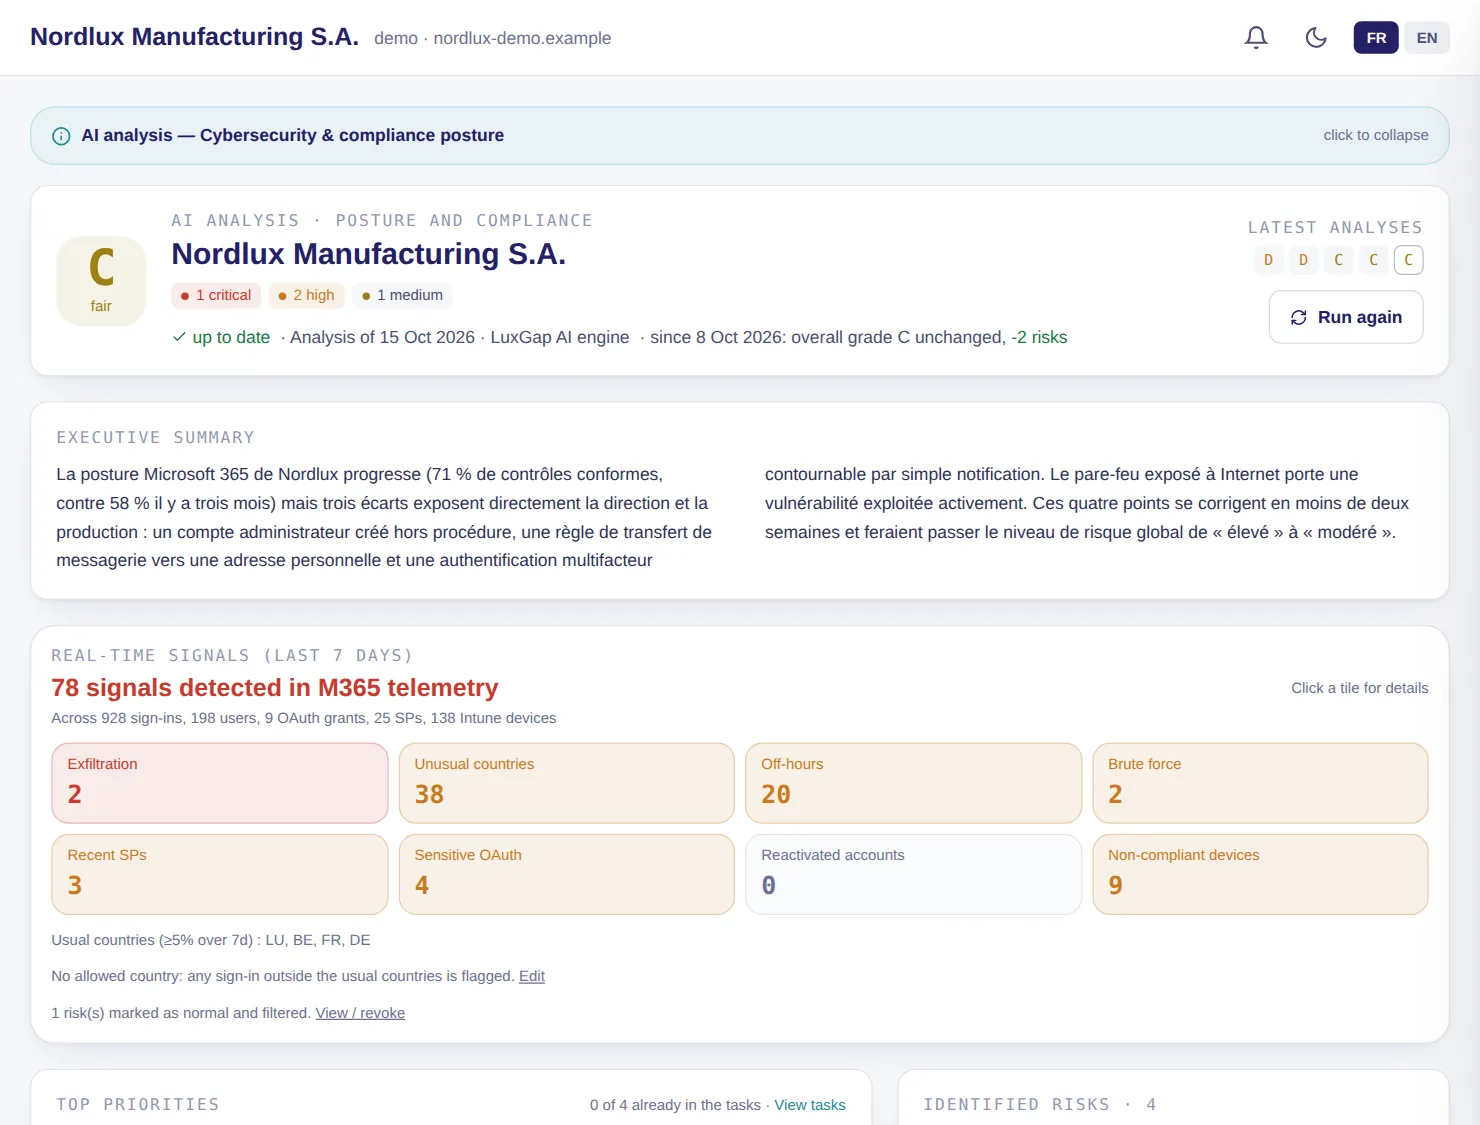
Jede Woche verknüpft die KI von LuxGap Konfiguration, Anomalien und Anmeldungen, um Ihre Sicherheitslage zu bewerten, die Risiken mit ihren Nachweisen zu benennen und einen priorisierten Plan vorzuschlagen. Der Trend der letzten Analysen zeigt, ob Sie vorankommen.

  • Zusammenfassung für die Geschäftsleitung, erkannte Risiken, vorrangige Maßnahmen und Erreichtes
  • Signale der letzten sieben Tage: ungewöhnliche Länder, untypische Zeiten, Serien fehlgeschlagener Anmeldungen, reaktivierte ruhende Konten, sensible OAuth-Berechtigungen, nicht konforme Geräte
  • Jedes Risiko erhält einen Folgeschritt: übernommen, behoben, Fehlalarm oder akzeptiert und im Risikoregister erfasst
  • Standardmäßig auf dem KI-Server von LuxGap erstellt

Beispiel – Demo-Kunde

Die Note bleibt C, aber zwei Risiken sind seit der Vorwoche verschwunden; 78 Signale wurden in sieben Tagen erfasst, davon 38 Anmeldungen aus ungewöhnlichen Ländern.

Einrichtung: Microsoft-365- oder Google-Workspace-Konnektor.

LuxGap SOC – Überwachungskonsole
LuxGap SOC-Konsole: KI-Analyse der Sicherheitslage, Note, Zusammenfassung für die Geschäftsleitung und Signale der letzten sieben Tage
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Empfehlungen

Die Anleitung zur Härtung Ihres Microsoft 365, Einstellung für Einstellung

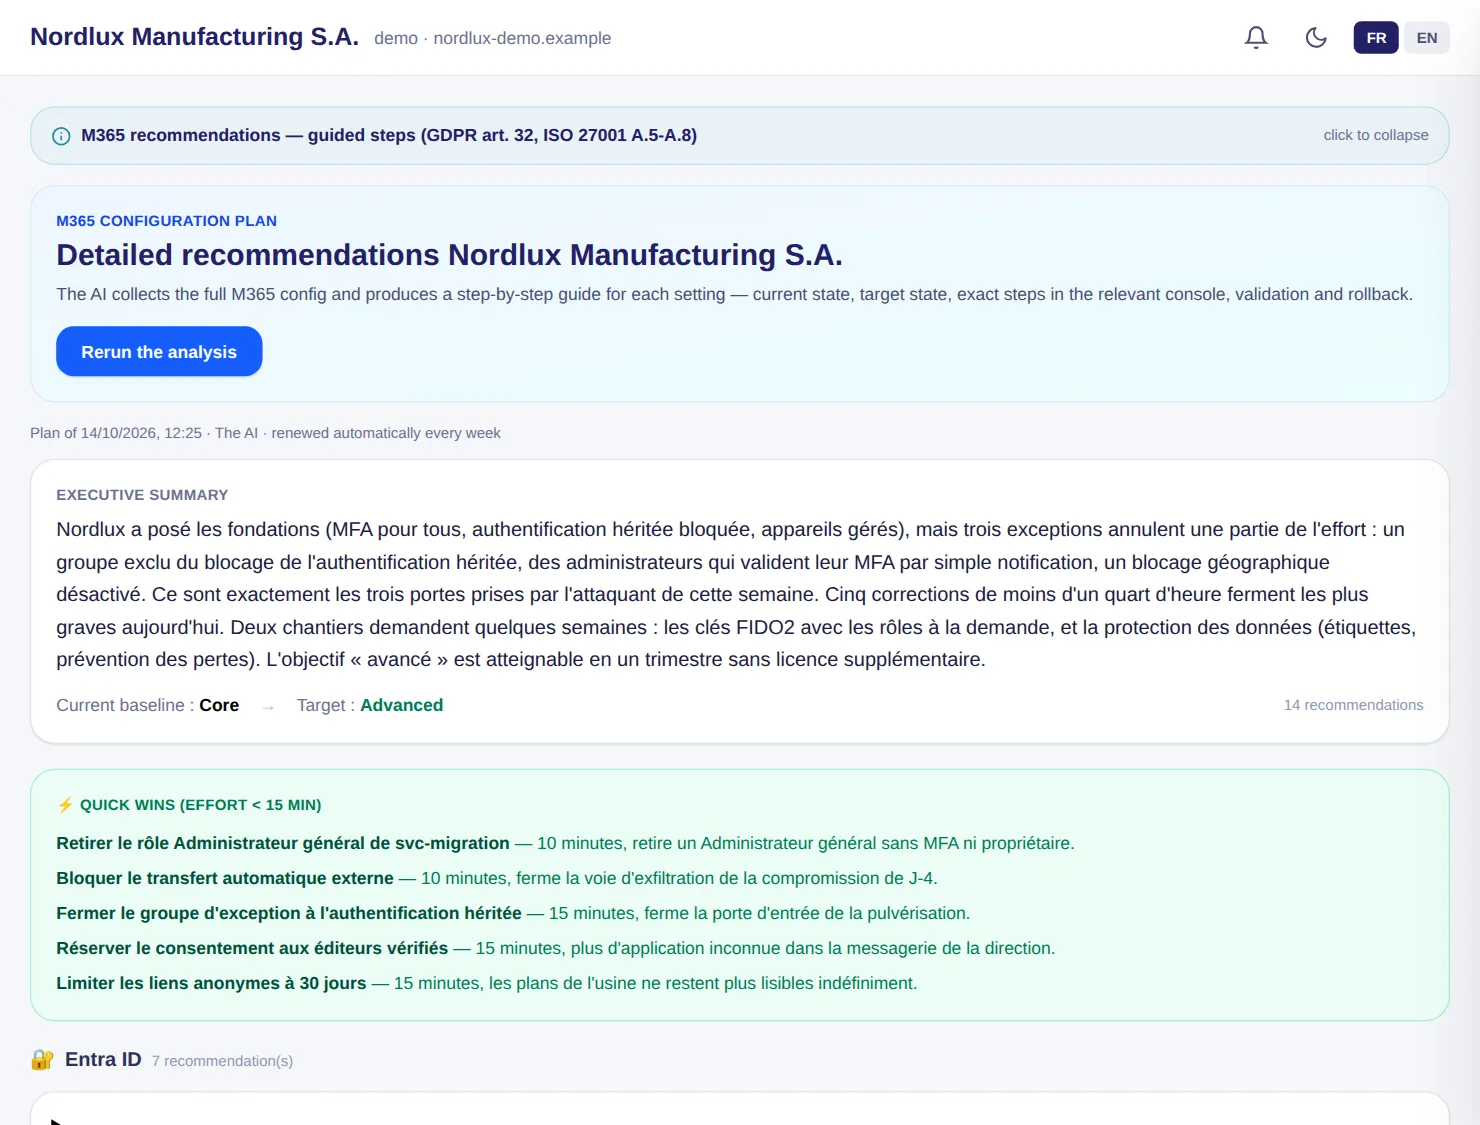
Ein Plan, der jede Woche erneuert wird: für jede Einstellung, warum sie geändert werden sollte, der Ist-Zustand und das Ziel, die genauen Schritte in der richtigen Konsole, das PowerShell-Äquivalent, wie Sie prüfen und wie Sie zurückgehen.

  • Geschätzter Aufwand, mit Quick Wins von weniger als 15 Minuten an erster Stelle
  • Verweis auf die Anforderungen von CIS, NIST, DSGVO Art. 32, NIS2, DORA und ISO 27001
  • Die Seite ändert bei Ihnen nichts: Sie behalten die Kontrolle

Beispiel – Demo-Kunde

Der Plan beginnt mit fünf Quick Wins, darunter „Ausnahmegruppe für die Legacy-Authentifizierung schließen“: die Tür, durch die der Angreifer per IMAP eingedrungen ist.

Einrichtung: Microsoft-365-Konnektor.

LuxGap SOC – Überwachungskonsole

LuxGap SOC-Konsole: detaillierte Microsoft-365-Empfehlungen, Quick Wins an erster Stelle
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Administratorrechte

Wer welche Rechte hat – und ob der bedingte Zugriff wirklich schützt

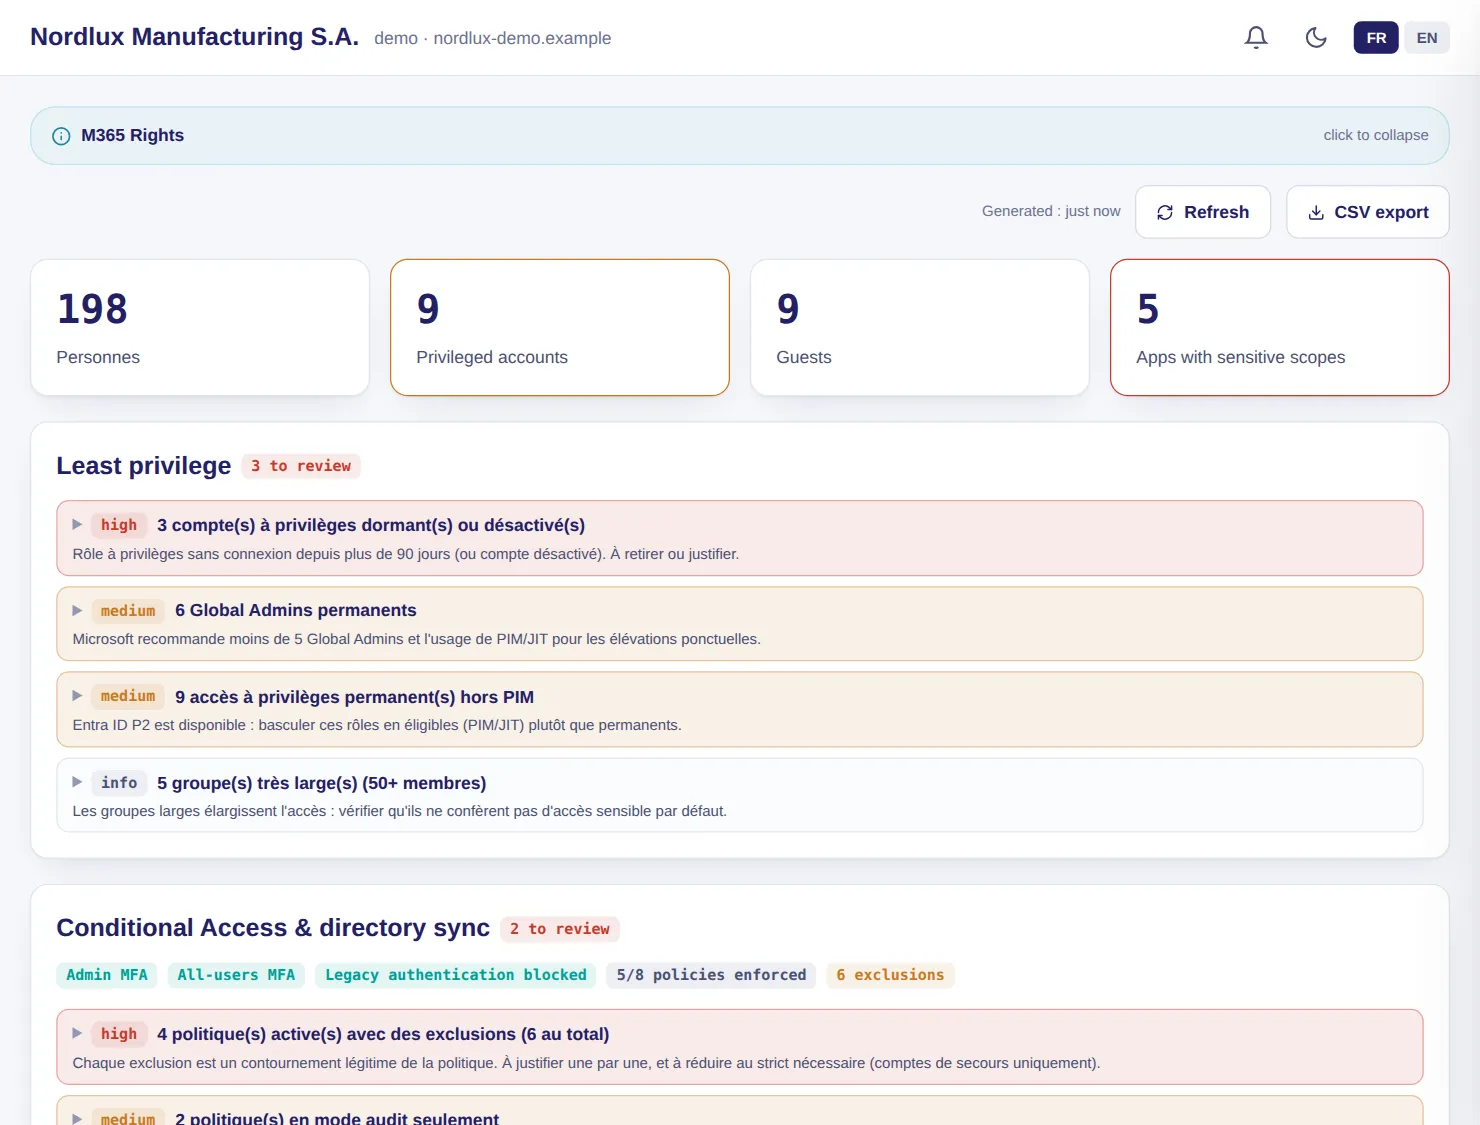
Die Matrix aus Personen, Rollen, Gruppen und Lizenzen sowie die Analyse Ihrer Richtlinien für bedingten Zugriff, um herauszufinden, was sie umgeht: nicht blockierte Legacy-Authentifizierung, Ausnahmen, Administratoren ohne MFA, Richtlinien nur im Überwachungsmodus.

  • Ruhende privilegierte Konten, dauerhafte Globale Administratoren, privilegierter Zugriff außerhalb von PIM
  • Live-Lesezugriff, schreibgeschützt
  • Analyse durch die LuxGap-Analysten, die Ihnen die Ergebnisse übermitteln

Beispiel – Demo-Kunde

Das Konto svc-migration ist ohne Ticket Globaler Administrator geworden, und vier aktive Richtlinien enthalten zu begründende Ausnahmen.

Einrichtung: Microsoft-365-Konnektor. Für berechtigte PIM-Rollen ist eine Entra-ID-P2-Lizenz erforderlich.

LuxGap SOC – Überwachungskonsole

LuxGap SOC-Konsole: Microsoft-365-Rechte, Least Privilege und bedingter Zugriff
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Geräte und Anwendungen

Verwaltete, konforme und verschlüsselte Geräte – und die Anwendungen, die auf Ihre Daten zugreifen

Das Inventar aus Entra ID und Intune zeigt, welche Geräte verwaltet, konform und verschlüsselt sind und welche sich der Kontrolle entziehen. In Ihrem Verzeichnis zugelassene Anwendungen werden gemeldet, wenn sie neu sind, sensible Berechtigungen verlangen oder von einem unbekannten Herausgeber stammen.

  • Anklickbare Zahlen, die die Tabellen filtern, CSV-Export
  • Geräte, die Entra ID kennt, die aber in Intune fehlen, inaktive Geräte, Systeme am Ende des Supports
  • Richtlinien für bedingten Zugriff, Konformität und Intune-Profile, Authentifizierungsmethoden
  • Daten: Gäste, Websites, Vertraulichkeitsbezeichnungen

Beispiel – Demo-Kunde

7 nicht konforme und 5 unverschlüsselte Geräte werden mit dem Grund jeder Abweichung aufgelistet; die von der Geschäftsleitung zugelassene Anwendung „PDF Converter Pro“ fällt mit ihren sensiblen Berechtigungen und ihrem unbekannten Herausgeber auf.

Einrichtung: Microsoft-365-Konnektor.

LuxGap SOC – Überwachungskonsole

Ansichten der Konsole LuxGap SOC-Konsole: Geräte aus Entra ID und Intune, Konformität und Hygiene des Geräteparks LuxGap SOC-Konsole: Unternehmensanwendungen und ihre Berechtigungen
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

E-Mail-Schutz

Ihre E-Mail, geschützt vor Spoofing und Phishing

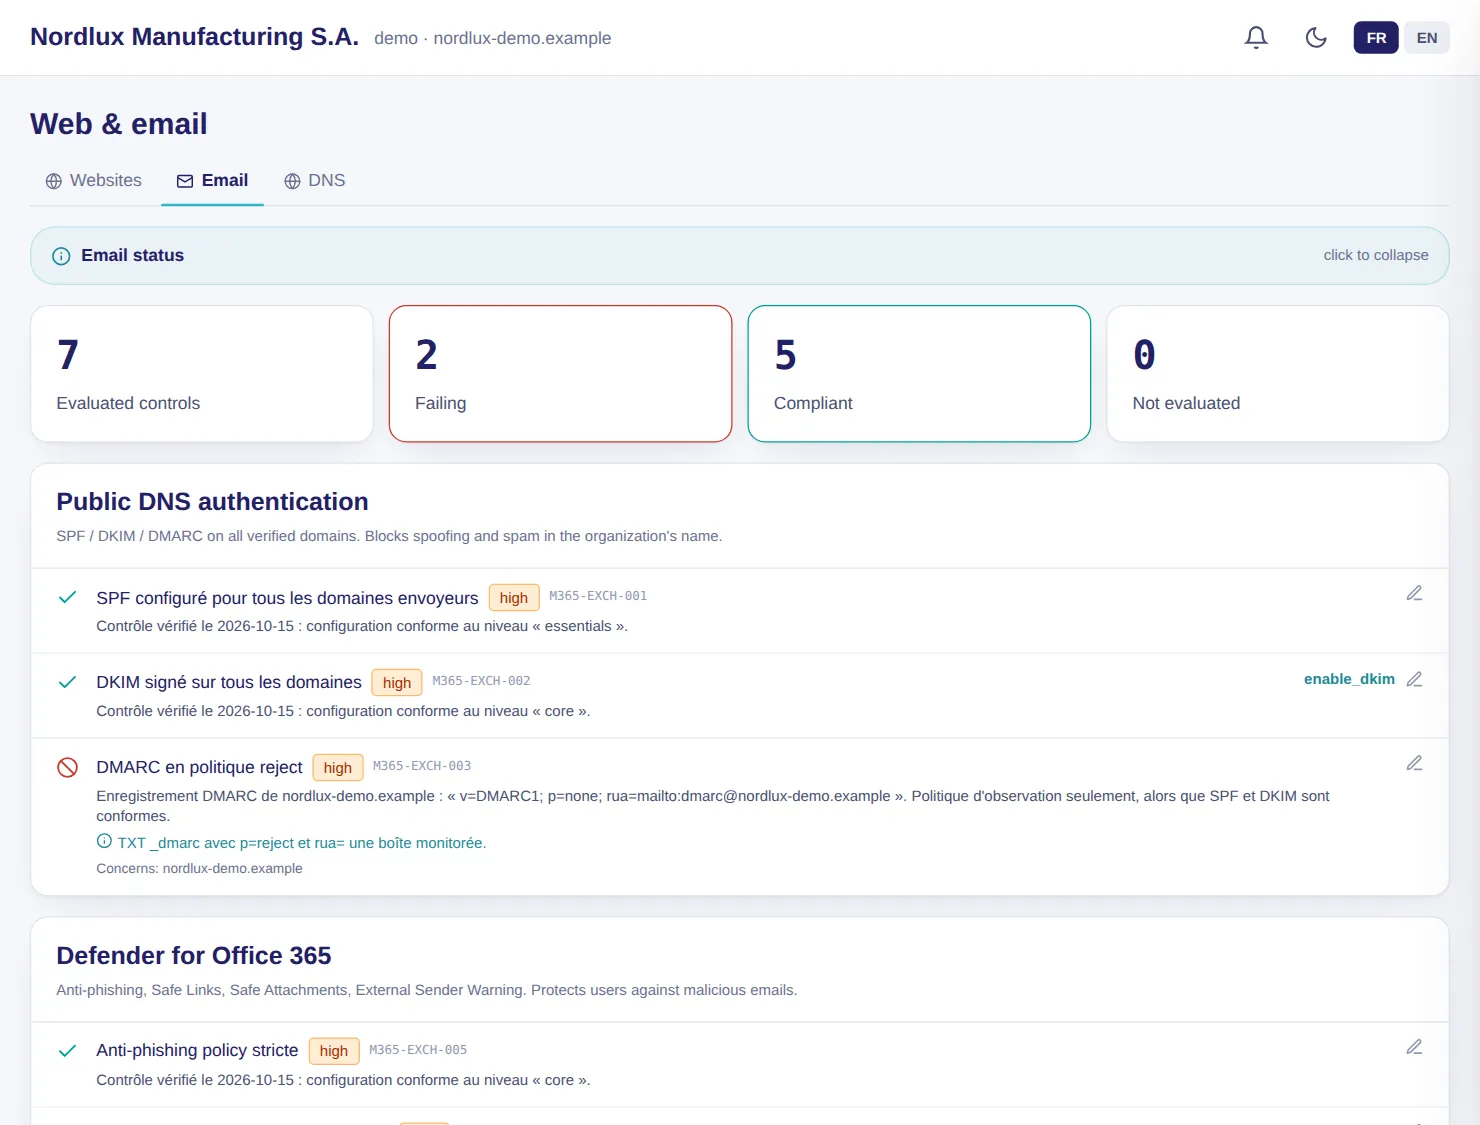
SPF, DKIM und DMARC auf allen Ihren Domains, Schutzfunktionen von Defender für Office 365 (Anti-Phishing, sichere Links und Anhänge, Warnung bei externen Absendern) und Postfach-Protokollierung: jede Prüfung mit ihrer Empfehlung.

  • Exchange Online und Gmail, je nach Ihren Konnektoren
  • Bewertete, fehlgeschlagene und konforme Prüfungen auf einen Blick
  • Der Inhalt Ihrer Nachrichten wird nie gelesen

Beispiel – Demo-Kunde

7 Prüfungen werden bewertet: SPF und DKIM sind konform, aber DMARC bleibt im Beobachtungsmodus, und sichere Links sind nicht aktiviert.

Einrichtung: Microsoft-365- oder Google-Workspace-Konnektor.

LuxGap SOC – Überwachungskonsole

LuxGap SOC-Konsole: Status der E-Mail-Sicherheit, SPF, DKIM, DMARC und Defender für Office 365
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Virenschutz und EDR

Die Alarme Ihres Virenschutzes – endlich gelesen, korreliert und verfolgt

Sophos Central, ESET PROTECT und Microsoft Defender melden den Status der Endgeräte und ihre Erkennungen an die Konsole: stumme Endgeräte, deaktivierter Schutz, unbehandelte Bedrohungen, unverschlüsselte Festplatten.

  • Lesezugriff, von Ihnen angelegt: Das SOC kann nichts in Ihrer Virenschutz-Konsole ändern
  • Prüfungen der Sicherheitslage je Hersteller: Zustand, Manipulationsschutz, Verschlüsselung, Abdeckung
  • Eine Erkennung von Schadsoftware oder Ransomware wird zu einem kritischen Alarm
  • Defender-XDR-Vorfälle mit ihrer Zeitachse

Beispiel – Demo-Kunde

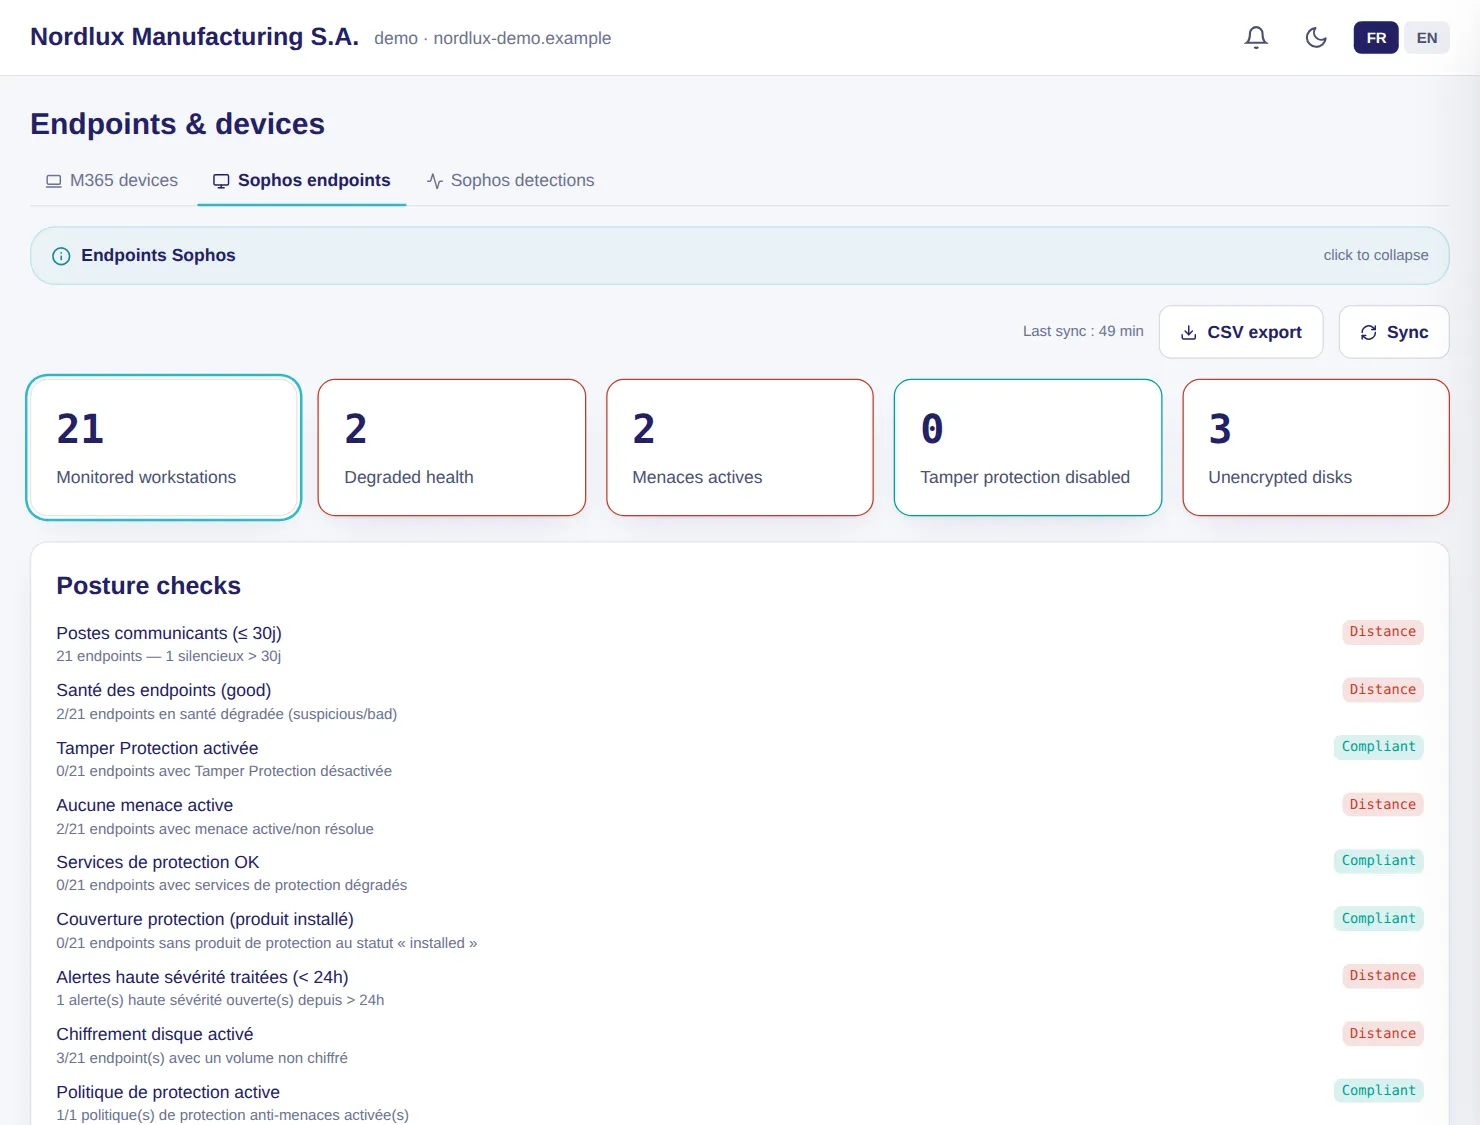
Die 21 Endgeräte, die Defender nicht abdeckt (Werkstatt, Labor, Lager, drei Macs), werden von Sophos überwacht; nicht bereinigte Schadsoftware auf WS-PROD-11, über den USB-Stick eines Dienstleisters eingeschleppt, wird gemeldet.

Einrichtung: Konnektor Ihres Herstellers mit Lesezugriff. Defender-Vorfälle: Microsoft-365-Konnektor und Defender-Lizenz.

LuxGap SOC – Überwachungskonsole

LuxGap SOC-Konsole: überwachte Sophos-Endgeräte und Sicherheitsprüfungen
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Außerdem

Die übrigen Module der Familie

Google Workspace

Dieselbe Wachsamkeit für Google Workspace

26 Konfigurationsprüfungen, davon 7 speziell für Gmail, und dieselben Detektoren wie für Microsoft 365: riskante Anmeldungen, öffentliche Drive-Freigaben, OAuth-Berechtigungen, Administratoraktionen.

  • Dienstkonto mit Lesezugriff: niemals Schreibrechte
  • SPF, DKIM, DMARC, Weiterleitungen außerhalb der Domain und Drittanwendungen in Gmail
  • Die Ergebnisse speisen dieselben Seiten: Prüfungen, E-Mail, Daten, Anwendungen, Geräte, KI-Analyse

Beispiel

Auf einem Postfach wird eine automatische Weiterleitung an eine externe Adresse aktiviert: Die Prüfung weicht ab, und ein Drift-Alarm wird ausgelöst.

Einrichtung: Ein dediziertes Konto, von Ihrem Administrator angelegt und durch einen Hardware-Sicherheitsschlüssel geschützt.

Azure und Active Directory

Ihre Azure-Abonnements und Ihr lokales Verzeichnis, kontrolliert und schreibgeschützt

Für Azure erkennen 12 Prüfungen ans Internet offene Datenbanken, exponierte Administrationsports, direkte Besitzer und öffentlichen Speicher. Für Active Directory sucht ein Collector mit Lesezugriff auf einem Domänencontroller nach den Schwachstellen, die von einem Endgerät zur Administration der Domäne führen.

  • Azure: ein Service Principal mit der Rolle „Reader“, von Ihnen erstellt und widerrufbar
  • Active Directory: privilegierte Konten mit Dienstnamen, unbeschränkte Delegierung, Replikationsrechte, Passwörter in GPOs, altes krbtgt-Konto, LAPS
  • Kein Passwort und kein Hash verlässt Ihre Domäne; was nicht gelesen werden konnte, wird als „nicht gemessen“ ausgewiesen, nie als „konform“

Beispiel

Eine Azure-Netzwerkregel erlaubt Remote Desktop aus dem gesamten Internet: Die Prüfung wird kritisch.

Einrichtung: Azure: eine Anwendung mit der Rolle „Reader“ auf Ihren Abonnements. Active Directory: Windows-Agent auf einem Domänencontroller.

Diese Module für Ihre eigene Umgebung

Beschreiben Sie, was Sie überwachen möchten: verbindliches Angebot innerhalb von 24 Std., Jahresvertrag, Umgebung zu 100 % garantiert.

Anbindung anfragen Preise ansehen

Sind Sie gerade von einem Sicherheitsvorfall betroffen? Rufen Sie +352 621 583 116 an.