本文へスキップ
LuxGapSOC
監視稼働中
JP
コンソールにログイン 接続を申し込む

← すべての機能

Microsoft 365と端末

Microsoft 365、Google Workspace、端末:設定を検証し、不適合を説明します

SOCは読み取り専用でクラウドサービスを読み込み、同期のたびに設定をチェックし、どの設定をどう直すべきかを1項目ずつお伝えします。ウイルス対策とEDRも同じ場所に集約されます。

すべてのスクリーンショットは、デモ用のお客様環境におけるLuxGap SOCコンソールのものです。Nordlux Manufacturing社とそのデータは架空です。

設定チェック

Microsoft 365を1項目ずつチェックし、それ以降に変わった点を把握

39のチェックが、Entra ID、Exchange、Intune、Defender、Teams、Purview、SharePointを対象にしています。各チェックは、それを求めるフレームワーク(CIS、NIST CSF、NIS2、GDPR、DORA、ISO 27001、Essential 8、Microsoftのセキュリティベースライン)に紐づけられています。

  • 1時間ごとに同期され、悪化したチェックはドリフトのアラートになります
  • 権限やライセンスが不足して評価できなかったチェックは、その旨を明示し、適合として数えることはありません
  • 不適合ごとに手順つきの修正ガイドがあり、LuxGapに直接依頼することもできます
  • 成熟度レベル:Essentials、Core、Advanced、Premium

事例 — デモ用のお客様

DMARCポリシーは監視モード(p=none)のままです。そのためこのチェックは不適合となり、修正方法が示されます。Microsoft 365の適合チェックの割合は、3か月で58%から71%に上がりました。

導入方法:読み取り専用のMicrosoft 365コネクター。お客様の管理者が1回同意するだけのアプリケーションで、パスワードは保存しません。

LuxGap SOC — 監視コンソール
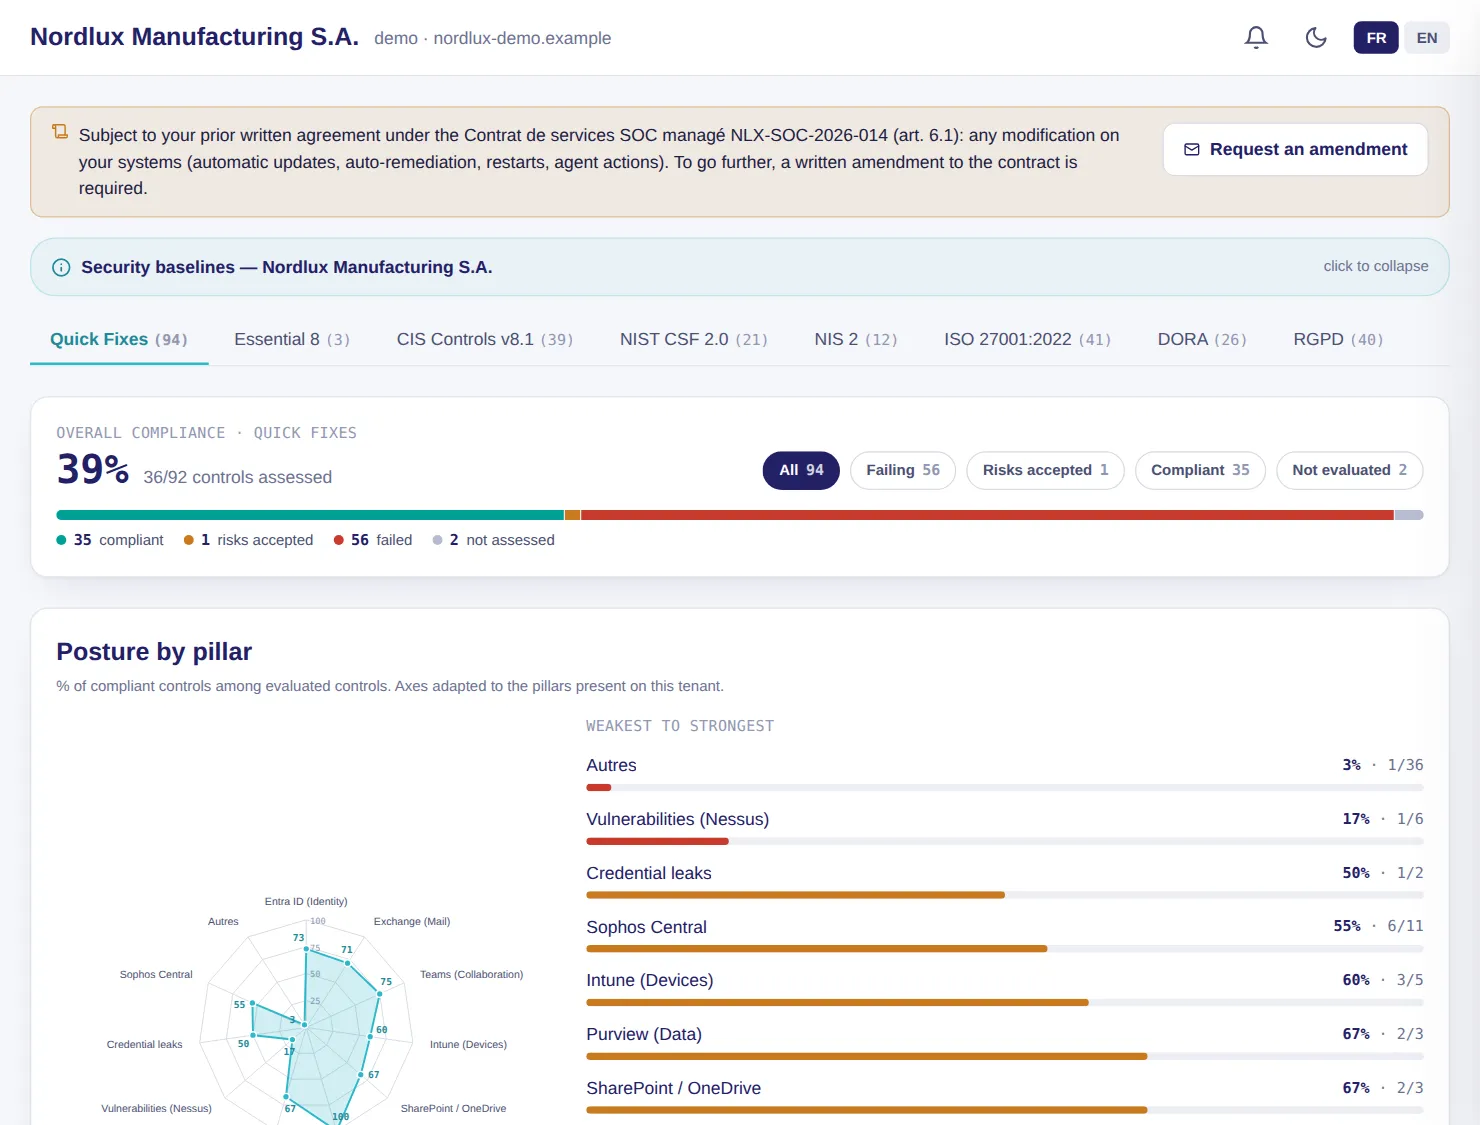
LuxGap SOCコンソール:フレームワーク別・領域別のMicrosoft 365セキュリティチェック
デモ用のお客様環境で、データは架空です。スクリーンショットをクリックすると拡大します。

AIによる態勢分析

A〜Fの評価、重要なリスク、そして対処のための計画

毎週、LuxGapのAIが設定、異常、サインインを突き合わせて態勢を評価し、証拠つきでリスクを挙げ、優先順位をつけた計画を提案します。直近の分析の推移から、改善しているかどうかがわかります。

  • 経営層向けの要約、特定されたリスク、優先的に取り組むアクション、できている点
  • 直近7日間のシグナル:通常と異なる国、普段と違う時間帯、失敗の集中、休眠アカウントの再開、機密性の高いOAuth権限、非準拠のデバイス
  • 各リスクには対応が割り当てられます:担当中、修正済み、誤検知、または受容してリスク台帳に登録
  • 既定では、LuxGapのAIサーバー上で作成されます

事例 — デモ用のお客様

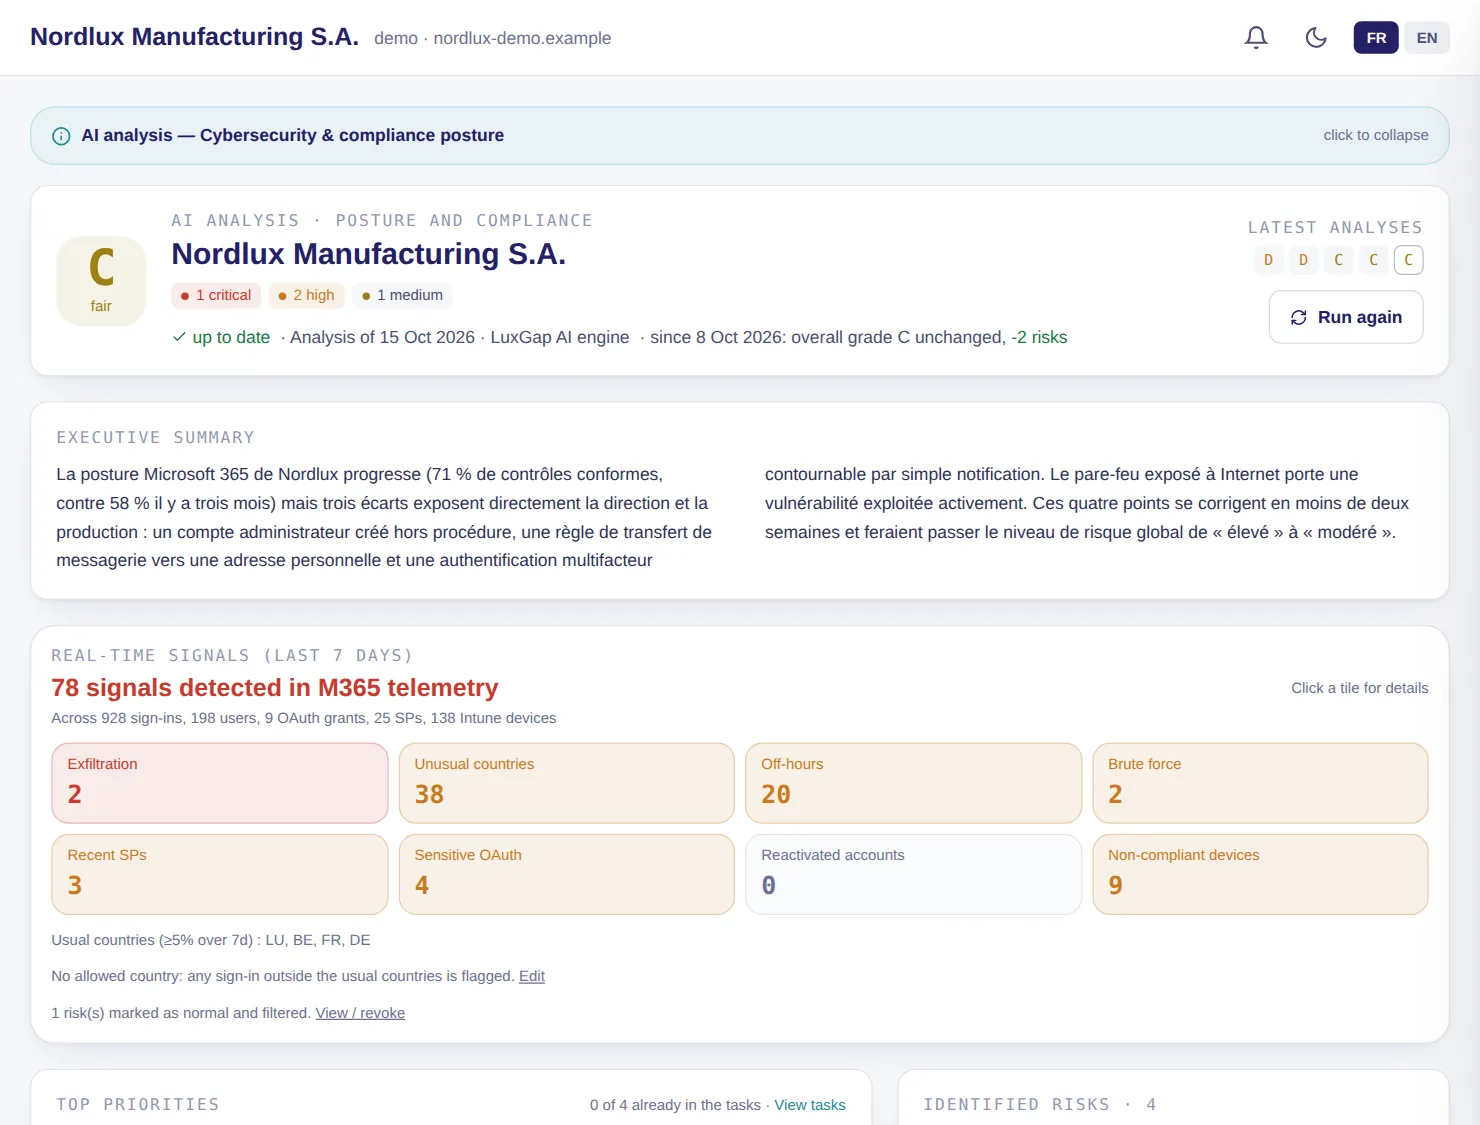
評価はCのままですが、前週から2つのリスクが解消されました。7日間で78件のシグナルがあり、そのうち38件は通常と異なる国からのサインインです。

導入方法:Microsoft 365またはGoogle Workspaceのコネクター。

LuxGap SOC — 監視コンソール

LuxGap SOCコンソール:AIによる態勢分析。評価、経営層向けの要約、直近7日間のシグナル
デモ用のお客様環境で、データは架空です。スクリーンショットをクリックすると拡大します。

推奨事項

Microsoft 365を強化するための手順書。設定を1項目ずつ

毎週更新される計画です。設定ごとに、変更する理由、現在の状態と目標、適切なコンソールでの具体的な手順、同等のPowerShellコマンド、確認方法、元に戻す方法を示します。

  • 見積もられた作業量。15分未満で完了するクイックウィンが先頭に表示されます
  • CIS、NIST、GDPR第32条、NIS2、DORA、ISO 27001の要件への参照つき
  • このページがお客様の環境を変更することはありません。主導権はお客様にあります

事例 — デモ用のお客様

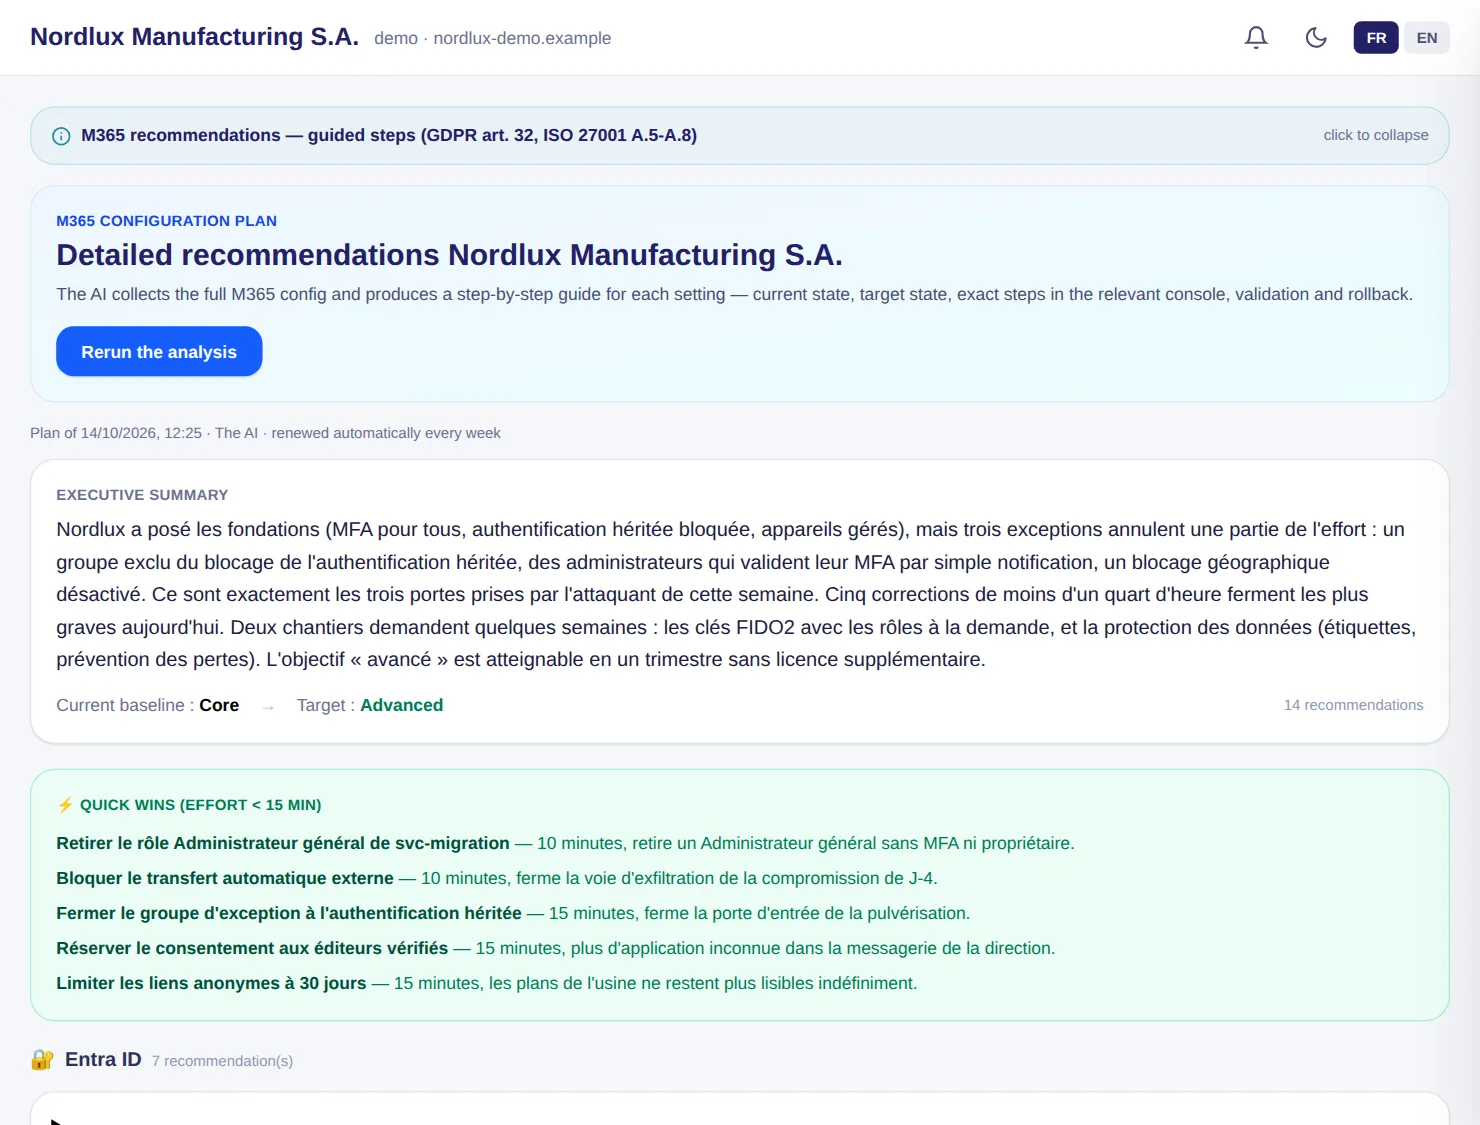
計画はまず5つのクイックウィンから始まります。その1つが「レガシー認証の除外グループを閉じる」です。攻撃者がIMAPで侵入した入口がここでした。

導入方法:Microsoft 365コネクター。

LuxGap SOC — 監視コンソール

LuxGap SOCコンソール:クイックウィンを先頭にした、Microsoft 365の詳細な推奨事項
デモ用のお客様環境で、データは架空です。スクリーンショットをクリックすると拡大します。

管理者権限

誰がどの権限を持ち、条件付きアクセスが本当に守れているか

ユーザー、ロール、グループ、ライセンスのマトリクスと、条件付きアクセスポリシーの分析。ポリシーをすり抜ける設定を洗い出します。ブロックされていないレガシー認証、除外設定、MFAのない管理者、監査モードのみのポリシーです。

  • 休眠中の特権アカウント、常設のグローバル管理者、PIMを使わない特権アクセス
  • リアルタイムの読み取り、読み取り専用
  • 分析はLuxGapのアナリストが行い、結論をお伝えします

事例 — デモ用のお客様

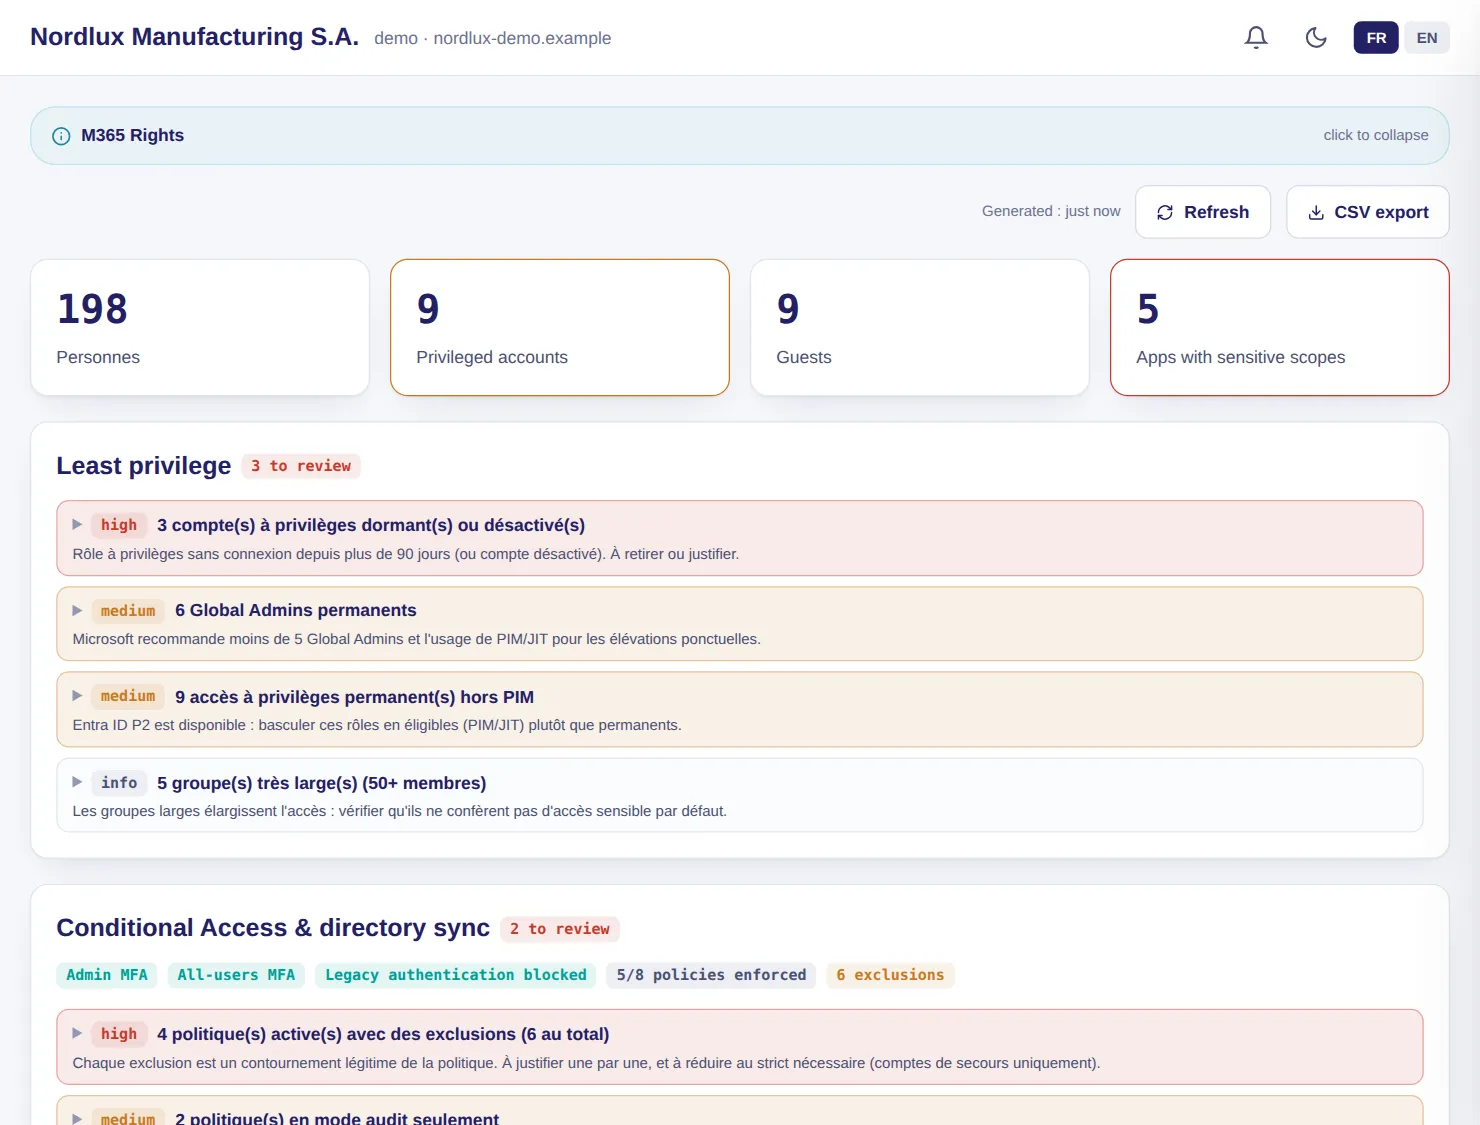
svc-migrationアカウントがチケットなしでグローバル管理者になり、有効な4つのポリシーに、正当性の確認が必要な除外設定があります。

導入方法:Microsoft 365コネクター。PIMの対象ロールには、Entra ID P2ライセンスが必要です。

LuxGap SOC — 監視コンソール

LuxGap SOCコンソール:Microsoft 365の権限、最小権限、条件付きアクセス
デモ用のお客様環境で、データは架空です。スクリーンショットをクリックすると拡大します。

デバイスとアプリケーション

管理され、準拠し、暗号化された端末と、データにアクセスするアプリケーション

Entra IDとIntuneのインベントリから、管理されている、準拠している、暗号化されているデバイスと、管理外にあるデバイスがわかります。ディレクトリで許可されたアプリケーションは、新しいもの、機密性の高い権限を要求するもの、不明な発行元のものが警告されます。

  • クリックして表を絞り込める数値、CSVエクスポート
  • Entra IDに登録されているがIntuneにはないデバイス、使われていない端末、サポートが終了したシステム
  • 条件付きアクセスポリシー、コンプライアンスポリシー、Intuneのプロファイル、認証方法
  • データ:ゲストユーザー、サイト、秘密度ラベル

事例 — デモ用のお客様

準拠していないデバイス7台と暗号化されていないデバイス5台が、それぞれの理由とともに一覧表示されます。経営層が同意したアプリケーション「PDF Converter Pro」は、機密性の高い権限と不明な発行元とともに表示されます。

導入方法:Microsoft 365コネクター。

LuxGap SOC — 監視コンソール

コンソールの画面 LuxGap SOCコンソール:Entra IDとIntuneのデバイス、コンプライアンスと環境の衛生状態 LuxGap SOCコンソール:エンタープライズアプリケーションとその権限
デモ用のお客様環境で、データは架空です。スクリーンショットをクリックすると拡大します。

メール

なりすましとフィッシングから守られたメール環境

すべてのドメインのSPF、DKIM、DMARC、Defender for Office 365の保護機能(フィッシング対策、Safe Links、Safe Attachments、外部送信者の警告)、メールボックスの監査ログ。チェックごとに推奨事項があります。

  • コネクターに応じて、Exchange OnlineとGmailに対応
  • 評価済み、失敗、適合のチェックがひと目でわかります
  • メッセージの内容を読み取ることは一切ありません

事例 — デモ用のお客様

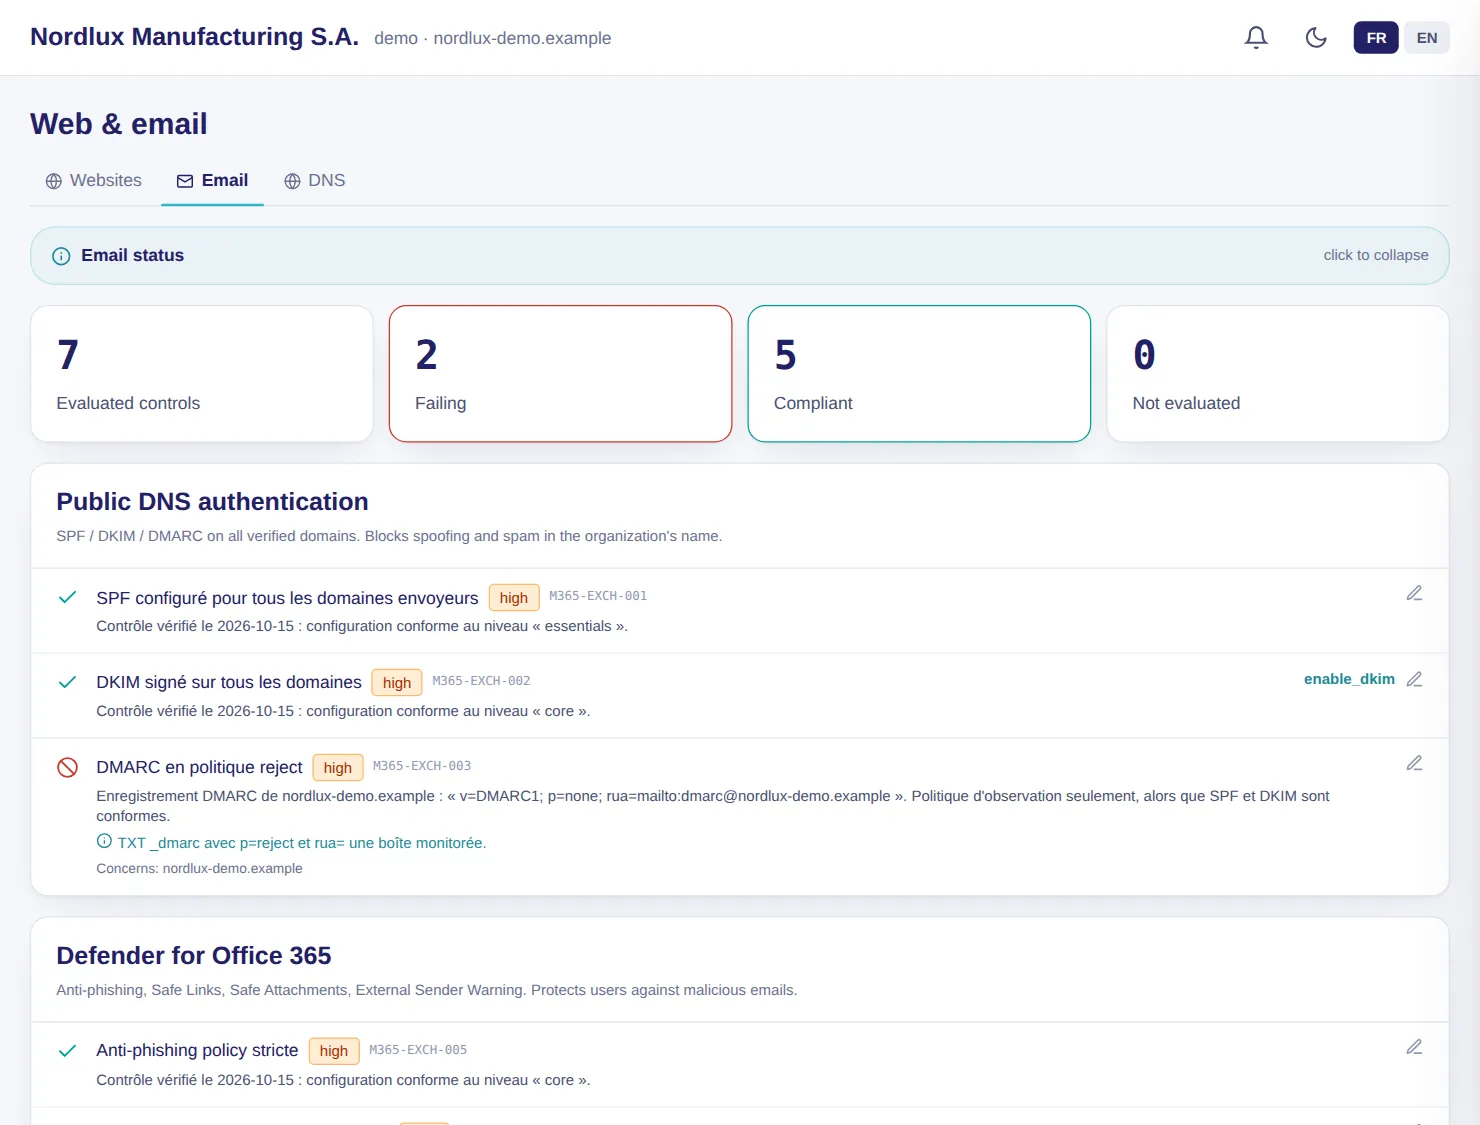
7つのチェックが評価されます。SPFとDKIMは適合ですが、DMARCは監視モードのままで、Safe Linksは有効になっていません。

導入方法:Microsoft 365またはGoogle Workspaceのコネクター。

LuxGap SOC — 監視コンソール

LuxGap SOCコンソール:メールの状態、SPF、DKIM、DMARC、Defender for Office 365
デモ用のお客様環境で、データは架空です。スクリーンショットをクリックすると拡大します。

ウイルス対策とEDR

ウイルス対策のアラートを、ようやく読み、相関分析し、追跡する

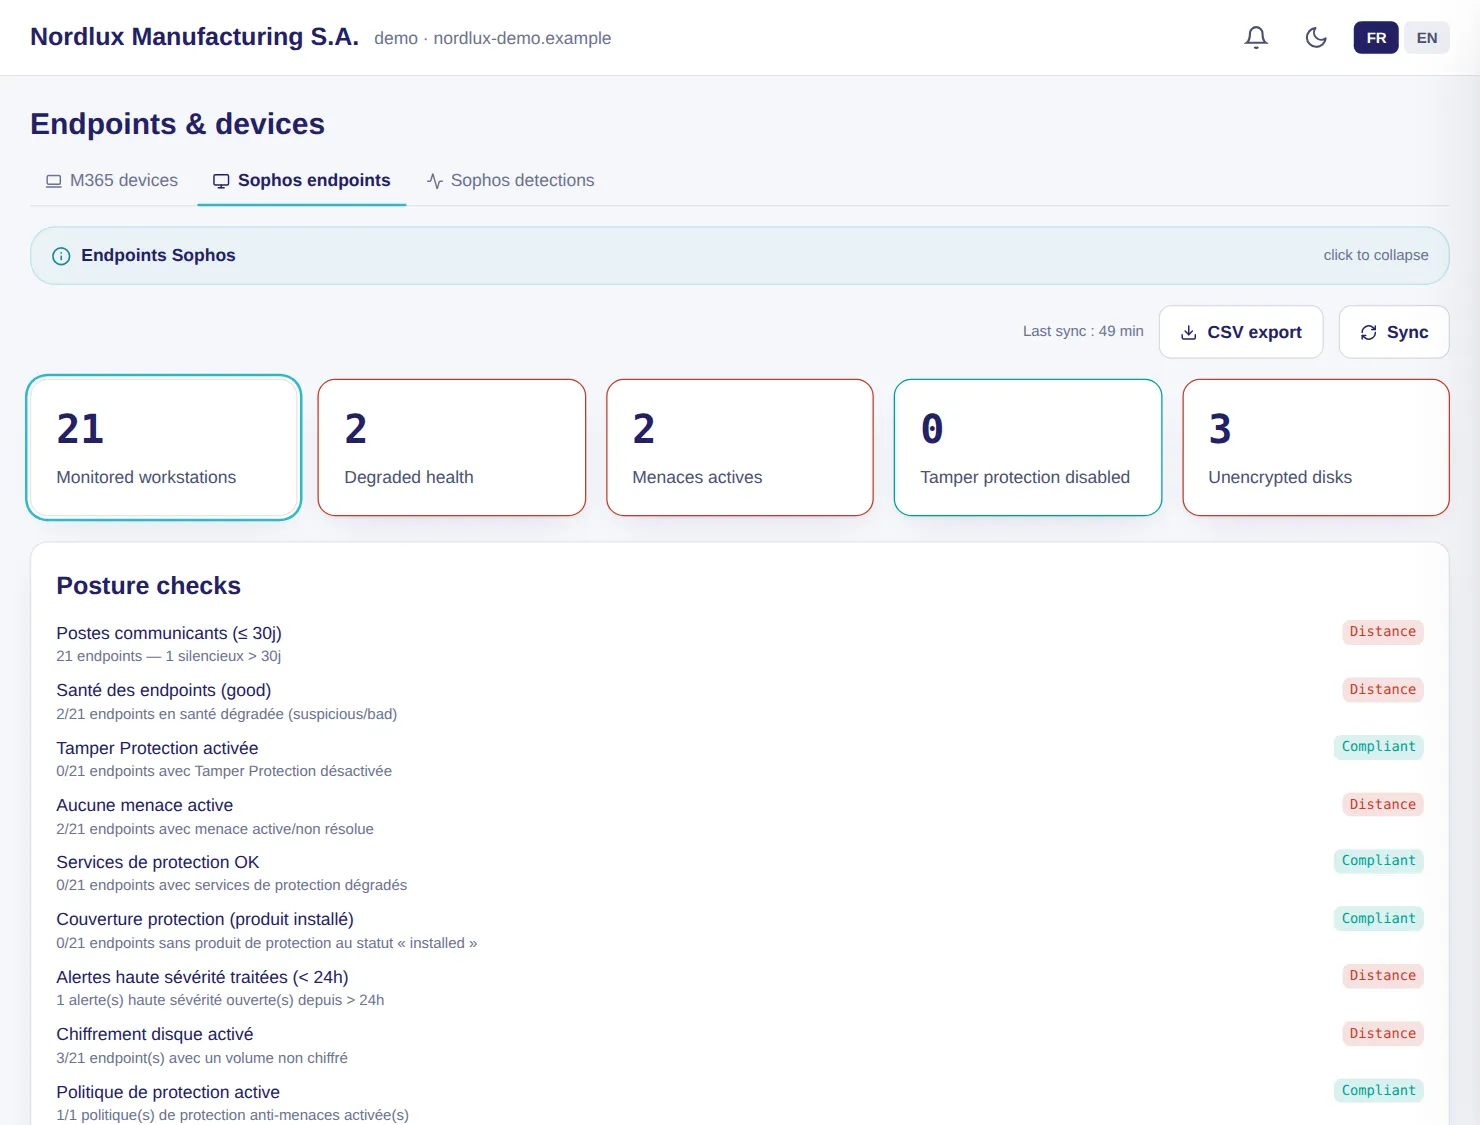
Sophos Central、ESET PROTECT、Microsoft Defenderが、端末の状態と検知内容をコンソールに集約します。通信のない端末、無効化された保護、未処理の脅威、暗号化されていないディスクです。

  • お客様が作成した読み取り専用アクセス。SOCがウイルス対策コンソールで何かを変更することはできません
  • ベンダーごとの態勢チェック:稼働状態、改ざん防止、暗号化、カバレッジ
  • マルウェアやランサムウェアの検知は、緊急アラートになります
  • Defender XDRのインシデントとそのタイムライン

事例 — デモ用のお客様

Defenderが対象としない21台の端末(作業場、ラボ、倉庫、Mac 3台)はSophosが監視します。委託先のUSBメモリから侵入し、駆除されていないWS-PROD-11上のマルウェアも通知されます。

導入方法:ベンダーのコネクター(読み取り専用アクセス)。Defenderのインシデントには、Microsoft 365コネクターとDefenderライセンスが必要です。

LuxGap SOC — 監視コンソール

LuxGap SOCコンソール:監視対象のSophos端末と態勢チェック
デモ用のお客様環境で、データは架空です。スクリーンショットをクリックすると拡大します。

その他

このカテゴリーのその他のモジュール

Google Workspace

Google Workspaceにも、同じ警戒を

26の設定チェック(うち7つはGmail専用)と、Microsoft 365と同じ検知機能:リスクのあるサインイン、Googleドライブの公開共有、OAuth権限、管理操作。

  • 読み取り専用のサービスアカウント:書き込み権限は一切ありません
  • Gmailに関するSPF、DKIM、DMARC、ドメイン外への転送、サードパーティアプリ
  • 結果は同じページに反映されます:チェック、メール、データ、アプリケーション、デバイス、AI分析

事例

あるメールボックスで、外部アドレスへの自動転送が有効になっています。チェックは不適合に変わり、ドリフトのアラートが上がります。

導入方法:お客様の管理者が作成した専用アカウント。ハードウェアセキュリティキーで保護します。

AzureとActive Directory

AzureのサブスクリプションとオンプレミスのActive Directoryを、読み取り専用でチェック

Azureでは、12のチェックで、インターネットに開放されたデータベース、公開された管理ポート、直接割り当てられた所有者、パブリックなストレージを検出します。Active Directoryでは、ドメインコントローラー上の読み取り専用コレクターが、端末からドメイン管理者権限に至る脆弱性を探します。

  • Azure:Readerロールを持つサービスプリンシパル。お客様が作成し、いつでも失効できます
  • Active Directory:サービス名(SPN)を持つ特権アカウント、制約なしの委任、レプリケーション権限、GPO内のパスワード、パスワードが長期間変更されていないkrbtgtアカウント、LAPS
  • パスワードもハッシュも、お客様のドメインの外には出ません。読み取れなかったものは「未測定」と表示し、「適合」とは決して表示しません

事例

Azureのネットワークルールが、インターネット全体からのリモートデスクトップを許可しています。チェックは緊急に変わります。

導入方法:Azure:サブスクリプションに対するReaderロールを持つアプリケーション。Active Directory:ドメインコントローラー上のWindowsエージェント。

これらのモジュールを、お客様ご自身の監視範囲で

監視したいものをお知らせください。24時間以内の確定見積もり、年間契約、100%保証の監視範囲をご用意します。

接続を申し込む 料金を見る

現在インシデントが発生していますか?+352 621 583 116 までお電話ください。