İçeriğe geç
LuxGapSOC
Aktif izleme
TR
Konsol girişi Bağlantı talep edin

← Tüm özellikler

MICROSOFT 365 VE İŞ İSTASYONLARI

Microsoft 365, Google Workspace ve iş istasyonları: doğrulanmış yapılandırma, açıklanmış sapmalar

SOC bulut hizmetlerinizi salt okunur olarak okur, her senkronizasyonda yapılandırmalarını kontrol eder ve neyi nasıl düzelteceğinizi ayar ayar söyler. Antivirüsleriniz ve EDR'leriniz aynı yere raporlanır.

Tüm ekran görüntüleri, bir demo müşterisi üzerinde LuxGap SOC konsolundan alınmıştır: Nordlux Manufacturing şirketi ve verileri kurgusaldır.

YAPILANDIRMA KONTROLLERİ

Microsoft 365'iniz madde madde kontrol edilir ve o zamandan beri nelerin kaydığı görülür

39 kontrol Entra ID, Exchange, Intune, Defender, Teams, Purview ve SharePoint'i kapsar. Her biri onu zorunlu kılan çerçevelere bağlıdır: CIS, NIST CSF, NIS2, GDPR, DORA, ISO 27001, Essential 8 ve Microsoft güvenlik temeli.

  • Her saat senkronizasyon; gerileyen bir kontrol kayma alarmı üretir
  • İzin veya lisans eksikliği nedeniyle değerlendirilemeyen bir kontrol olduğu gibi belirtilir, asla uyumlu sayılmaz
  • Her sapma için adım adım düzeltme rehberi veya doğrudan LuxGap'tan talep
  • Essentials, Core, Advanced ve Premium olgunluk seviyeleri

ÖRNEK — DEMO MÜŞTERİSİ

DMARC politikası gözlem modunda kaldı (p=none): kontrol sapma durumundadır, düzeltmesiyle birlikte. Uyumlu Microsoft 365 kontrollerinin oranı üç ayda %58'den %71'e çıktı.

Kurulum: Salt okunur Microsoft 365 bağlayıcısı: yöneticinizin bir kez onayladığı bir uygulama, hiçbir parola saklanmaz.

LuxGap SOC — İzleme konsolu
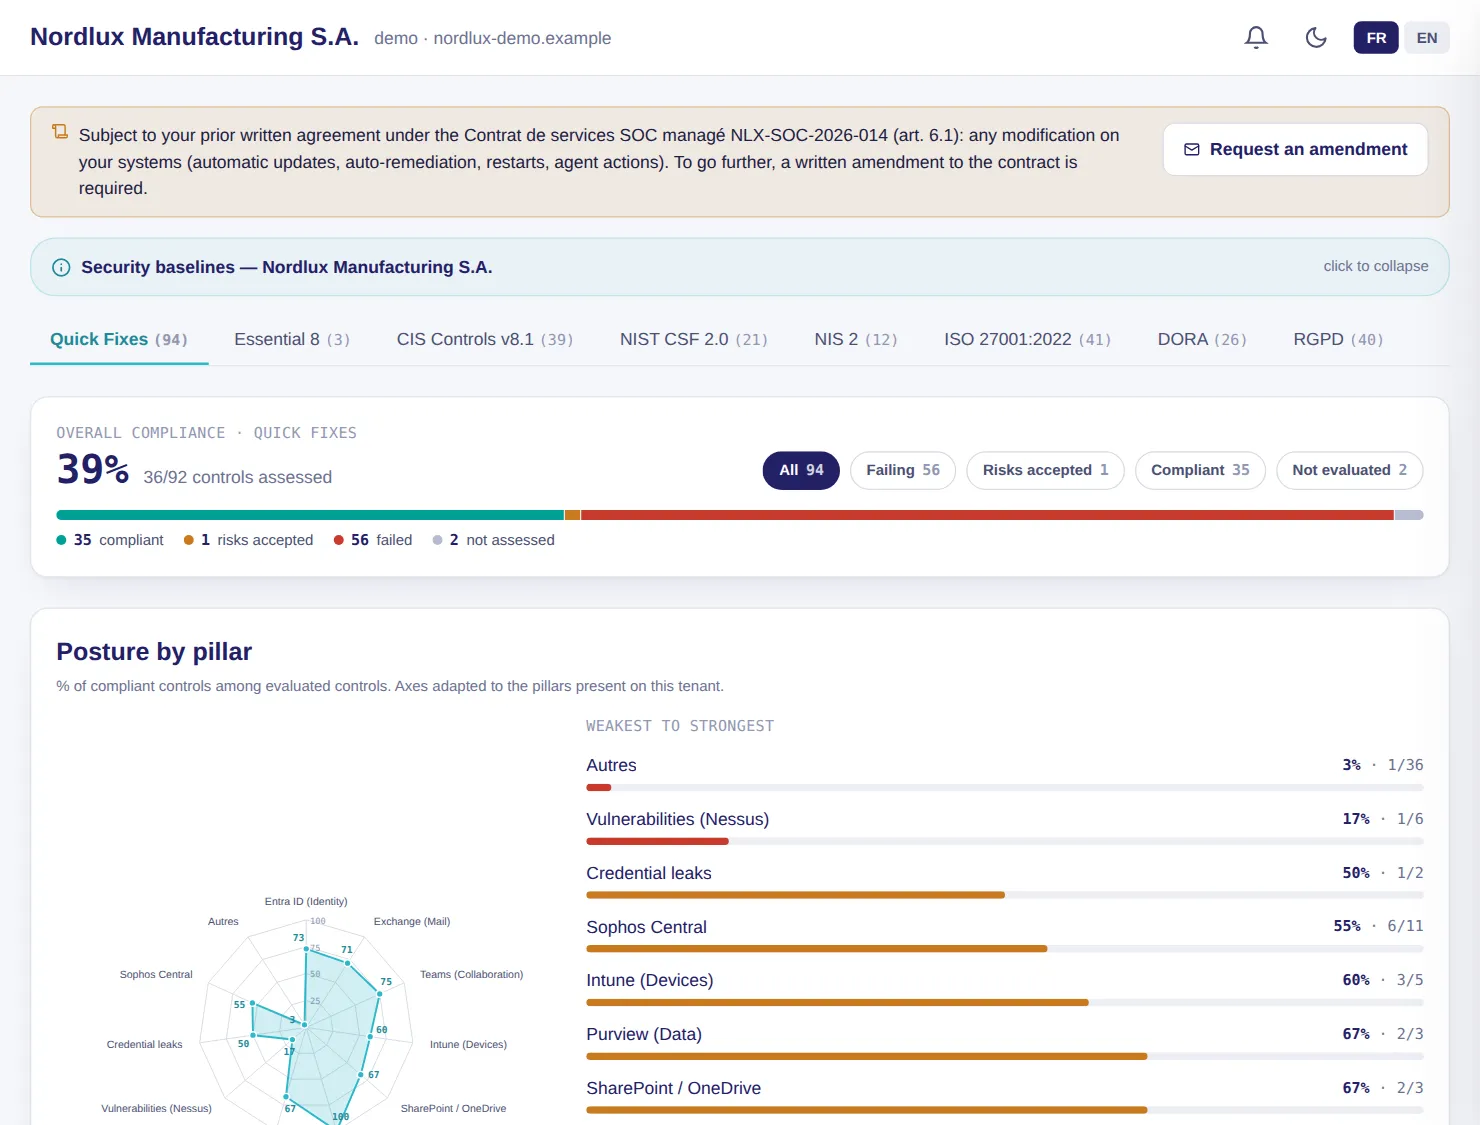
LuxGap SOC konsolu: çerçeve ve sütun bazında Microsoft 365 güvenlik kontrolleri
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

YZ GÜVENLİK DURUŞU ANALİZİ

A'dan F'ye bir not, önemli riskler ve bunları ele alma planı

LuxGap yapay zekâsı her hafta yapılandırmayı, anomalileri ve oturum açmaları çaprazlayarak güvenlik duruşunuzu puanlar, riskleri kanıtlarıyla adlandırır ve öncelikli bir plan önerir. Son analizlerin eğilimi ilerleyip ilerlemediğinizi gösterir.

  • Yönetim için özet, tespit edilen riskler, öncelikli eylemler ve kazanımlar
  • Son yedi günün sinyalleri: olağan dışı ülkeler, alışılmadık saatler, başarısız deneme patlamaları, uyanan uykudaki hesaplar, hassas OAuth izinleri, uyumsuz cihazlar
  • Her risk bir sonuca bağlanır: üstlenildi, düzeltildi, yanlış pozitif veya kabul edilip risk kaydına işlendi
  • Varsayılan olarak LuxGap'ın yapay zekâ sunucusunda yazılır

ÖRNEK — DEMO MÜŞTERİSİ

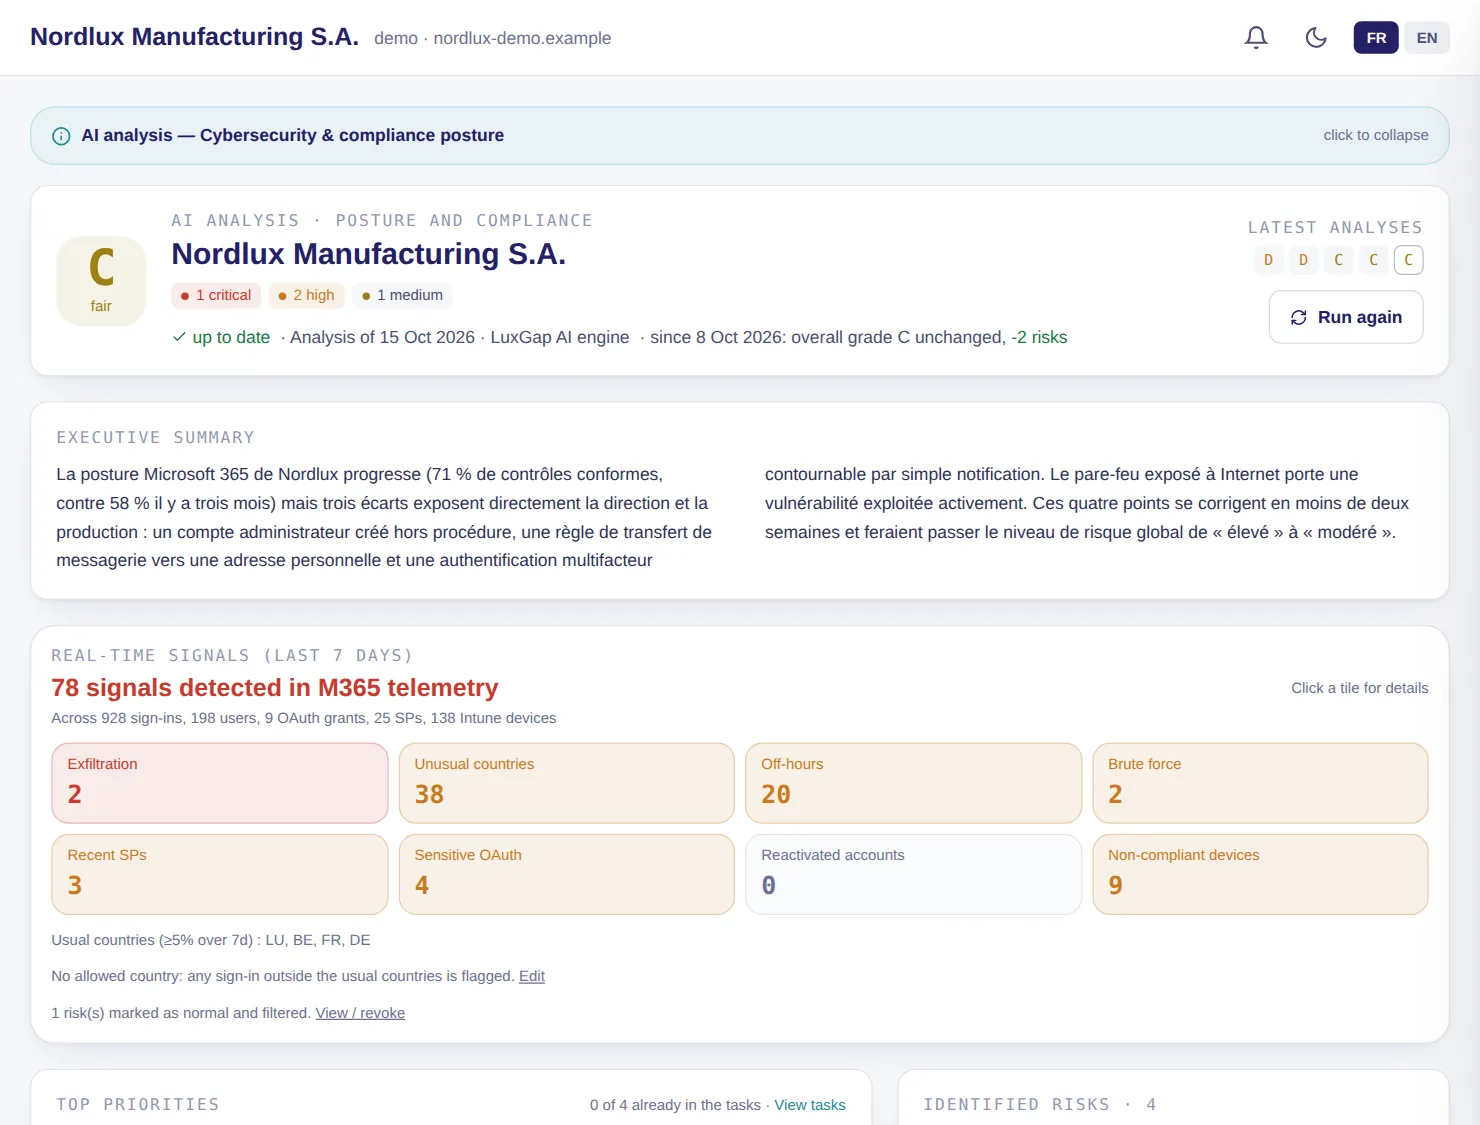
Not C olarak kalıyor, ancak iki risk bir önceki haftadan beri ortadan kalktı; yedi günde 78 sinyal tespit edildi, bunların 38'i olağan dışı ülkelerden yapılan oturum açmalar.

Kurulum: Microsoft 365 veya Google Workspace bağlayıcısı.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: güvenlik duruşunun yapay zekâ analizi, not, yönetim özeti ve son yedi günün sinyalleri
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

ÖNERİLER

Microsoft 365'inizi ayar ayar sıkılaştırmak için kullanım kılavuzu

Her hafta yenilenen bir plan: her ayar için neden değiştirileceği, mevcut durum ve hedef, doğru konsoldaki tam adımlar, PowerShell karşılığı, nasıl doğrulanacağı ve nasıl geri dönüleceği.

  • Tahmini efor; 15 dakikadan kısa süren hızlı kazanımlar en başta
  • CIS, NIST, GDPR md. 32, NIS2, DORA ve ISO 27001 gerekliliklerine atıf
  • Sayfa sizde hiçbir şeyi değiştirmez: kontrol sizde kalır

ÖRNEK — DEMO MÜŞTERİSİ

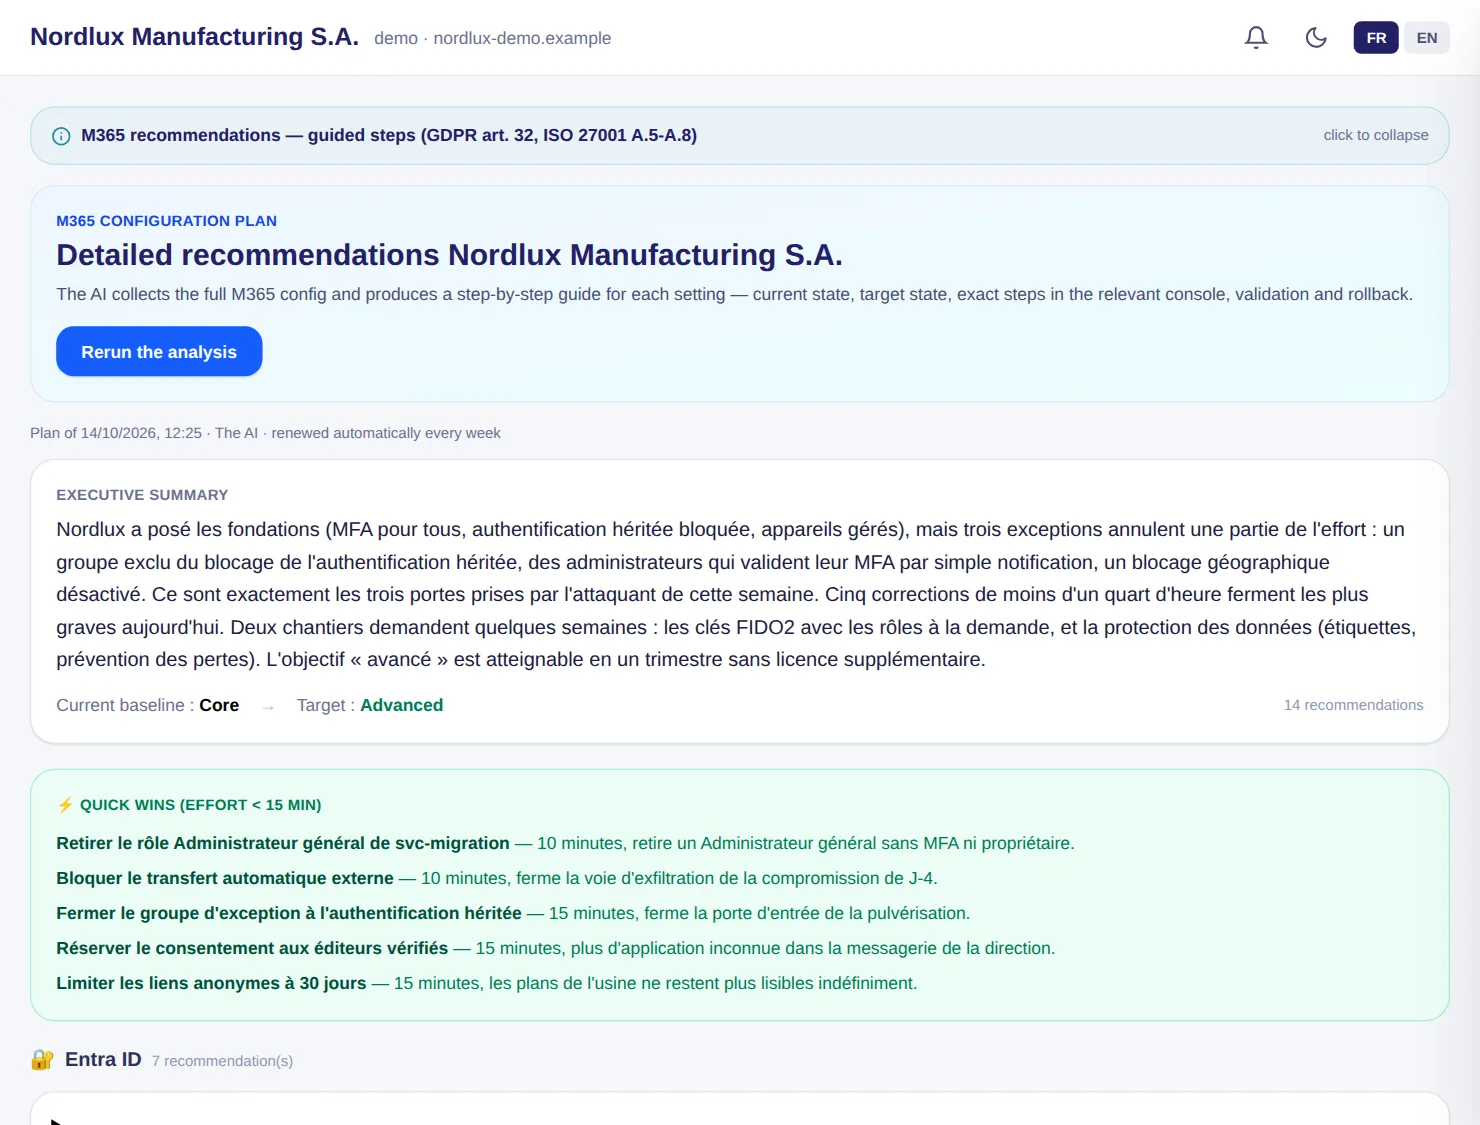
Plan, beş hızlı kazanımla başlar; bunlardan biri “Eski kimlik doğrulama için istisna grubunu kapatın”: saldırganın IMAP üzerinden girdiği kapı.

Kurulum: Microsoft 365 bağlayıcısı.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: ayrıntılı Microsoft 365 önerileri, hızlı kazanımlar başta
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

YÖNETİCİ YETKİLERİ

Kimin hangi yetkilere sahip olduğu ve koşullu erişimin gerçekten koruyup korumadığı

Kişiler, roller, gruplar ve lisanslar matrisi ve koşullu erişim politikalarınızın, onları aşan şeyleri bulmak için analizi: engellenmemiş eski kimlik doğrulama, istisnalar, MFA'sız yöneticiler, yalnızca rapor modundaki politikalar.

  • Uykudaki ayrıcalıklı hesaplar, kalıcı genel yöneticiler, PIM dışı ayrıcalıklı erişimler
  • Canlı okuma, salt okunur
  • LuxGap analistlerinin yürüttüğü analiz; sonuçları size iletirler

ÖRNEK — DEMO MÜŞTERİSİ

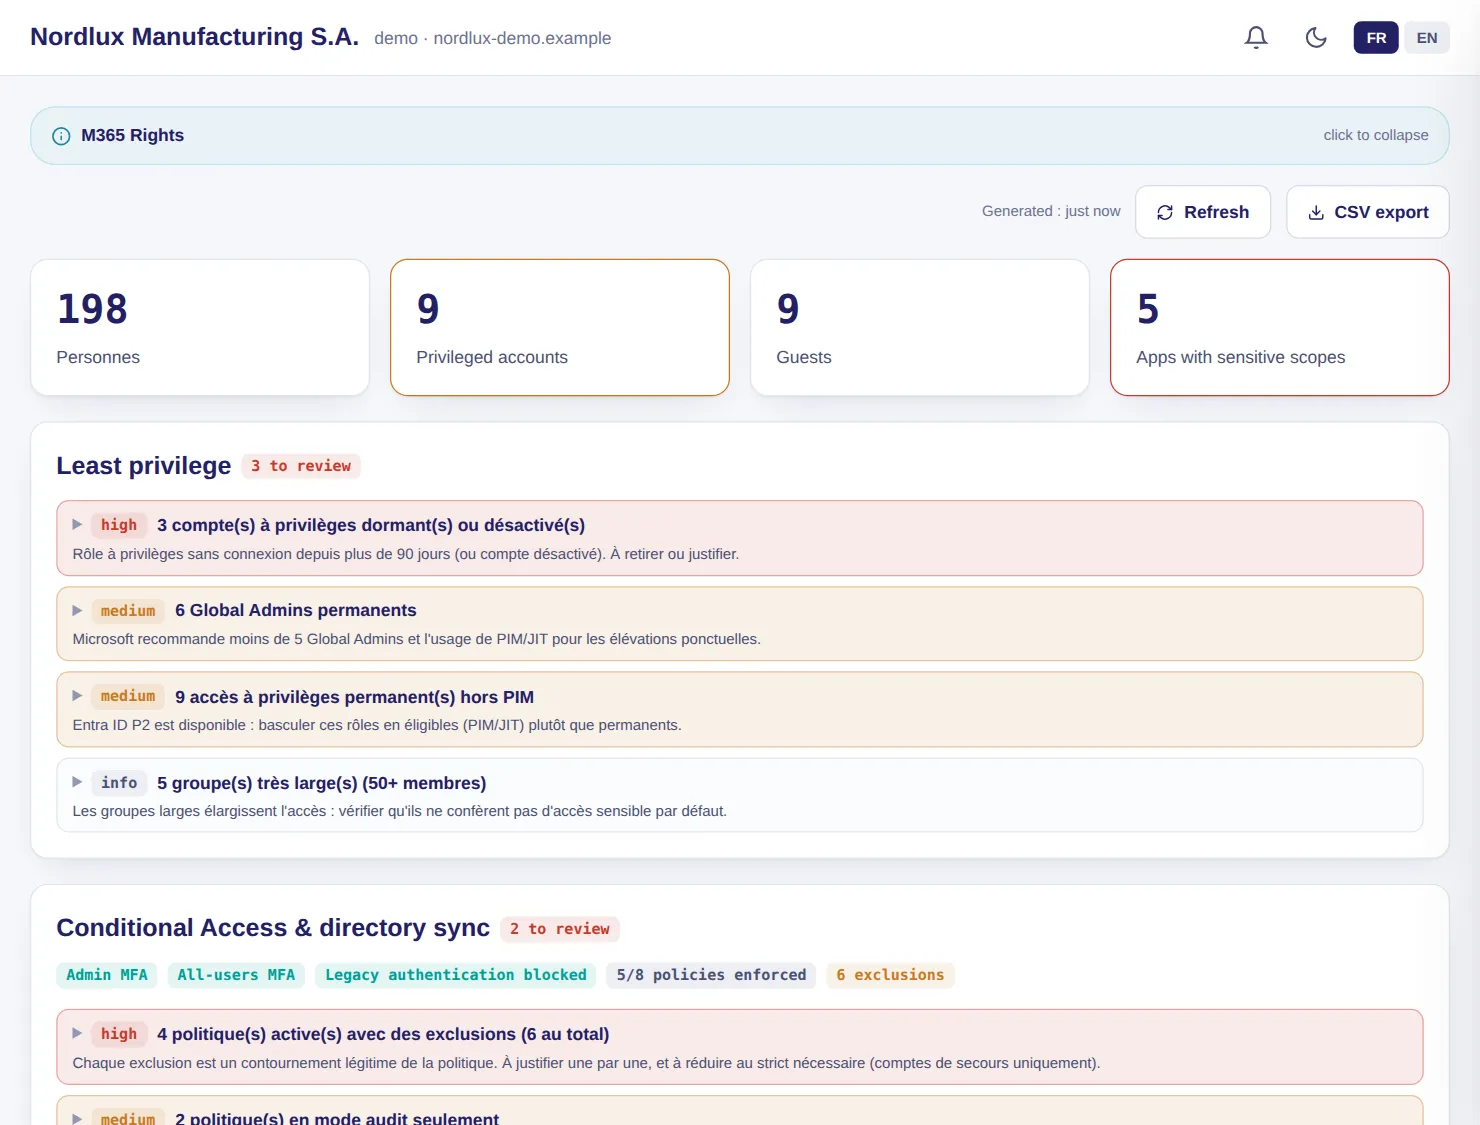
svc-migration hesabı bilet olmadan genel yönetici oldu ve etkin dört politika gerekçelendirilmesi gereken istisnalar içeriyor.

Kurulum: Microsoft 365 bağlayıcısı. PIM için uygun roller Entra ID P2 lisansı gerektirir.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: Microsoft 365 yetkileri, en az ayrıcalık ve koşullu erişim
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

CİHAZLAR VE UYGULAMALAR

Yönetilen, uyumlu ve şifrelenmiş iş istasyonları ve verilerinize erişen uygulamalar

Entra ID ve Intune envanteri hangi cihazların yönetildiğini, uyumlu ve şifreli olduğunu, hangilerinin denetimden kaçtığını gösterir. Dizininizde izin verilen uygulamalar, yeniyse, hassas yetkiler istiyorsa veya bilinmeyen bir üreticiden geliyorsa işaretlenir.

  • Tabloları filtreleyen tıklanabilir rakamlar, CSV dışa aktarma
  • Entra ID'nin bildiği ama Intune'da bulunmayan cihazlar, etkin olmayan iş istasyonları, destek süresi sona eren sistemler
  • Koşullu erişim, uyumluluk politikaları ve Intune profilleri, kimlik doğrulama yöntemleri
  • Veriler: konuklar, siteler, hassasiyet etiketleri

ÖRNEK — DEMO MÜŞTERİSİ

Uyumsuz 7 cihaz ve şifresiz 5 cihaz, her sapmanın nedeniyle birlikte listelenir; yönetim tarafından onaylanan “PDF Converter Pro” uygulaması hassas yetkileri ve bilinmeyen üreticisiyle öne çıkar.

Kurulum: Microsoft 365 bağlayıcısı.

LuxGap SOC — İzleme konsolu

Konsol görünümleri LuxGap SOC konsolu: Entra ID ve Intune cihazları, uyumluluk ve cihaz parkı hijyeni LuxGap SOC konsolu: kurumsal uygulamalar ve izinleri
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

E-POSTA

E-postanız sahtecilik ve oltalamaya karşı korunuyor

Tüm alan adlarınızda SPF, DKIM ve DMARC, Defender for Office 365 korumaları (oltalama önleme, güvenli bağlantılar ve ekler, harici gönderici uyarısı) ve posta kutusu günlüğü: her kontrol önerisiyle birlikte.

  • Bağlayıcılarınıza göre Exchange Online ve Gmail
  • Değerlendirilen, başarısız ve uyumlu kontroller tek bakışta
  • Mesajlarınızın içeriği asla okunmaz

ÖRNEK — DEMO MÜŞTERİSİ

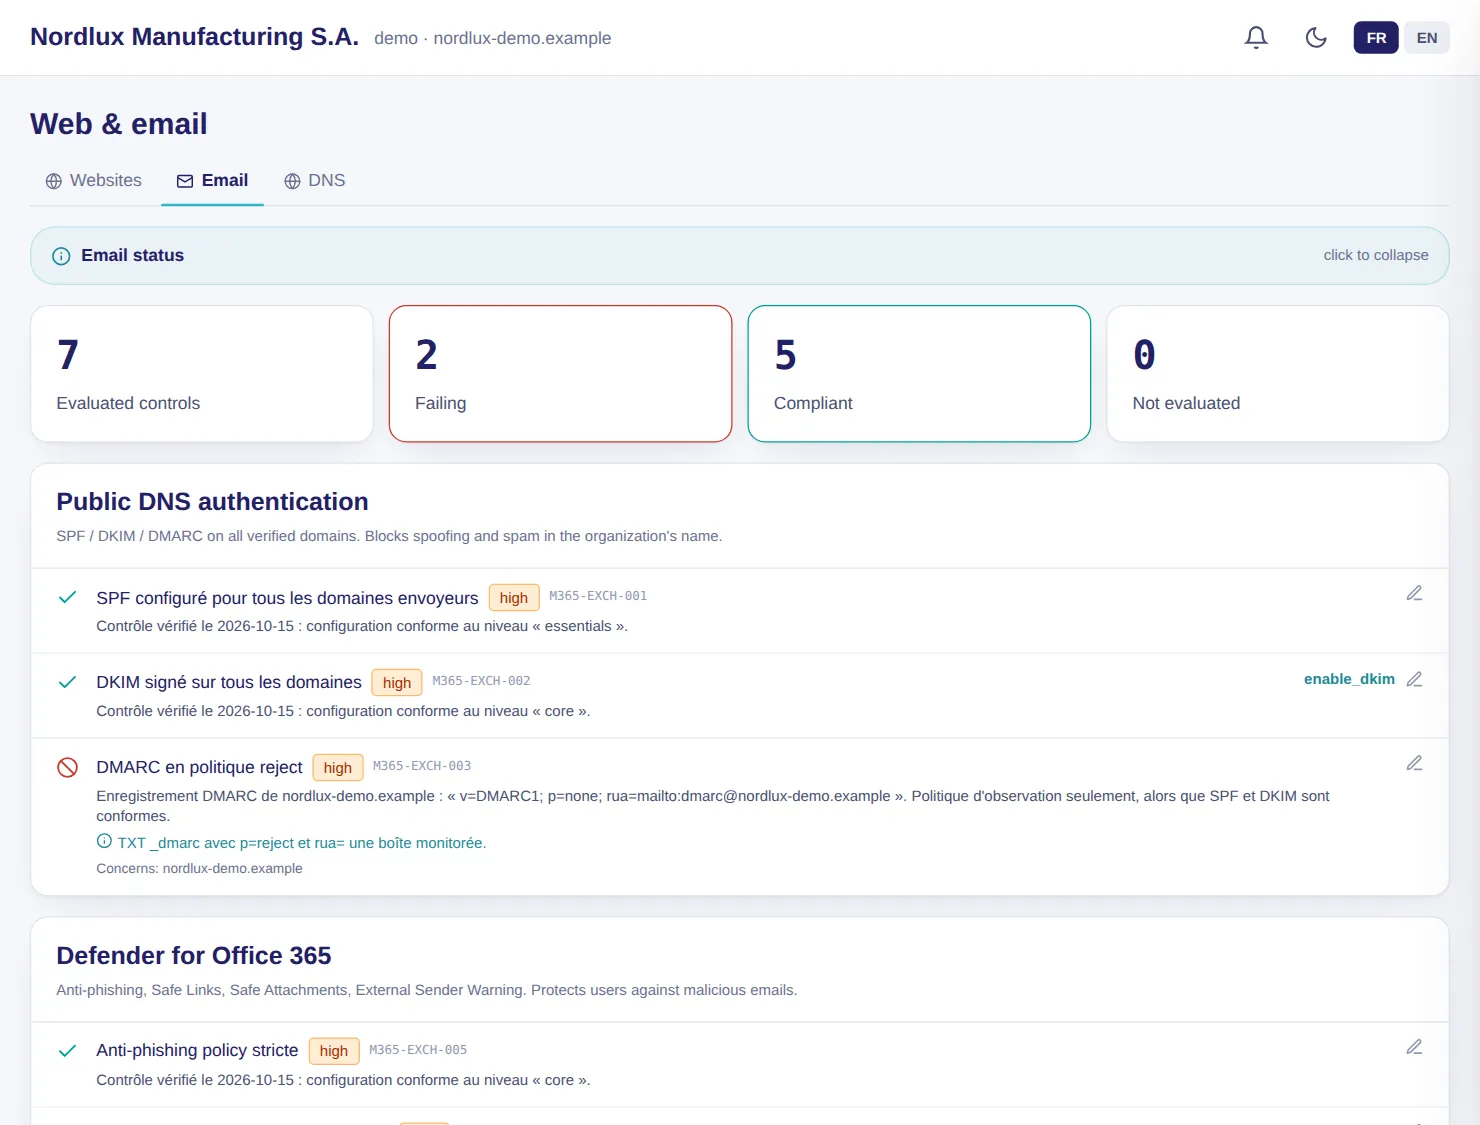
7 kontrol değerlendirilir: SPF ve DKIM uyumludur, ancak DMARC gözlem modunda kalır ve güvenli bağlantılar etkin değildir.

Kurulum: Microsoft 365 veya Google Workspace bağlayıcısı.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: e-posta durumu, SPF, DKIM, DMARC ve Defender for Office 365
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

ANTİVİRÜS VE EDR

Antivirüs alarmlarınız nihayet okunuyor, korele ediliyor ve takip ediliyor

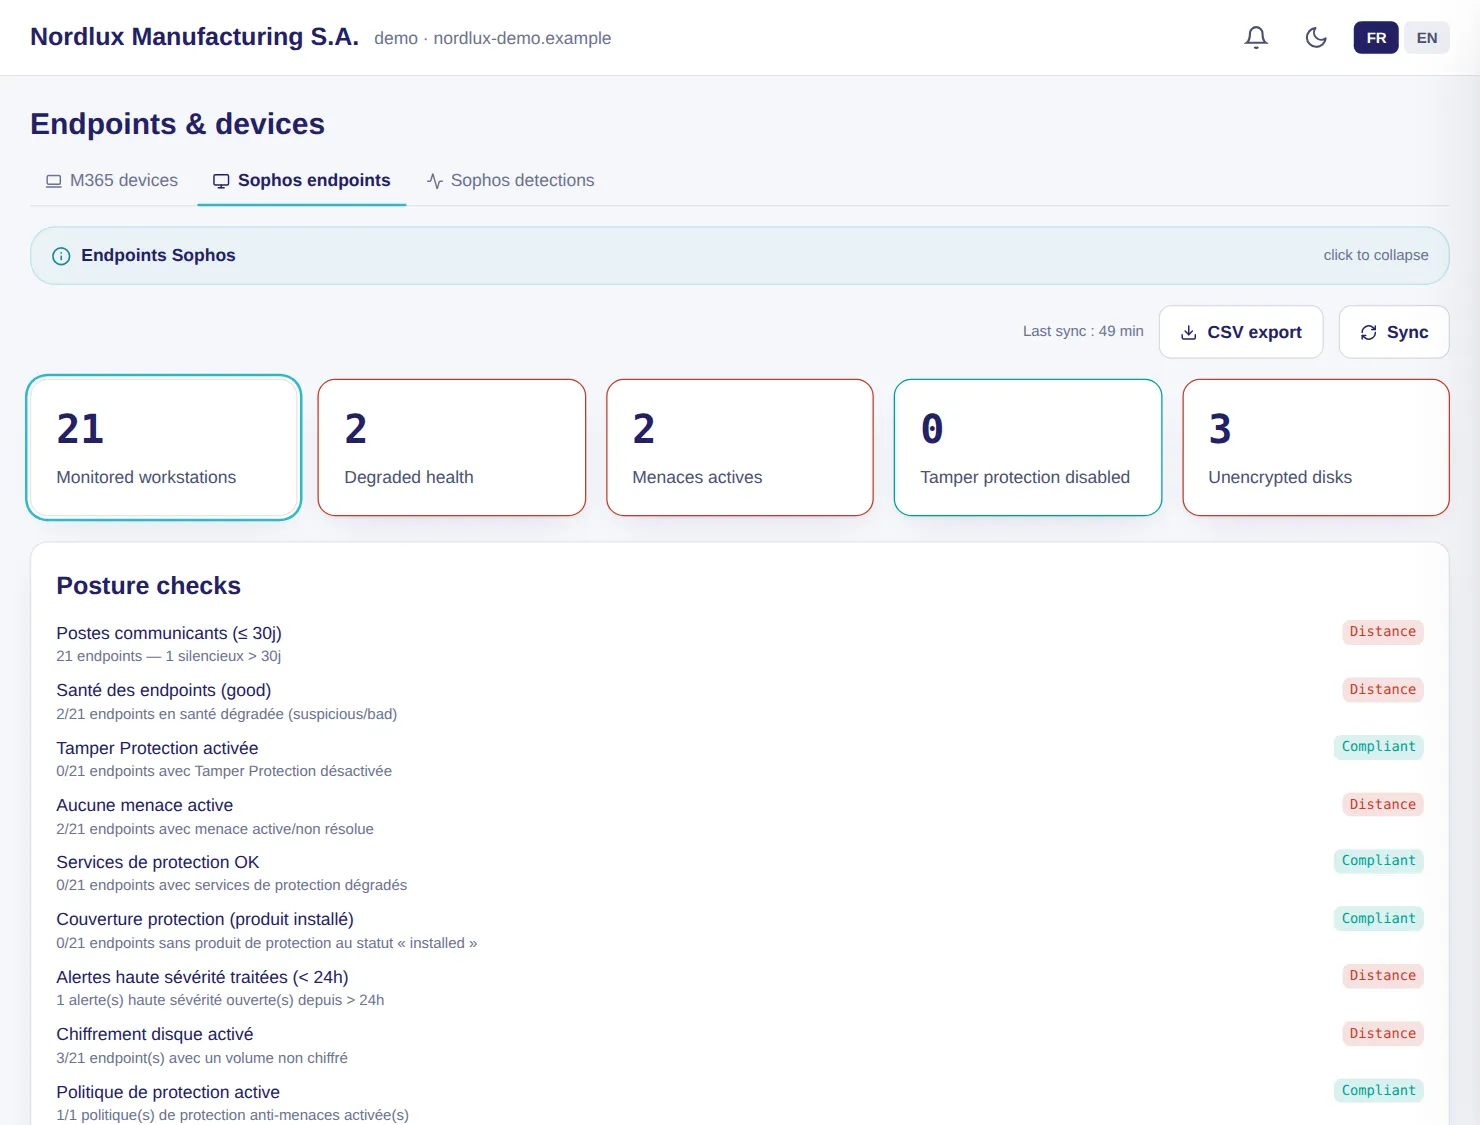
Sophos Central, ESET PROTECT ve Microsoft Defender, iş istasyonlarının durumunu ve tespitlerini konsola iletir: sessiz iş istasyonları, devre dışı koruma, ele alınmamış tehditler, şifrelenmemiş diskler.

  • Sizin oluşturduğunuz salt okunur erişim: SOC antivirüs konsolunuzda hiçbir şeyi değiştiremez
  • Üreticiye göre duruş kontrolleri: sağlık durumu, kurcalama koruması, şifreleme, kapsam
  • Bir kötü amaçlı yazılım veya fidye yazılımı tespiti kritik bir alarma dönüşür
  • Zaman çizelgesiyle birlikte Defender XDR olayları

ÖRNEK — DEMO MÜŞTERİSİ

Defender'ın kapsamadığı 21 iş istasyonu (atölye, laboratuvar, depo, üç Mac) Sophos tarafından izlenir; bir hizmet sağlayıcının USB belleğiyle gelen ve WS-PROD-11 üzerinde temizlenmemiş bir kötü amaçlı yazılım bildirilir.

Kurulum: Üreticinizin bağlayıcısı, salt okunur erişimle. Defender olayları: Microsoft 365 bağlayıcısı ve Defender lisansı.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: izlenen Sophos iş istasyonları ve duruş kontrolleri
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

AYRICA

Kategorideki diğer modüller

GOOGLE WORKSPACE

Google Workspace için aynı dikkat

7'si Gmail'e ayrılmış 26 yapılandırma kontrolü ve Microsoft 365 ile aynı tespit mekanizmaları: riskli oturum açmalar, herkese açık Drive paylaşımları, OAuth izinleri, yönetici eylemleri.

  • Salt okunur hizmet hesabı: asla yazma yetkisi yok
  • Gmail'de SPF, DKIM, DMARC, alan adı dışına iletimler ve üçüncü taraf uygulamalar
  • Sonuçlar aynı sayfaları besler: kontroller, e-posta, veriler, uygulamalar, cihazlar, yapay zekâ analizi

ÖRNEK

Bir posta kutusunda harici bir adrese otomatik iletim etkinleştirilir: kontrol sapma durumuna geçer ve bir kayma alarmı verilir.

Kurulum: Yöneticinizin oluşturduğu, donanım güvenlik anahtarıyla korunan özel bir hesap.

AZURE VE ACTIVE DIRECTORY

Azure abonelikleriniz ve şirket içi dizininiz salt okunur olarak kontrol edilir

Azure için 12 kontrol, İnternet'e açık veritabanlarını, açıkta kalan yönetim portlarını, doğrudan sahipleri ve herkese açık depolamayı tespit eder. Active Directory için bir etki alanı denetleyicisindeki salt okunur toplayıcı, bir iş istasyonundan etki alanı yönetimine giden açıkları arar.

  • Azure: sizin oluşturduğunuz ve iptal edebileceğiniz, Reader rolüne sahip bir service principal
  • Active Directory: servis adlı ayrıcalıklı hesaplar, kısıtlanmamış yetki devri, replikasyon hakları, GPO'lardaki parolalar, eski krbtgt hesabı, LAPS
  • Alanınızdan hiçbir parola veya parmak izi çıkmaz; okunamayanlar “ölçülmedi” diye belirtilir, asla “uyumlu” denmez

ÖRNEK

Bir Azure ağ kuralı, tüm İnternet'ten uzak masaüstüne izin verir: kontrol kritik duruma geçer.

Kurulum: Azure: abonelikleriniz üzerinde Reader rolüne sahip bir uygulama. Active Directory: bir etki alanı denetleyicisinde Windows ajanı.

Bu modüller, kendi kapsamınızda

İzlemek istediklerinizi tanımlayın: 24 saat içinde kesin teklif, yıllık sözleşme, %100 garantili kapsam.

Bağlantı talep edin Fiyatları görün

Şu anda bir güvenlik olayı mı yaşıyorsunuz? +352 621 583 116 numarasını arayın.