
Salta al contenuto
LuxGapSOC
Monitoraggio attivo
IT
Accesso alla console Richieda il collegamento

← Tutte le funzioni

Microsoft 365 e postazioni

Microsoft 365, Google Workspace e postazioni: configurazione verificata, scostamenti spiegati

Il SOC legge i suoi servizi cloud in sola lettura, controlla la loro configurazione a ogni sincronizzazione e Le dice, impostazione per impostazione, che cosa correggere e come. I suoi antivirus ed EDR confluiscono nello stesso punto.

Tutte le schermate provengono dalla console LuxGap SOC, su un cliente dimostrativo: la società Nordlux Manufacturing e i suoi dati sono fittizi.

Controlli di configurazione

Il suo Microsoft 365 controllato punto per punto e ciò che da allora si è discostato

39 controlli coprono Entra ID, Exchange, Intune, Defender, Teams, Purview e SharePoint. Ognuno è collegato ai framework che lo richiedono: CIS, NIST CSF, NIS2, GDPR, DORA, ISO 27001, Essential 8 e la baseline di sicurezza Microsoft.

  • Sincronizzazione ogni ora; un controllo che peggiora genera un alert di deriva
  • Un controllo non valutato, per mancanza di autorizzazione o di licenza, viene indicato come tale e mai conteggiato come conforme
  • Guida alla correzione passo dopo passo per ogni scostamento, oppure richiesta diretta a LuxGap
  • Livelli di maturità Essentials, Core, Advanced e Premium

Esempio — cliente dimostrativo

La policy DMARC è rimasta in osservazione (p=none): il controllo è in scostamento, con la relativa correzione. La quota di controlli Microsoft 365 conformi è passata dal 58% al 71% in tre mesi.

Attivazione: Connettore Microsoft 365 in sola lettura: un'applicazione autorizzata una sola volta dal suo amministratore, nessuna password conservata.

LuxGap SOC — Console di monitoraggio
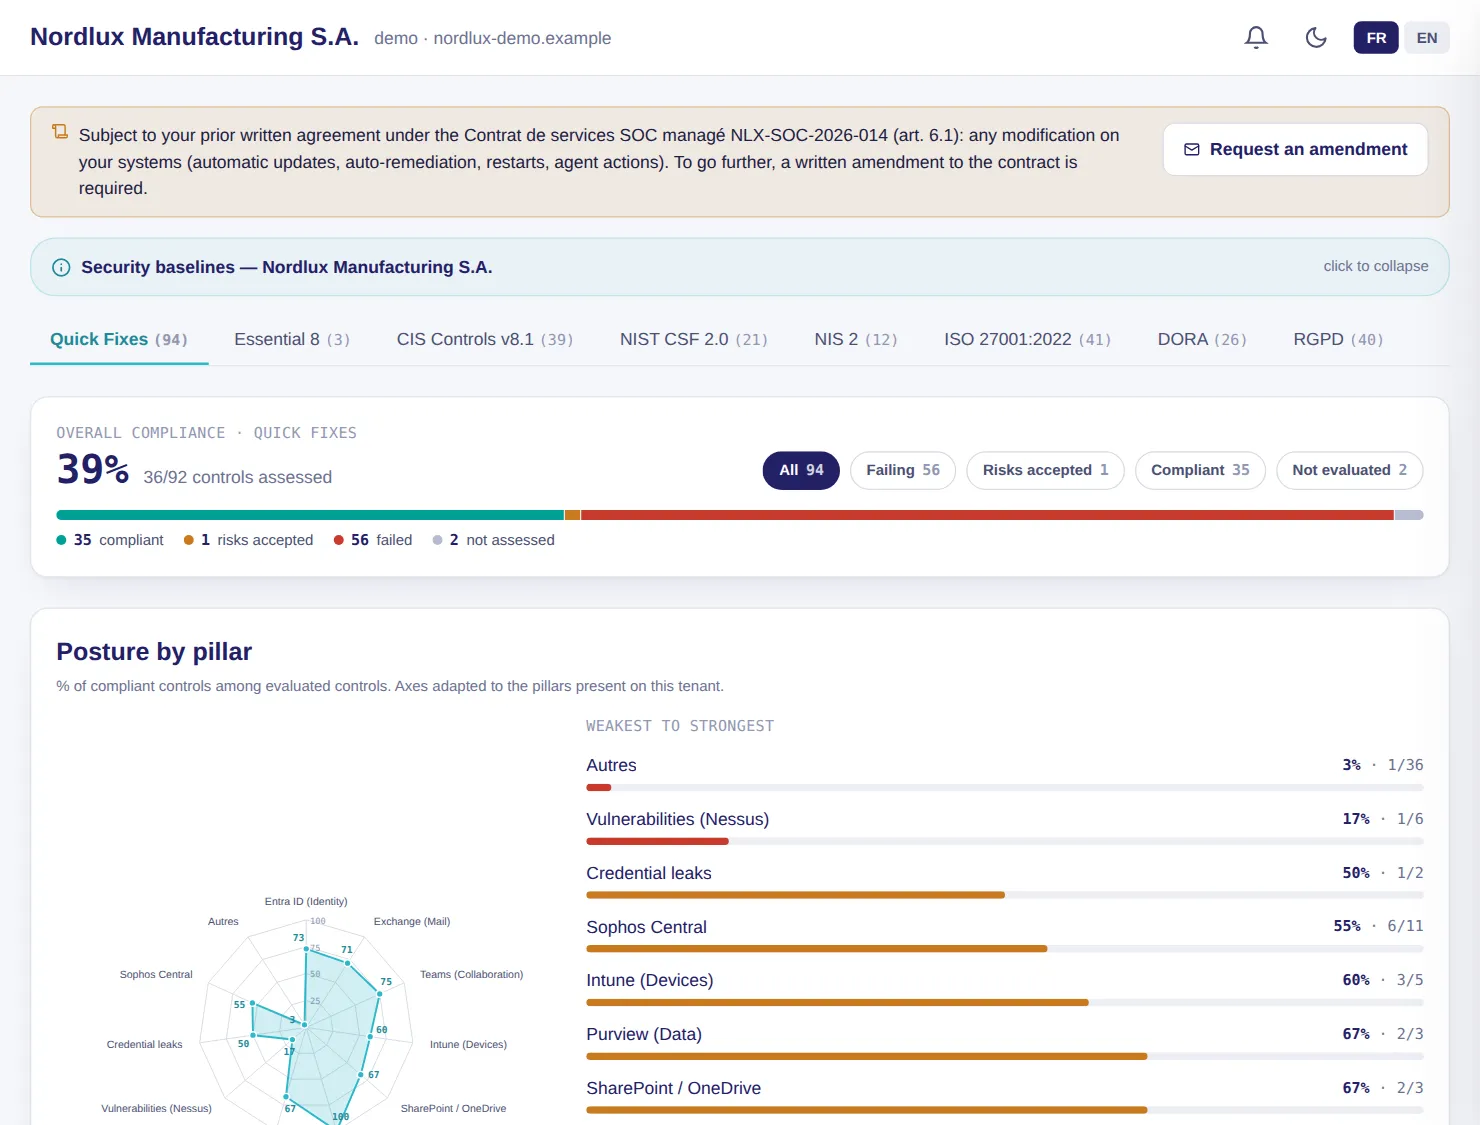
Console LuxGap SOC: controlli di sicurezza Microsoft 365 per framework e per pilastro
Cliente dimostrativo, dati fittizi. Clicchi su una schermata per ingrandirla.

Analisi IA della postura

Un voto da A a F, i rischi che contano e il piano per trattarli

Ogni settimana l'IA di LuxGap incrocia configurazione, anomalie e accessi per valutare la sua postura, individuare i rischi con le relative prove e proporre un piano prioritizzato. La tendenza delle ultime analisi mostra se sta progredendo.

  • Sintesi per la direzione, rischi individuati, azioni prioritarie e risultati già raggiunti
  • Segnali degli ultimi sette giorni: paesi insoliti, orari atipici, raffiche di tentativi falliti, account dormienti riattivati, autorizzazioni OAuth sensibili, dispositivi non conformi
  • Ogni rischio ha un seguito: preso in carico, corretto, falso positivo, oppure accettato e iscritto nel registro dei rischi
  • Redatta per impostazione predefinita sul server IA di LuxGap

Esempio — cliente dimostrativo

Il voto resta C, ma due rischi sono scomparsi rispetto alla settimana precedente; in sette giorni vengono rilevati 78 segnali, di cui 38 accessi da paesi insoliti.

Attivazione: Connettore Microsoft 365 o Google Workspace.

LuxGap SOC — Console di monitoraggio
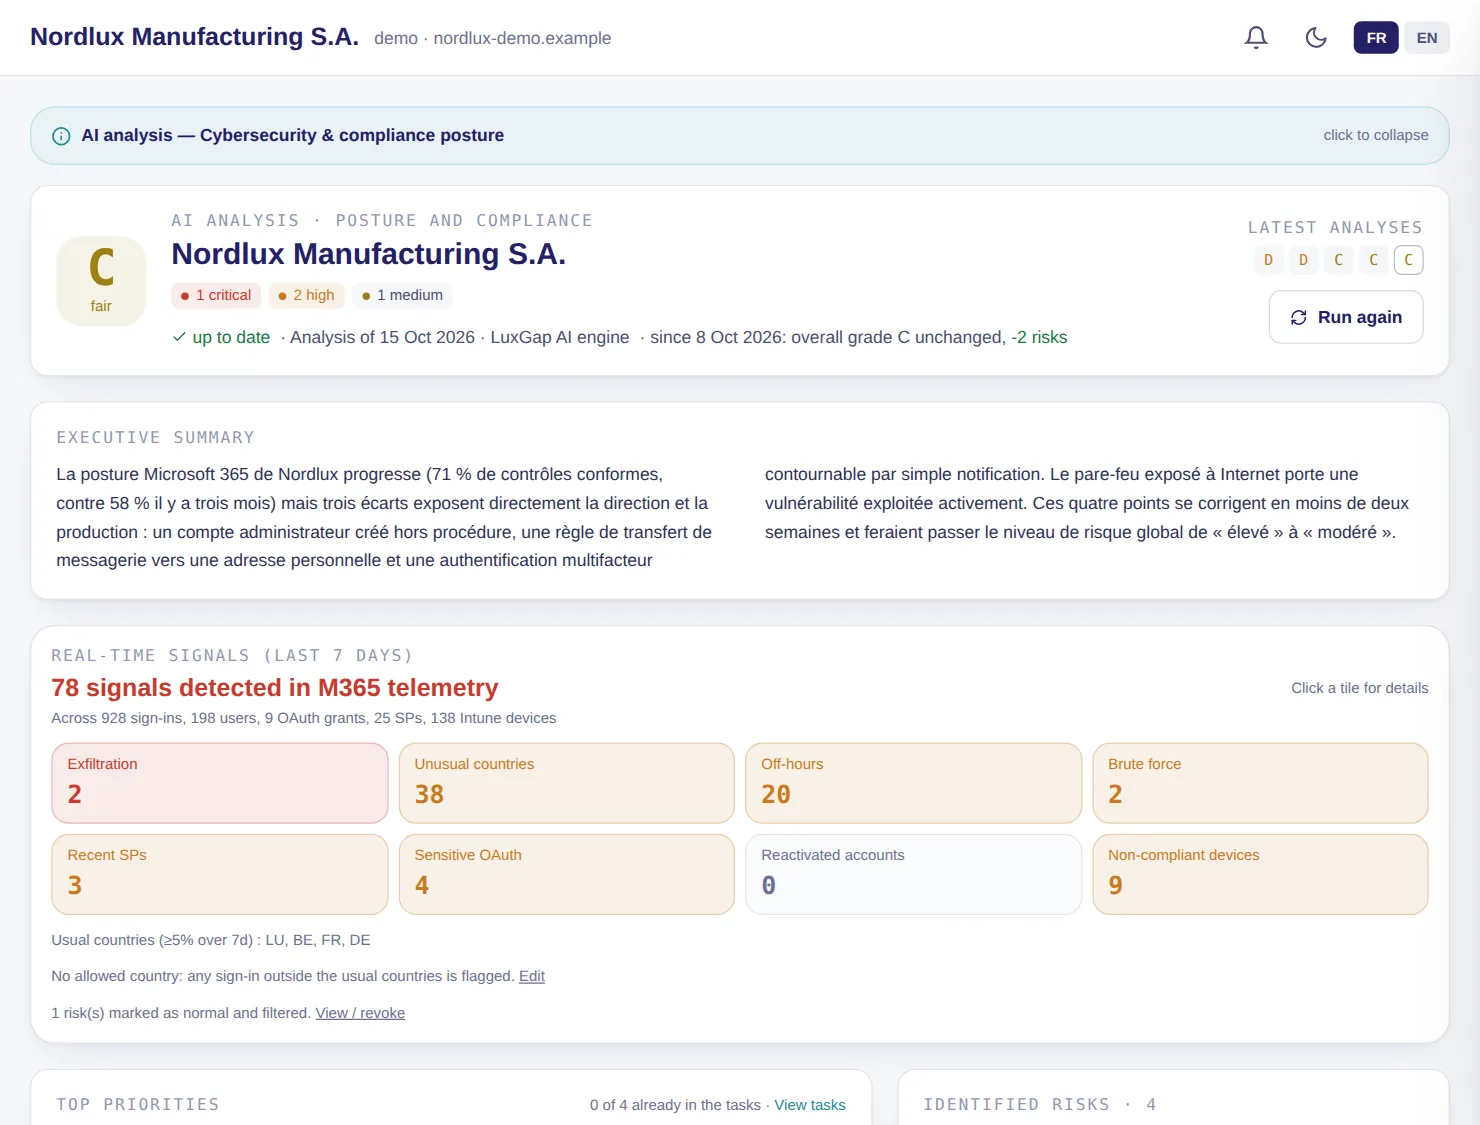
Console LuxGap SOC: analisi IA della postura, voto, sintesi per la direzione e segnali degli ultimi sette giorni
Cliente dimostrativo, dati fittizi. Clicchi su una schermata per ingrandirla.

Raccomandazioni

Le istruzioni per rafforzare il suo Microsoft 365, impostazione per impostazione

Un piano rinnovato ogni settimana: per ogni impostazione, perché modificarla, lo stato attuale e l'obiettivo, i passaggi esatti nella console giusta, l'equivalente PowerShell, come verificare e come tornare indietro.

  • Impegno stimato e quick win da meno di 15 minuti in cima all'elenco
  • Riferimento ai requisiti CIS, NIST, GDPR art. 32, NIS2, DORA e ISO 27001
  • La pagina non modifica nulla presso di Lei: il controllo resta nelle sue mani

Esempio — cliente dimostrativo

Il piano parte da cinque quick win, tra cui «Chiudere il gruppo di eccezione per l'autenticazione legacy»: la porta da cui l'attaccante è entrato in IMAP.

Attivazione: Connettore Microsoft 365.

LuxGap SOC — Console di monitoraggio
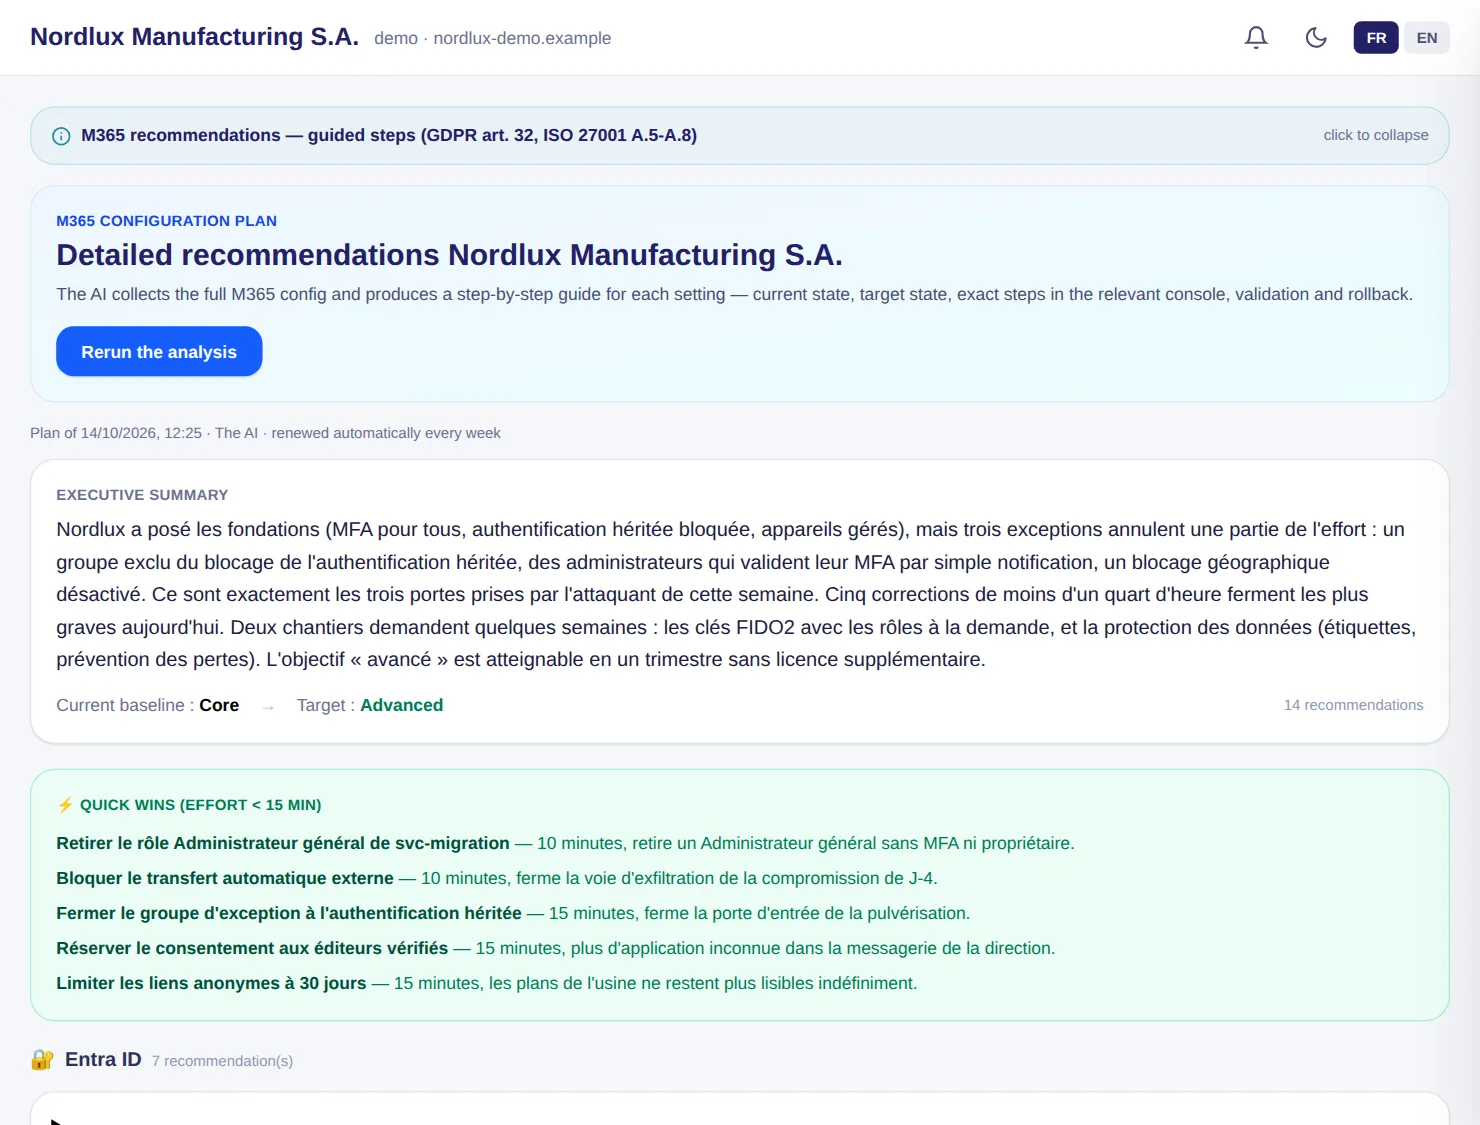
Console LuxGap SOC: raccomandazioni Microsoft 365 dettagliate, quick win in cima
Cliente dimostrativo, dati fittizi. Clicchi su una schermata per ingrandirla.

Privilegi amministrativi

Chi ha quali privilegi e se l'accesso condizionale protegge davvero

La matrice di persone, ruoli, gruppi e licenze e l'analisi delle sue policy di accesso condizionale per individuare ciò che le aggira: autenticazione legacy non bloccata, esclusioni, amministratori senza MFA, policy in sola modalità report.

  • Account privilegiati dormienti, amministratori globali permanenti, accessi privilegiati al di fuori di PIM
  • Lettura in tempo reale, in sola lettura
  • Analisi condotta dagli analisti LuxGap, che ne trasmettono a Lei le conclusioni

Esempio — cliente dimostrativo

L'account svc-migration è diventato amministratore globale senza ticket e quattro policy attive riportano esclusioni da giustificare.

Attivazione: Connettore Microsoft 365. I ruoli idonei PIM richiedono una licenza Entra ID P2.

LuxGap SOC — Console di monitoraggio
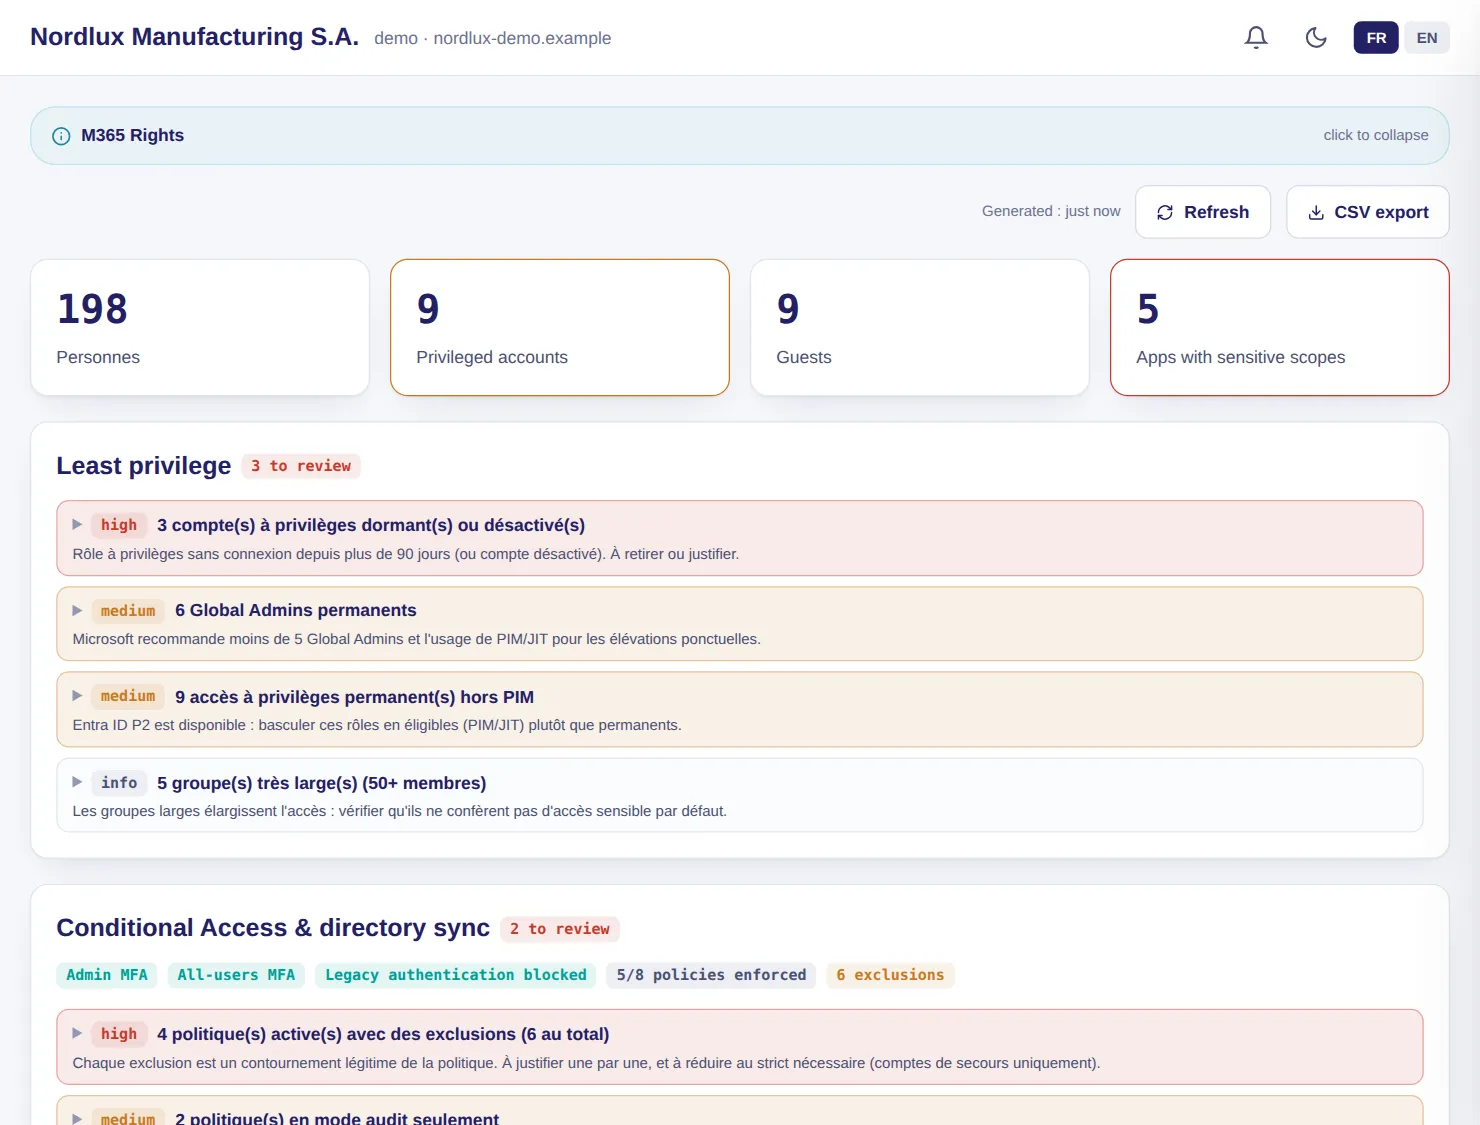
Console LuxGap SOC: privilegi Microsoft 365, privilegio minimo e accesso condizionale
Cliente dimostrativo, dati fittizi. Clicchi su una schermata per ingrandirla.

Dispositivi e applicazioni

Le postazioni gestite, conformi e cifrate, e le applicazioni che accedono ai suoi dati

L'inventario di Entra ID e Intune mostra quali dispositivi sono gestiti, conformi e cifrati e quali sfuggono al controllo. Le applicazioni autorizzate nella sua directory vengono segnalate quando sono recenti, richiedono privilegi sensibili o provengono da un produttore sconosciuto.

  • Cifre cliccabili che filtrano le tabelle, esportazione CSV
  • Dispositivi noti a Entra ID ma assenti da Intune, postazioni inattive, sistemi a fine supporto
  • Policy di accesso condizionale e di conformità, profili Intune, metodi di autenticazione
  • Dati: ospiti, siti, etichette di riservatezza

Esempio — cliente dimostrativo

Vengono elencati 7 dispositivi non conformi e 5 senza cifratura, con il motivo di ogni scostamento; l'applicazione «PDF Converter Pro», autorizzata dalla direzione, emerge con i suoi privilegi sensibili e il suo produttore sconosciuto.

Attivazione: Connettore Microsoft 365.

LuxGap SOC — Console di monitoraggio
Viste della console Console LuxGap SOC: dispositivi Entra ID e Intune, conformità e igiene del parco Console LuxGap SOC: applicazioni aziendali e relative autorizzazioni
Cliente dimostrativo, dati fittizi. Clicchi su una schermata per ingrandirla.

Posta elettronica

La sua posta elettronica protetta da spoofing e phishing

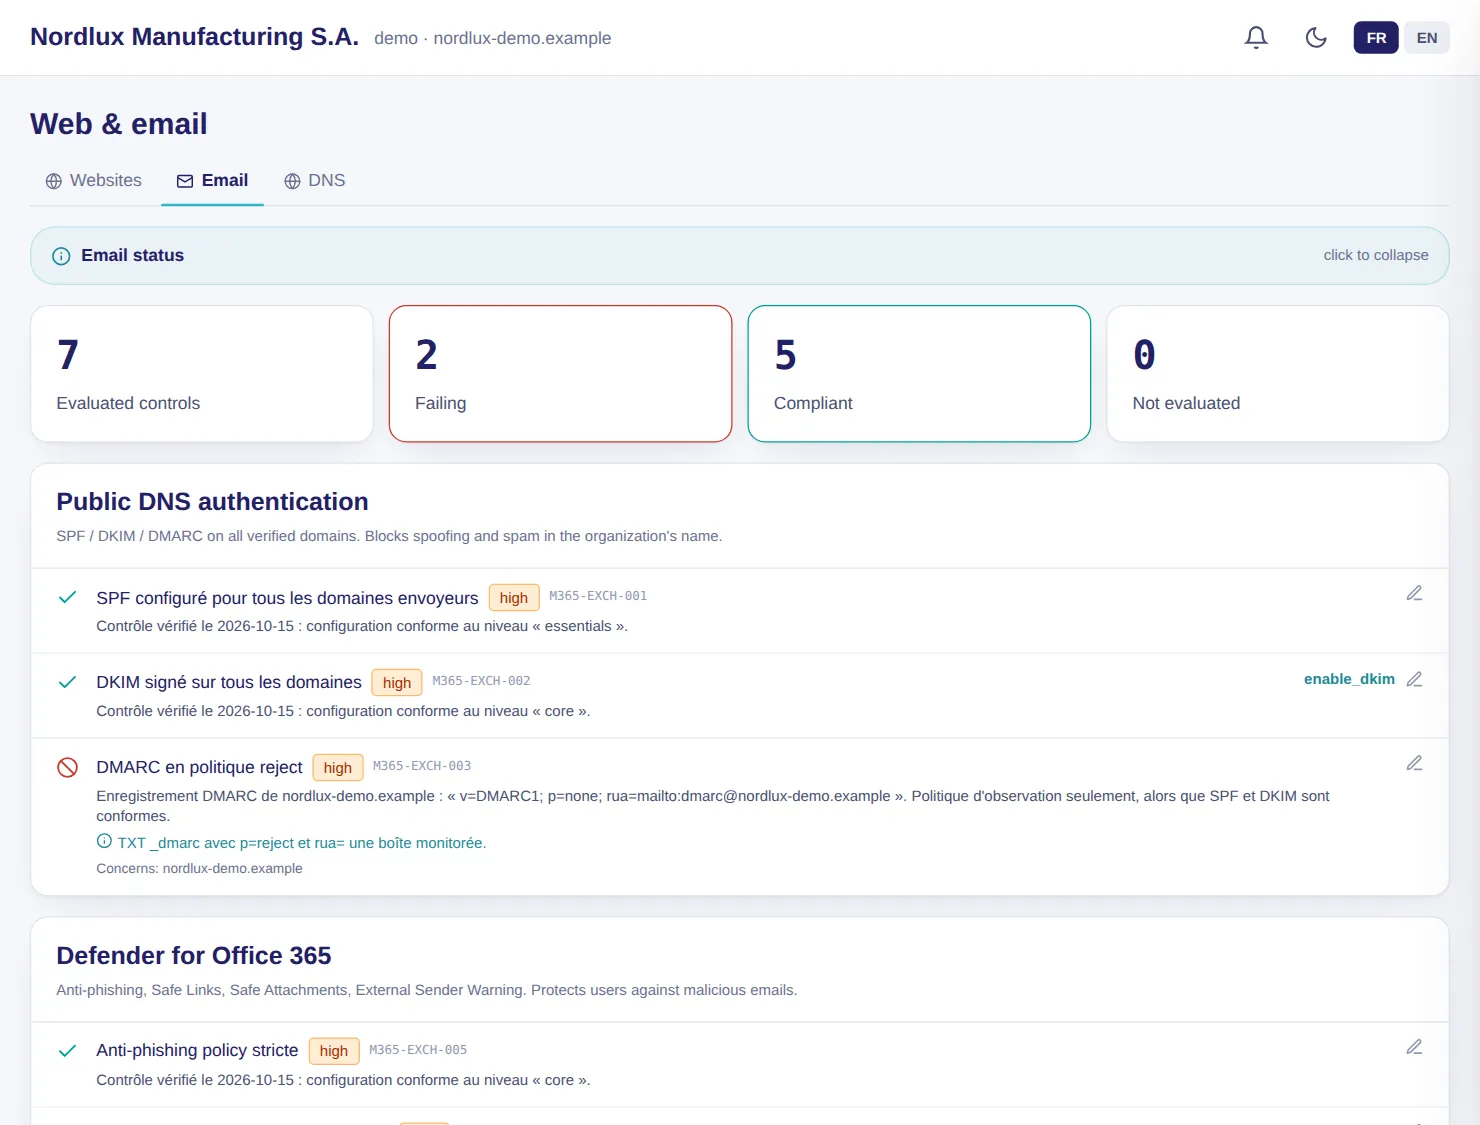
SPF, DKIM e DMARC su tutti i suoi domini, protezioni di Defender per Office 365 (anti-phishing, collegamenti e allegati sicuri, avviso di mittente esterno) e registrazione dei log delle caselle: ogni controllo con la relativa raccomandazione.

  • Exchange Online e Gmail a seconda dei suoi connettori
  • Controlli valutati, non superati e conformi a colpo d'occhio
  • Il contenuto dei suoi messaggi non viene mai letto

Esempio — cliente dimostrativo

Vengono valutati 7 controlli: SPF e DKIM sono conformi, ma DMARC resta in osservazione e i collegamenti sicuri non sono attivati.

Attivazione: Connettore Microsoft 365 o Google Workspace.

LuxGap SOC — Console di monitoraggio
Console LuxGap SOC: stato della posta elettronica, SPF, DKIM, DMARC e Defender per Office 365
Cliente dimostrativo, dati fittizi. Clicchi su una schermata per ingrandirla.

Antivirus ed EDR

Gli alert dei suoi antivirus finalmente letti, correlati e seguiti

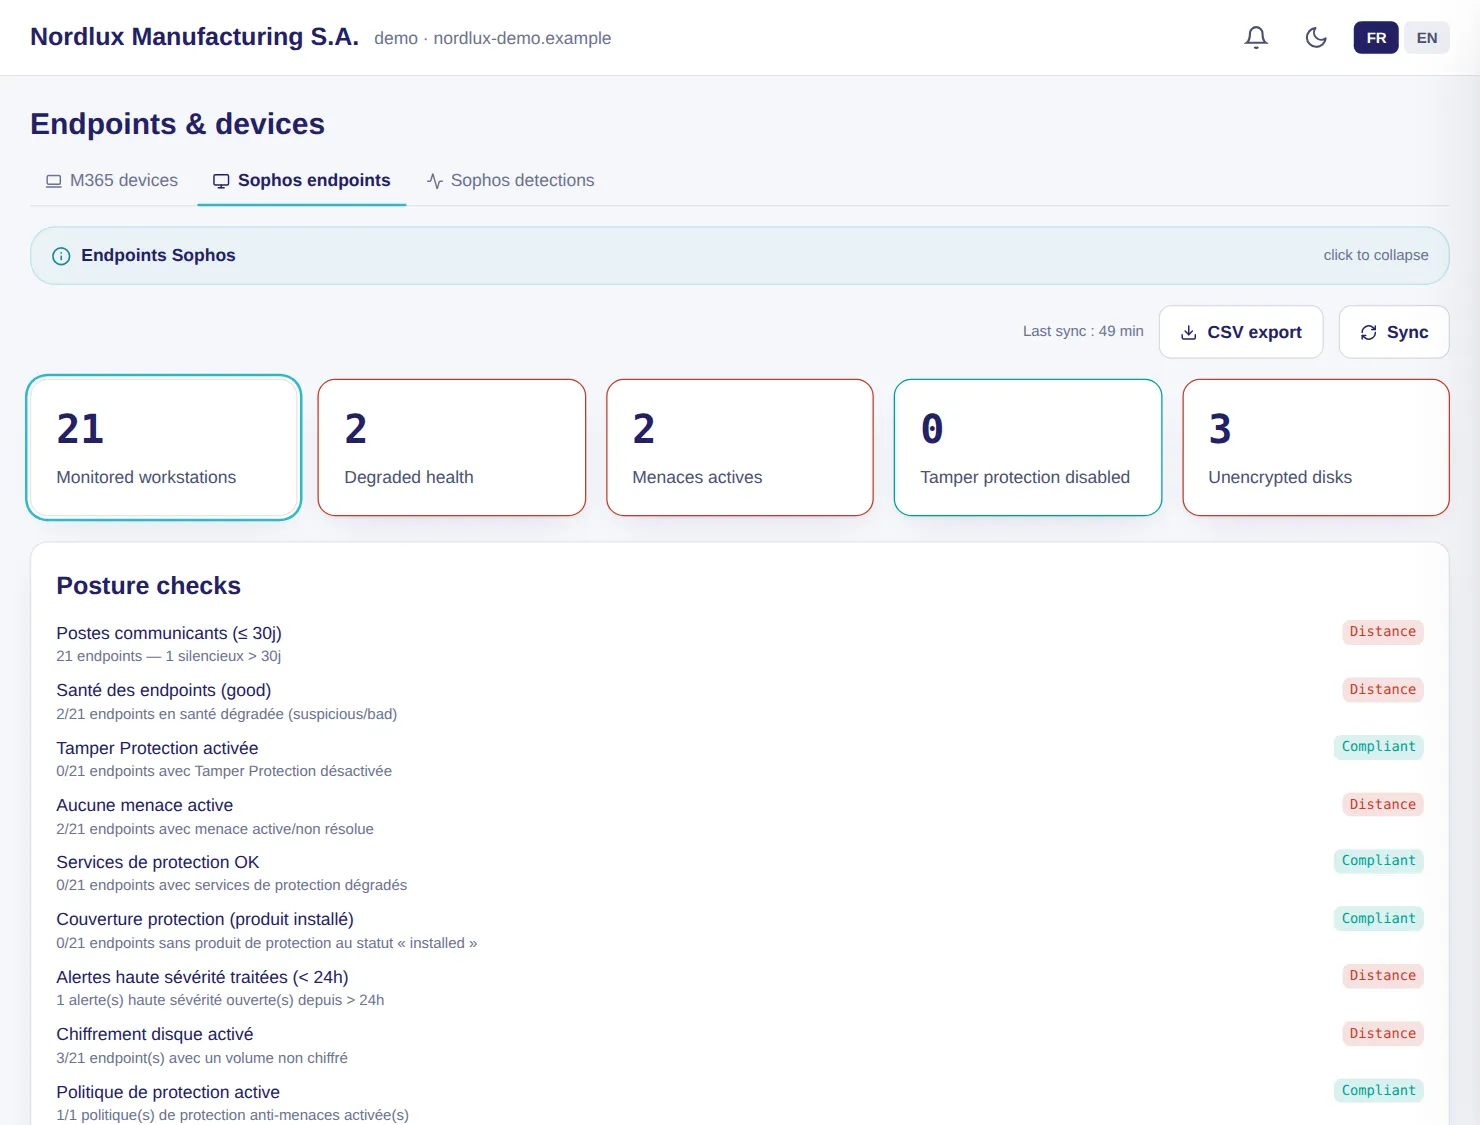
Sophos Central, ESET PROTECT e Microsoft Defender riportano nella console lo stato delle postazioni e i relativi rilevamenti: postazioni silenti, protezione disattivata, minacce non trattate, dischi non cifrati.

  • Accesso in sola lettura creato da Lei: il SOC non può modificare nulla nella sua console antivirus
  • Controlli di postura per produttore: stato di salute, protezione anti-manomissione, cifratura, copertura
  • Il rilevamento di un malware o di un ransomware diventa un alert critico
  • Incidenti di Defender XDR con la relativa cronologia

Esempio — cliente dimostrativo

Le 21 postazioni che Defender non copre (officina, laboratorio, magazzino, tre Mac) sono seguite da Sophos; un malware non rimosso su WS-PROD-11, arrivato tramite la chiavetta USB di un fornitore, viene segnalato.

Attivazione: Connettore del produttore della sua soluzione, con accesso in sola lettura. Incidenti Defender: connettore Microsoft 365 e licenza Defender.

LuxGap SOC — Console di monitoraggio

Console LuxGap SOC: postazioni Sophos monitorate e controlli di postura
Cliente dimostrativo, dati fittizi. Clicchi su una schermata per ingrandirla.

E inoltre

Gli altri moduli della famiglia

Google Workspace

La stessa vigilanza per Google Workspace

26 controlli di configurazione, di cui 7 dedicati a Gmail, e gli stessi rilevatori di Microsoft 365: accessi a rischio, condivisioni pubbliche di Drive, autorizzazioni OAuth, azioni di amministrazione.

  • Account di servizio in sola lettura: nessun privilegio di scrittura, mai
  • SPF, DKIM, DMARC, inoltri verso l'esterno del dominio e applicazioni di terze parti su Gmail
  • I risultati alimentano le stesse pagine: controlli, posta elettronica, dati, applicazioni, dispositivi, analisi IA

Esempio

Su una casella è attivo un inoltro automatico verso un indirizzo esterno: il controllo passa in scostamento e scatta un alert di deriva.

Attivazione: Un account dedicato creato dal suo amministratore, protetto da una chiave di sicurezza hardware.

Azure e Active Directory

Le sue sottoscrizioni Azure e la sua directory locale controllate, in sola lettura

Per Azure, 12 controlli individuano database aperti a Internet, porte di amministrazione esposte, proprietari diretti, storage pubblico. Per Active Directory, un collettore in sola lettura su un controller di dominio cerca le falle che portano da una postazione all'amministrazione del dominio.

  • Azure: un service principal con il ruolo Reader, creato e revocabile da Lei
  • Active Directory: account privilegiati con nome di servizio, delega non vincolata, diritti di replica, password nelle GPO, account krbtgt obsoleto, LAPS
  • Nessuna password né hash lascia il suo dominio; ciò che non è stato possibile leggere è indicato come «non misurato», mai «conforme»

Esempio

Una regola di rete Azure consente il desktop remoto da tutto Internet: il controllo diventa critico.

Attivazione: Azure: un'applicazione con il ruolo Reader sulle sue sottoscrizioni. Active Directory: agent Windows su un controller di dominio.

Questi moduli, sul suo perimetro

Descriva ciò che desidera monitorare: preventivo vincolante entro 24 ore, contratto annuale, perimetro garantito al 100%.

Richieda il collegamento Veda i prezzi

Ha un incidente in corso? Chiami il +352 621 583 116.