NIS2ギャップ
NIS2から外れているものすべてを、第21条の措置a)〜j)ごとに整理
スキャナーとペネトレーションテストが見つけた脆弱性、IT環境のCVE、不合格となった設定チェック、まだ開いているロードマップのステップ。ギャップ1件につき1行で、それが満たしていない措置の下に整理されます。
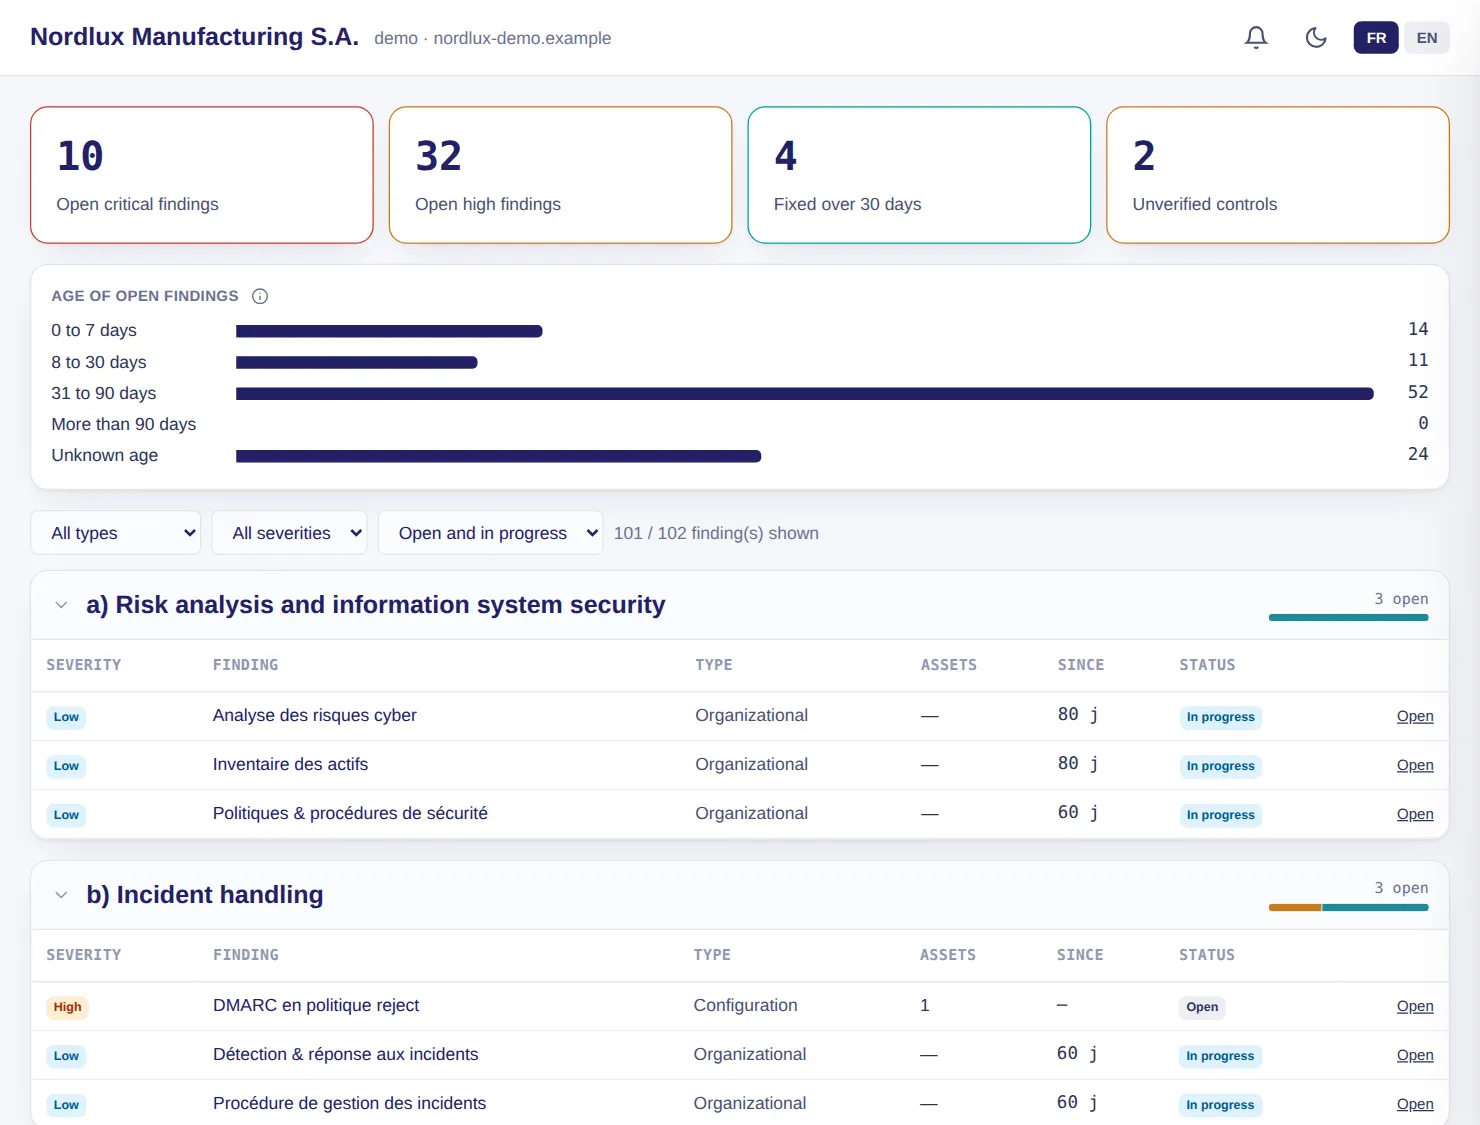
- 未対応の緊急・高のギャップ、30日間に修正されたもの、未検証のチェック、経過期間
- 種類(技術、設定、組織)、重大度、状態によるフィルター
- 未検証のチェックは別に集計し、「特に問題なし」と読み替えることはありません
事例 — デモ用のお客様
緊急のギャップ10件、高のギャップ32件が未対応で、30日間に4件が修正されました。措置b)の下では、監視モードのDMARCと、まだ進行中のインシデント管理手順が並んでいます。
導入方法:ペネトレーションテストのオプションに付属します。
LuxGap SOC — 監視コンソール