監視範囲のすべてを見渡すソブリンSIEM/XDR
Windows・Linuxサーバー、ファイアウォールとネットワーク機器、アプリケーション、データベース、クラウドテナントのログを、継続的に収集・正規化・相関分析します。検知ルールはLuxGapのチームが保守し、インシデントに対応するたびに強化しています。
- サーバーにはエージェント、クラウドにはAPIコネクター、ネットワークのログは受信
- ソースを横断した相関分析:不審なサインイン+外部共有+大量ダウンロード=アラート3件ではなく1件
- 監査や調査に備え、ログをEU域内で保管
- チームがインシデントに対応するたびに検知ルールを更新
画面で見る →
相関分析 — 2つのソースで3件のイベント → 緊急アラート — アカウント finance-02
Microsoft 365とGoogle Workspaceを常時チェック
多要素認証、外部共有、メールの自動転送、許可済みアプリケーション、ログ記録、情報漏えい対策、フィッシング対策。すべての設定を継続的にチェックし、不適合はすべて強化タスクになります。MicrosoftとGoogleが新機能を公開すると、プラットフォームが自動的に対応します。
- MFA、共有、転送、アプリケーション、ログ記録、DLP、フィッシング対策のチェック
- 最小権限で接続し、開放前に権限の正確な一覧をお渡し
- チェックとチェックの間に起きた設定変更も検知
- MicrosoftとGoogleの新機能に自動で対応
画面で見る →
Microsoft 365の設定:適合 38項目 · 不適合 4件
外部への自動転送が許可されています — メールボックス2件
認証情報、端末、経営幹部、ブランドを監視
お客様のドメインについて、13の脅威インテリジェンスソースを照会します。闇市場で売られている従業員の認証情報、認証情報窃取マルウェアに感染した端末、データベースの漏えい、フィッシングに使われる偽ドメインなどです。これに加えて、ランサムウェアグループのリークサイトも確認し、監視リストで経営幹部、IPアドレス、ブランドを追跡します。
- 漏えいしたアカウントを最短1時間ごとに確認し、検出した時点でアラートを発出
- 認証情報窃取マルウェアに感染した端末を、対応が完了するまで追跡
- 漏えいした各認証情報の有効性:おそらく現在も有効か、その後に変更済みかを判定し、パスワードを試すことは一切ありません
- 類似ドメインとホモグラフドメインを検出し、メールを受信できる状態になった時点や証明書が発行された時点で通知
- 経営幹部、IPアドレス、ブランドのターゲット監視
- ランサムウェアグループのリークサイトを、お客様とサプライヤーについて監視
画面で見る →
緊急 — メインドメインの認証情報2件が販売中 — リセットを依頼済み
ウイルス対策ソフトのアラートを、きちんと読み、相関分析し、対処します
お使いの端末保護製品(ESET、Microsoft Defenderなど)が検知したマルウェアや不審な挙動のアラートは、コンソールに集約されます。チームがそれらを精査し、監視範囲の他の情報と相関分析したうえで、お客様と共に封じ込めを開始します。
- 既存のEDRをそのまま統合、ツールの変更は不要
- 端末、ID、クラウド、ネットワークを横断した相関分析
- 保護されていない端末や更新されていない端末を洗い出し、タスクボードに追加
- お客様のチームまたはITベンダーと共に封じ込め
画面で見る →
重要 — EDRが不審な挙動をブロック — 端末 compta-07 — 精査中
悪用される前に脆弱性を見つける
接続済みのインフラは、既知の脆弱性を定期的にスキャンします。アプリケーションとインフラのペネトレーションテストは、LuxGapの専門家が実施します。見つかった脆弱性はすべて優先度付きのタスクとしてITタスクボードに登録され、修正まで追跡されます。
- 接続済みの監視範囲に対する定期的な脆弱性スキャン
- LuxGapの専門家によるペネトレーションテスト(アプリケーションとインフラ)
- 深刻度と実際の露出度に基づく優先順位付け
- 修正をクローズまで追跡し、証跡を残します
画面で見る →
緊急 — 悪用可能な脆弱性がインターネットに露出 — srv-erp-01 — 修正プログラムあり
他のSOCが監視を断るもの
センサー、錠と入退室カード、カメラ、照明、サーバールームの空調、UPS、PLCや産業機器。シグナルを発するものはすべて、ビル設備や産業のプロトコル、またはネットワークのパッシブ監視によって接続します。照明の操作や機器の電源遮断など、一部の制御機能はコンソールから利用できます。
- 建物のIoT機器(Zigbeeアンテナ経由など)と技術設備の接続
- 産業ネットワークをパッシブ監視し、生産を妨げません
- 物理とデジタルのアラートをひとつのコンソールで:業務時間外の扉の開放、温度異常、PLCのプログラム変更
- 対応している機器は、コンソールから制御可能
画面で見る →
情報 — サーバールーム:31°C(しきい値27°C)— 空調を確認済み非常用照明をオン
最初の1時間で検知し、期限内に通知
すべてのアラートをアナリストが精査します。インシデントが発生した場合は、チームがお客様と共に封じ込めを行い、CNPD、ILR、CSSFへの法定通知を期限内に作成・送付し、インシデントを文書化したうえで、再発防止のためにタスクボードを更新します。
- 最初の1時間で検知
- お客様のチームまたはITベンダーと共に封じ込め
- 法定通知は当社の法務担当者が作成し、NIS2、DORA、GDPRの期限内に送付
- 完全な文書化と事後レビュー
画面で見る →
検知 09:12 · 精査 09:40 · 封じ込め 10:05 · CNPDへ通知 翌日 · クローズ 3日後
強化済みのもの、残りの作業、その順番がひと目でわかります
検出された不適合、要強化の項目、脆弱性はすべて、お客様のチームやITベンダーと共有するタスクボードに登録されます。カバレッジスコアはタスクがクローズされるたびに上がり、経営層は継続的に更新されるひとつの数値で状況を把握できます。
- 要強化の項目、検出された不適合、優先順位をひとつの場所に
- 継続的に更新されるカバレッジスコア
- ITベンダーと共有しても、それ以外へのアクセスは与えません
- 監査人のための完全な履歴
画面で見る →
カバレッジスコア 91% · 未完了のタスク14件 · 次の作業:サービスアカウント3件でMFAを有効化
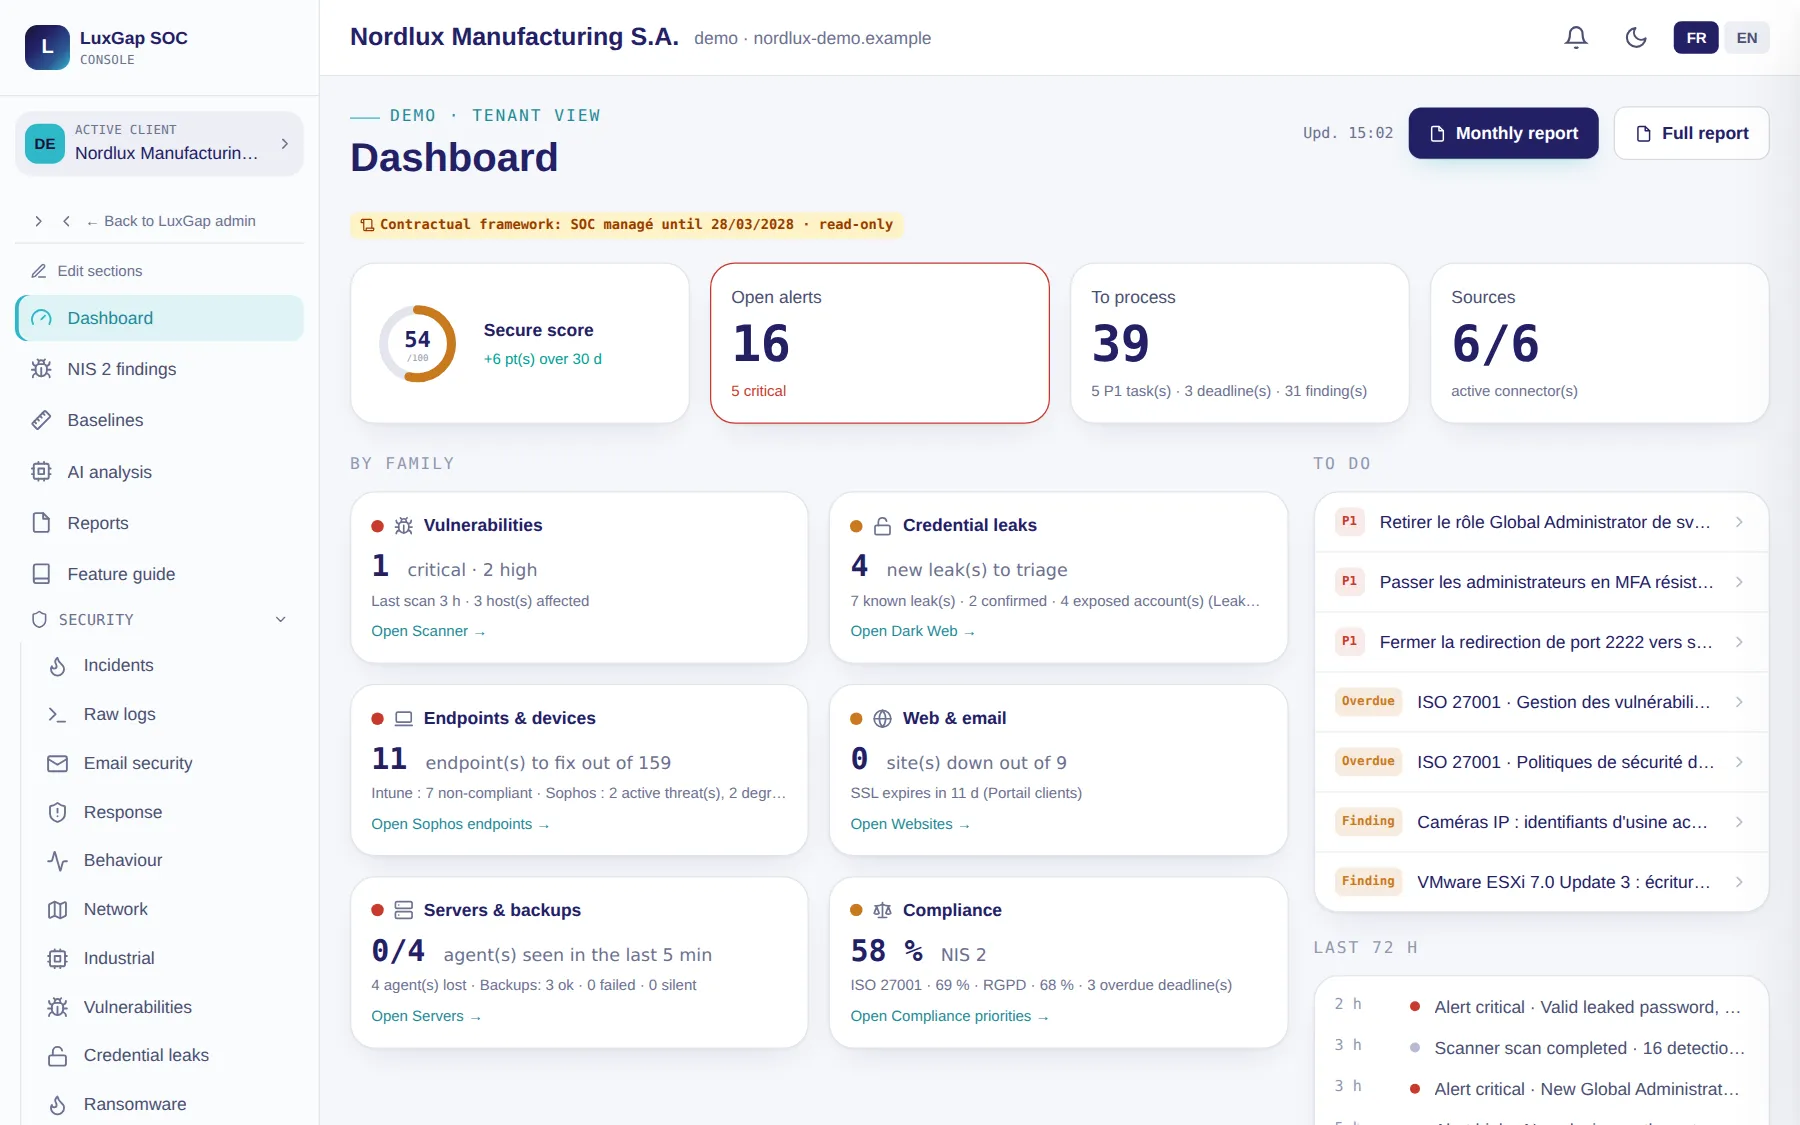
お客様、CISO、監査人のためのセキュアなコンソール
監視コンソールはフランス語と英語で利用でき、ユーザーごとに個別のアカウントがあり、MFAは必須です。ログインにはメールアドレス、パスワード、ワンタイムコードを使います。アラート、資産、タスク、インシデント、レポートを確認でき、監査人や外部CISOには専用のアクセスが用意されます。
- MFA必須、TLS 1.3による暗号化、ユーザーごとの個人アカウント
- 監査に使える活動レポートと証跡をエクスポート
- 監査人、DPO、CISO向けの読み取り専用の専用アクセス
- 機能改善の要望をコンソールから直接送信でき、アシスタントが文面づくりを手伝います
画面で見る →
LuxGap Safety — 監視コンソールMFA必須