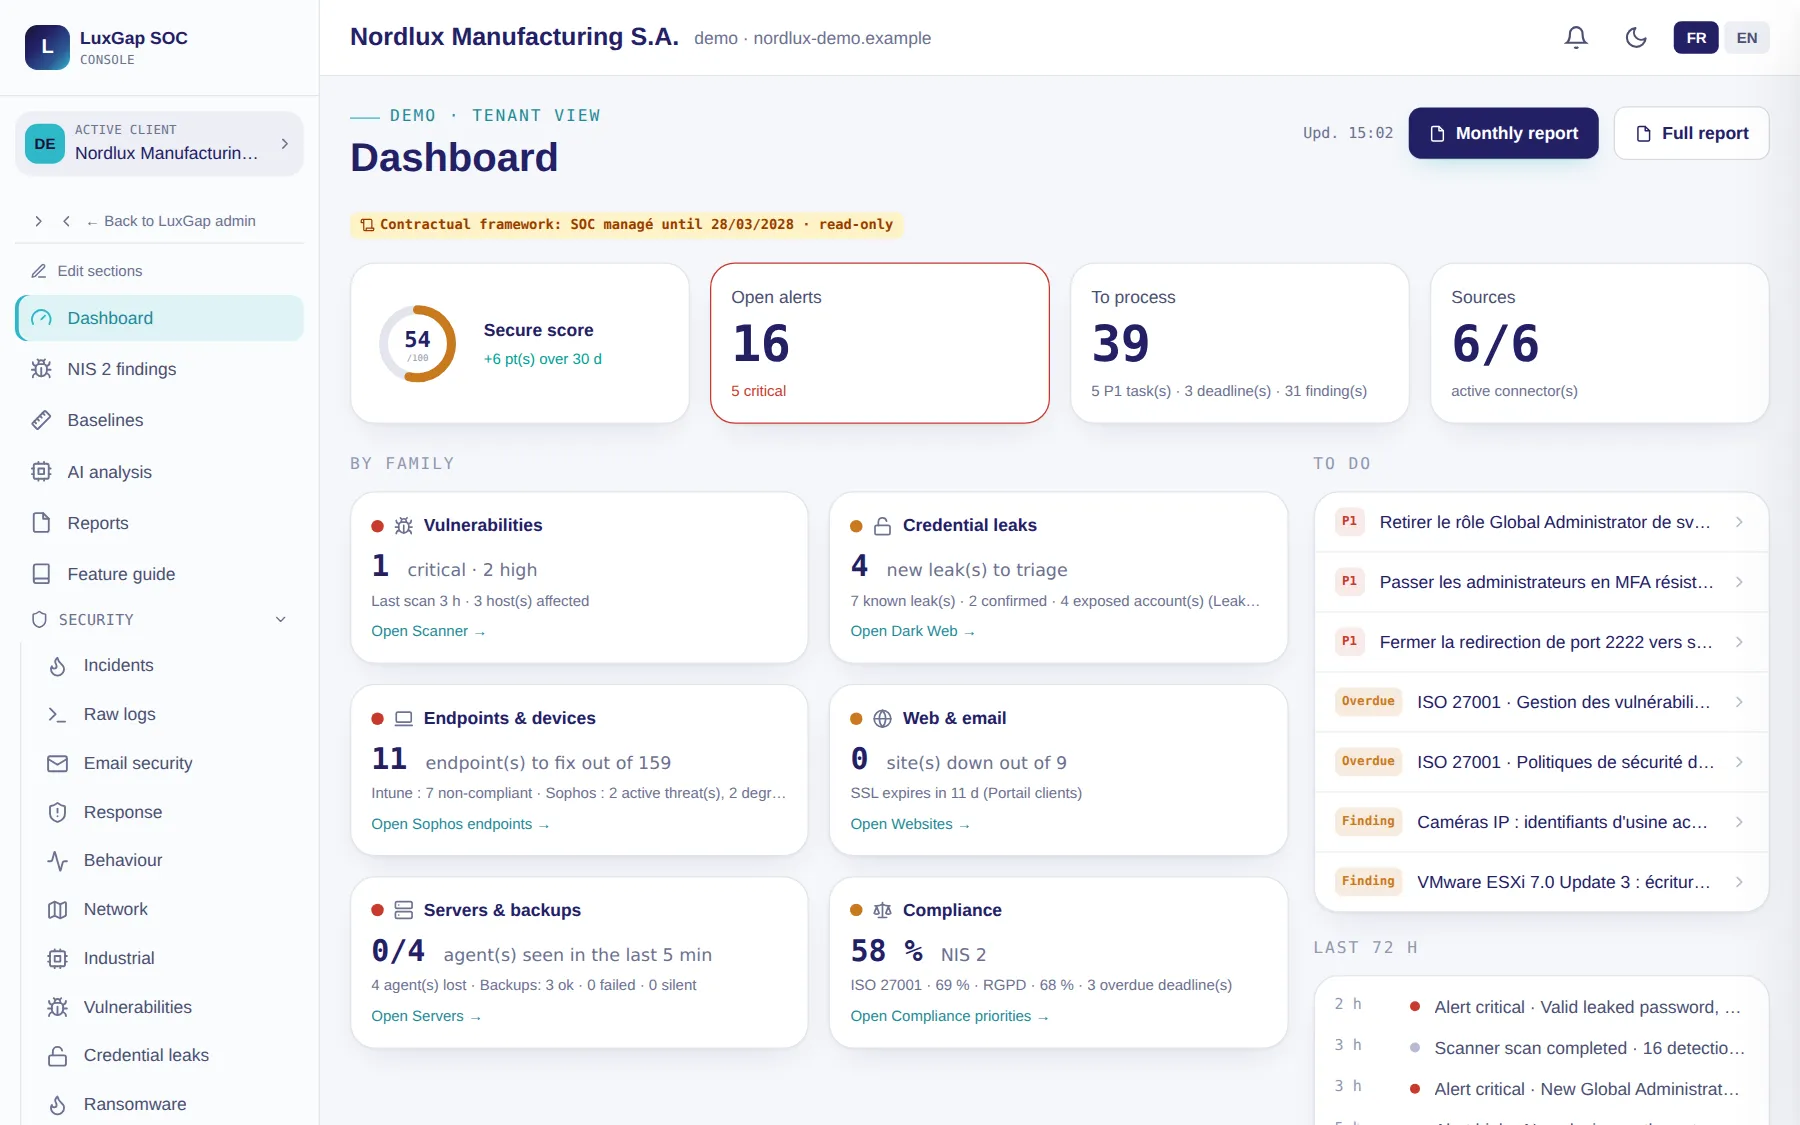
Nove funzioni, una sola console, un solo team. Ogni funzione alimenta la bacheca delle attività IT e il punteggio di copertura.
Raccolta e correlazione dei log
Un SIEM/XDR sovrano che vede l'intero perimetro
I log dei suoi server Windows e Linux, dei firewall e degli apparati di rete, delle applicazioni, dei database e dei tenant cloud vengono raccolti, normalizzati e correlati in continuo. Le regole di rilevamento sono mantenute dal team LuxGap e arricchite a ogni incidente gestito.
- Agent sui server, connettori API per il cloud, ricezione dei log di rete
- Correlazione tra fonti: un accesso sospetto più una condivisione esterna più un download massivo = un alert, non tre
- Conservazione dei log nell'Unione europea per i suoi audit e le sue indagini
- Regole di rilevamento aggiornate a ogni incidente gestito dal team
Veda le immagini →
Correlazione — 3 eventi su 2 fonti → alert critico — account finance-02
Audit continuo delle configurazioni cloud
Microsoft 365 e Google Workspace verificati costantemente
Autenticazione a più fattori, condivisioni esterne, inoltri automatici delle email, applicazioni autorizzate, registrazione dei log, prevenzione della perdita di dati, antiphishing: ogni parametro viene verificato in continuo e ogni scostamento diventa un controllo da rafforzare. La piattaforma si adegua automaticamente alle nuove funzionalità rilasciate da Microsoft e Google.
- Controlli su MFA, condivisioni, inoltri, applicazioni, registrazione dei log, DLP, antiphishing
- Collegamento con privilegi minimi, elenco esatto fornito prima di concedere l'accesso
- Rilevamento delle modifiche di configurazione tra due verifiche
- Adeguamento automatico alle nuove funzionalità di Microsoft e Google
Veda le immagini →
Configurazione Microsoft 365: 38 controlli conformi · 4 scostamenti
Inoltro automatico verso l'esterno consentito — 2 caselle di posta
Monitoraggio del dark web
Credenziali, postazioni, dirigenti e marchio sotto monitoraggio
Per i suoi domini vengono interrogate tredici fonti di threat intelligence: credenziali dei suoi dipendenti vendute sui mercati criminali, postazioni infettate da un ladro di credenziali, fughe di dati da database, domini contraffatti pronti per il phishing. In più vengono letti i siti di leak dei gruppi ransomware, e una lista di monitoraggio segue i suoi dirigenti, i suoi indirizzi IP e i suoi marchi.
- Account esposti verificati fino a una volta all'ora, alert fin dal rilevamento
- Postazioni infettate da un ladro di credenziali, seguite fino alla loro gestione
- Validità di ogni credenziale trapelata: probabilmente ancora valida o cambiata da allora, senza mai provare una password
- Domini simili e omografi individuati, segnalati non appena ricevono posta o un certificato
- Watchlist dei suoi dirigenti, dei suoi indirizzi IP e dei suoi marchi
- Monitoraggio dei siti di leak dei gruppi ransomware, per Lei e per i suoi fornitori
Veda le immagini →
Critico — 2 credenziali del dominio principale in vendita — reimpostazione richiesta
Postazioni di lavoro ed EDR
Gli alert dei suoi antivirus finalmente letti, correlati e gestiti
Le sue soluzioni di protezione delle postazioni (ESET, Microsoft Defender e altre) inviano alla console i loro alert su malware e comportamenti sospetti. Il team li qualifica, li correla con il resto del perimetro e avvia il contenimento insieme a Lei.
- Integrazione degli EDR esistenti, senza cambiare strumento
- Correlazione tra postazione, identità, cloud e rete
- Postazioni non protette o non aggiornate individuate e aggiunte alla bacheca delle attività
- Contenimento insieme ai suoi team o al suo fornitore IT
Veda le immagini →
Grave — Comportamento sospetto bloccato dall'EDR — postazione compta-07 — qualificazione in corso
Vulnerabilità e penetration test
Trovare le falle prima che vengano sfruttate
Le infrastrutture collegate vengono scansionate regolarmente alla ricerca di vulnerabilità note; gli esperti LuxGap eseguono i penetration test delle sue applicazioni e delle sue infrastrutture. Ogni falla diventa un'attività con priorità assegnata nella bacheca delle attività IT, seguita fino alla correzione.
- Scansioni periodiche delle vulnerabilità sul perimetro collegato
- Penetration test applicativi e infrastrutturali eseguiti dagli esperti LuxGap
- Priorità assegnate in base a criticità ed esposizione reale
- Tracciamento della correzione fino alla chiusura, con evidenze a supporto
Veda le immagini →
Critico — Vulnerabilità sfruttabile esposta su Internet — srv-erp-01 — patch disponibile
Dispositivi connessi, industria ed edifici
Ciò che gli altri Safety si rifiutano di monitorare
Sensori, serrature e badge, telecamere, illuminazione, climatizzazione della sala server, UPS, PLC e apparati industriali: tutto ciò che emette un segnale viene collegato, tramite i protocolli dell'edificio e dell'industria o tramite ascolto passivo della rete. Alcune funzioni di controllo sono disponibili dalla console, ad esempio l'illuminazione o lo spegnimento di un apparato.
- Collegamento dei dispositivi connessi dell'edificio (ad esempio tramite antenna Zigbee) e degli impianti tecnici
- Ascolto passivo delle reti industriali, senza interferire con la produzione
- Alert fisici e digitali nella stessa console: porta aperta fuori orario, temperatura anomala, PLC riprogrammato
- Funzioni di controllo dalla console per gli apparati che lo consentono
Veda le immagini →
Informativo — Sala server: 31 °C, soglia 27 °C — climatizzazione verificataAccendere l'illuminazione di emergenza
Rilevamento e risposta agli incidenti
Rilevare fin dalla prima ora, notificare nei termini previsti
Ogni alert viene qualificato da un analista. In caso di incidente, il team lo contiene insieme a Lei, prepara e trasmette le notifiche obbligatorie alla CNPD, all'ILR o alla CSSF nei termini previsti, documenta l'incidente e aggiorna la bacheca delle attività per evitare che si ripeta.
- Rilevamento nella prima ora
- Contenimento insieme ai suoi team o al suo fornitore IT
- Notifiche obbligatorie redatte dai nostri legali e trasmesse nei termini previsti da NIS2, DORA e GDPR
- Documentazione completa e analisi post-incidente
Veda le immagini →
Rilevato 09:12 · Qualificato 09:40 · Contenuto 10:05 · CNPD notificata G+1 · Chiuso G+3
Bacheca delle attività IT e punteggio di copertura
Lei vede cosa è stato rafforzato, cosa resta da fare e in quale ordine
Ogni scostamento rilevato, ogni controllo da rafforzare e ogni vulnerabilità alimentano una bacheca delle attività condivisa con il suo team o il suo fornitore IT. Il punteggio di copertura sale a ogni attività chiusa e offre alla direzione un indicatore unico, aggiornato in continuo.
- Controlli da rafforzare, scostamenti rilevati e priorità in un unico posto
- Punteggio di copertura aggiornato in continuo
- Condivisione con il suo fornitore IT, senza dargli accesso al resto
- Storico completo per i suoi auditor
Veda le immagini →
Punteggio di copertura 91% · 14 attività aperte · prossima: attivare la MFA su 3 account di servizio
Console, report e accesso per l'auditor
Una console sicura per Lei, il suo CISO e il suo auditor
La console di monitoraggio è disponibile in francese e in inglese, con un account per utente e MFA obbligatoria: indirizzo email, password e codice monouso. Vi può seguire alert, asset, attività, incidenti e report; il suo auditor o il suo CISO esterno dispone di un proprio accesso.
- MFA obbligatoria, crittografia TLS 1.3, un account nominativo per utente
- Report di attività ed evidenze esportabili per i suoi audit
- Accesso dedicato in sola lettura per l'auditor, il DPO o il CISO
- Richieste di miglioramento inviate direttamente dalla console, con un assistente che aiuta a formularle
Veda le immagini →
LuxGap Safety — Console di monitoraggioMFA OBBLIGATORIA