Brechas de NIS2
Todo lo que le aleja de NIS2, clasificado bajo las medidas a) a j) del artículo 21
Vulnerabilidades detectadas por los escáneres y los tests de intrusión, CVE del parque informático, controles de configuración fallidos y etapas de roadmap aún abiertas: una línea por brecha, clasificada bajo la medida que incumple.
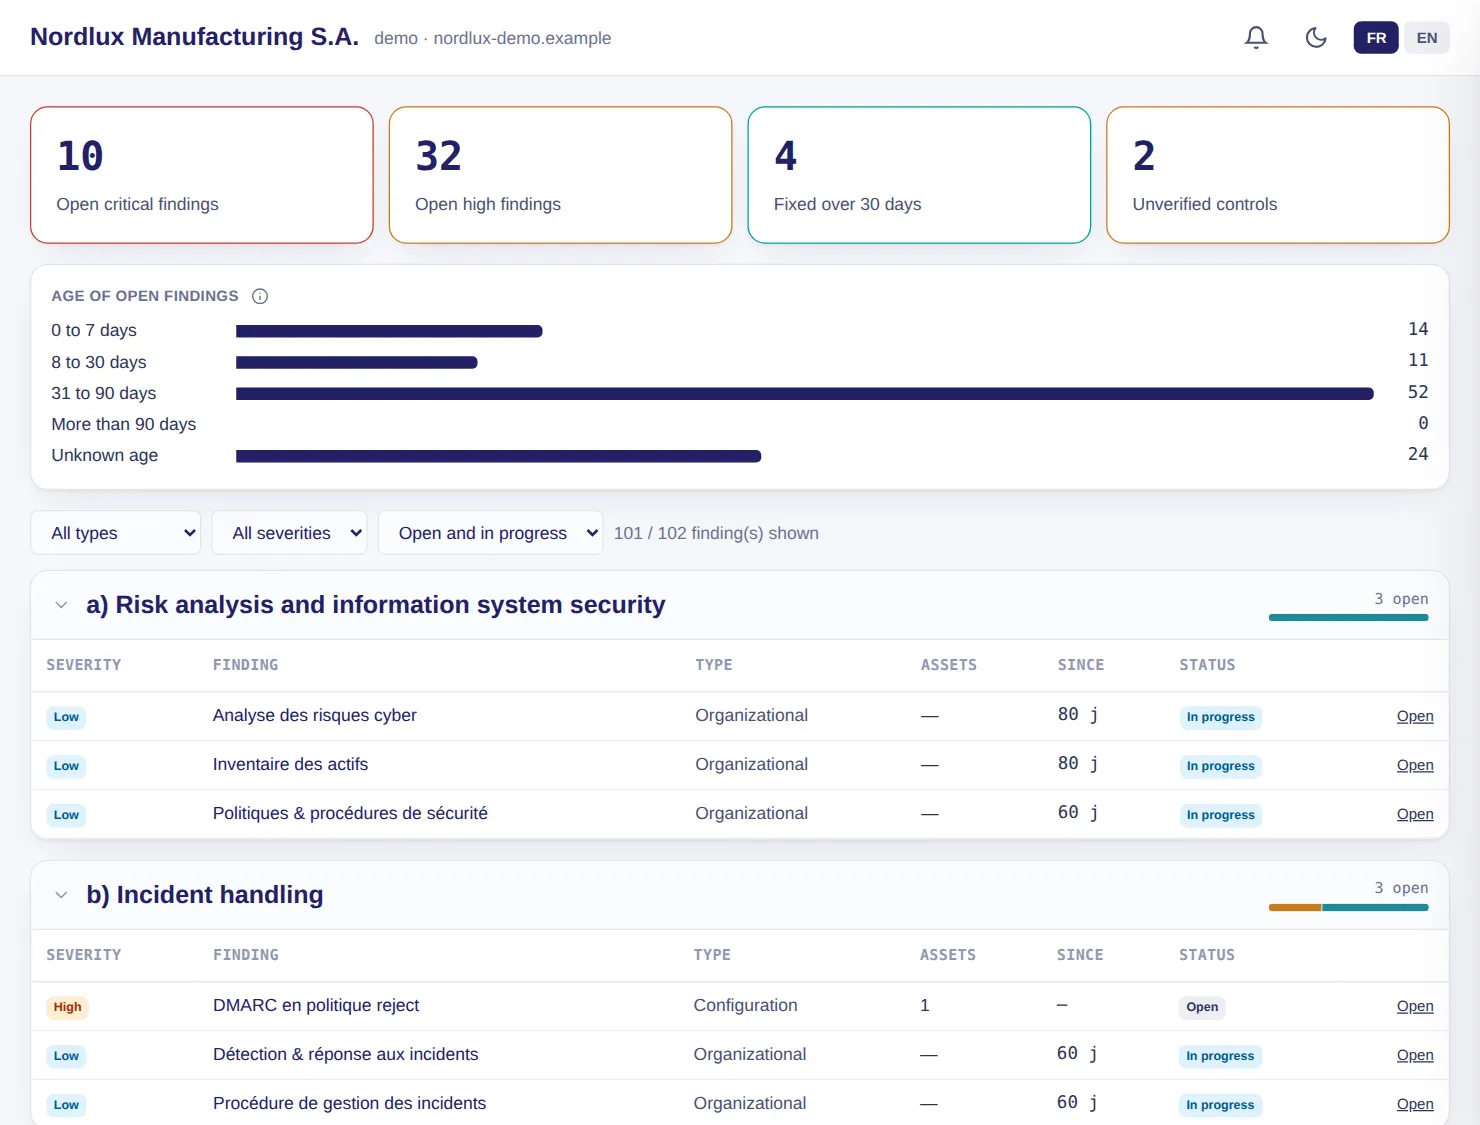
- Brechas críticas y altas abiertas, corregidas en 30 días, controles no verificados, antigüedad
- Filtros por tipo (técnica, de configuración, organizativa), gravedad y estado
- Un control no verificado se cuenta aparte y nunca se interpreta como «nada que señalar»
Ejemplo — cliente de demostración
Hay 10 brechas críticas y 32 altas abiertas, y 4 se han corregido en 30 días; bajo la medida b), DMARC en observación convive con el procedimiento de gestión de incidentes todavía en curso.
Puesta en marcha: Se entrega con la opción de tests de intrusión.
LuxGap SOC — Consola de supervisión