Nueve funciones, una sola consola, un solo equipo. Cada función alimenta el tablero de tareas de TI y la puntuación de cobertura.
Recopilación y correlación de registros
Un SIEM/XDR soberano que ve todo su perímetro
Los registros de sus servidores Windows y Linux, de sus cortafuegos y equipos de red, de sus aplicaciones, de sus bases de datos y de sus tenants en la nube se recopilan, normalizan y correlacionan de forma continua. El equipo de LuxGap mantiene las reglas de detección y las mejora con cada incidente gestionado.
- Agentes en los servidores, conectores API para la nube, recepción de los registros de red
- Correlación entre fuentes: un inicio de sesión sospechoso más un uso compartido externo más una descarga masiva = una alerta, no tres
- Conservación de los registros en la Unión Europea para sus auditorías e investigaciones
- Reglas de detección actualizadas con cada incidente que gestiona el equipo
Ver en imágenes →
Correlación — 3 eventos en 2 fuentes → alerta crítica — cuenta finance-02
Auditoría continua de la configuración en la nube
Microsoft 365 y Google Workspace, verificados de forma permanente
Autenticación multifactor, uso compartido externo, reenvío automático de correos, aplicaciones autorizadas, registro de auditoría, prevención de pérdida de datos, antiphishing: cada parámetro se verifica de forma continua y cada desviación se convierte en una tarea por bastionar. La plataforma se adapta automáticamente a las nuevas funcionalidades que publican Microsoft y Google.
- Controles de MFA, uso compartido, reenvíos, aplicaciones, registro de auditoría, DLP, antiphishing
- Conexión con permisos mínimos y lista exacta facilitada antes de conceder el acceso
- Detección de los cambios de configuración entre dos verificaciones
- Adaptación automática a las nuevas funcionalidades de Microsoft y Google
Ver en imágenes →
Configuración de Microsoft 365: 38 controles conformes · 4 desviaciones
Reenvío automático externo permitido — 2 buzones
Monitorización de la dark web
Sus credenciales, sus equipos, sus directivos y su marca, monitorizados
Se consultan trece fuentes de inteligencia sobre amenazas para sus dominios: credenciales de sus empleados vendidas en los mercados ilegales, equipos infectados por un ladrón de credenciales, filtraciones de bases de datos, dominios falsificados listos para el phishing. Además, se leen los sitios de filtración de los grupos de ransomware, y una lista de vigilancia sigue a sus directivos, sus direcciones IP y sus marcas.
- Cuentas expuestas verificadas con una frecuencia de hasta una hora, alerta en cuanto se detectan
- Equipos infectados por un ladrón de credenciales, seguidos hasta su tratamiento
- Validez de cada credencial filtrada: probablemente aún válida o cambiada desde entonces, sin probar nunca una contraseña
- Dominios falsos y homógrafos detectados, señalados en cuanto reciben correo o un certificado
- Lista vigilada de sus directivos, de sus direcciones IP y de sus marcas
- Vigilancia de los sitios de filtración de los grupos de ransomware, para usted y para sus proveedores
Ver en imágenes →
Crítica — 2 credenciales del dominio principal a la venta — restablecimiento solicitado
Las alertas de sus antivirus, por fin leídas, correlacionadas y gestionadas
Sus soluciones de protección de puestos de trabajo (ESET, Microsoft Defender y otras) envían a la consola sus alertas de malware y de comportamientos sospechosos. El equipo las valida, las correlaciona con el resto del perímetro y activa la contención junto con usted.
- Integración de los EDR existentes, sin cambiar de herramienta
- Correlación entre puesto de trabajo, identidad, nube y red
- Puestos sin protección o sin actualizar identificados y añadidos al tablero de tareas
- Contención con sus equipos o con su proveedor de TI
Ver en imágenes →
Grave — Comportamiento sospechoso bloqueado por el EDR — puesto compta-07 — validación en curso
Vulnerabilidades y tests de intrusión
Encontrar los fallos de seguridad antes de que alguien los explote
Las infraestructuras conectadas se escanean con regularidad en busca de vulnerabilidades conocidas; los expertos de LuxGap realizan los tests de intrusión de sus aplicaciones y de sus infraestructuras. Cada fallo se convierte en una tarea priorizada en el tablero de tareas de TI, con seguimiento hasta su corrección.
- Escaneos de vulnerabilidades periódicos en el perímetro conectado
- Tests de intrusión realizados por los expertos de LuxGap, de aplicaciones e infraestructura
- Priorización según la criticidad y la exposición real
- Seguimiento de la corrección hasta el cierre, con evidencias
Ver en imágenes →
Crítica — Vulnerabilidad explotable expuesta en Internet — srv-erp-01 — parche disponible
Dispositivos IoT, industria y edificios
Lo que otros Safety se niegan a monitorizar
Sensores, cerraduras y tarjetas de acceso, cámaras, iluminación, climatización de la sala de servidores, SAI, autómatas y equipos industriales: todo lo que emite una señal se conecta, mediante los protocolos del edificio y de la industria o mediante escucha pasiva de la red. Algunas funciones de control están disponibles desde la consola, por ejemplo la iluminación o el apagado de un equipo.
- Conexión de los dispositivos IoT del edificio (por ejemplo, mediante una antena Zigbee) y de los equipos técnicos
- Escucha pasiva de las redes industriales, sin alterar la producción
- Alertas físicas y digitales en la misma consola: puerta abierta fuera de horario, temperatura anómala, autómata reprogramado
- Funciones de control desde la consola para los equipos que lo permiten
Ver en imágenes →
Informativa — Sala de servidores: 31 °C, umbral 27 °C — climatización comprobadaEncender la iluminación de emergencia
Detección y respuesta a incidentes
Detectar desde la primera hora, notificar dentro de plazo
Un analista valida cada alerta. En caso de incidente, el equipo lo contiene con usted, prepara y presenta las notificaciones legales a la CNPD, al ILR o a la CSSF dentro de plazo, documenta el incidente y actualiza el tablero de tareas para evitar que se repita.
- Detección en la primera hora
- Contención con sus equipos o con su proveedor de TI
- Notificaciones legales redactadas por nuestros juristas y presentadas dentro de los plazos de NIS2, DORA y el RGPD
- Documentación completa y lecciones aprendidas
Ver en imágenes →
Detectado 09:12 · Validado 09:40 · Contenido 10:05 · CNPD notificada D+1 · Cerrado D+3
Tablero de tareas de TI y puntuación de cobertura
Usted ve qué está bastionado, qué queda por hacer y en qué orden
Cada desviación detectada, cada control por bastionar y cada vulnerabilidad alimentan un tablero de tareas compartido con su equipo o con su proveedor de TI. La puntuación de cobertura sube con cada tarea cerrada y ofrece a la dirección una cifra única, actualizada de forma continua.
- Controles por bastionar, desviaciones detectadas y prioridades en un mismo lugar
- Puntuación de cobertura actualizada de forma continua
- Compartido con su proveedor de TI, sin darle acceso al resto
- Historial completo para sus auditores
Ver en imágenes →
Puntuación de cobertura 91 % · 14 tareas abiertas · siguiente: activar la MFA en 3 cuentas de servicio
Consola, informes y acceso para auditores
Una consola segura para usted, su CISO y su auditor
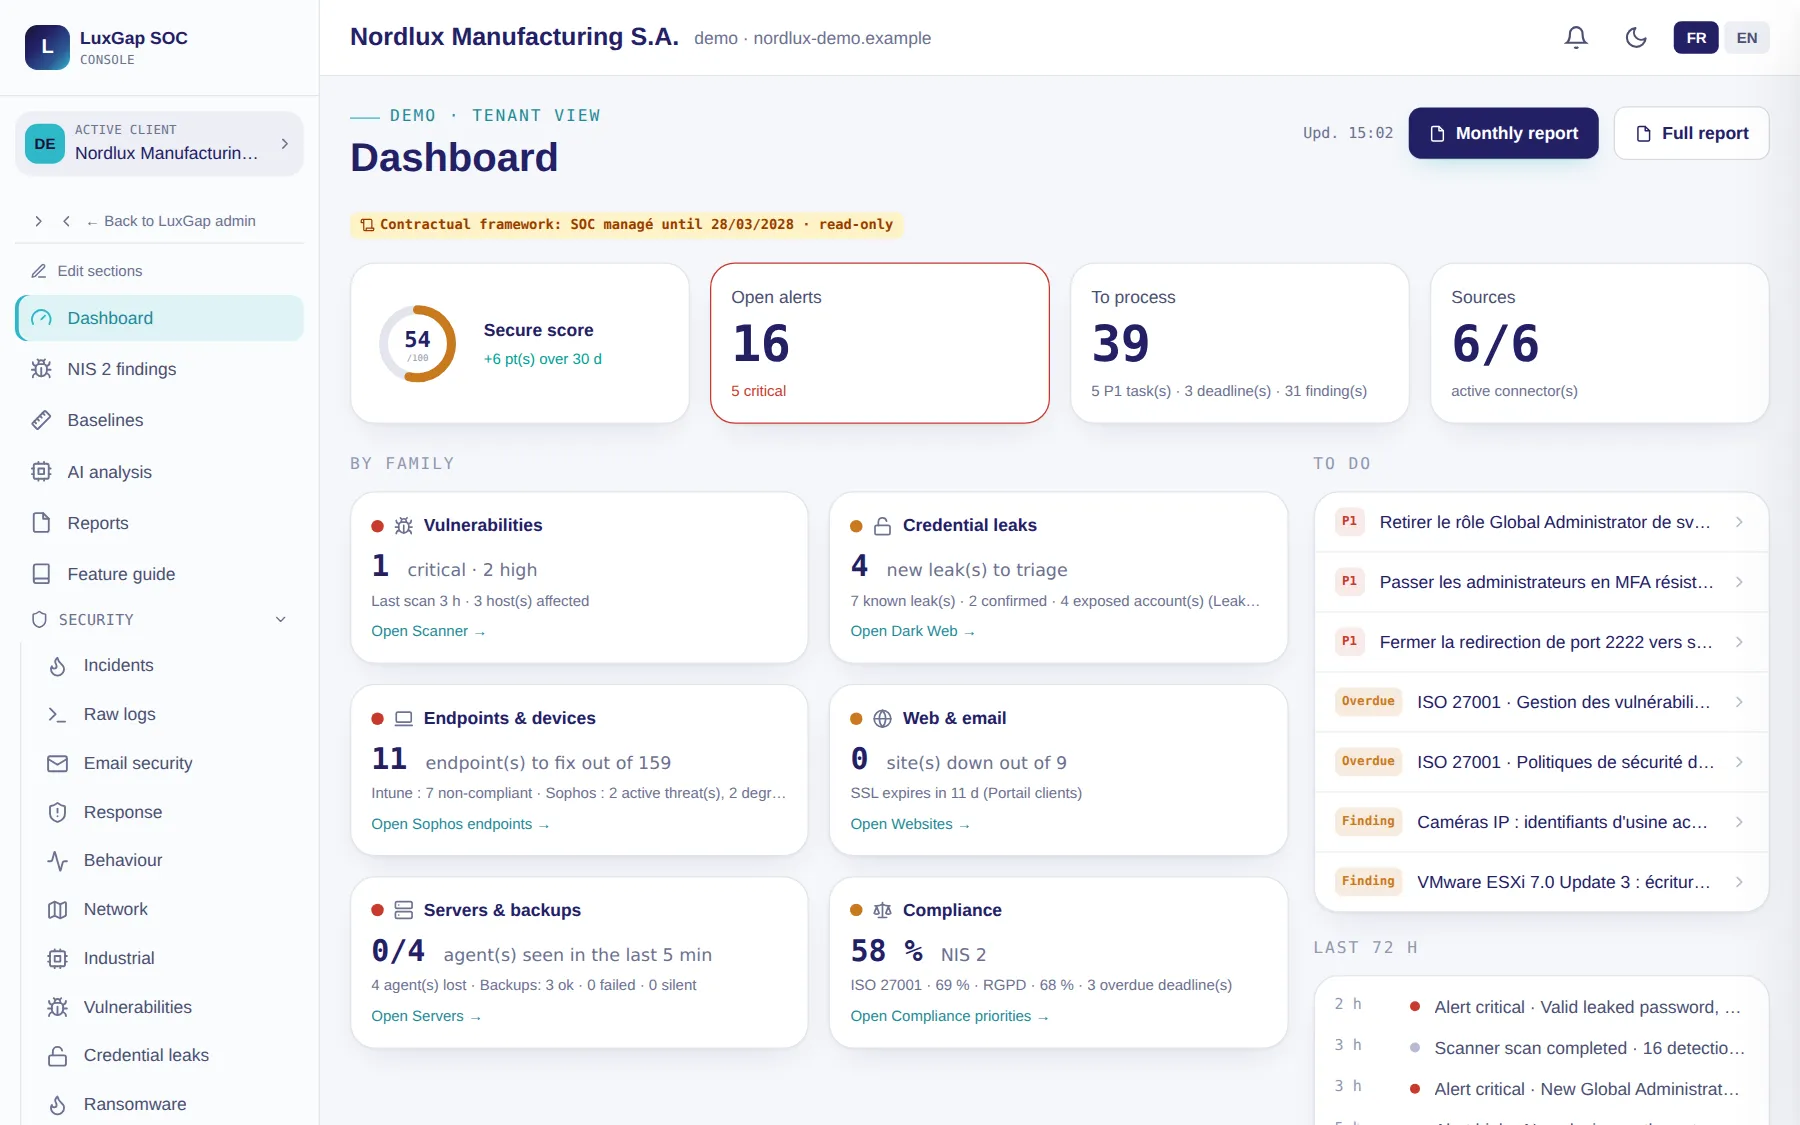
La consola de supervisión está disponible en francés y en inglés, con una cuenta por usuario y MFA obligatoria: dirección de correo electrónico, contraseña y código de un solo uso. En ella puede seguir las alertas, los activos, las tareas, los incidentes y los informes; su auditor o su CISO externo dispone de su propio acceso.
- MFA obligatoria, cifrado TLS 1.3, una cuenta nominativa por usuario
- Informes de actividad y evidencias exportables para sus auditorías
- Acceso específico de solo lectura para el auditor, el DPO o el CISO
- Solicitudes de mejora enviadas directamente desde la consola, con un asistente que ayuda a redactarlas
Ver en imágenes →
LuxGap Safety — Consola de supervisiónMFA OBLIGATORIA