Neun Funktionen, eine Konsole, ein Team. Jede Funktion speist die IT-Aufgabenliste und den Abdeckungsgrad.
Log-Erfassung und Korrelation
Ein souveränes SIEM/XDR, das Ihre gesamte Umgebung sieht
Die Logs Ihrer Windows- und Linux-Server, Firewalls und Netzwerkgeräte, Anwendungen, Datenbanken und Cloud-Tenants werden kontinuierlich erfasst, normalisiert und korreliert. Die Erkennungsregeln pflegt das LuxGap-Team und erweitert sie mit jedem bearbeiteten Sicherheitsvorfall.
- Agenten auf Servern, API-Konnektoren für die Cloud, Empfang von Netzwerk-Logs
- Quellenübergreifende Korrelation: verdächtige Anmeldung plus externe Freigabe plus Massendownload = ein Alarm, nicht drei
- Speicherung der Logs in der Europäischen Union für Ihre Audits und Untersuchungen
- Erkennungsregeln, die das Team mit jedem bearbeiteten Sicherheitsvorfall aktualisiert
In Bildern ansehen →
Korrelation – 3 Ereignisse aus 2 Quellen → kritischer Alarm – Konto finance-02
Kontinuierliches Audit der Cloud-Konfigurationen
Microsoft 365 und Google Workspace, laufend geprüft
Multi-Faktor-Authentifizierung, externe Freigaben, automatische E-Mail-Weiterleitungen, zugelassene Anwendungen, Protokollierung, Schutz vor Datenabfluss, Anti-Phishing: Jede Einstellung wird kontinuierlich geprüft, jede Abweichung wird zu einer Härtungsaufgabe. Die Plattform passt sich automatisch an neue Funktionen an, die Microsoft und Google veröffentlichen.
- Prüfungen zu MFA, Freigaben, Weiterleitungen, Anwendungen, Protokollierung, DLP, Anti-Phishing
- Anbindung mit minimalen Berechtigungen, genaue Liste vor der Freigabe
- Erkennung von Konfigurationsänderungen zwischen zwei Prüfungen
- Automatische Anpassung an neue Funktionen von Microsoft und Google
In Bildern ansehen →
Microsoft-365-Konfiguration: 38 Kontrollen konform · 4 Abweichungen
Automatische externe Weiterleitung erlaubt – 2 Postfächer
Ihre Zugangsdaten, Ihre Geräte, Ihre Führungskräfte und Ihre Marke unter Beobachtung
Dreizehn Quellen für Bedrohungsinformationen werden für Ihre Domains abgefragt: auf kriminellen Marktplätzen verkaufte Zugangsdaten Ihrer Mitarbeiter, von einem Zugangsdaten-Stealer infizierte Geräte, Datenbanklecks, gefälschte Domains, die für Phishing bereitstehen. Zusätzlich werden die Leak-Sites der Ransomware-Gruppen ausgewertet, und eine Beobachtungsliste verfolgt Ihre Führungskräfte, Ihre IP-Adressen und Ihre Marken.
- Exponierte Konten bis zu stündlich geprüft, Alarm ab der Erkennung
- Von einem Zugangsdaten-Stealer infizierte Geräte, bis zu ihrer Bearbeitung verfolgt
- Gültigkeit jeder geleakten Kennung: wahrscheinlich noch gültig oder seitdem geändert, ohne je ein Passwort auszuprobieren
- Lookalike- und Homograph-Domains erkannt, gemeldet, sobald sie E-Mails empfangen oder ein Zertifikat erhalten
- Zielüberwachung Ihrer Führungskräfte, Ihrer IP-Adressen und Ihrer Marken
- Überwachung der Leak-Sites von Ransomware-Gruppen, für Sie und Ihre Lieferanten
In Bildern ansehen →
Kritisch – 2 Zugangsdaten der Hauptdomain zum Verkauf angeboten – Zurücksetzung angefordert
Die Alarme Ihres Virenschutzes – endlich gelesen, korreliert und bearbeitet
Ihre Schutzlösungen für Endgeräte (ESET, Microsoft Defender und weitere) melden ihre Alarme zu Schadsoftware und verdächtigem Verhalten in die Konsole. Das Team qualifiziert sie, korreliert sie mit der übrigen Umgebung und leitet gemeinsam mit Ihnen die Eindämmung ein.
- Einbindung vorhandener EDR, ohne Werkzeugwechsel
- Korrelation von Endgerät, Identität, Cloud und Netzwerk
- Ungeschützte oder nicht aktualisierte Endgeräte erkannt und in die IT-Aufgabenliste aufgenommen
- Eindämmung gemeinsam mit Ihren Teams oder Ihrem IT-Dienstleister
In Bildern ansehen →
Hoch – Verdächtiges Verhalten vom EDR blockiert – Endgerät compta-07 – Qualifizierung läuft
Schwachstellen und Penetrationstests
Sicherheitslücken finden, bevor sie ausgenutzt werden
Die angebundenen Infrastrukturen werden regelmäßig auf bekannte Schwachstellen gescannt; die LuxGap-Experten führen Penetrationstests Ihrer Anwendungen und Infrastrukturen durch. Jede Lücke wird zu einer priorisierten Aufgabe in der IT-Aufgabenliste und bis zur Behebung verfolgt.
- Regelmäßige Schwachstellenscans der angebundenen Umgebung
- Penetrationstests durch die LuxGap-Experten, für Anwendungen und Infrastruktur
- Priorisierung nach Kritikalität und tatsächlicher Exposition
- Verfolgung der Behebung bis zum Abschluss, mit Nachweis
In Bildern ansehen →
Kritisch – Ausnutzbare Schwachstelle aus dem Internet erreichbar – srv-erp-01 – Patch verfügbar
IoT, Industrie und Gebäude
Was andere SOCs nicht überwachen wollen
Sensoren, Schlösser und Zutrittsausweise, Kameras, Beleuchtung, Serverraum-Klimatisierung, USV, Steuerungen und Industrieanlagen: Alles, was ein Signal sendet, wird angebunden – über die Protokolle der Gebäude- und Industrietechnik oder durch passives Mithören im Netzwerk. Einige Steuerungsfunktionen stehen direkt in der Konsole zur Verfügung, zum Beispiel die Beleuchtung oder das Abschalten eines Geräts.
- Anbindung der IoT-Geräte im Gebäude (zum Beispiel über eine Zigbee-Antenne) und der technischen Anlagen
- Passives Mithören in Industrienetzen, ohne die Produktion zu stören
- Physische und digitale Alarme in derselben Konsole: Tür außerhalb der Geschäftszeiten geöffnet, ungewöhnliche Temperatur, umprogrammierte Steuerung
- Steuerungsfunktionen in der Konsole für Geräte, die dies unterstützen
In Bildern ansehen →
Info – Serverraum: 31 °C, Schwellenwert 27 °C – Klimatisierung geprüftNotbeleuchtung einschalten
Erkennung und Reaktion auf Sicherheitsvorfälle
Ab der ersten Stunde erkennen, fristgerecht melden
Jeder Alarm wird von einem Analysten qualifiziert. Bei einem Sicherheitsvorfall dämmt das Team ihn gemeinsam mit Ihnen ein, erstellt die gesetzlichen Meldungen und übermittelt sie fristgerecht an die CNPD, das ILR oder die CSSF, dokumentiert den Vorfall und aktualisiert die IT-Aufgabenliste, damit er sich nicht wiederholt.
- Erkennung in der ersten Stunde
- Eindämmung gemeinsam mit Ihren Teams oder Ihrem IT-Dienstleister
- Gesetzliche Meldungen, von unseren Juristen verfasst und innerhalb der Fristen von NIS2, DORA und DSGVO übermittelt
- Vollständige Dokumentation und Lessons Learned
In Bildern ansehen →
Erkannt 09:12 · Qualifiziert 09:40 · Eingedämmt 10:05 · CNPD gemeldet T+1 · Geschlossen T+3
IT-Aufgabenliste und Abdeckungsgrad
Sie sehen, was gehärtet ist, was noch zu tun bleibt und in welcher Reihenfolge
Jede erkannte Abweichung, jede zu härtende Kontrolle und jede Schwachstelle fließt in eine IT-Aufgabenliste, die Sie mit Ihrem Team oder Ihrem IT-Dienstleister teilen. Der Abdeckungsgrad steigt mit jeder erledigten Aufgabe und liefert der Geschäftsleitung eine einzige, laufend aktualisierte Kennzahl.
- Zu härtende Kontrollen, erkannte Abweichungen und Prioritäten an einem Ort
- Laufend aktualisierter Abdeckungsgrad
- Geteilt mit Ihrem IT-Dienstleister, ohne ihm Zugriff auf den Rest zu geben
- Vollständiger Verlauf für Ihre Prüfer
In Bildern ansehen →
Abdeckungsgrad 91 % · 14 offene Aufgaben · nächste: MFA für 3 Dienstkonten aktivieren
Konsole, Berichte und Prüferzugang
Eine gesicherte Konsole für Sie, Ihren CISO und Ihren Prüfer
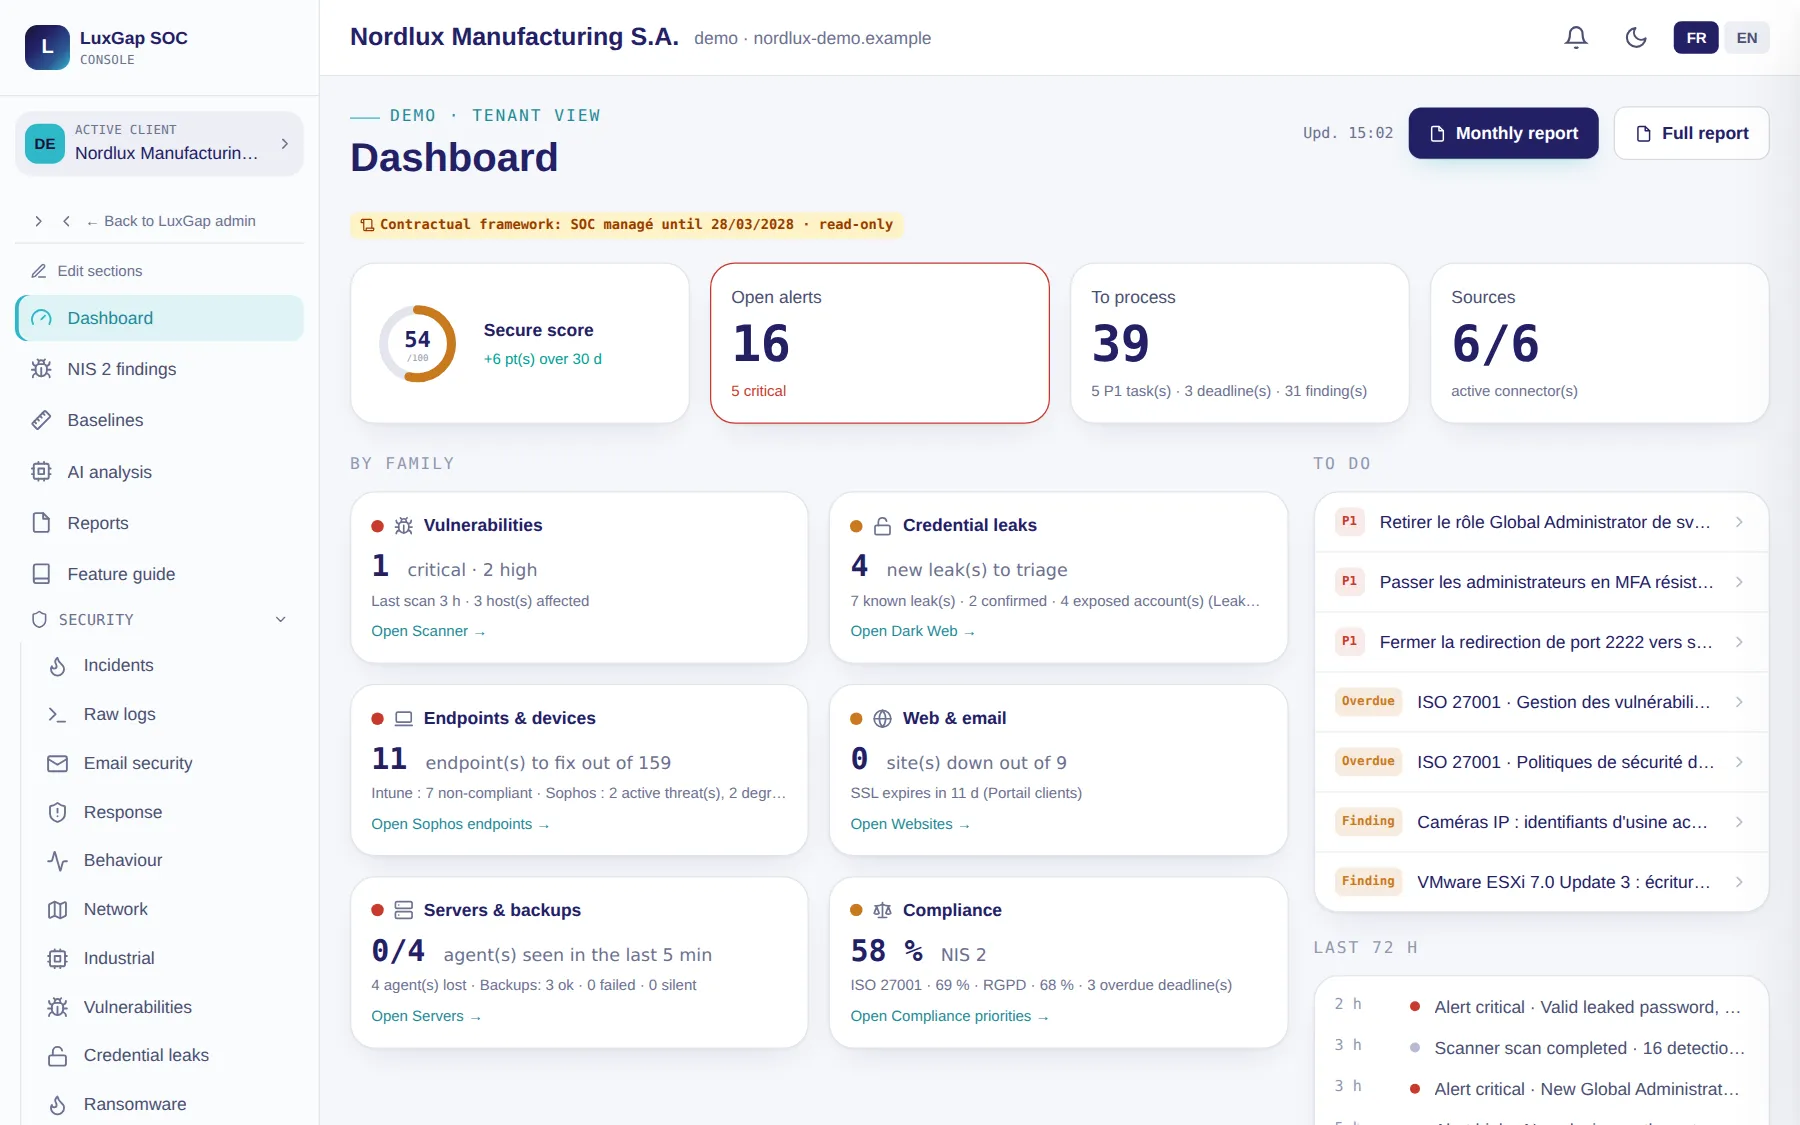
Die Überwachungskonsole ist auf Französisch und Englisch verfügbar, mit einem Konto pro Nutzer und verpflichtender MFA: E-Mail-Adresse, Passwort und Einmalcode. Dort verfolgen Sie Alarme, Assets, Aufgaben, Sicherheitsvorfälle und Berichte; Ihr Prüfer oder Ihr externer CISO erhält einen eigenen Zugang.
- Verpflichtende MFA, TLS-1.3-Verschlüsselung, ein persönliches Konto pro Nutzer
- Tätigkeitsberichte und exportierbare Nachweise für Ihre Audits
- Eigener Lesezugang für Prüfer, Datenschutzbeauftragten oder CISO
- Änderungswünsche direkt aus der Konsole senden, mit einem Assistenten, der beim Formulieren hilft
In Bildern ansehen →
LuxGap Safety – ÜberwachungskonsoleMFA-PFLICHT