Zum Inhalt springen
LuxGapSOC
Überwachung aktiv
DE
Konsolen-Login Anbindung anfragen

← Alle Funktionen

Konformität

Konformität und Governance: NIS2, ISO 27001 und CMMC aus derselben Konsole gesteuert

Die technischen Befunde des SOC speisen direkt Ihre Konformitäts-Roadmaps. Sie sehen, wo Sie stehen, womit Sie beginnen und mit welchen Nachweisen – ohne Tabellenkalkulation, die Sie pflegen müssen. Die Konsole unterstützt die Steuerung; eine Zertifizierung wird weiterhin von einer akkreditierten Stelle erteilt.

Alle Screenshots stammen aus der LuxGap SOC-Konsole eines Demo-Kunden: Das Unternehmen Nordlux Manufacturing und seine Daten sind fiktiv.

NIS2-Lücken

Alles, was Sie von NIS2 entfernt, geordnet nach den Maßnahmen a) bis j) von Artikel 21

Von Scannern und Penetrationstests gefundene Schwachstellen, CVEs des Geräteparks, fehlgeschlagene Konfigurationsprüfungen und noch offene Roadmap-Schritte: eine Zeile je Lücke, eingeordnet unter der Maßnahme, die sie verletzt.

  • Offene kritische und hohe Lücken, in 30 Tagen behobene, nicht verifizierte Prüfungen, Alter
  • Filter nach Typ (technisch, Konfiguration, organisatorisch), Schweregrad und Status
  • Eine nicht verifizierte Prüfung wird gesondert gezählt, nie als „nichts zu melden“ gelesen

Beispiel – Demo-Kunde

10 kritische und 32 hohe Lücken sind offen, 4 wurden in 30 Tagen behoben; unter Maßnahme b) steht DMARC im Beobachtungsmodus neben dem noch laufenden Verfahren zum Vorfallmanagement.

Einrichtung: Mit der Option Penetrationstests geliefert.

LuxGap SOC – Überwachungskonsole
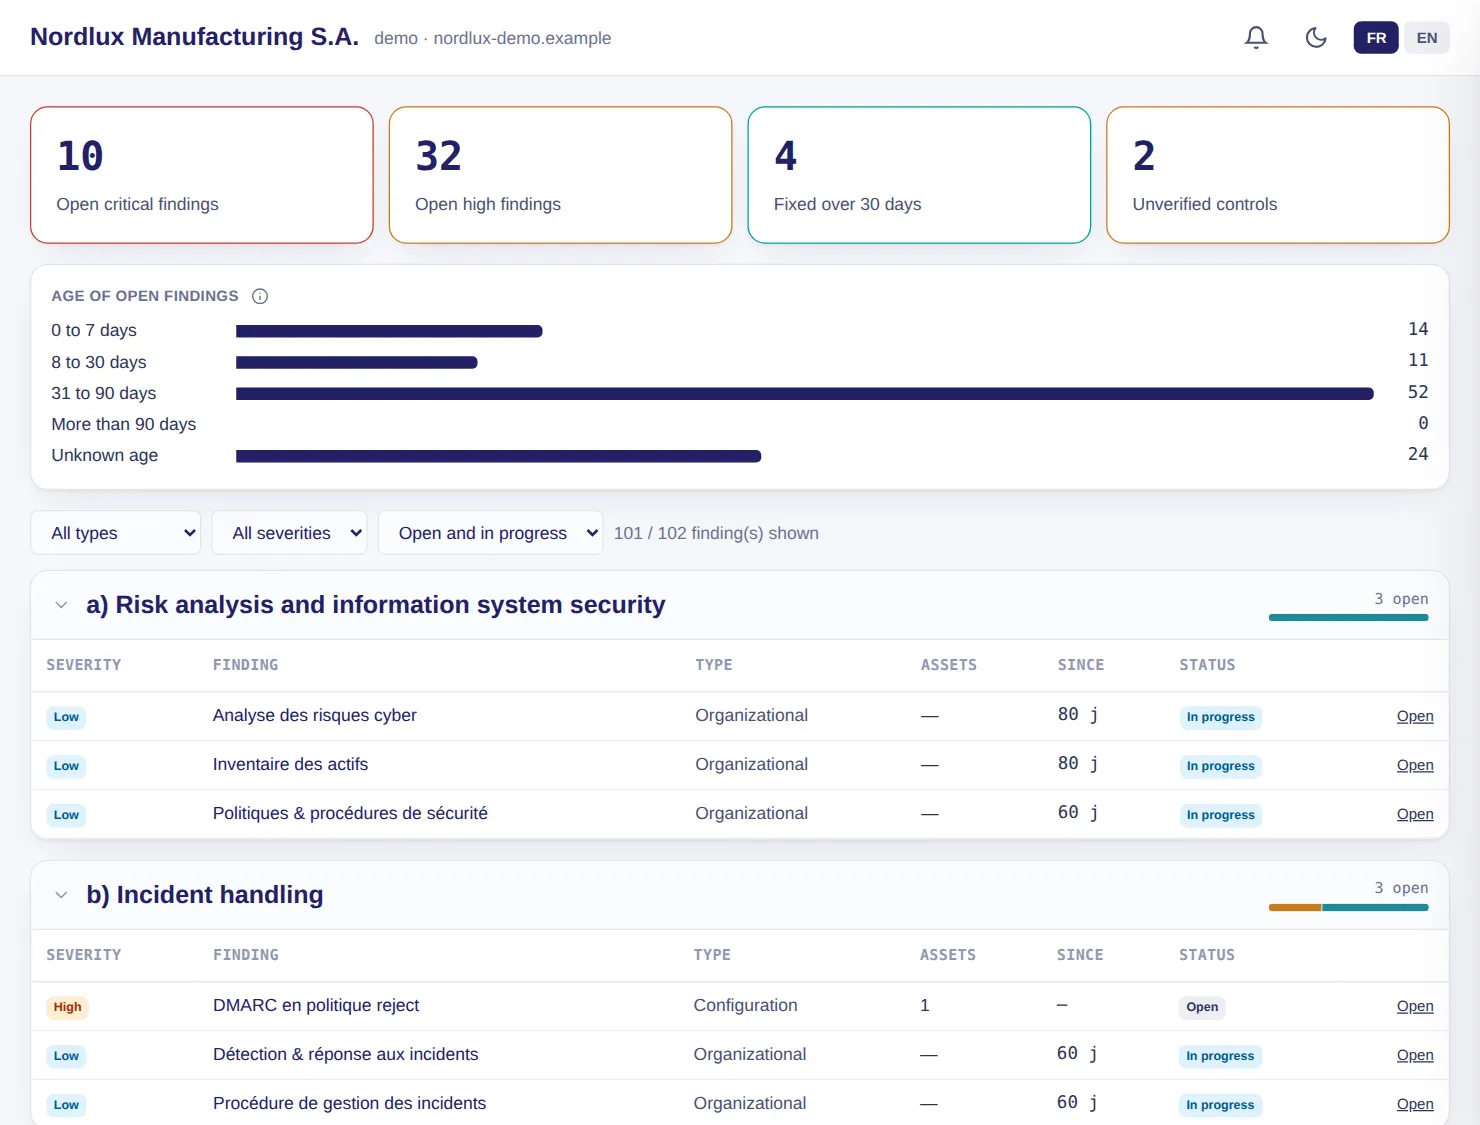
LuxGap SOC-Konsole: NIS2-Lücken, geordnet nach den Maßnahmen von Artikel 21
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Roadmaps

NIS2, ISO 27001 und CMMC Schritt für Schritt verfolgt, gestützt auf technische Nachweise

Die NIS2-Roadmap verfolgt 15 Schritte in vier Phasen, von der Eingrenzung bis zum Audit. Die ISO-27001-Roadmap deckt die Abschnitte 4 bis 10 und die 93 Maßnahmen des Anhangs A ab, mit Ihrer Erklärung zur Anwendbarkeit. Die CMMC-Roadmap verfolgt die 110 Praktiken der Stufe 2.

  • Von den technischen Befunden vorausgefüllte Schritte: Ein Nachweis validiert nie allein einen Schritt
  • Eine Maßnahme auszuschließen oder als nicht anwendbar zu erklären erfordert eine Begründung
  • Ein Verantwortlicher je Maßnahme, ausgewählt im Rollenverzeichnis Ihres ISMS
  • PDF-Bericht, ZIP-Nachweispaket mit Fingerabdrücken, Erklärung zur Anwendbarkeit als Excel

Beispiel – Demo-Kunde

Die ISO-27001-Roadmap ist zu 78 % fortgeschritten; sechs Maßnahmen des Anhangs A sind mangels interner Entwicklung ausgeschlossen, zwei sind mit ihrem Grund blockiert: das Budget für den zweiten Hypervisor und die Testumgebung des ERP.

Einrichtung: Regelwerke werden je nach Ihrer Umgebung aktiviert.

LuxGap SOC – Überwachungskonsole
Ansichten der Konsole LuxGap SOC-Konsole: NIS2-Roadmap, Fortschritt und Fristen LuxGap SOC-Konsole: ISO-27001-Roadmap und Kennzahlen des ISMS LuxGap SOC-Konsole: CMMC-Roadmap Stufe 2 nach Domäne
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Konformitätsprioritäten

Womit beginnen: Ihre offenen Anforderungen, nach Dringlichkeit sortiert

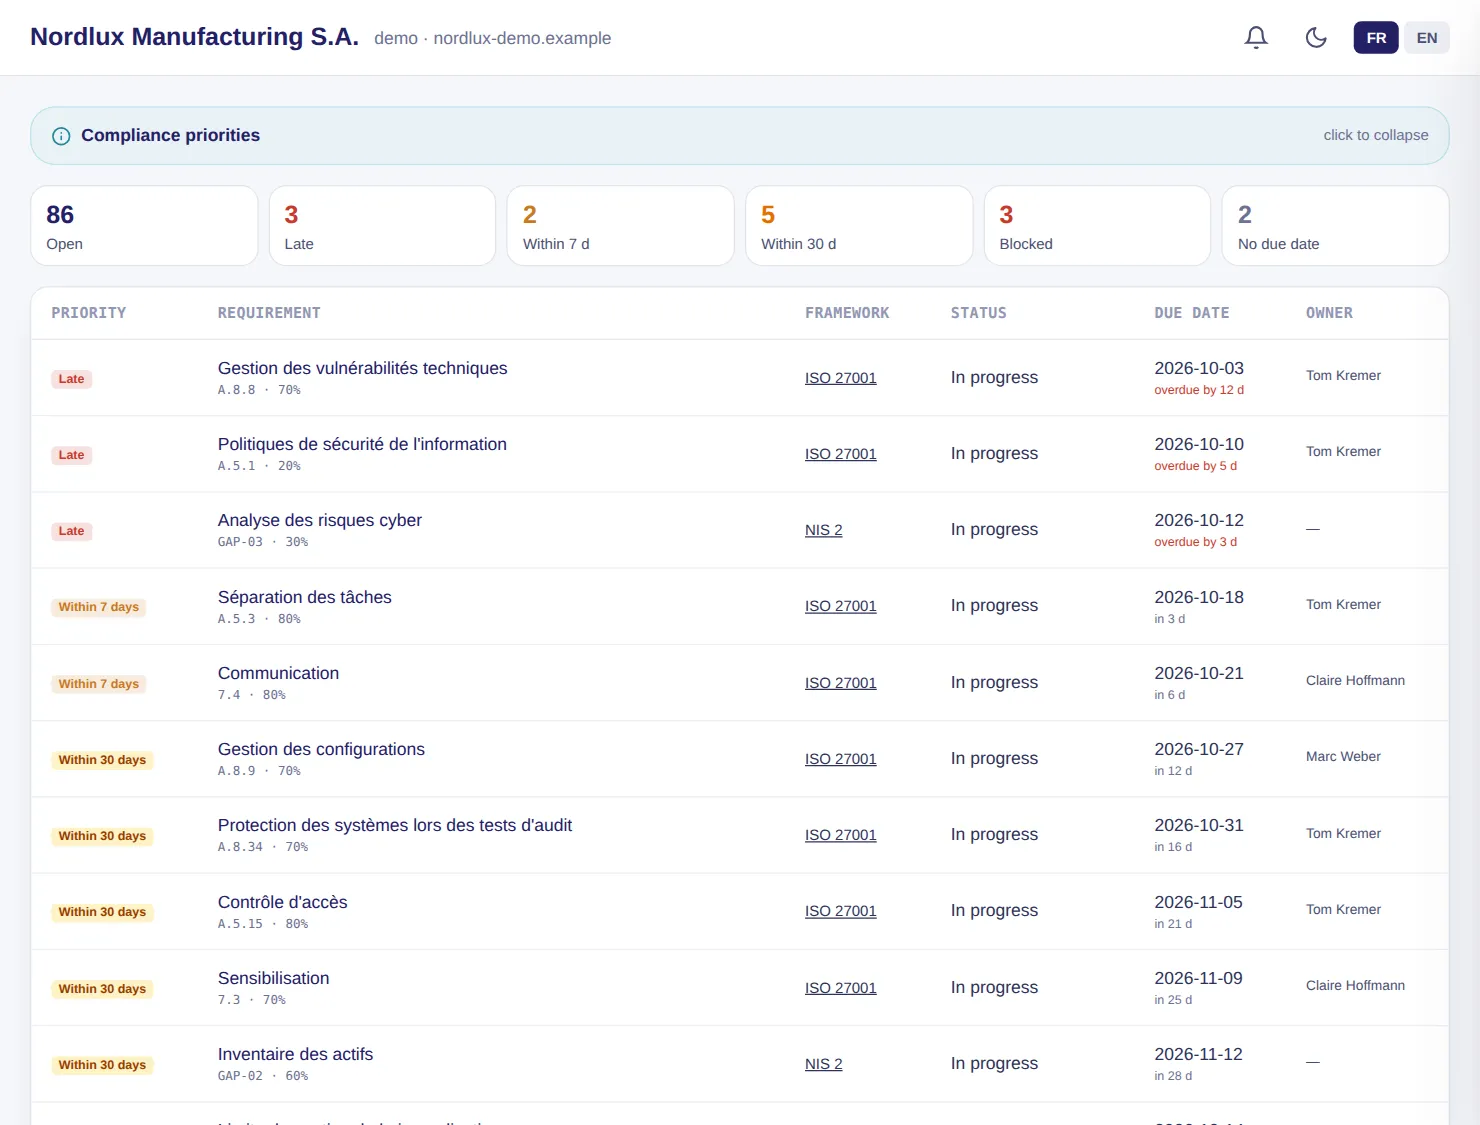
Die offenen Anforderungen aller Ihrer Regelwerke, in fünf Stufen geordnet: überfällig, innerhalb von 7 Tagen, innerhalb von 30 Tagen, geplant, ohne Frist. Bei gleicher Frist kommt ein blockierter Punkt zuerst.

  • Erledigtes, Nicht-Anwendbares und ausgeschlossene Maßnahmen werden aussortiert
  • Regelwerk und Verantwortlicher in jeder Zeile

Beispiel – Demo-Kunde

86 Anforderungen sind offen, davon 3 überfällig: Das Management technischer Schwachstellen ist es seit 12 Tagen, in Erwartung des Patches für die Firewall.

Einrichtung: Sobald ein Regelwerk aktiviert ist.

LuxGap SOC – Überwachungskonsole

LuxGap SOC-Konsole: Konformitätsprioritäten nach Dringlichkeitsstufe
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Dokumente

Ihre Richtlinien und Protokolle, einmal hinterlegt und jeder Anforderung zugeordnet

Ein Dokument bedient mehrere Anforderungen von NIS2, ISO 27001 oder CMMC, und die Konsole listet die Lücken auf. Mit Ihrer schriftlichen Zustimmung liest die KI von LuxGap ein Dokument und schlägt die Anforderungen vor, die es abdeckt, ohne je einen Status ohne menschliche Validierung zu ändern.

  • Duplikate werden per Fingerabdruck erkannt; ein Dokument zu lösen löscht es nicht
  • 25 MB je Datei, 500 Dokumente je Kunde
  • Analyse ausschließlich durch die KI von LuxGap, nie durch einen externen Anbieter

Beispiel – Demo-Kunde

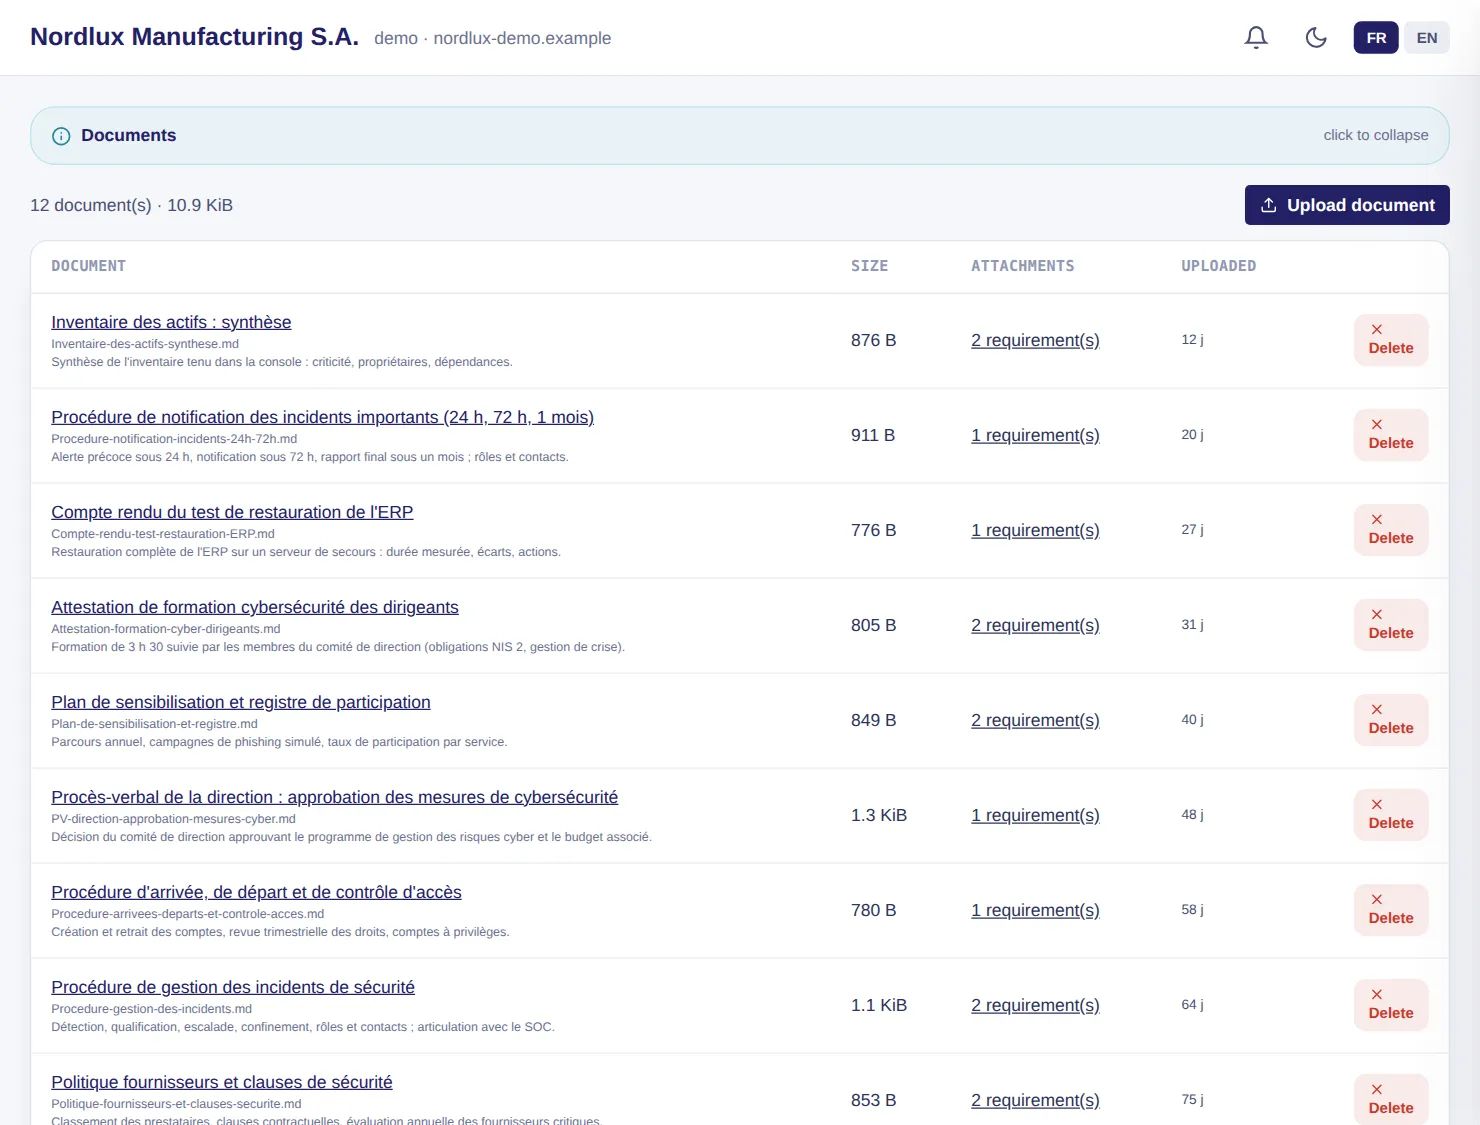
Zwölf Dokumente decken neunzehn Anforderungen ab; das Protokoll des Wiederherstellungstests des ERP (5 h 40 bei einem Ziel von 8 h) bedient die Maßnahme c) von NIS2.

Einrichtung: KI-Analyse mit schriftlicher Zustimmung, in Ihrem Vertragsrahmen vorgesehen.

LuxGap SOC – Überwachungskonsole

LuxGap SOC-Konsole: hinterlegte Dokumente und zugeordnete Anforderungen
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

TOMs

Ihre Selbsteinschätzung der technischen und organisatorischen Maßnahmen, analysiert

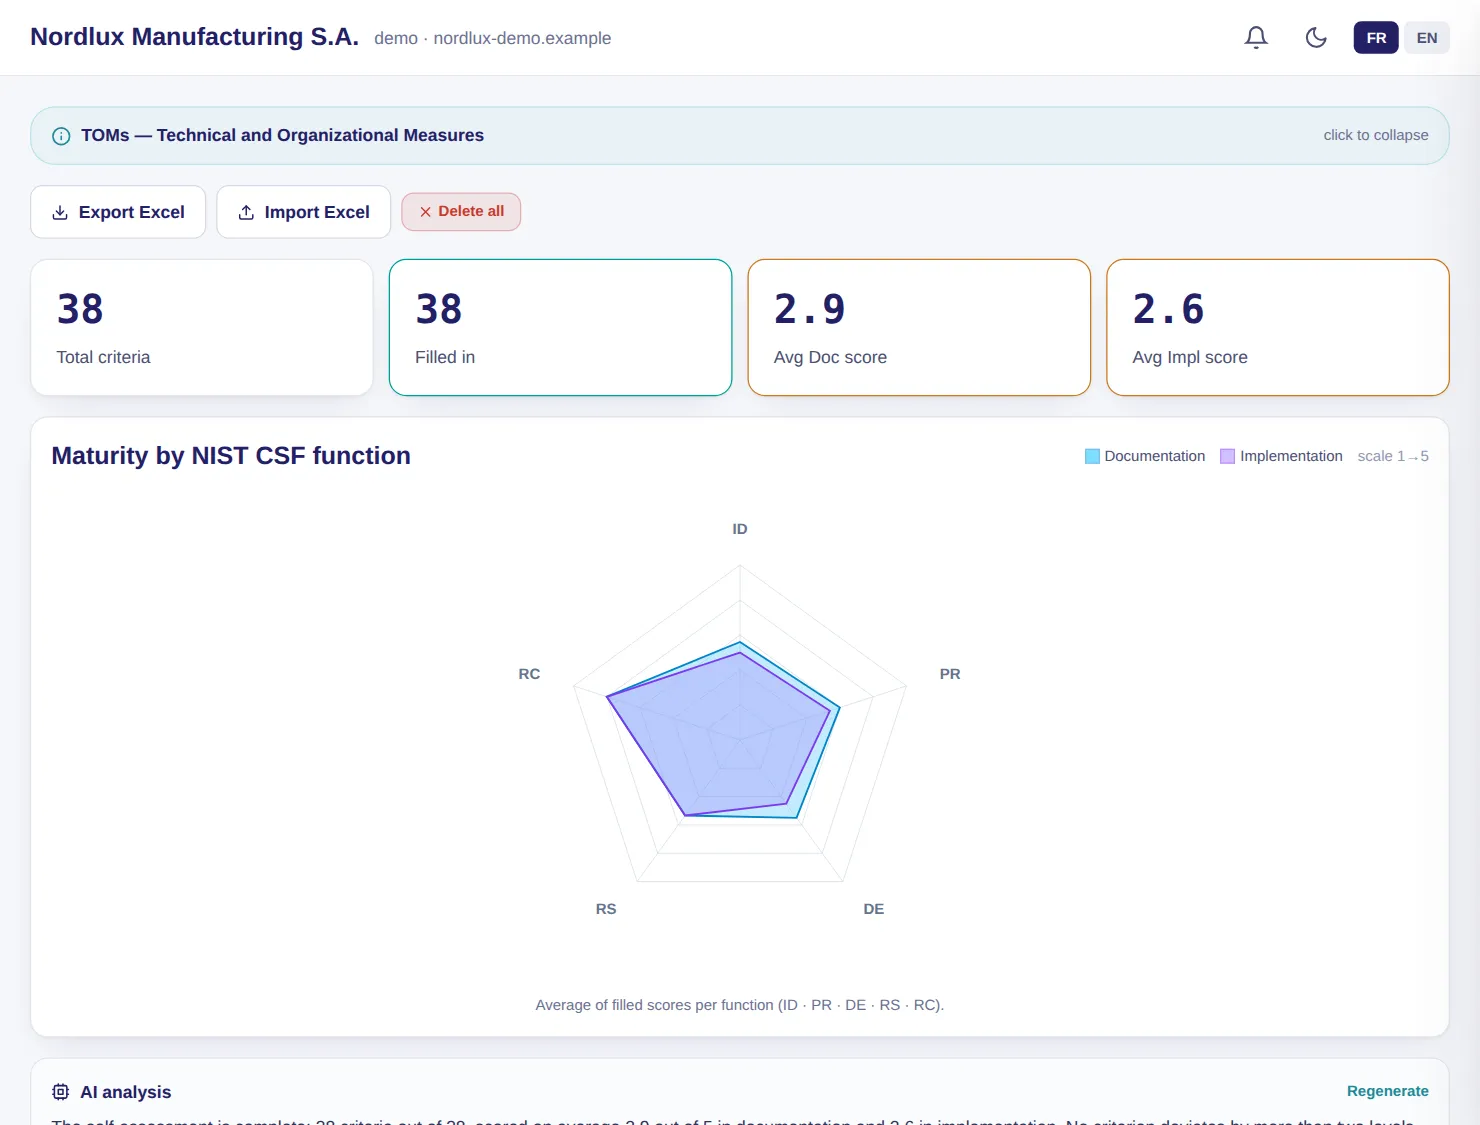
38 Kriterien, geordnet nach den fünf Funktionen des NIST CSF, bewertet von 1 bis 5 für Dokumentation und für Umsetzung. Die KI von LuxGap erkennt, was dokumentiert, aber nicht angewendet ist, und schlägt ein bis drei Prioritäten vor; die Zahlen werden berechnet, nicht verfasst.

  • Ein nicht bewertetes Kriterium bleibt eine Unbekannte, nie eine Null
  • Excel-Import und -Export

Beispiel – Demo-Kunde

Die vorgeschlagene Priorität: Administrationskonten von Alltagskonten trennen.

Einrichtung: Für alle Kunden inklusive.

LuxGap SOC – Überwachungskonsole

LuxGap SOC-Konsole: TOMs, Reifegrad je Funktion des NIST CSF
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Register

Dienstleister, Assets und Risiken an derselben Stelle geführt wie die Überwachung

Das Register der Dritten dient der DSGVO und der Sicherheit der Lieferkette nach NIS2. Das Asset-Inventar speist das CVE-Monitoring. Das Risikoregister bewertet jedes Risiko vor und nach Ihren Maßnahmen, mit Aktionsplan und Verantwortlichem.

  • Dritte: verarbeitete Daten, Standort, Auftragsverarbeitungsvertrag, Zertifizierungen, jährliche Überprüfung
  • Assets: Hersteller, Produkt und Version, um veröffentlichte Schwachstellen automatisch abzugleichen
  • Risiken: Eintrittswahrscheinlichkeit × Auswirkung, Heatmaps vor und nach den Kontrollen
  • Excel-Import und -Export für jedes Register

Beispiel – Demo-Kunde

Die jährliche Überprüfung des Dienstleisters für die Lohnabrechnung ist überfällig; das Risiko „Ransomware verschlüsselt den ERP“ sinkt von 15 auf 8, sobald die unveränderlichen Backups eingerichtet sind.

Einrichtung: Für alle Kunden inklusive.

LuxGap SOC – Überwachungskonsole

Ansichten der Konsole LuxGap SOC-Konsole: Register der Dritten und Unterauftragnehmer LuxGap SOC-Konsole: Inventar der für das CVE-Monitoring bereiten Assets LuxGap SOC-Konsole: Risikoregister und Heatmaps
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Kontinuitätsplan

Ihr Kontinuitätsplan, von der Auswirkungsanalyse bis zur Krisenübung

Vierzehn Abschnitte, vom regulatorischen Rahmen bis zu den Anhängen, und vierzehn Notfallverfahren, vom Brand bis zur Ransomware. Die Auswirkungsanalyse (BIA) wird aus einer Excel-Arbeitsmappe importiert und erzeugt Risiken, Strategien und Anhänge, ohne etwas zu überschreiben.

  • Schreibassistent je Abschnitt, der „ZU ERGÄNZEN“ markiert, was er nicht weiß
  • Konsistenzprüfung, Gesamtdokument, PDF und Excel
  • Krisenmodus: abzuhakende Schritte und Protokoll mit Zeitstempel

Beispiel – Demo-Kunde

Im Krisenfall läuft die Linie 2 in lokaler Steuerung ohne ERP weiter; ihre Wiederaufnahme wird in 4 Stunden erwartet, mit höchstens einer Stunde Datenverlust.

Einrichtung: Option, gemeinsam mit dem Kontinuitätsteam von LuxGap durchgeführt.

LuxGap SOC – Überwachungskonsole
LuxGap SOC-Konsole: Business-Continuity-Plan, Abschnitt für Abschnitt
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Vertragsrahmen

Was LuxGap bei Ihnen tun darf – vom Code durchgesetzt

Zehn Vorgänge, jeweils erlaubt, verboten oder an vorherige schriftliche Zustimmung gebunden, mit dem Vertragsartikel. Jeder aktive Vorgang des SOC wird gegen diesen Rahmen geprüft; außerhalb seines Gültigkeitszeitraums wird alles abgelehnt.

  • Für Ihre Teams sichtbar, sobald er angelegt ist
  • Eine Schaltfläche, um einen Nachtrag anzufordern

Beispiel – Demo-Kunde

Jede Aktion auf der Industrieumgebung und der Zugriff auf den Inhalt von Nachrichten sind verboten; die Änderung von Systemen und die Übermittlung von Dokumenten an den KI-Server erfordern eine schriftliche Zustimmung.

Einrichtung: Von LuxGap bei Vertragsunterzeichnung eingerichtet.

LuxGap SOC – Überwachungskonsole
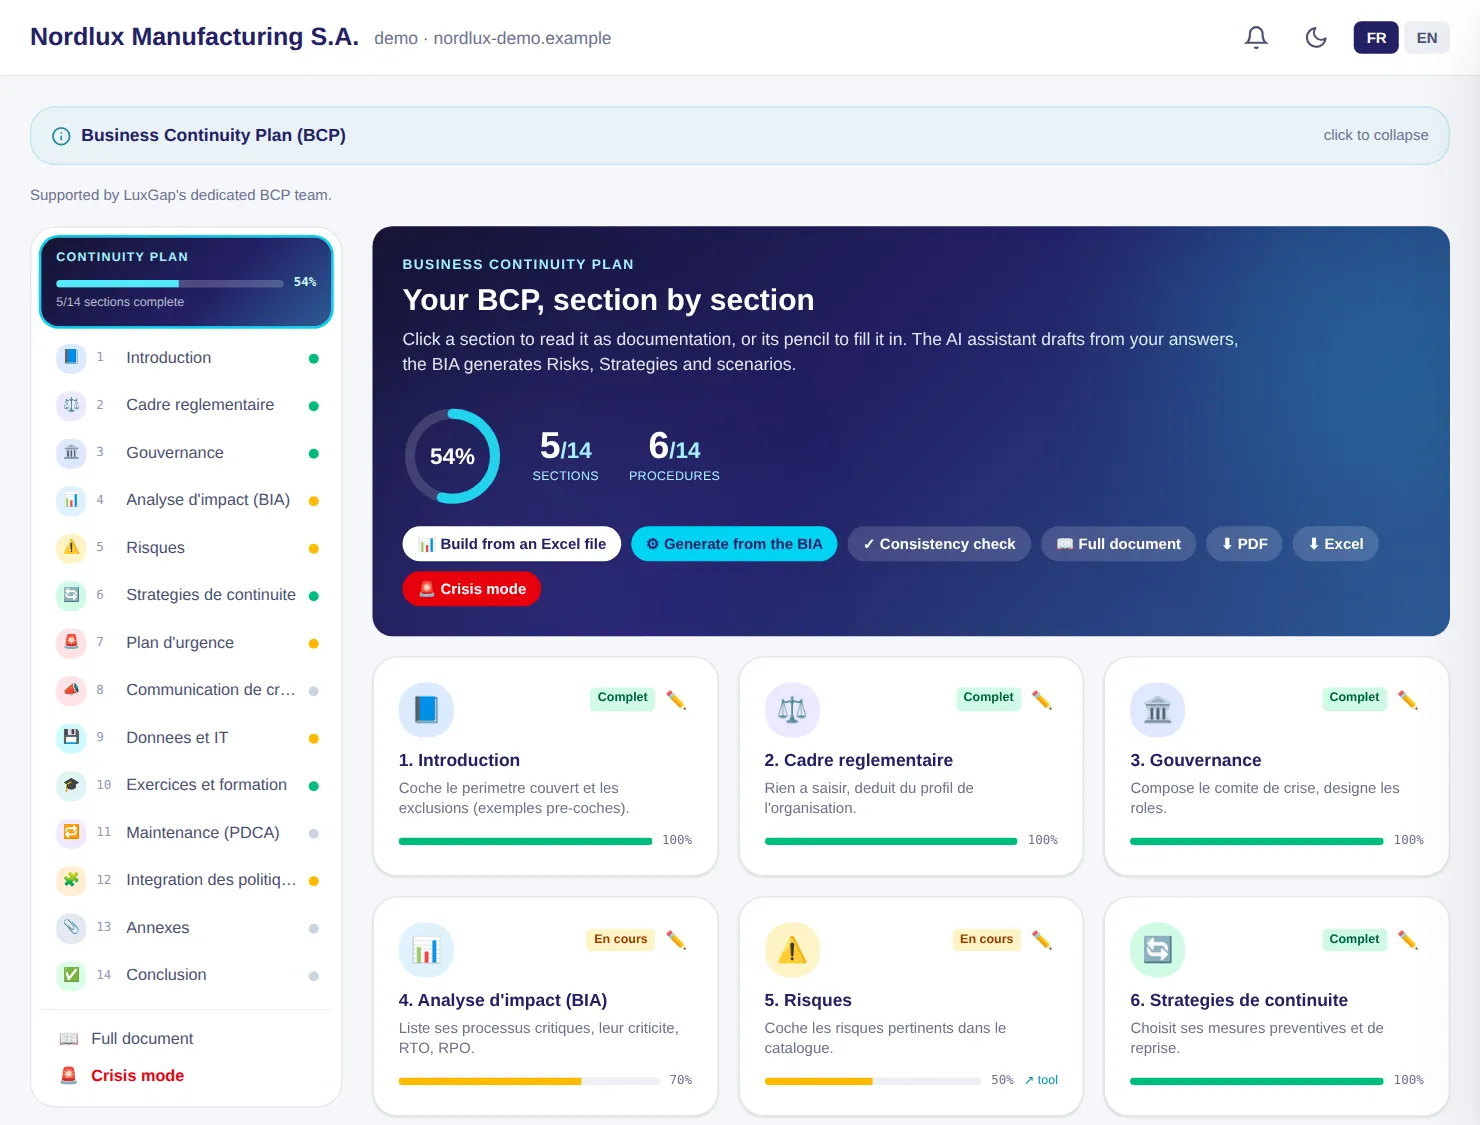
LuxGap SOC-Konsole: Vertragsrahmen, erlaubte, verbotene oder zustimmungspflichtige Vorgänge
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Aufgaben und Entscheidungen

Die zu erledigenden Maßnahmen, zugewiesen und verfolgt – und die Spur Ihrer Entscheidungen

Aufgaben entstehen aus Alarmen, Befunden und Empfehlungen oder werden von Hand angelegt, mit Priorität, Aufwand und Frist. Das Entscheidungsjournal bewahrt die datierte Spur jeder Ausnahme, kompensierenden Maßnahme oder akzeptierten Risikos.

  • Geteilt mit Ihrem IT-Dienstleister, der seine eigenen Aufgaben voranbringt
  • Journal nur zum Anhängen, mit Zeitstempel

Beispiel – Demo-Kunde

Die Aufgabe P1 „FortiOS 7.2.7 aktualisieren und das SSL-VPN-Webportal deaktivieren“ ist in Bearbeitung; die Entscheidung „Befristete Ausnahme: 4 Dienstkonten ohne MFA“ ist begründet und datiert.

Einrichtung: Für alle Kunden inklusive.

LuxGap SOC – Überwachungskonsole
Ansichten der Konsole LuxGap SOC-Konsole: zugewiesene und verfolgte Aufgaben LuxGap SOC-Konsole: Entscheidungsjournal mit Zeitstempel
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Berichte

Ein Management-Bericht jeden Monat, ein technischer Bericht auf Anforderung

Der Management-Bericht wird am Ersten des Monats automatisch für jeden Kunden erzeugt, mit einer von der KI von LuxGap verfassten Zusammenfassung; der technische Bericht beschreibt Prüfungen, Alarme und Befunde im Detail. Der Verlauf bewahrt jede Erzeugung.

  • Vorschau vor der Erzeugung
  • Gesamtbericht: alle aktiven Abschnitte, einschließlich Lücken

Beispiel – Demo-Kunde

Sieben Berichte stehen im Verlauf: sechs Management-Berichte, vom Planer erzeugt, und ein technischer, von einem Analysten angefordert.

Einrichtung: Für alle Kunden inklusive.

LuxGap SOC – Überwachungskonsole
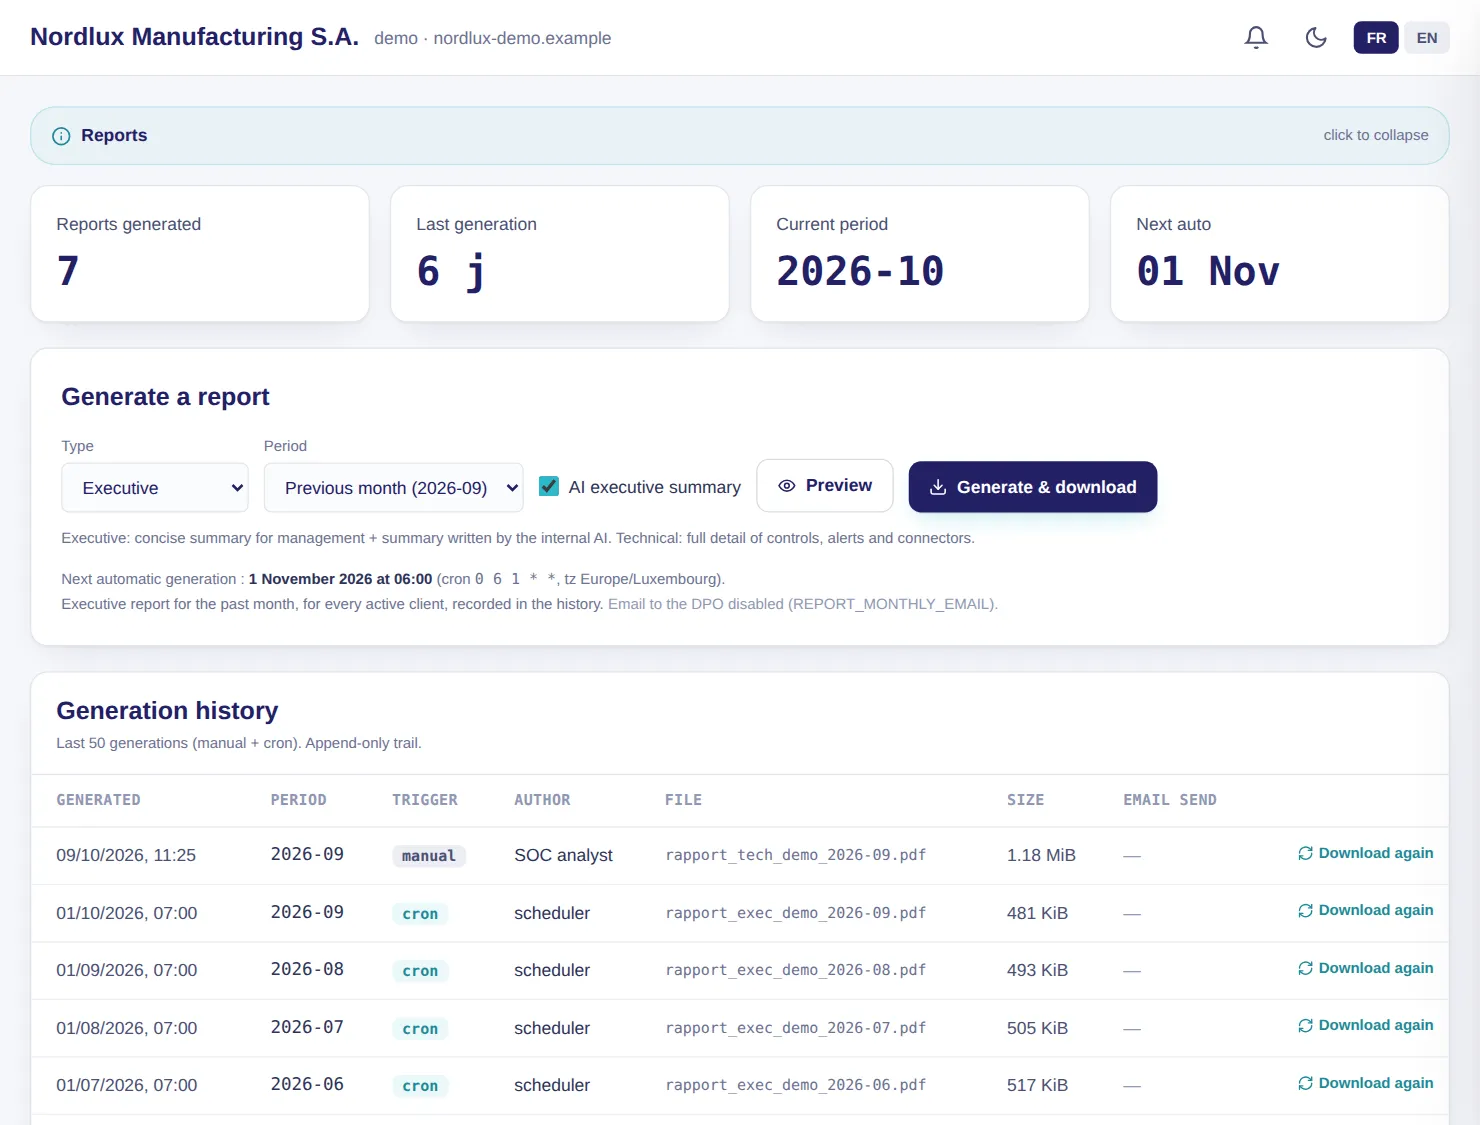
LuxGap SOC-Konsole: erzeugte Berichte und Verlauf
Demo-Kunde, fiktive Daten. Klicken Sie auf einen Screenshot, um ihn zu vergrößern.

Diese Module für Ihre eigene Umgebung

Beschreiben Sie, was Sie überwachen möchten: verbindliches Angebot innerhalb von 24 Std., Jahresvertrag, Umgebung zu 100 % garantiert.

Anbindung anfragen Preise ansehen

Sind Sie gerade von einem Sicherheitsvorfall betroffen? Rufen Sie +352 621 583 116 an.