İçeriğe geç
LuxGapSOC
Aktif izleme
TR
Konsol girişi Bağlantı talep edin

← Tüm özellikler

TESPİT VE SORUŞTURMA

Tespit, ilişkilendirme, soruşturma, müdahale: SOC her sinyalle ne yapar

Tüm kaynaklarınızdan gelen alarmlar, LuxGap yapay zekâsı tarafından sınıflandırılan ve açıklanan tek bir listede toplanır. Aynı saldırıyı anlatanlar kaleme alınmış bir soruşturmaya dönüşür; ele geçirilen bir Microsoft 365 hesabı, bir analistin kararıyla birkaç dakika içinde kesilebilir.

Tüm ekran görüntüleri, bir demo müşterisi üzerinde LuxGap SOC konsolundan alınmıştır: Nordlux Manufacturing şirketi ve verileri kurgusaldır.

OLAYLAR VE ALARMLAR

Size gelen her şey için tek liste, yapay zekâ tarafından sınıflandırılmış ve açıklanmış

Microsoft 365, Google Workspace, antivirüs ve EDR, sunucular, ağ, zafiyetler, dark web, web siteleri, yedeklemeler: tüm alarmlar aynı listeye düşer. Orta ve üzeri ciddiyet derecesindeki her alarmı LuxGap yapay zekâsı “gerçek risk” veya “gürültü” olarak sınıflandırır ve izlenecek adımlarla birlikte Fransızca bir açıklama yazar.

  • Alarm detay paneli: kanıt, konumlandırılmış kaynak adres (ülke, barındırma sağlayıcısı, VPN veya Tor), yapay zekâ analizi ve olası eylemler
  • Gürültü otomatik olarak arşivlenir; bir model hatası hiçbir zaman hiçbir şeyi arşivlemez
  • Korelasyon: beş başarısız denemeyi izleyen, aynı adresten başarılı bir oturum açma tek bir kritik alarma dönüşür
  • Yöneticiniz bir alarmı üstlenir veya yanlış pozitif olarak sınıflandırır; kesin kapatma SOC'ta kalır

ÖRNEK — DEMO MÜŞTERİSİ

Bu sabah BT stajyerinin sızdırılmış parolası, dört gün önce bir direktörün hesabını ele geçirmiş adresten deneniyor. MFA oturum açmayı durdurur; yapay zekâ alarmı “gerçek risk” olarak sınıflandırır, ilk saldırıyla ilişkilendirir ve hesabın devre dışı bırakılması bir analistin onayını bekler.

Kurulum: Dahildir: alarmlar bağlı kaynaklardan gelir, her saat senkronize edilir.

LuxGap SOC — İzleme konsolu
Konsol görünümleri LuxGap SOC konsolu: kritik bir alarmın paneli, yapay zekâ analizi ve önerilen eylemle LuxGap SOC konsolu: tüm kaynaklardan gelen olay ve alarmların listesi
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

YZ SORUŞTURMALARI

Aynı saldırıyı anlatan alarmlar bir araya getirilir ve anlatılır

SOC, 10 dakikada bir, aynı müşterinin bir hesabı, IP adresini, cihazı, alan adını veya dosyayı paylaşan ve aralarında en fazla 72 saat bulunan alarmlarını ilişkilendirir. LuxGap yapay zekâsı kanıt dosyasını okur ve olayın öyküsünü yazar: ne oldu, hangi sırayla, ne kadar ciddi ve ne yapılmalı.

  • Zaman çizelgesi, ilgili hesapların, adreslerin ve cihazların grafiği, MITRE ATT&CK saldırı teknikleri
  • Yapay zekâ bir soruşturmanın ciddiyet derecesini yükseltebilir, hiçbir zaman düşüremez
  • Veriler LuxGap'ta kalır: bu soruşturmalar hiçbir harici yapay zekâ sağlayıcısından geçmez
  • Bir analist olmadan hiçbir şey çalıştırılmaz: önerilen eylemler Müdahale modülüne gider, orada onaylanır veya reddedilir
  • Analist araması: bir adres, alan adı, IP ya da CVE, SOC'un zaten kaydettiği her şeyde (sızıntılar, benzer alan adları, dış saldırı yüzeyi, fidye yazılımı, tehdit avı, tehdit takibi) tek seferde aranır, SOC dışına tek bir istek gitmez; aranan terim asla saklanmaz

ÖRNEK — DEMO MÜŞTERİSİ

Dört güne yayılan altı alarm (parola püskürtme, MFA'sız IMAP oturumu, postaları ileten kural, ele geçirilmiş olarak işaretlenen hesap, bir yöneticinin Nijerya'dan oturum açması, bu sabah denenen sızdırılmış parola) tek bir kritik soruşturma oluşturur: “Jean Thill'in hesabı sızdırılmış bir parolayla ele geçirildi; saldırgan şimdi başka hesapları hedefliyor”.

Kurulum: Dahildir, etkinleştirilecek bir şey yok. Soruşturmalar LuxGap analistlerinin aracıdır: siz sonuçlarını ve yapılacak eylemleri alırsınız.

LuxGap SOC — İzleme konsolu

Konsol görünümleri LuxGap SOC konsolu: LuxGap yapay zekâsı tarafından yazılmış kritik bir soruşturmanın anlatısı LuxGap SOC konsolu: bir soruşturmanın zaman çizelgesi ve varlık grafiği LuxGap SOC konsolu: SOC'un tüm kaynaklarında bir alan adının aranması
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

OLAY MÜDAHALESİ

Ele geçirilen bir Microsoft 365 hesabı, saatler değil dakikalar içinde kesilir

Bir hesap ele geçirildiğinde SOC oturumlarını kesebilir, hesabı devre dışı bırakabilir, parola değiştirildikten sonra yeniden etkinleştirebilir. Tespit eylemi önerir, bir analist onaylar, ardından ayrı bir hizmet tüm güvenlik kurallarını yeniden doğrulayarak uygular.

  • İmzalı yetkilendirmeniz ve üç izinle sınırlı, ayrılmış bir uygulamaya onayınız olmadan hiçbir şey çalıştırılmaz
  • Asla bir yönetici hesabında, şirket içi dizininizden senkronize edilen bir hesapta veya sizin koruma altına aldığınız bir hesapta uygulanmaz
  • Her eylem kayıt altına alınır ve e-postayla bilgilendirilirsiniz
  • Yöneticiniz yetkilendirmeyi, onayı ve eylem geçmişini konsoldan okur

ÖRNEK — DEMO MÜŞTERİSİ

Jean Thill'in oturumları kesilir, hesabı saldırıdan 32 dakika sonra devre dışı bırakılır; ertesi gün parolası değiştirilerek yeniden etkinleştirilir. Tom Kremer'in yönetici hesabında istenen kesinti koruma tarafından reddedilir: bu hesap CISO ile birlikte ele alınır.

Kurulum: Microsoft 365 bağlayıcısı, sözleşmeye eklenen müdahale yetkilendirmesi, genel yöneticinizin “LuxGap SOC — Réponse” uygulamasına verdiği onay.

LuxGap SOC — İzleme konsolu

Konsol görünümleri LuxGap SOC konsolu: onaylanan, uygulanan veya reddedilen müdahale eylemlerinin geçmişi LuxGap SOC konsolu: Müdahale modülünün yetkilendirmesi, onayı, politikaları ve korunan hesapları
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

HESAP DAVRANIŞI

Gerçek kimlik bilgileriyle oturum açan saldırganı fark etmek

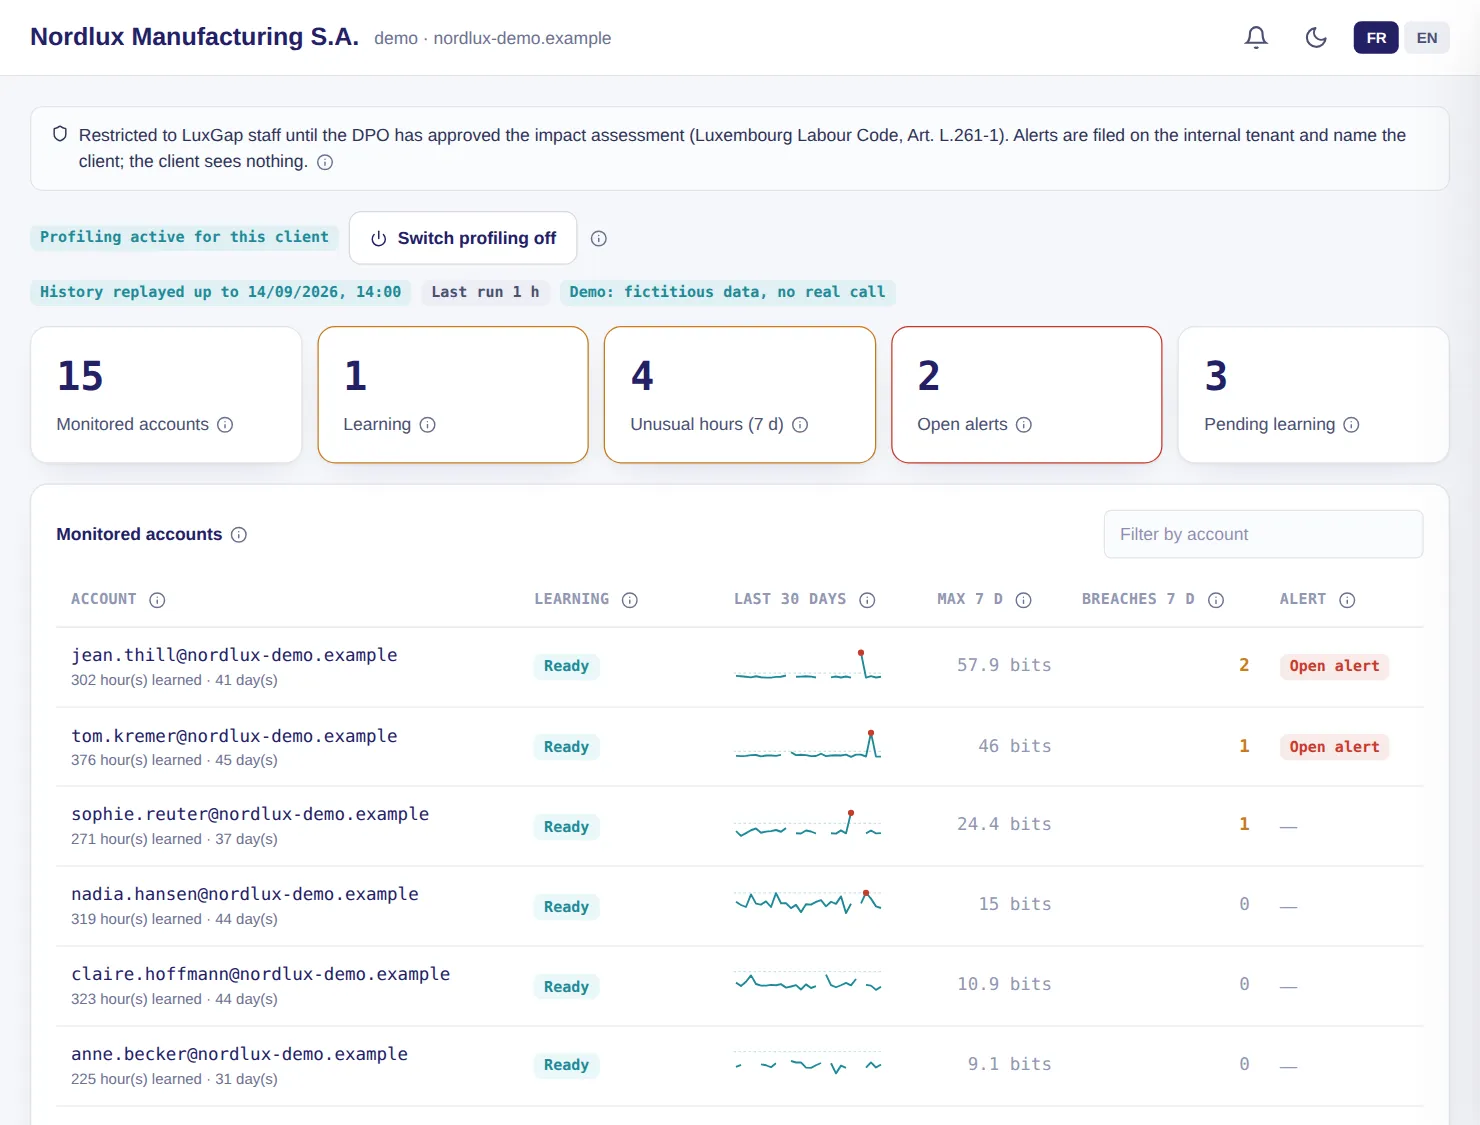
Çalınmış bir parola hiçbir kuralı tetiklemez. Bu yüzden SOC, her hesabın alışkanlıklarını (ülke, operatör, cihaz, oturum açma biçimi, saatler, hacimler, hassas eylemler) öğrenir ve her etkinlik saatini puanlar: bu hesap için ne kadar düşük olasılıklıysa o kadar önemlidir.

  • Bir hesap 14 günde öğrenilir; bir alışkanlık ancak üç ayrı günün ardından kabul edilir, böylece saldırgan kendi kendini öğretemez
  • Çok olağan dışı bir saat alarm üretir; müşteri başına günde en fazla beş
  • Meşru bir seyahat “bu normal” olarak işaretlenir ve bir daha alarm vermez
  • Kaynaklar: Microsoft Entra ID oturum açma ve denetim logları, Google Workspace etkinliği

ÖRNEK — DEMO MÜŞTERİSİ

Jean Thill'in gece yarısı Nijerya'dan yaptığı IMAP bağlantısı, daha önce hiç görülmemiş bir ülke, operatör ve protokolü bir araya getirir: saat işaretlenir. DPO'nun Lizbon seyahati ise “bu normal” olarak işaretlenir.

Kurulum: Varsayılan olarak kapalıdır. DPO'nuz tarafından onaylanan etki analizinin ve personelin bilgilendirilmesinin (İş Kanunu, md. L.261-1) ardından LuxGap tarafından etkinleştirilir.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: izlenen hesaplar, öğrenme ve hesap bazında olağan dışı saatler
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

HAM LOGLAR

Tüm loglarınız saklanır ve bir olay sırasında sorgulanabilir

Bulut hizmetlerinizin, güvenlik duvarlarınızın, sunucularınızın ve uygulamalarınızın logları kuruluşunuza özgü bir indekste toplanır. Bir olay sırasında analist tüm kaynaklarda aynı anda arama yapar ve bir hesabın, adresin veya cihazın zaman çizelgesini yeniden oluşturur.

  • Seçilebilir saklama süresi: 30, 60, 90, 180 veya 365 gün, gün hassasiyetinde uygulanır
  • Tüm kaynaklarda arama, bir saatten 90 güne kadar, CSV dışa aktarma
  • Bir olayın çevresinde 1 saat, 6 saat, 24 saat veya 72 saat aralığında zaman çizelgesi, kanıt için SHA-256 parmak iziyle dışa aktarılabilir
  • 5 dakikada bir çalışan on sekiz tespit kuralı, bunların altısı ağ probu, dördü e-postayla gelen raporlar için: parola püskürtme, ele geçirilmiş hesap, ayrıcalık yükseltme, herkese açık paylaşım, eski kimlik doğrulama, yeniden kullanılan sızdırılmış parola
  • 6 saat veya daha uzun süredir sessiz olan bir kaynak alarm üretir; her arama kayıt altına alınır

ÖRNEK — DEMO MÜŞTERİSİ

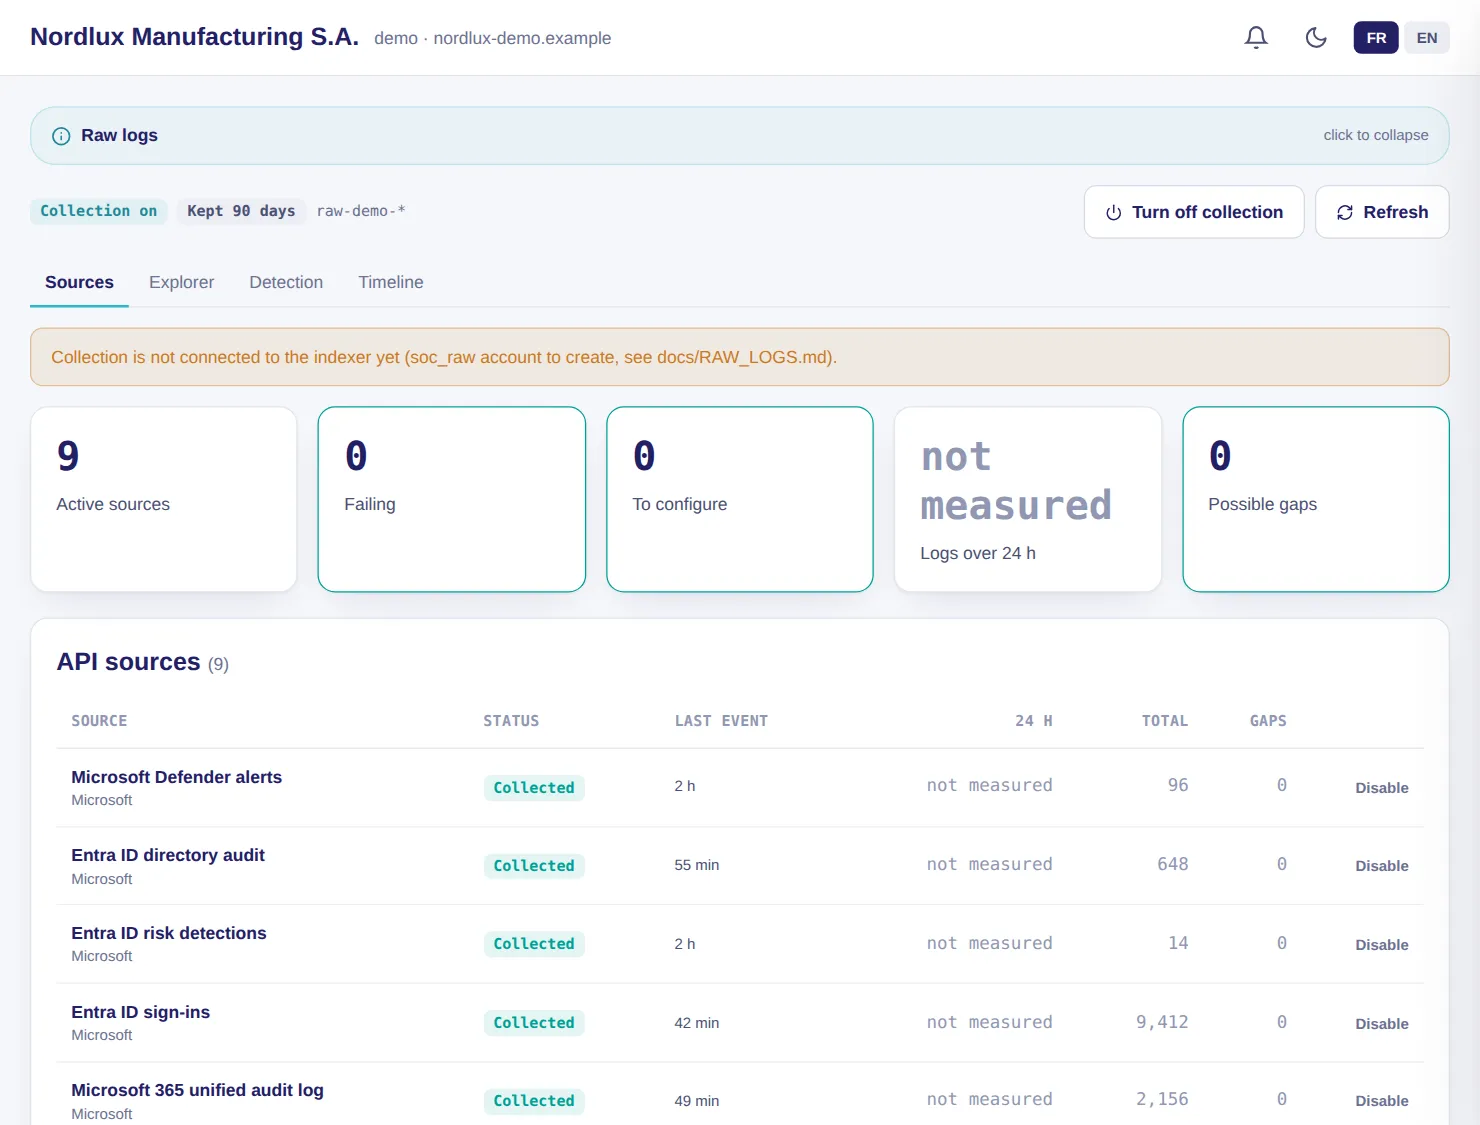
Dokuz kaynak toplanır: Entra ID oturum açma işlemleri, denetim ve risk tespitleri, Defender alarmları, Sophos olayları ve alarmları, sunucu logları ve konsoldaki etkinlik.

Kurulum: Hizmetlerinizin bağlayıcıları ve ağ ile sunucu logları için, sizde kurulu ve SOC'a giden şifreli bir tünelle bağlanan bir toplama makinesi.

LuxGap SOC — İzleme konsolu

LuxGap SOC konsolu: toplanan ham log kaynakları ve durumları
Demo müşterisi, kurgusal veriler. Büyütmek için bir ekran görüntüsüne tıklayın.

AYRICA

Kategorideki diğer modüller

TEHDİT İZLEME VE AVI

Bir tehdit yayımlandığında SOC, sizi daha önce etkileyip etkilemediğini kontrol eder

Lüksemburg olay müdahale merkezi CIRCL tarafından yayımlanan uzlaşma göstergeleri 6 saat arayla içe aktarılır, önceki 90 günün loglarınızda aranır ve ardından sürekli izlenir. İzleme ayrıca CERT-FR, CISA, Microsoft ve ESET bültenlerini derler ve Fransızca özetler.

  • Müşteri bazında sonuç: etkilenmiş, kapsanan dönemde etkilenmemiş veya gerekçesiyle birlikte doğrulanamaz
  • Bir eşleşme, size bildirilmeden önce bir analist tarafından değerlendirilir
  • Günlük özet ve etkilenen müşteriler, üretici ve ürün bazında tespit edilir

ÖRNEK

Bir akış bir komuta sunucusunun adresini yayımlar; av, bu adresi geçen aydaki bağlantılarınızda bulur; analist doğrular, ardından sizi bilgilendirir.

Kurulum: Ham loglarınız toplandığı andan itibaren dahildir.

E-POSTAYLA GELEN RAPORLAR

Kimsenin tamamını okumadığı raporlar, sizin için okunur

Güvenlik duvarı, antivirüs, yedeklemeler, izleme: araçlarınız e-postayla rapor gönderir. Bunları ayrılmış bir posta kutusuna yönlendirirsiniz; SOC gövdeyi ve ekleri (PDF, CSV, Excel, HTML) okur, loglarınıza ekler ve yalnızca önemli olanı saklar.

  • Dört kural: bildirilen hata, engellenen satırlarda artış, SOC'un savunmasız veya açıkta bildiği hedef, rapor göndermeyi bırakan araç
  • Yalnızca izin verdiğiniz göndericiler okunur
  • LuxGap yapay zekâsıyla istek üzerine özet, harici sağlayıcı olmadan

ÖRNEK

Güvenlik duvarınız her gece bir rapor gönderir. Engellediği satırlar üçe katlandığı gün bir alarm verilir; sustuğu gün de.

Kurulum: LuxGap ile: rapor posta kutusunun oluşturulması ve izin verilen göndericiler listesi.

Bu modüller, kendi kapsamınızda

İzlemek istediklerinizi tanımlayın: 24 saat içinde kesin teklif, yıllık sözleşme, %100 garantili kapsam.

Bağlantı talep edin Fiyatları görün

Şu anda bir güvenlik olayı mı yaşıyorsunuz? +352 621 583 116 numarasını arayın.