Aller au contenu
LuxGapSOC
Surveillance active
FR
Connexion console Demander un raccordement

← Toutes les fonctions

Détection et enquêtes

Détecter, relier, enquêter, répondre : ce que le SOC fait de chaque signal

Les alertes de toutes vos sources arrivent dans une seule liste, triée et expliquée par l'IA de LuxGap. Celles qui racontent la même attaque deviennent une enquête rédigée, et un compte Microsoft 365 compromis peut être coupé en quelques minutes, sur décision d'un analyste.

Toutes les captures viennent de la console LuxGap SOC, sur un client de démonstration : la société Nordlux Manufacturing et ses données sont fictives.

Incidents et alertes

Une seule liste pour tout ce qui arrive chez vous, triée et expliquée par l'IA

Microsoft 365, Google Workspace, antivirus et EDR, serveurs, réseau, vulnérabilités, dark web, sites web, sauvegardes : toutes les alertes arrivent dans la même liste. À partir de la gravité moyenne, l'IA de LuxGap classe chacune en « risque réel » ou « bruit » et rédige une explication en français, avec les étapes à suivre.

  • Tiroir d'alerte : la preuve, l'adresse d'origine située (pays, hébergeur, VPN ou Tor), l'analyse de l'IA et les actions possibles
  • Le bruit est archivé automatiquement ; une erreur du modèle n'archive jamais rien
  • Corrélation : cinq échecs puis une connexion réussie depuis la même adresse deviennent une seule alerte critique
  • Votre administrateur prend en charge une alerte ou la classe en faux positif ; la clôture définitive reste au SOC

Exemple — client de démonstration

Ce matin, le mot de passe fuité du stagiaire IT est essayé depuis l'adresse qui avait déjà pris le compte d'un directeur quatre jours plus tôt. La MFA arrête la connexion ; l'IA classe l'alerte en « risque réel », fait le lien avec la première intrusion et la désactivation du compte attend la validation d'un analyste.

Mise en place : Inclus : les alertes viennent des sources raccordées, synchronisées toutes les heures.

LuxGap SOC — Console de supervision
Vues de la console Console LuxGap SOC : tiroir d'une alerte critique avec l'analyse de l'IA et l'action proposée Console LuxGap SOC : liste des incidents et alertes, toutes sources confondues
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Enquêtes IA

Les alertes qui racontent la même attaque, réunies et racontées

Toutes les 10 minutes, le SOC relie les alertes d'un même client qui partagent un compte, une adresse IP, un appareil, un domaine ou un fichier à moins de 72 heures d'intervalle. L'IA de LuxGap lit le dossier de preuves et rédige le récit de l'incident : ce qui s'est passé, dans quel ordre, avec quelle gravité, et ce qu'il faut faire.

  • Chronologie, graphe des comptes, adresses et appareils concernés, techniques d'attaque MITRE ATT&CK
  • L'IA peut relever la gravité d'une enquête, jamais la baisser
  • Les données restent chez LuxGap : ces enquêtes ne passent par aucun fournisseur d'IA externe
  • Rien n'est exécuté sans un analyste : les actions proposées partent dans le module Réponse, où elles sont validées ou refusées
  • Recherche de l'analyste : une adresse, un domaine, une IP ou une CVE cherchés d'un coup dans tout ce que le SOC a déjà rangé (fuites, sosies, surface exposée, rançongiciels, chasse, veille), sans aucune requête hors du SOC ; le terme cherché n'est jamais conservé

Exemple — client de démonstration

Six alertes étalées sur quatre jours (pulvérisation de mots de passe, connexion IMAP sans MFA, règle qui transfère le courrier, compte signalé compromis, connexion d'un administrateur depuis le Nigeria, mot de passe fuité essayé ce matin) forment une seule enquête critique : « Compte de Jean Thill pris par un mot de passe fuité ; l'attaquant vise maintenant d'autres comptes ».

Mise en place : Inclus, rien à activer. Les enquêtes sont l'outil des analystes LuxGap : vous en recevez les conclusions et les actions à mener.

LuxGap SOC — Console de supervision

Vues de la console Console LuxGap SOC : récit d'une enquête critique rédigé par l'IA de LuxGap Console LuxGap SOC : chronologie et graphe des entités d'une enquête Console LuxGap SOC : recherche d'un domaine dans toutes les sources du SOC
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Réponse aux incidents

Un compte Microsoft 365 compromis, coupé en minutes plutôt qu'en heures

Quand un compte est pris, le SOC peut couper ses sessions, le désactiver, puis le réactiver une fois le mot de passe changé. La détection propose l'action, un analyste la valide, puis un service séparé l'exécute après avoir revérifié toutes les règles de sécurité.

  • Rien ne part sans votre mandat signé ni votre consentement à une application dédiée, limitée à trois permissions
  • Jamais sur un compte administrateur, un compte synchronisé depuis votre annuaire local ou un compte que vous avez protégé
  • Chaque action est journalisée, et vous êtes prévenu par e-mail
  • Votre administrateur lit le mandat, le consentement et l'historique des actions dans la console

Exemple — client de démonstration

Les sessions de Jean Thill sont coupées, puis son compte est désactivé 32 minutes après l'intrusion ; il est réactivé le lendemain, mot de passe changé. La coupure demandée sur le compte administrateur de Tom Kremer est refusée par la garde : ce compte se traite avec la RSSI.

Mise en place : Connecteur Microsoft 365, mandat de réponse annexé au contrat, consentement de votre administrateur général à l'application « LuxGap SOC — Réponse ».

LuxGap SOC — Console de supervision

Vues de la console Console LuxGap SOC : historique des actions de réponse, validées, exécutées ou refusées Console LuxGap SOC : mandat, consentement, politiques et comptes protégés du module Réponse
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Comportement par compte

Repérer l'attaquant qui se connecte avec de vrais identifiants

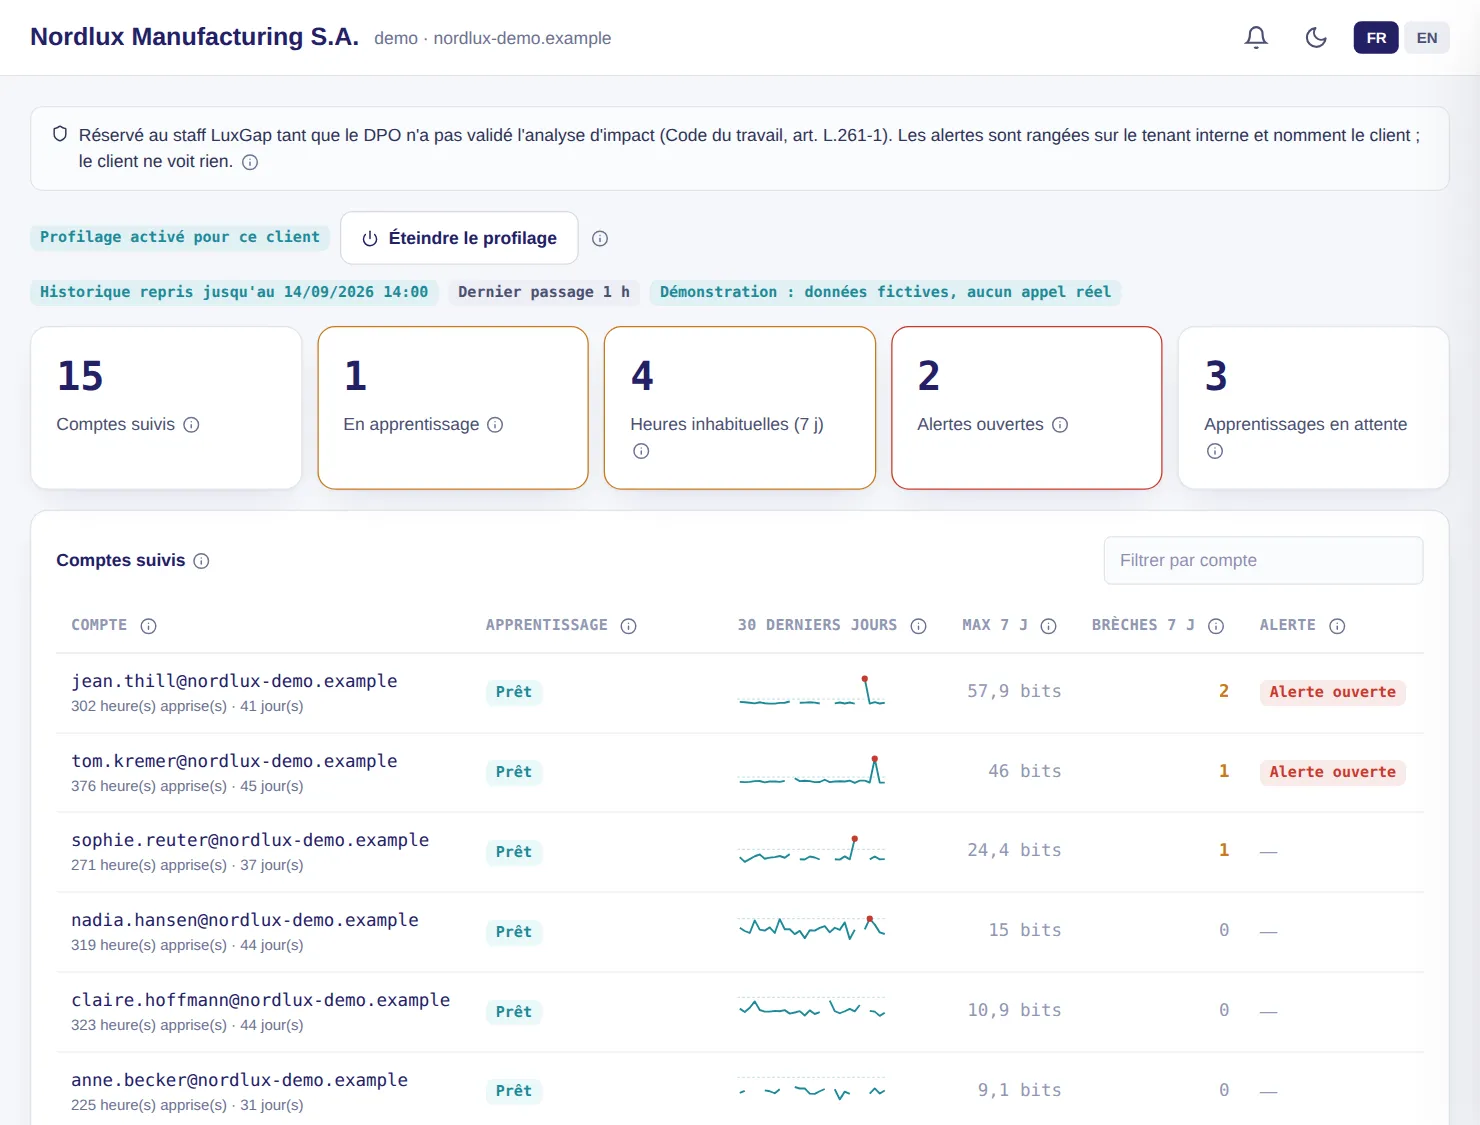
Un mot de passe volé ne déclenche aucune règle. Le SOC apprend donc ce que chaque compte fait d'habitude (pays, opérateur, appareil, mode de connexion, horaires, volumes, actions sensibles) et note chaque heure d'activité : plus elle est improbable pour ce compte, plus elle compte.

  • Un compte est appris en 14 jours ; une habitude n'est retenue qu'après trois jours distincts, pour qu'un attaquant ne s'apprenne pas lui-même
  • Une heure très inhabituelle lève une alerte, cinq au plus par jour et par client
  • Un déplacement légitime se marque « c'est normal » et n'alerte plus
  • Sources : connexions et journaux d'audit Microsoft Entra ID, activité Google Workspace

Exemple — client de démonstration

La connexion IMAP de Jean Thill en pleine nuit, depuis le Nigeria, cumule un pays, un opérateur et un protocole jamais vus : l'heure est signalée. Le déplacement de la DPO à Lisbonne, lui, est marqué « c'est normal ».

Mise en place : Éteint par défaut. Activé par LuxGap après l'analyse d'impact validée par votre DPO et l'information du personnel (Code du travail, art. L.261-1).

LuxGap SOC — Console de supervision

Console LuxGap SOC : comptes suivis, apprentissage et heures inhabituelles par compte
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Journaux bruts

Tous vos journaux conservés et interrogeables pendant un incident

Les journaux de vos services cloud, pare-feu, serveurs et applications sont collectés dans un index propre à votre organisation. Pendant un incident, l'analyste cherche sur toutes les sources à la fois et reconstitue la chronologie d'un compte, d'une adresse ou d'un appareil.

  • Conservation au choix : 30, 60, 90, 180 ou 365 jours, appliquée au jour près
  • Recherche sur toutes les sources, d'une heure à 90 jours, export CSV
  • Chronologie à 1 h, 6 h, 24 h ou 72 h autour d'un événement, exportable avec une empreinte SHA-256 pour la preuve
  • Dix-huit règles de détection toutes les 5 minutes, dont six pour la sonde réseau et quatre pour les rapports reçus par e-mail : pulvérisation de mots de passe, compte compromis, élévation de privilèges, partage public, authentification héritée, mot de passe fuité réutilisé
  • Une source muette depuis plus de 6 heures lève une alerte ; chaque recherche est journalisée

Exemple — client de démonstration

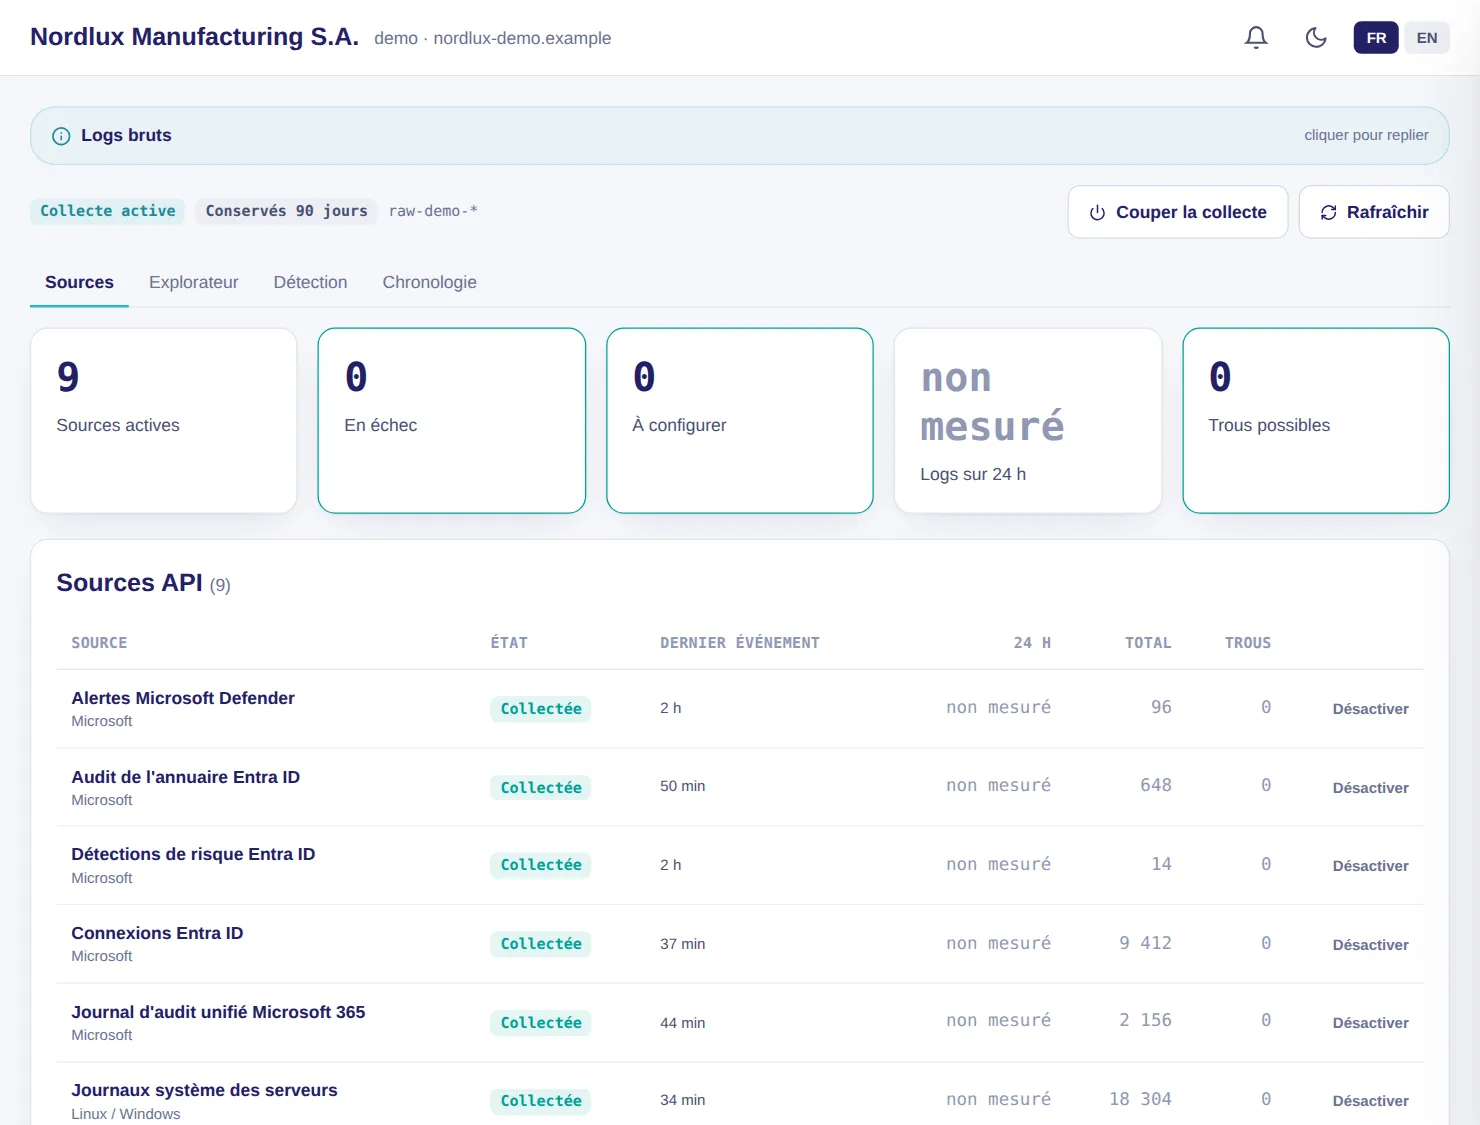
Neuf sources sont collectées : connexions, audit et détections de risque Entra ID, alertes Defender, événements et alertes Sophos, journaux des serveurs et activité dans la console.

Mise en place : Connecteurs de vos services et, pour les journaux réseau et serveurs, une machine de collecte installée chez vous, reliée au SOC par un tunnel chiffré sortant.

LuxGap SOC — Console de supervision

Console LuxGap SOC : sources de journaux bruts collectées et leur état
Client de démonstration, données fictives. Cliquez sur une capture pour l'agrandir.

Et aussi

Les autres modules de la famille

Veille et chasse aux menaces

Quand une menace est publiée, le SOC vérifie si elle vous a déjà touché

Les indicateurs de compromission publiés par le CIRCL, le centre de réponse luxembourgeois, sont importés toutes les 6 heures et recherchés dans vos journaux des 90 jours précédents, puis en continu. La veille agrège aussi les avis du CERT-FR, de la CISA, de Microsoft et d'ESET, résumés en français.

  • Verdict par client : touché, non touché sur la période couverte, ou non vérifiable avec la raison
  • Une correspondance est qualifiée par un analyste avant de vous être signalée
  • Brief quotidien et clients concernés repérés par éditeur et par produit

Exemple

Un flux publie l'adresse d'un serveur de commande ; la chasse la retrouve dans vos connexions du mois dernier ; l'analyste confirme, puis vous prévient.

Mise en place : Inclus dès que vos journaux bruts sont collectés.

Rapports reçus par e-mail

Les rapports que personne ne lit en entier, lus pour vous

Pare-feu, antivirus, sauvegardes, supervision : vos outils envoient des rapports par e-mail. Vous les faites transférer vers une boîte dédiée ; le SOC lit le corps et les pièces jointes (PDF, CSV, Excel, HTML), les verse dans vos journaux et n'en retient que ce qui compte.

  • Quatre règles : erreur signalée, pic de lignes bloquées, cible que le SOC sait vulnérable ou exposée, outil qui cesse d'envoyer
  • Seuls les expéditeurs que vous autorisez sont lus
  • Synthèse à la demande par l'IA de LuxGap, sans fournisseur externe

Exemple

Votre pare-feu envoie un rapport chaque nuit. Le jour où ses lignes bloquées triplent, une alerte se lève ; le jour où il se tait, aussi.

Mise en place : Avec LuxGap : création de la boîte de rapports et liste des expéditeurs autorisés.

Ces modules, sur votre propre périmètre

Décrivez ce que vous voulez surveiller : devis ferme sous 24 h, contrat annuel, périmètre garanti à 100 %.

Demander un raccordement Voir les tarifs

Vous subissez un incident en ce moment ? Appelez le +352 621 583 116.